#1
 rehints/efixplorer
IDA插件和加载器,用于UEFI固件分析及逆向工程自动化
 rasta-mouse/threatcheck
识别出 Microsoft Defender / AMSI Consumer 标记的字节。
 rizinorg/rz-ghidra
深度Ghidra反编译器与Sleigh反汇编器集成,用于rizin
 jonathansalwan/vmprotect-devirtualization
探索 VMProtect 软件保护机制。利用符号执行和 LLVM 对纯函数进行自动去混淆。
 trustedsec/coffloader
通过解析 64 位 COFF 对象文件,在 Cobalt Strike 之外运行 Beacon 对象文件(BOF),并提供与 Beacon 兼容的参数生成及用于红队测试的辅助脚本。
 rohanrhu/gdb-frontend
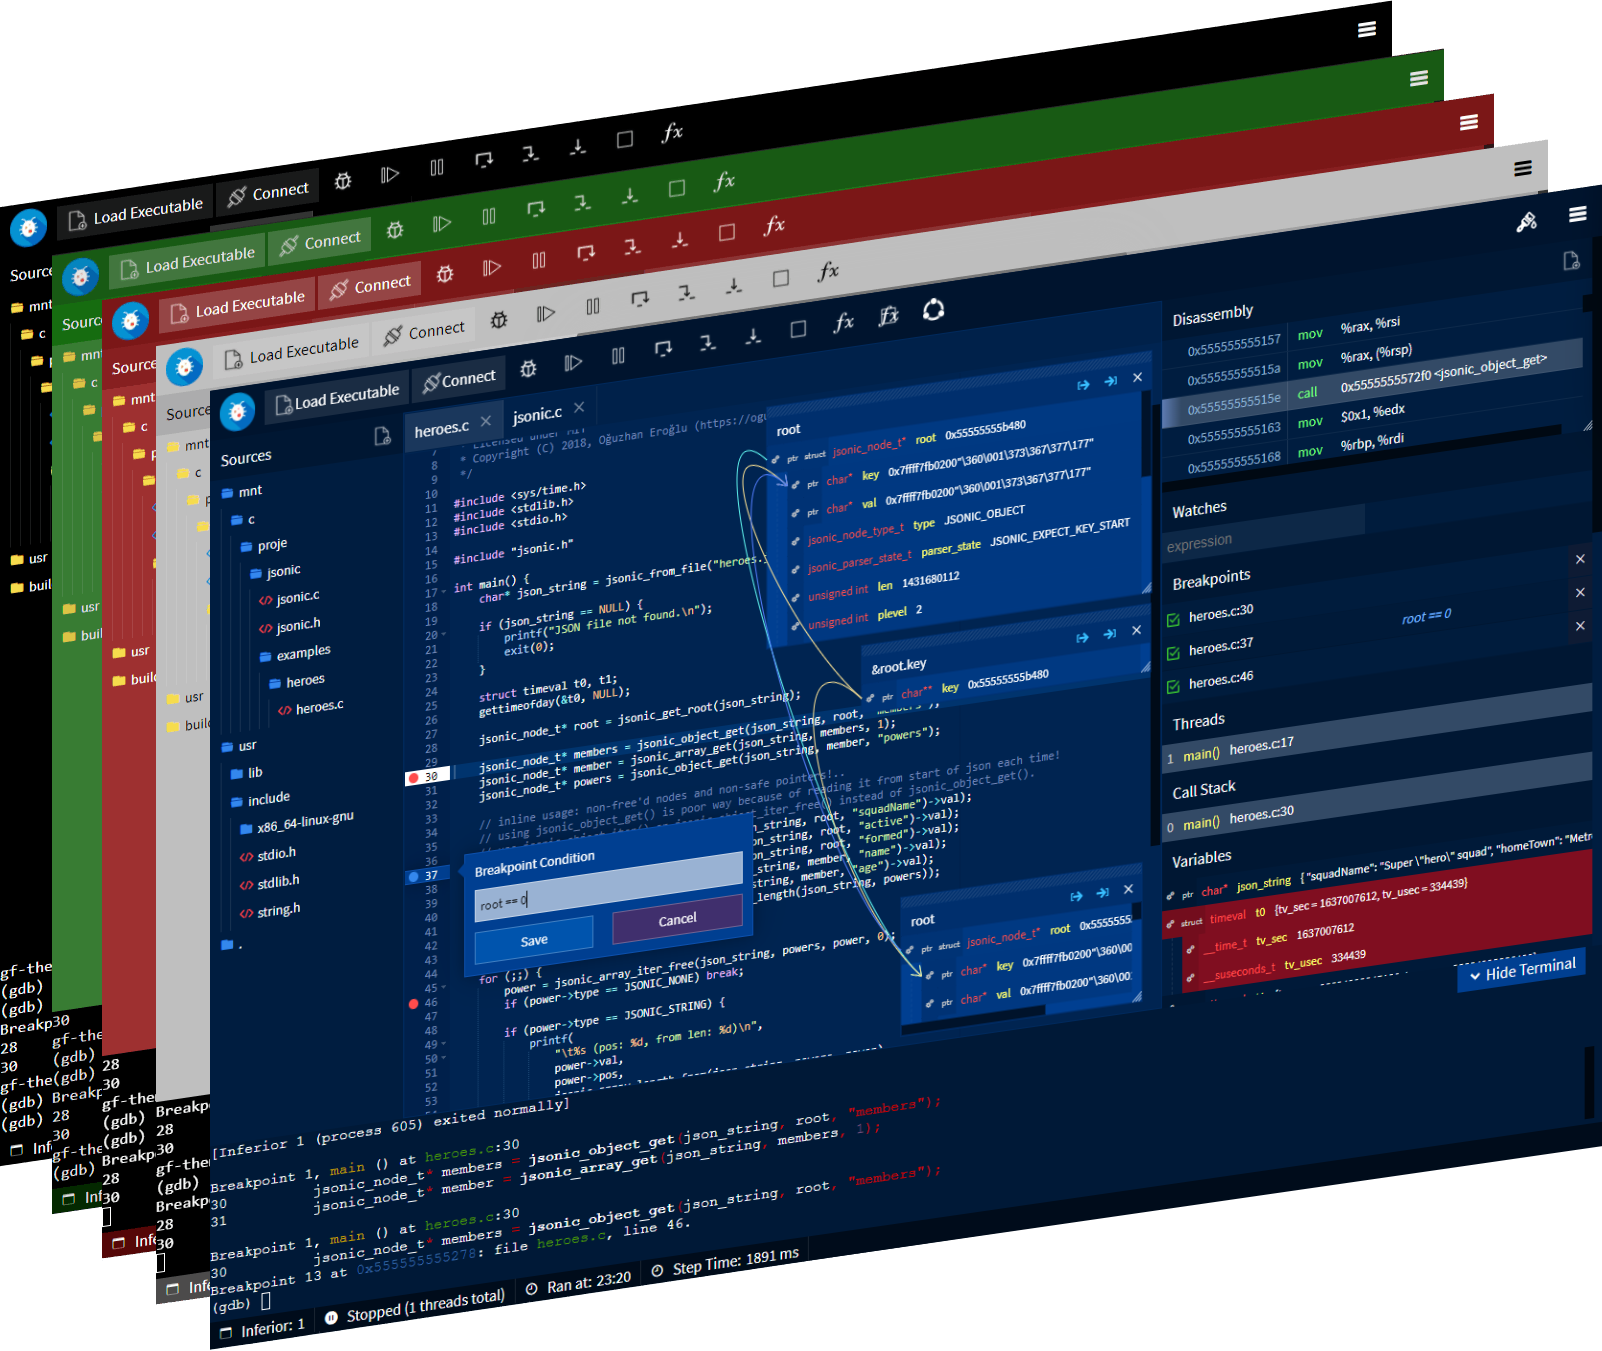
☕ GDBFrontend 是一个简单、灵活且可扩展的 GUI 调试器。
 igio90/dwarf
基于PyQt5和frida构建的全功能多架构/操作系统调试器
 withsecurelabs/python-exe-unpacker
用于解包和解编译由Python代码编译而成的EXE文件的辅助脚本。
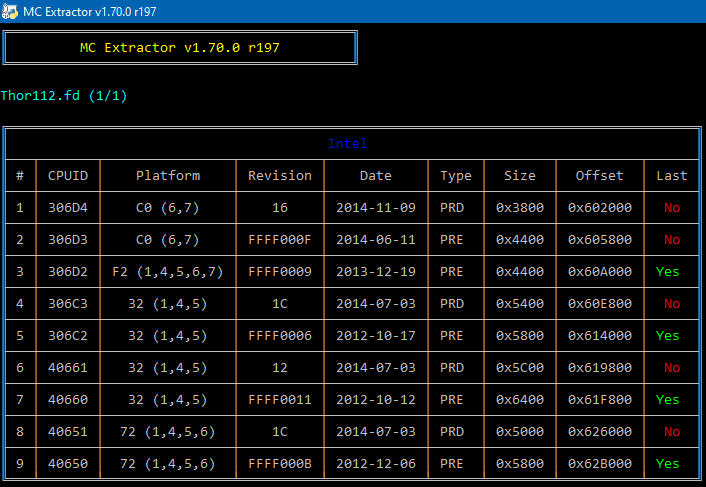 platomav/mcextractor
英特尔、AMD、VIA 和飞思卡尔微码提取工具
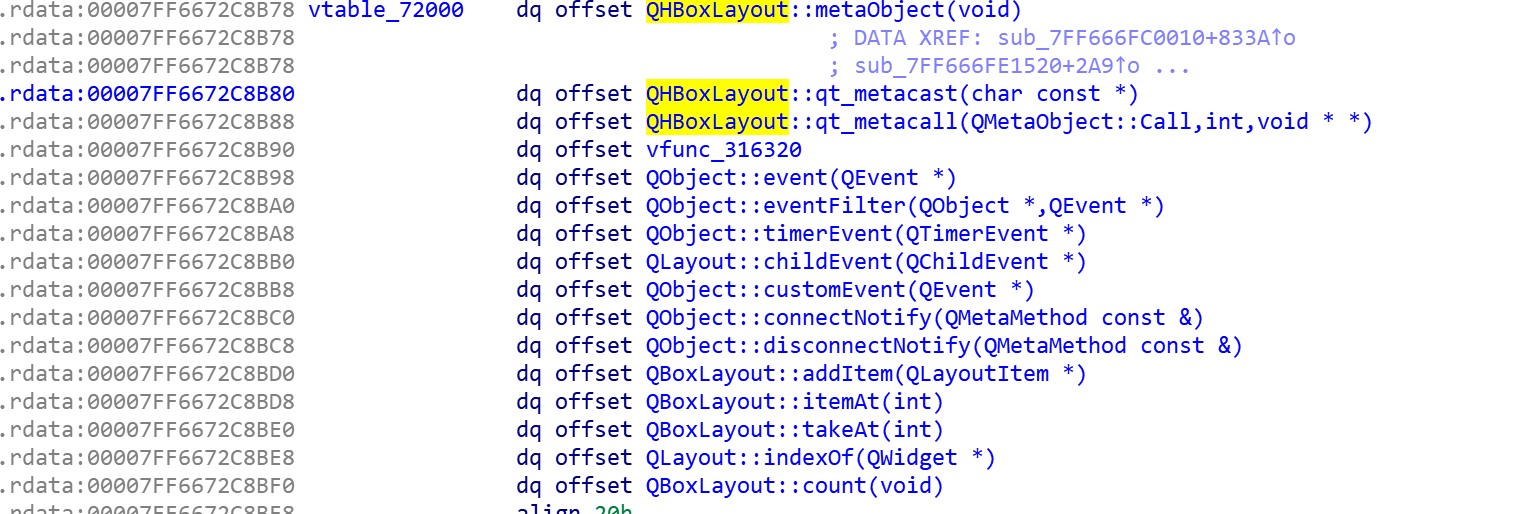 0xgalz/virtuailor
用于在IDA Pro中自动创建C++虚表的IDAPython工具
 med0x2e/sigflip
SigFlip 是一个用于修补经过 Authenticode 签名的 PE 文件(exe、dll、sys 等)的工具,而不会使现有签名失效或破坏签名。
 7etsuo/windows-api-function-cheatsheets
Windows API 函数调用的参考,涵盖文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串处理、错误处理、Winsock 网络操作以及注册表操作等函数。
 chip-red-pill/microcodedecryptor
解密 Intel Atom 微码更新,并使用恢复的 RC4 密钥解包 XuCode,揭示内部 CPU 微码结构,用于硬件安全研究。
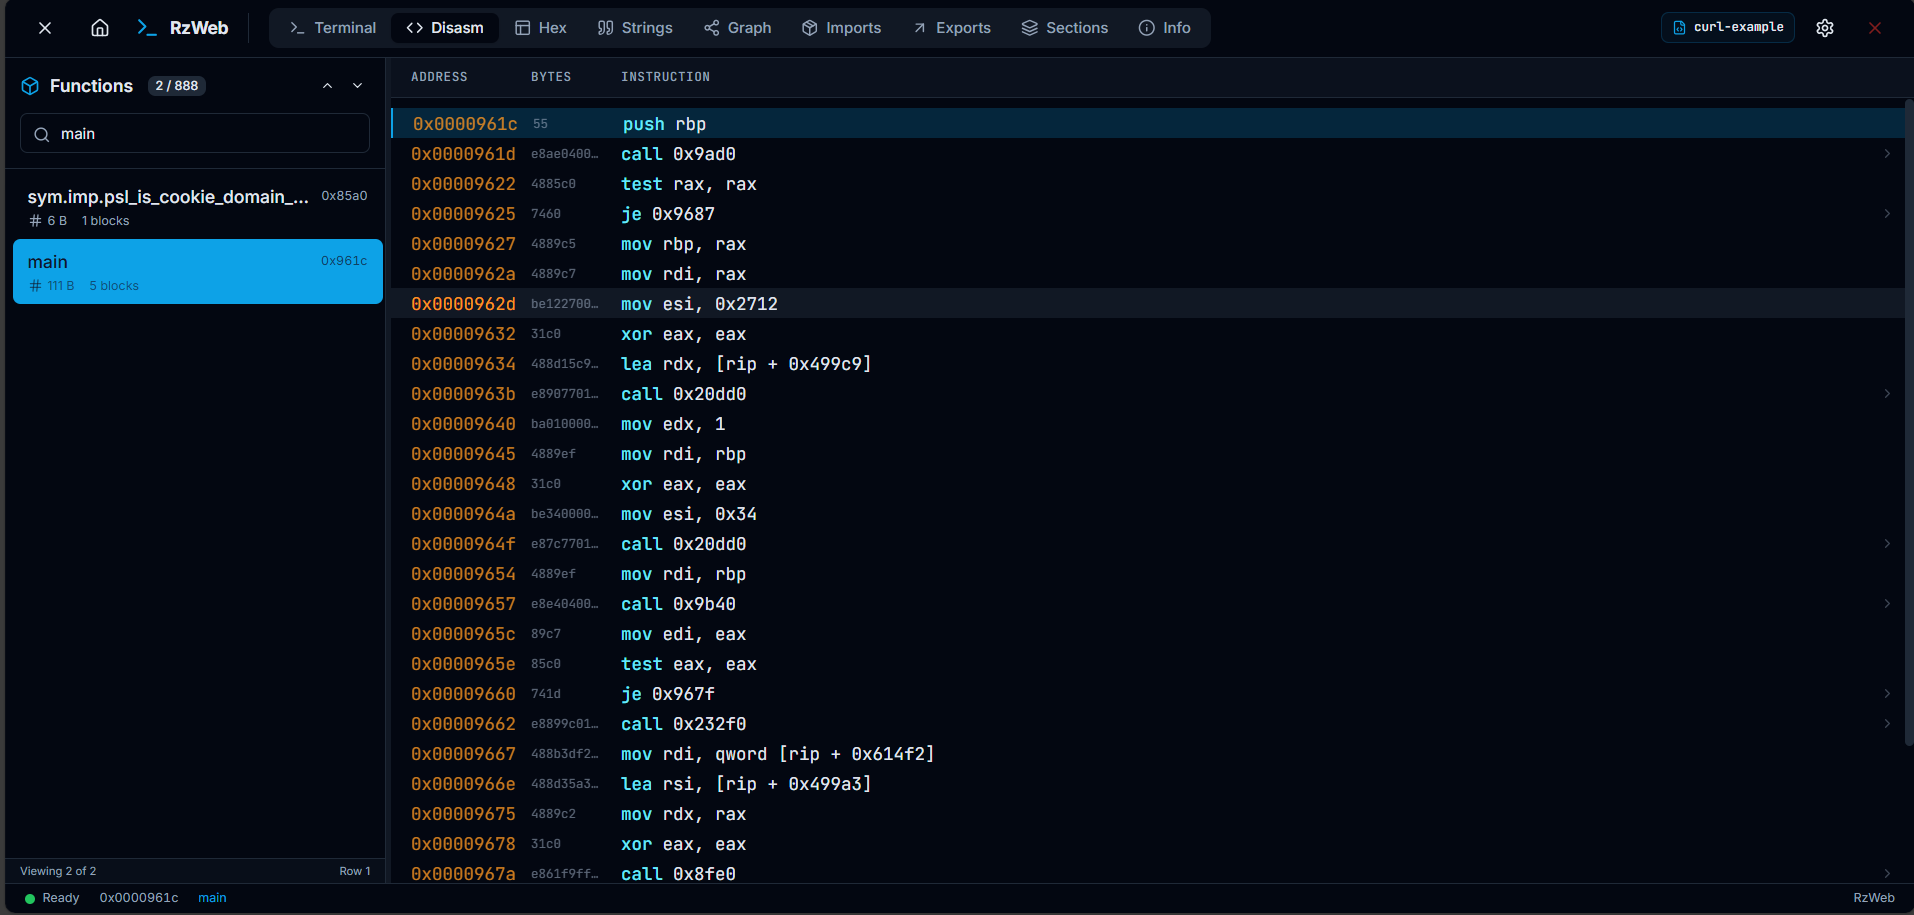 indalok/rzweb
一个完整的基于浏览器的逆向工程平台,基于 Rizin 构建,完全通过 WebAssembly 在客户端运行。
 dere-ad2001/frida-labs
该仓库包含一系列用于学习 Frida 进行 Android 漏洞利用的挑战。
 hasherezade/tiny_tracer
基于Intel Pin的追踪器,用于追踪API调用、系统调用和指令,具备反调试规避功能,适用于恶意软件分析和加壳二进制文件的逆向工程。