#1
 hasherezade/malware_training_vol1
Windows 恶意软件分析培训材料(第 1 卷)
 sashs/ropper
显示不同文件格式的文件信息,并为不同架构(x86/x86_64、ARM/ARM64、MIPS、PowerPC、SPARC64)查找gadget以构建ROP链。在反汇编方面,ropper使用出色的Capstone框架。
 0xdea/frida-scripts
我的 Frida 插桩脚本集合,用于对移动应用等进行逆向工程。
 mattiwatti/efiguard
在启动时禁用 PatchGuard 和 Driver Signature Enforcement

 googleprojectzero/tinyinst
一个轻量级的动态插桩库
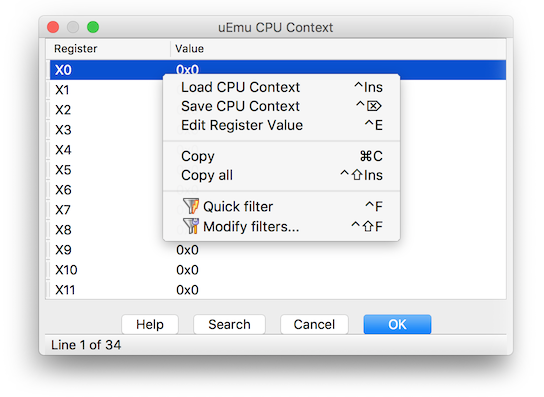 alexhude/uemu
基于unicorn的IDA小型可爱模拟器插件。
 justicerage/manalyze
静态分析器,用于PE可执行文件,基于插件检测加壳器、编译器、可疑导入、加密常量和ClamAV签名。支持VirusTotal哈希提交和数字签名验证。
 nowsecure/r2frida
Radare2 和 Frida 强强联手。
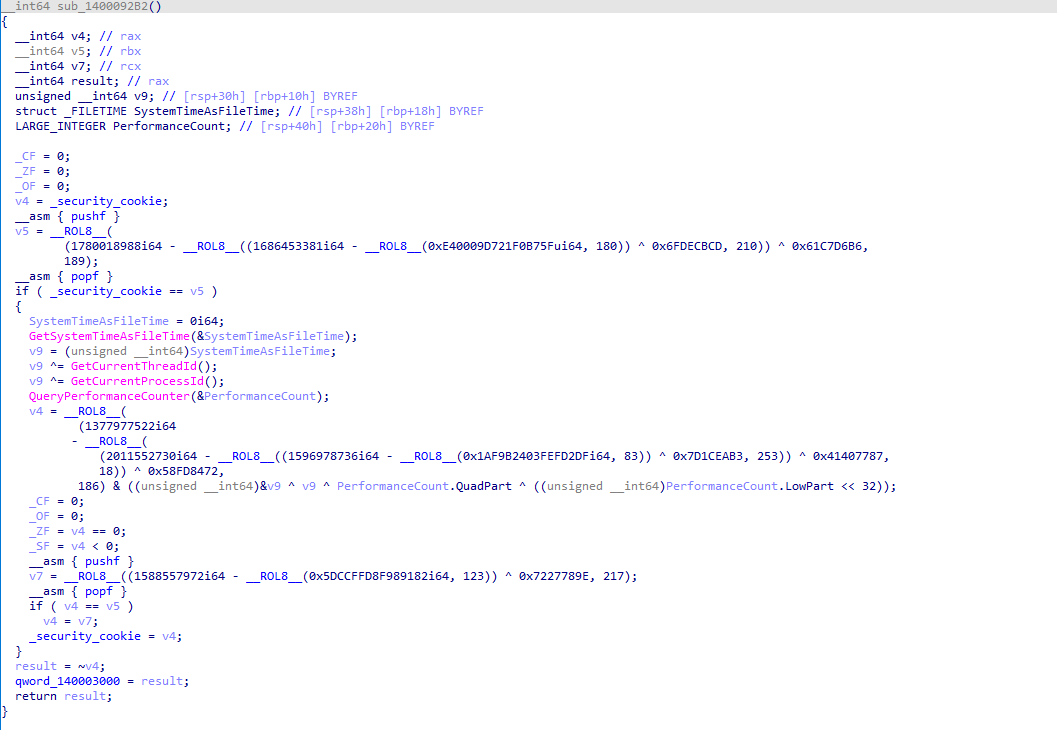 weak1337/alcatraz
用于 PE 文件的 x64 二进制混淆器,具备控制流平坦化、反反汇编、导入混淆和指令变异功能,以阻碍逆向工程。
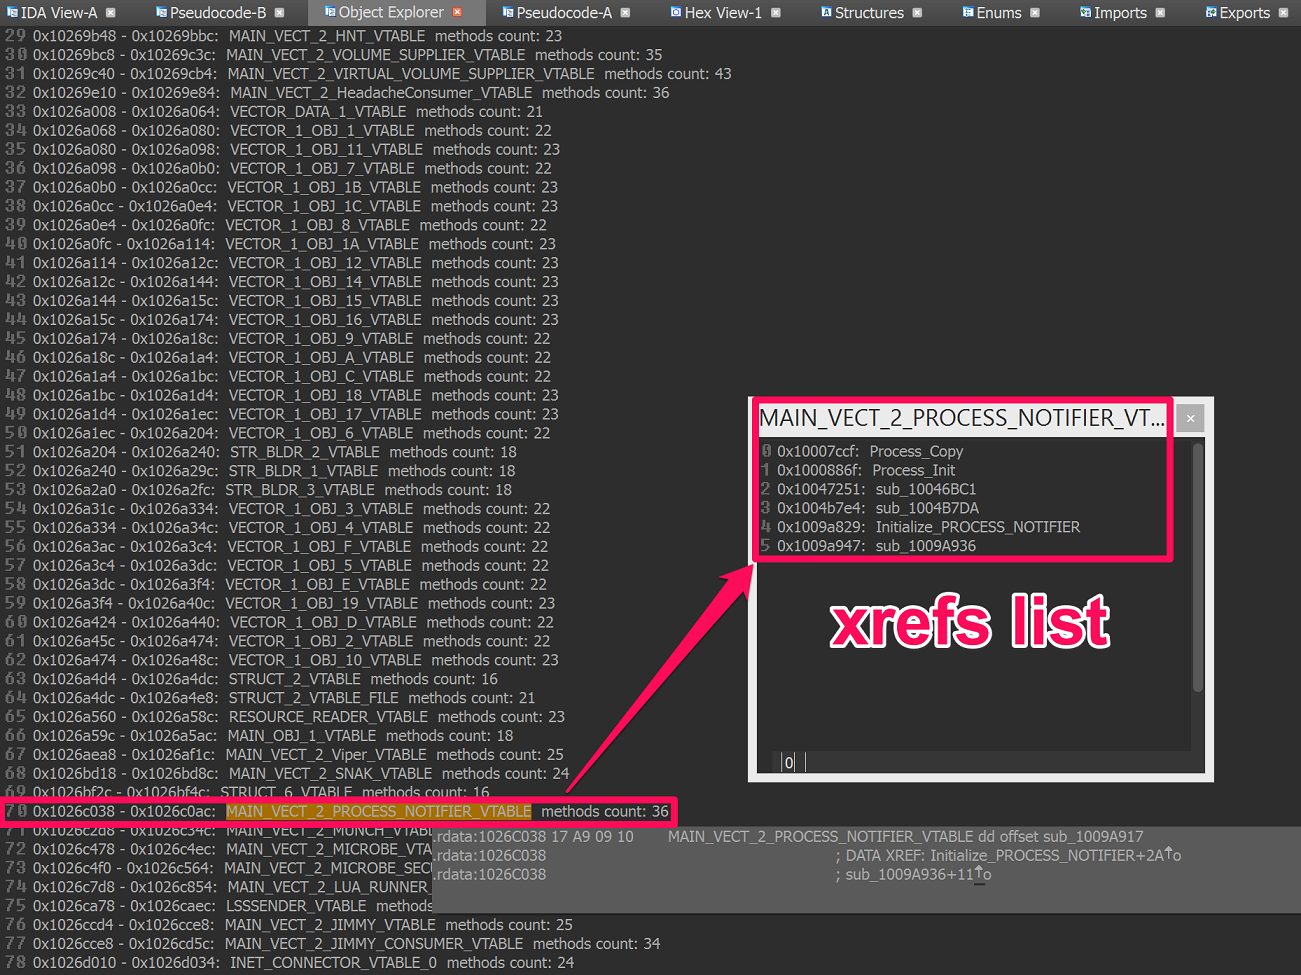 rehints/hexrayscodexplorer
Hex-Rays 反编译器的插件,用于更好的代码导航
 lifting-bits/remill
用于将机器码提升为LLVM bitcode的库
 redballoonsecurity/ofrak
一个用于解包、分析、修改和重新打包固件及可执行文件格式的二进制分析与修改平台,支持通过GUI和Python API操作。
 ax/apk.sh
使逆向工程 Android 应用更简单,自动执行拉取、解码、重建和修补 APK 等重复性任务。

 gmh5225/awesome-llvm-security
精选的 LLVM 安全资源集合,涵盖二进制提升、代码混淆、静态分析、符号执行、消毒器(sanitizers)以及编译器级逆向工程。