#1
 dryxio/auto-re-agent
使用 AI 从编译后的程序中重建并验证 C/C++ 代码。
 mandiant/speakeasy
Windows恶意软件仿真框架,可在建模运行时环境中执行二进制文件、驱动程序和Shellcode,模拟API、进程/线程行为、文件系统、注册表和网络活动,生成结构化JSON报告。
 vaibhavpandeyvpz/apkstudio
开源、跨平台、基于Qt6的IDE,用于逆向工程Android应用程序包。它具有友好的IDE风格布局,包含支持*.smali代码文件语法高亮的代码编辑器。
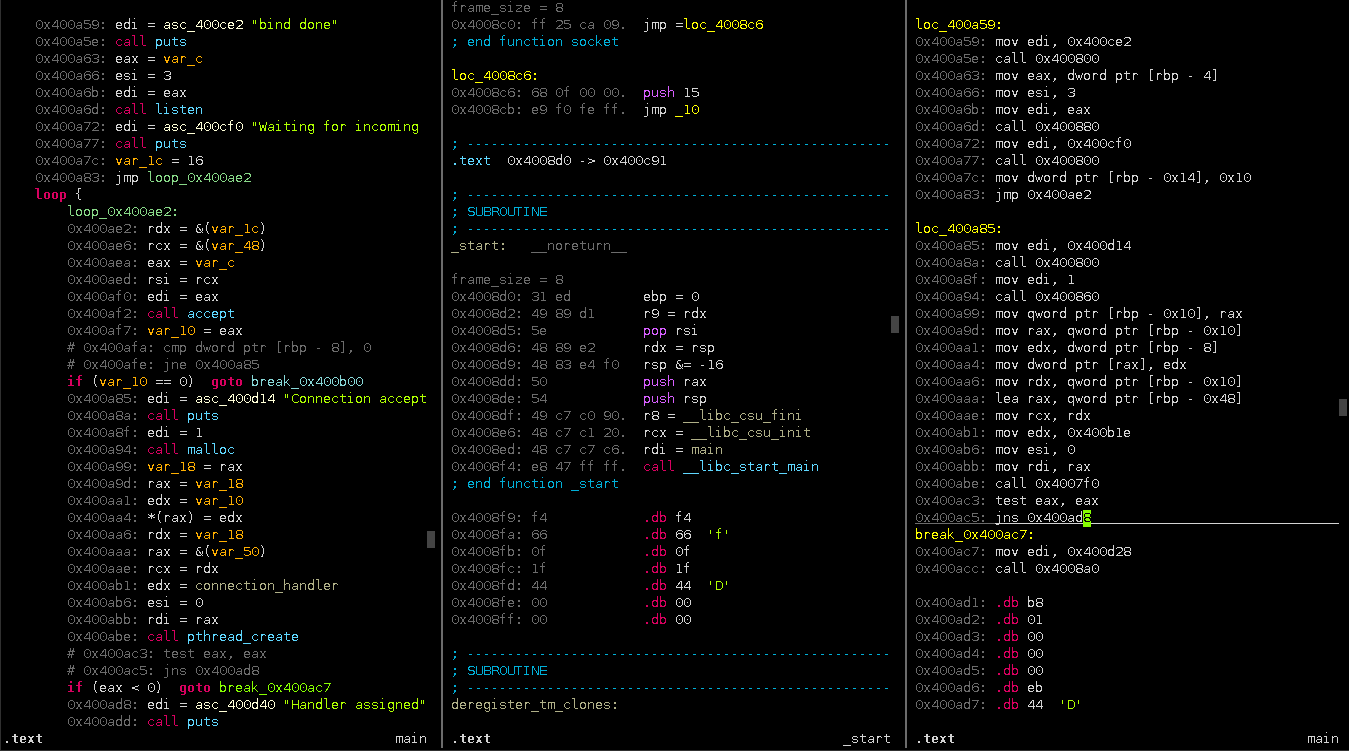 plasma-disassembler/plasma
Plasma 是一款面向 x86/ARM/MIPS 的交互式反汇编器。它可以生成带缩进的彩色语法伪代码。

 hasherezade/pe-sieve
扫描指定进程。识别并转储多种潜在恶意植入物(替换/注入的PE文件、Shellcode、钩子、内存补丁)。
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 iddoeldor/frida-snippets
精心制作的 Frida 示例

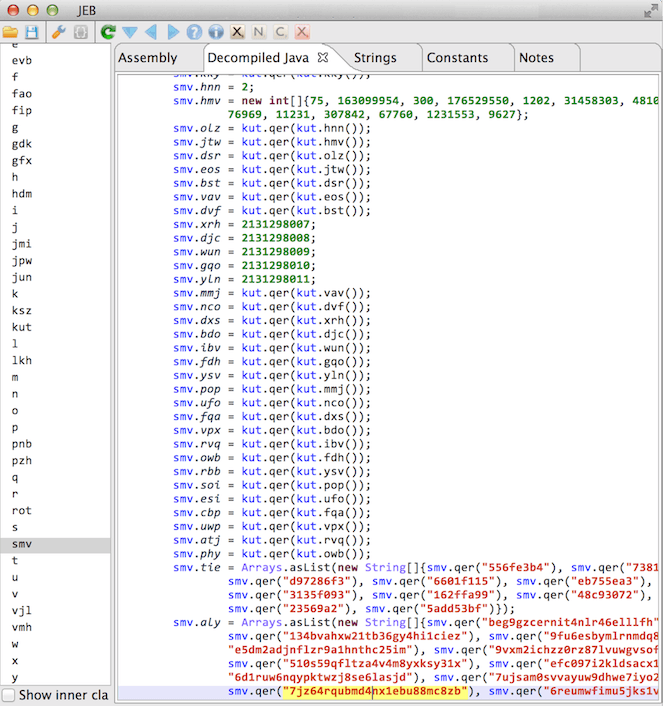 calebfenton/simplify
安卓虚拟机与去混淆器
 amlweems/xzbot
xz 后门(CVE-2024-3094)的笔记、蜜罐和漏洞利用演示
 glmcdona/process-dump
用于将恶意软件PE文件从内存转储到磁盘进行分析的Windows工具。
 kjcracks/clutch
仅限越狱设备的 iOS 实用工具,可解密已安装应用的可执行文件,并将其转储为 .ipa 或原始二进制文件,用于安全研究与逆向工程。