#1

 mxmssh/drafl
AFL + DynamoRIO = 在Linux上对无需源代码的二进制文件进行模糊测试
 rovellipaolo/ninjadroid
Ninja 针对 Android APK 包的逆向工程
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
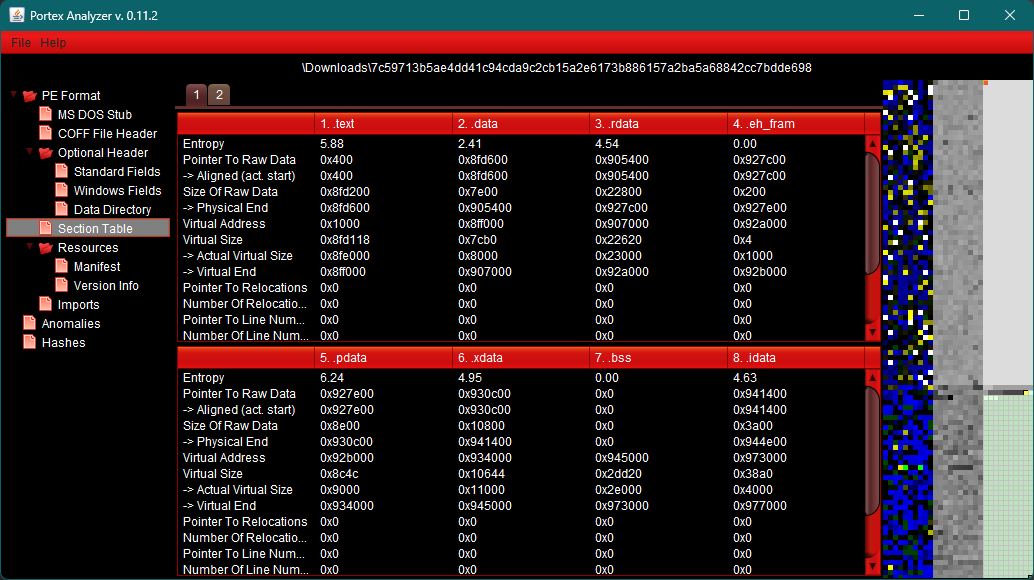 struppigel/portexanalyzergui
PortEx的图形界面,一款可移植可执行文件与恶意软件分析库
 binarly-io/fwhunt
Binarly Firmware Hunt(FwHunt)规则格式旨在扫描 UEFI 固件中的已知漏洞。
 atomdrift-project/scan
针对二进制文件、源代码和脚本的0-day恶意软件检测(真正好用的)
 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
 longwayhomie/polyengine
PolyEngine 是一款规避型 PE 打包器,专为 CTF 挑战和底层 Windows 安全教育而设计。它通过分层的内存执行与混淆技术栈,专注于绕过 EDR 和 AV 启发式检测。
 binarly-io/fwhunt-scan
用于分析 UEFI 固件并使用 FwHunt 规则检查 UEFI 模块的工具
 theldus/bread
可注入的实模式 x86 调试器,用于 BIOS 逆向工程和通过串行线调试任意实模式代码,支持 GDB 集成和硬件断点/观察点。
 cert-polska/malduck
🦆 Malduck 是您在恶意软件分析旅程中的鸭子伴侣
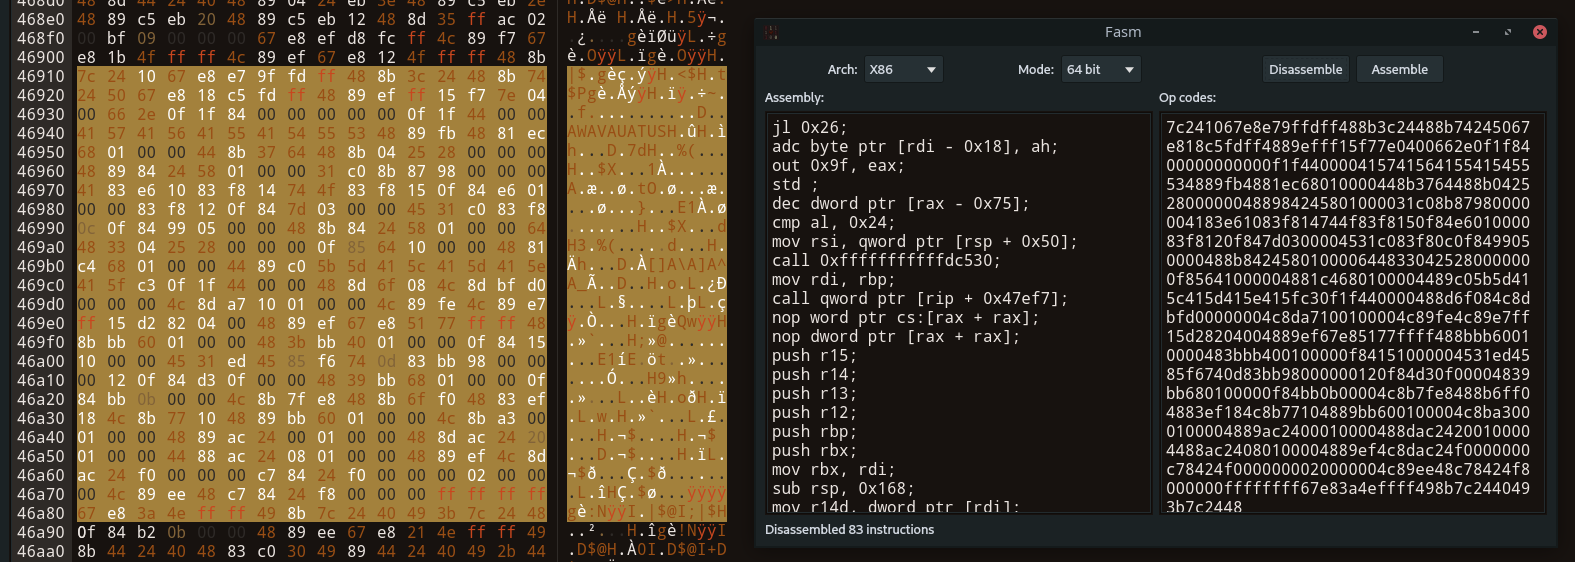 echo-devim/fhex
一个全功能十六进制编辑器,兼容 Linux/Windows/MacOS
 ergrelet/themida-unmutate
静态反混淆器,用于处理Themida、WinLicense和Code Virtualizer 3.x基于变体的混淆。
 florianmattana/sass-king
逆向工程NVIDIA SASS指令字典,跨GPU架构的内核审计与模式识别。