#1
 hackerschoice/bincrypter
打包/加密/混淆 ELF + SHELL 脚本
 mynameismeerkat/pyretic
pyREtic 是一个可扩展的框架,用于内存中 Python 2.x 字节码逆向工程。
 frank2/packer-tutorial
一份关于如何为Windows编写打包器(packer)的教程!
 trailofbits/cobra
基于系数的算术重构——一个用于去混淆的混合布尔算术(MBA)表达式简化器
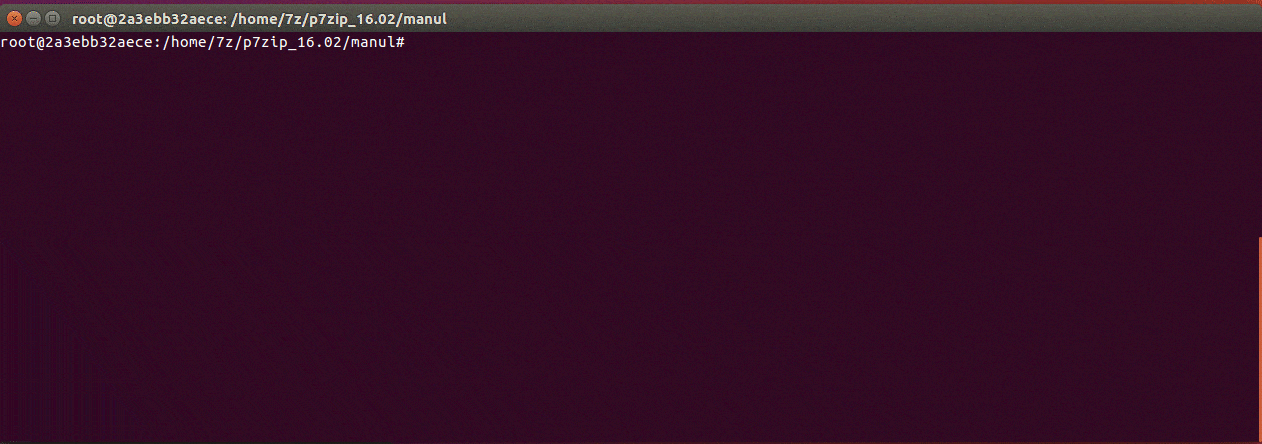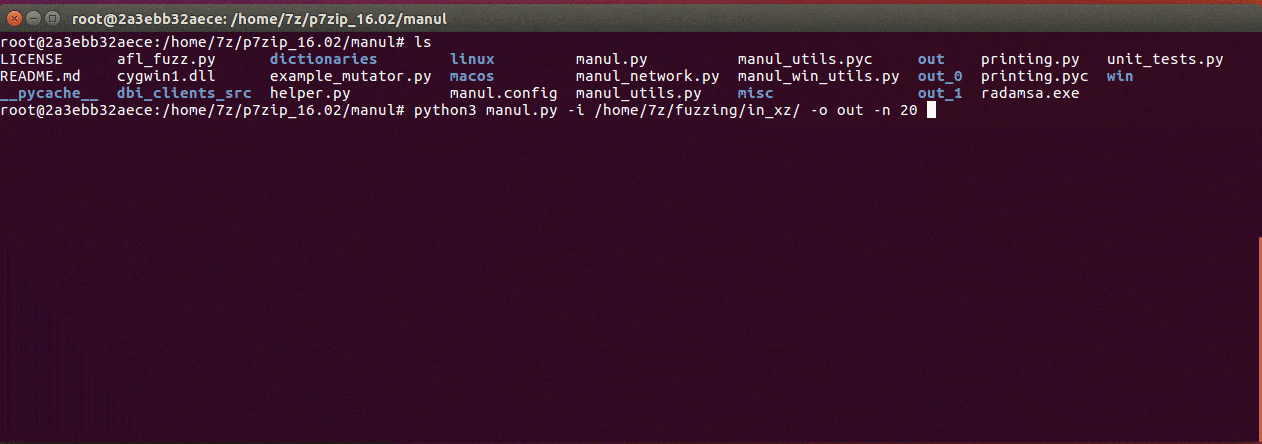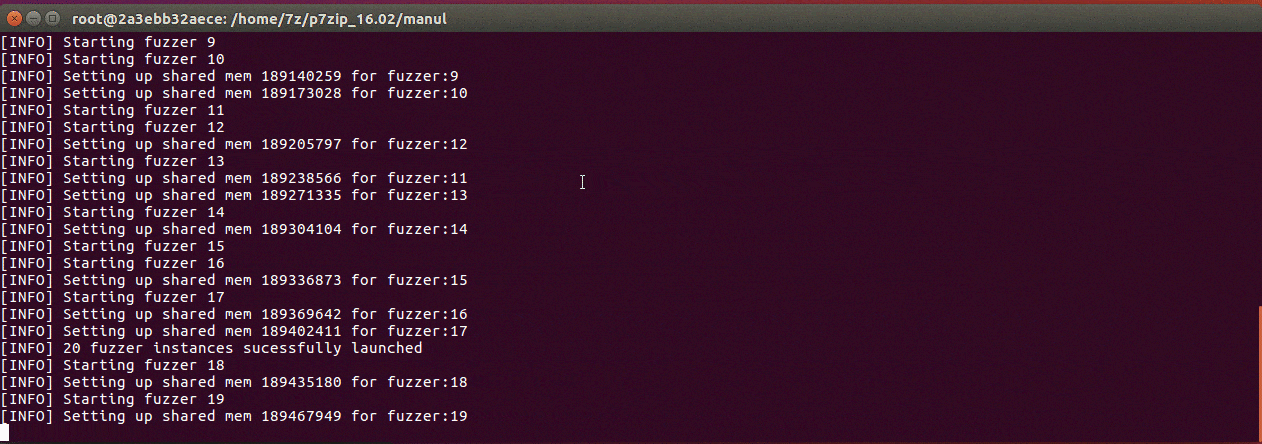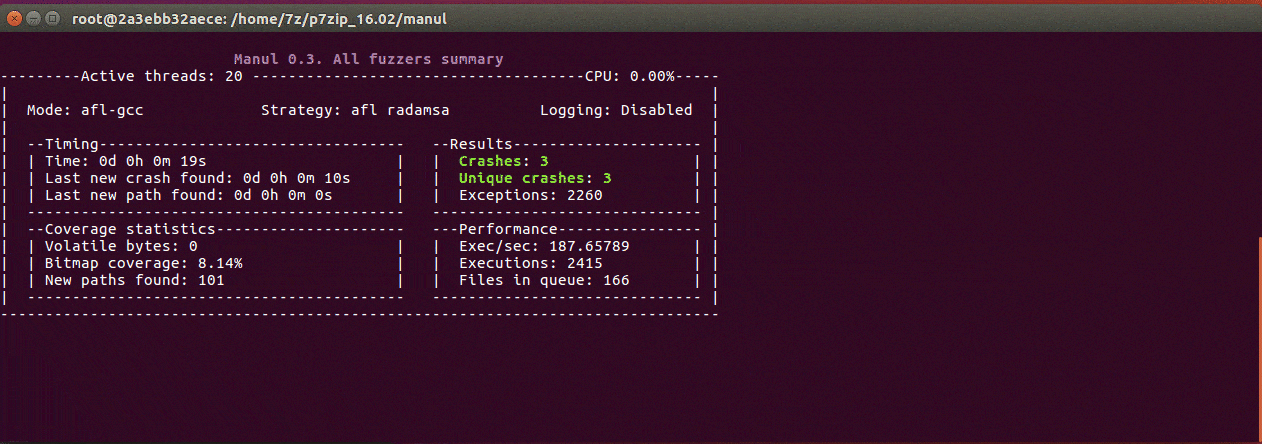 mxmssh/manul
Manul 是一款覆盖率引导的并行模糊测试器,适用于 Windows、Linux 和 MacOS,用于测试开源及黑盒二进制文件。
 matheuzsecurity/furtex
适用于 Linux 的后渗透与规避研究工具包。
 mr-un1k0d3r/windows-signedbinary
对已签名的 Windows 二进制文件进行变异,在改变文件哈希的同时保留有效的目录签名,从而绕过基于哈希的端点拦截并暴露 Authenticode 验证漏洞。
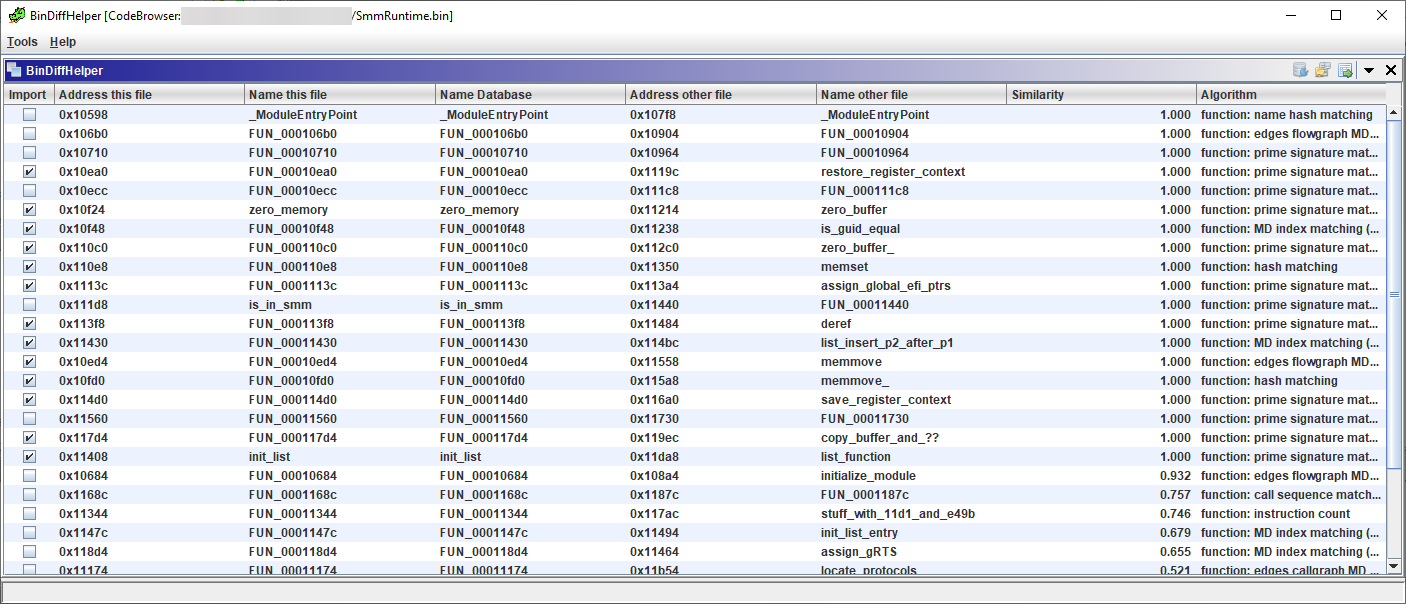 ubfx/bindiffhelper
Ghidra 扩展,集成 BinDiff 用于函数匹配
 uds-se/formatfuzzer
基于模板的二进制格式模糊测试器,能够高速生成并解析有效的测试输入,集成了AFL++以实现覆盖引导的模糊测试。
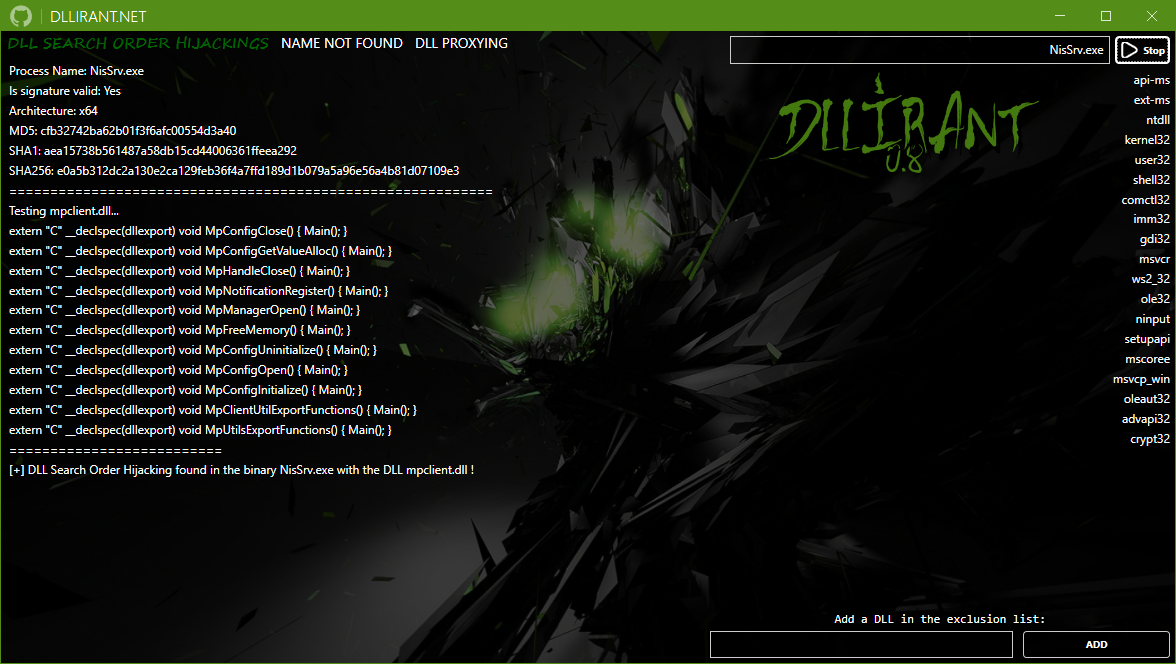 redteamsocietegenerale/dllirant
DLLirant 是一款用于在指定二进制文件上自动化 DLL 劫持研究的工具。
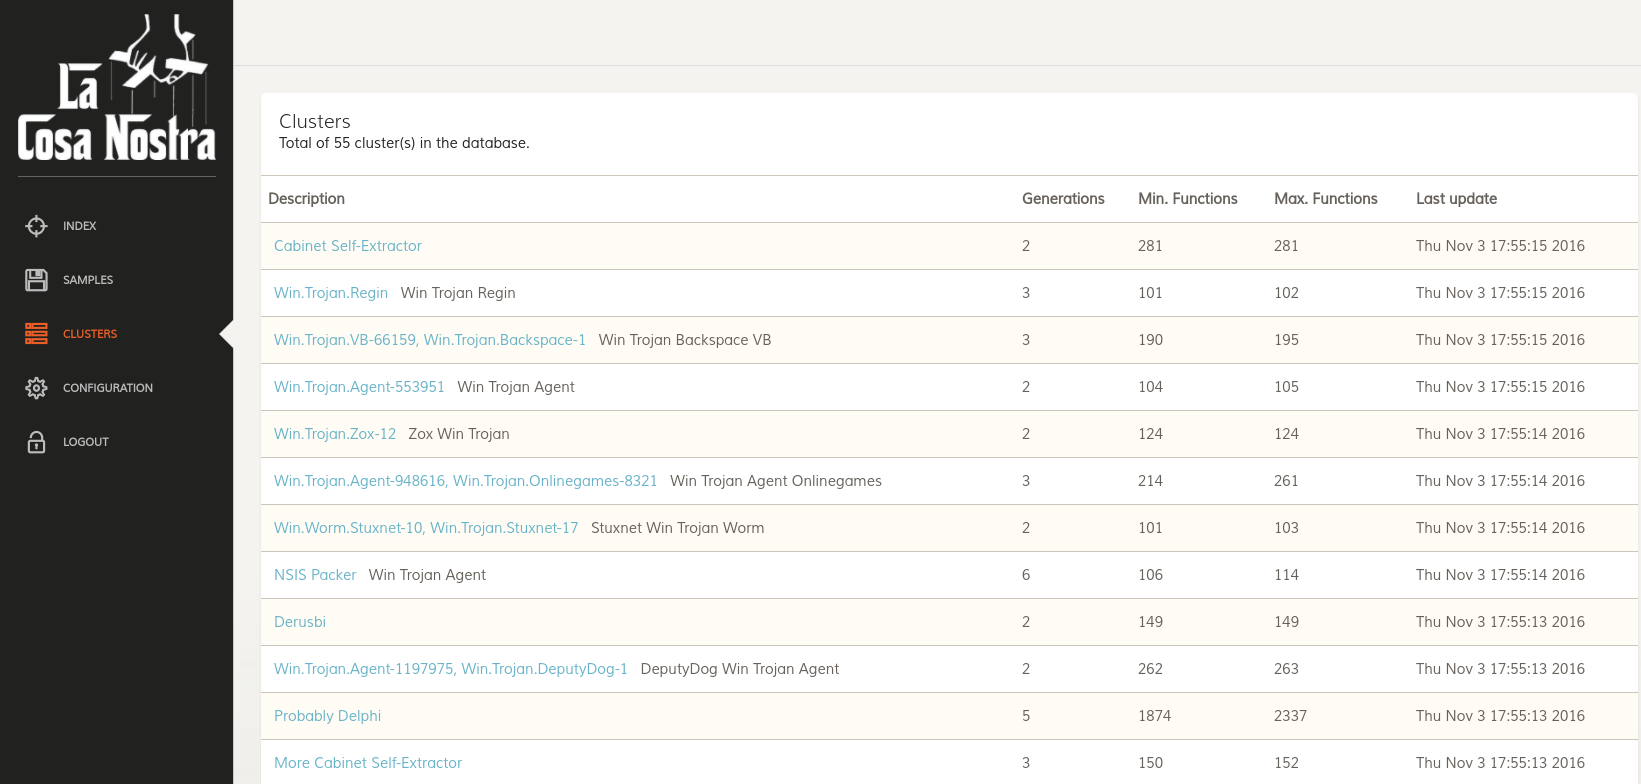 joxeankoret/cosa-nostra
Cosa Nostra,一个基于图的自由开源恶意软件聚类工具包。
 airbus-cyber/ghidralligator
使用 Ghidra/Sleigh 的多架构 pcode 模拟器,用于对二进制文件、固件和嵌入式目标进行 AFL++ 模糊测试;通过 ASAN 检测内存损坏漏洞。
 nccgroup/asatools
用于拉取所有 NCC Group Cisco ASA 相关工具项目的主仓库。
 secrary/infectpe
InfectPE - 向PE文件注入自定义代码 [此项目已不再维护]
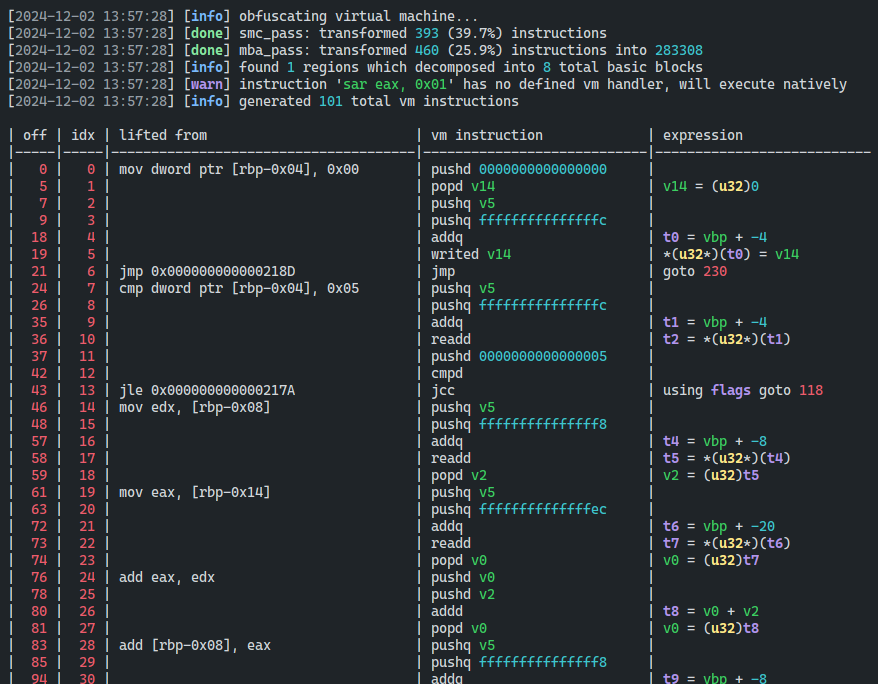 dmaivel/covirt
一个用于基于虚拟机的混淆的x86-64代码虚拟化器