PortEx 的图形界面,PortEx 是一个可移植可执行文件和恶意软件分析库
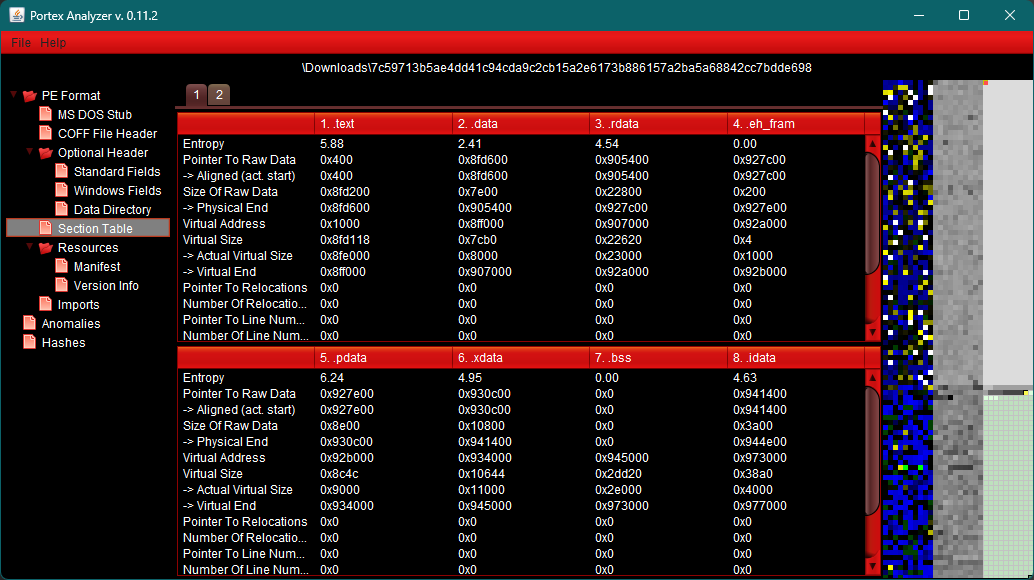
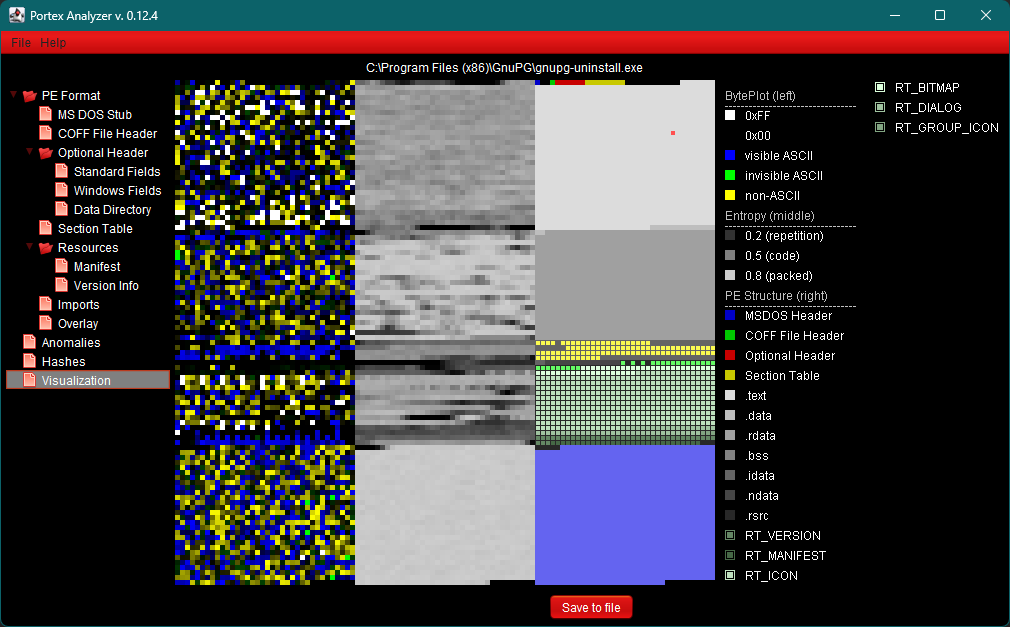
PortexAnalyzerGUI 除了使用 PortEx 自带的签名外,还会使用你自己的签名扫描每个文件。
请按照 PortEx 的签名格式编写它们,
并将它们保存为 .sig 文件,放在程序旁边的 signatures 文件夹中,例如:
[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
.sig 文件都会被加载,子文件夹不会被加载。设置 > 签名 会打开该文件夹,必要时会创建它,
并可以选择另一个文件夹。.sig 文件会被重新加载。签名视图或设置菜单中的 重新加载签名 会再次加载它们,
并使用它们扫描当前打开的文件。我在 Linux 和 Windows 上测试此程序。但它应该能在任何装有 JRE 17 或更高版本的 OS 上运行。
你需要 JDK 17 或更高版本以及 Maven。PortEx 从 Maven Central 下载。
mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
../PortEx/portextestfiles 读取它们,如果该文件夹不存在则跳过。
-Dportex.testfiles=<folder> 会从另一个文件夹读取它们,-DskipTests 会跳过所有测试。sbt publishM2 并传入其版本,例如
mvn package -Dportex.version=6.0.1-SNAPSHOT。我将逐步加入 PortEx 已经提供的越来越多功能。
这些功能包括但不限于:
其中一些功能已由 PortexAnalyzer CLI 版本提供,你可以在这里找到:PortexAnalyzer CLI
我在业余时间作为爱好开发 PortEx 和 PortexAnalyzer。如果你喜欢它,请考虑请我喝杯咖啡:https://ko-fi.com/struppigel
Karsten Hahn
Twitter: @Struppigel
Mastodon:[email protected]
Youtube:MalwareAnalysisForHedgehogs



