#1
 trailofbits/rpcinvestigator
Windows RPC接口发现与分析工具,具备可视化端点枚举、PE解析、符号解析、实时ETW嗅探以及即时客户端代码生成功能,用于安全审计。
 risksense-ops/cve-2016-6366
用于改进 EXTRABACON 漏洞利用的公共仓库
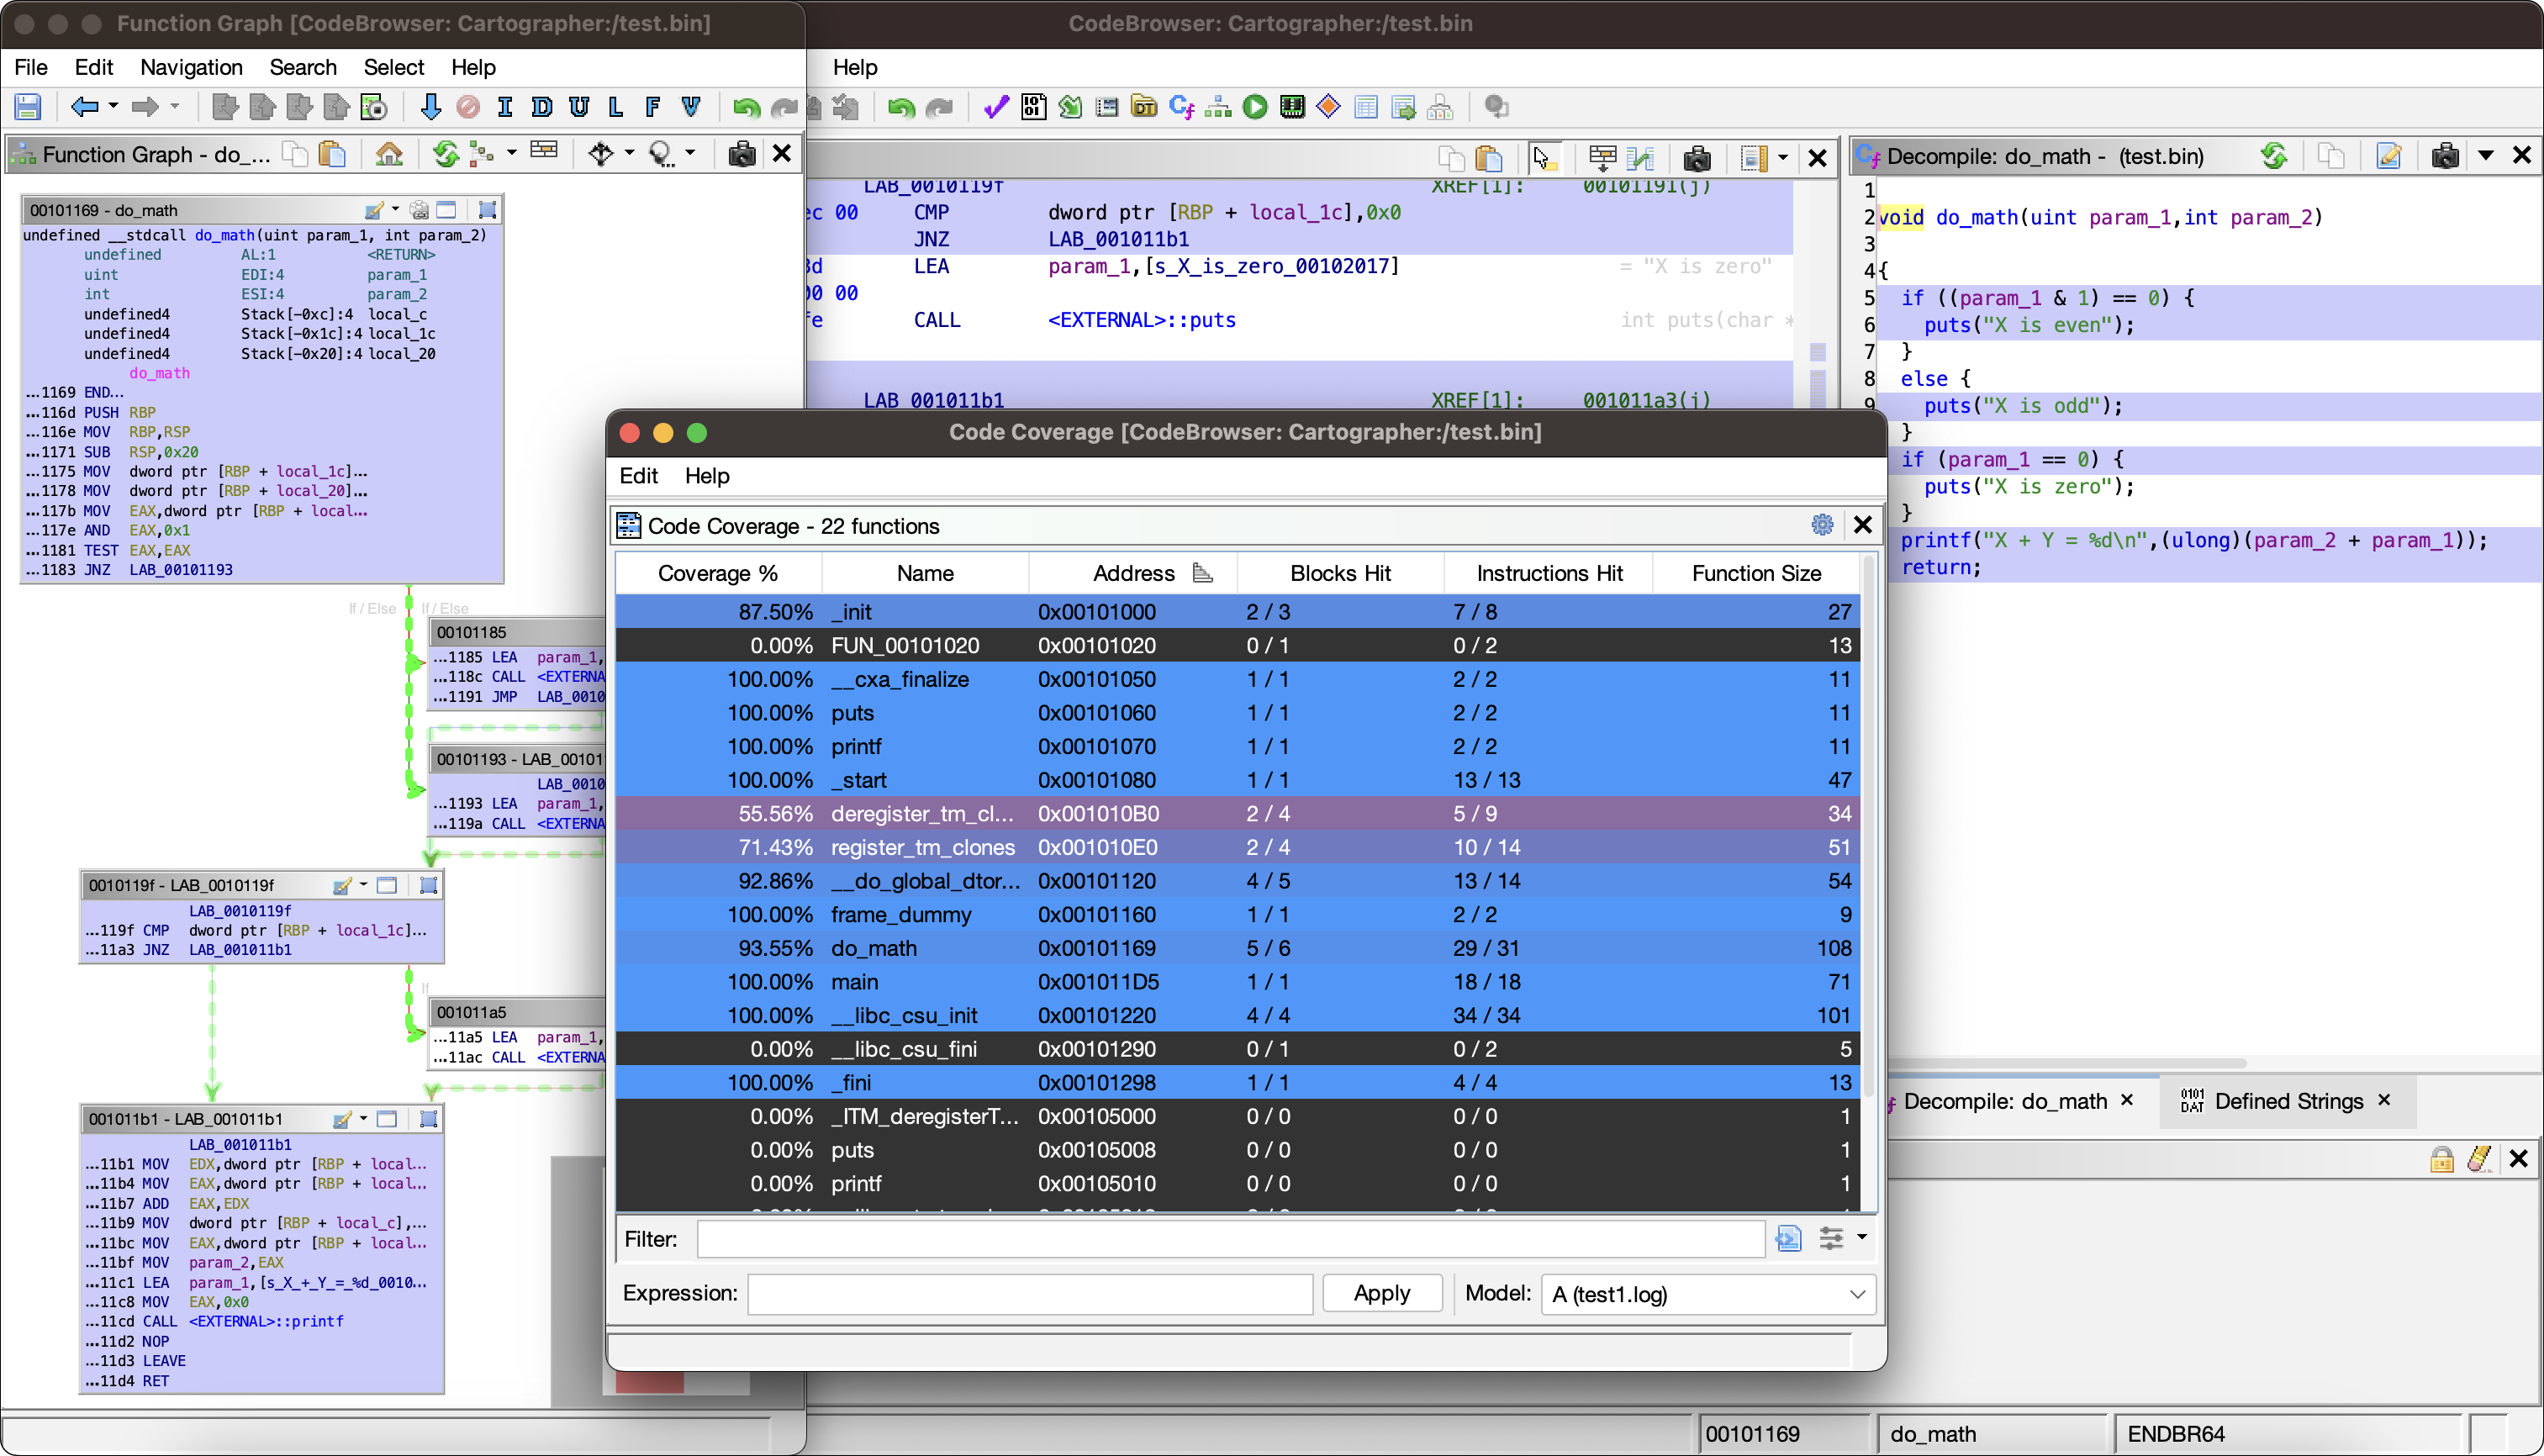 nccgroup/cartographer
用于 Ghidra 的代码覆盖率探索插件
 drago-96/cve-2022-0778
CVE-2022-0778 的概念验证漏洞利用,通过构造包含非素数曲线参数的 X.509 证书,演示 OpenSSL 中 BN_mod_sqrt 的无限循环,从而实现拒绝服务攻击。

 denuvosoftwaresolutions/gamba
通用混合布尔算术表达式的简化:GAMBA
 nccgroup/tpmgenie
TPM Genie 是一个用于独立可信平台模块的 I2C 总线中间件。
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 delvinru/apk-info
APK full-featured parser
 ropfuscator/ropfuscator
ROPfuscator 是一个针对 C/C++ 程序的细粒度代码混淆框架,基于 ROP(面向返回编程)实现。
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 felixber/findfunc
IDA Pro 插件,用于根据汇编模式、字节序列、字符串/名称引用和大小约束过滤函数,支持基于规则的搜索和高级二进制复制。
 hdm/juniper-cve-2015-7755
关于 CVE-2015-7755 和 CVE-2015-7756 在 Juniper ScreenOS 中的分析笔记、二进制文件及相关信息
 jakev/pyxamstore
用于解析 Xamarin AssemblyStore blob 文件的 Python 工具
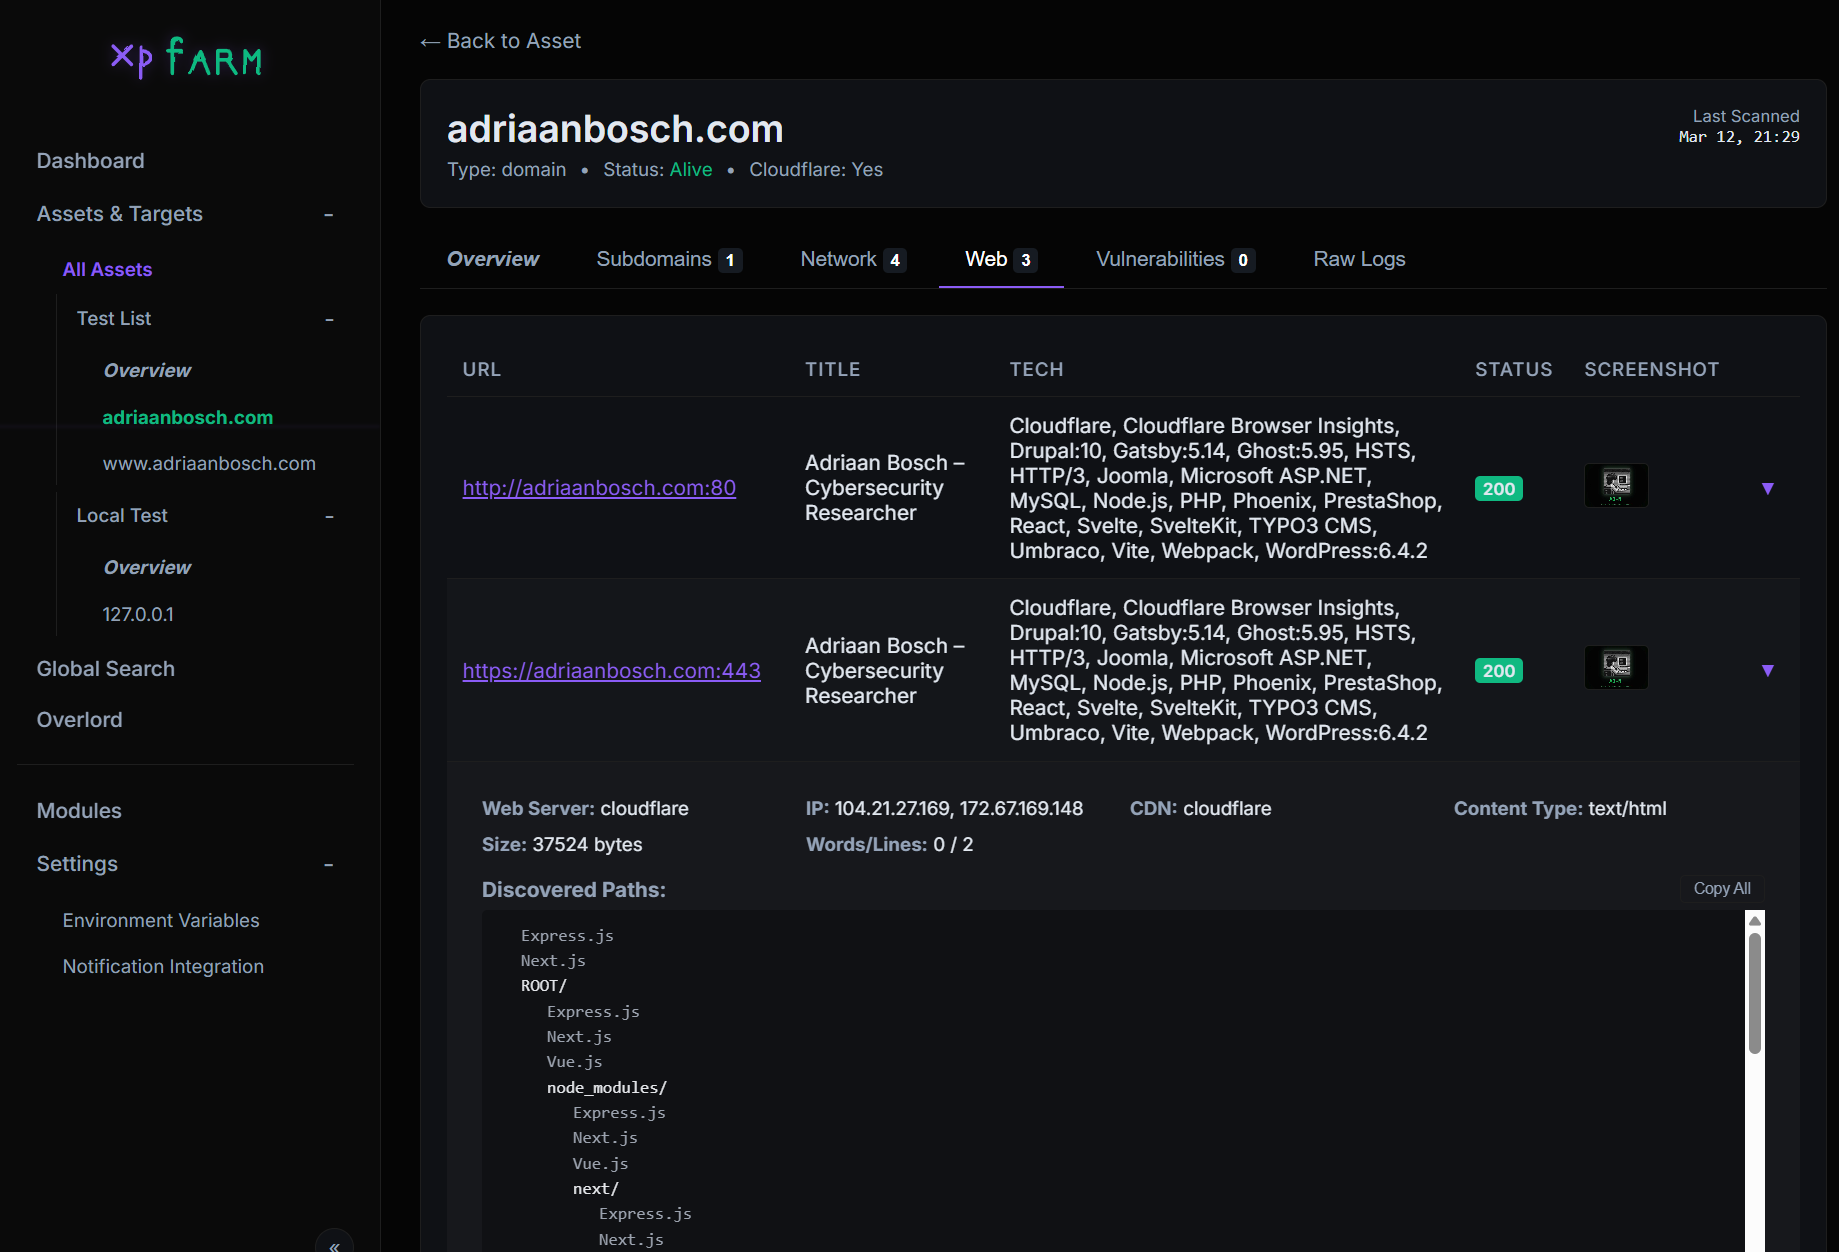 canuk40/xpfarm
自动化漏洞赏金与侦察框架 — 通过统一的 Web 界面集成 Subfinder、Naabu、Httpx、Nuclei、Nmap、CVEMap、Gowitness、Katana 等工具
 seemoo-lab/polypyus
一款仅二进制固件历史分析工具,通过从相似二进制中提取已知函数来学习定位原始二进制中的函数,从而无需反汇编即可实现快速函数匹配,适用于嵌入式固件分析。
 trailofbits/mquire
零依赖的Linux内存取证,利用内核嵌入的BTF和kallsyms进行类型感知的内存分析,无需外部调试信息。