#1

 mandiant/flare-learning-hub
来自FLARE团队的逆向工程和恶意软件分析的免费教育内容。
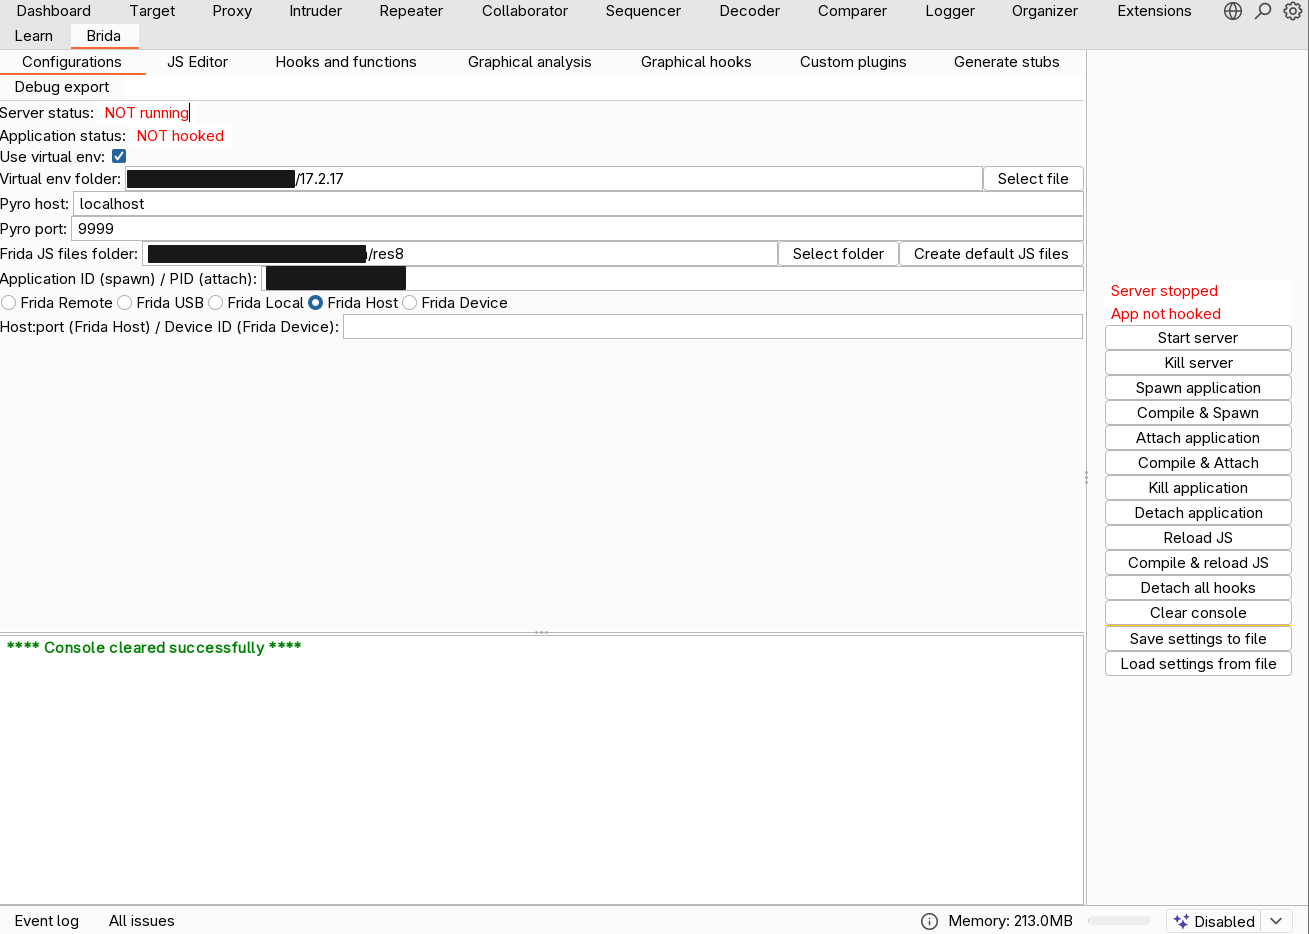 federicodotta/brida
Burp Suite和Frida之间的新桥梁!
 sentinel-one/cobaltstrikeparser
Python解析器,用于从PE文件、内存转储和C2 URL中提取CobaltStrike Beacon配置,采用启发式XOR解密和结构化配置解析。
 jackofmosttrades/gadgetinspector
一个用于发现Java应用程序中反序列化gadget链的字节码分析器
 bats3c/darkloadlibrary
用于攻击性操作的LoadLibrary
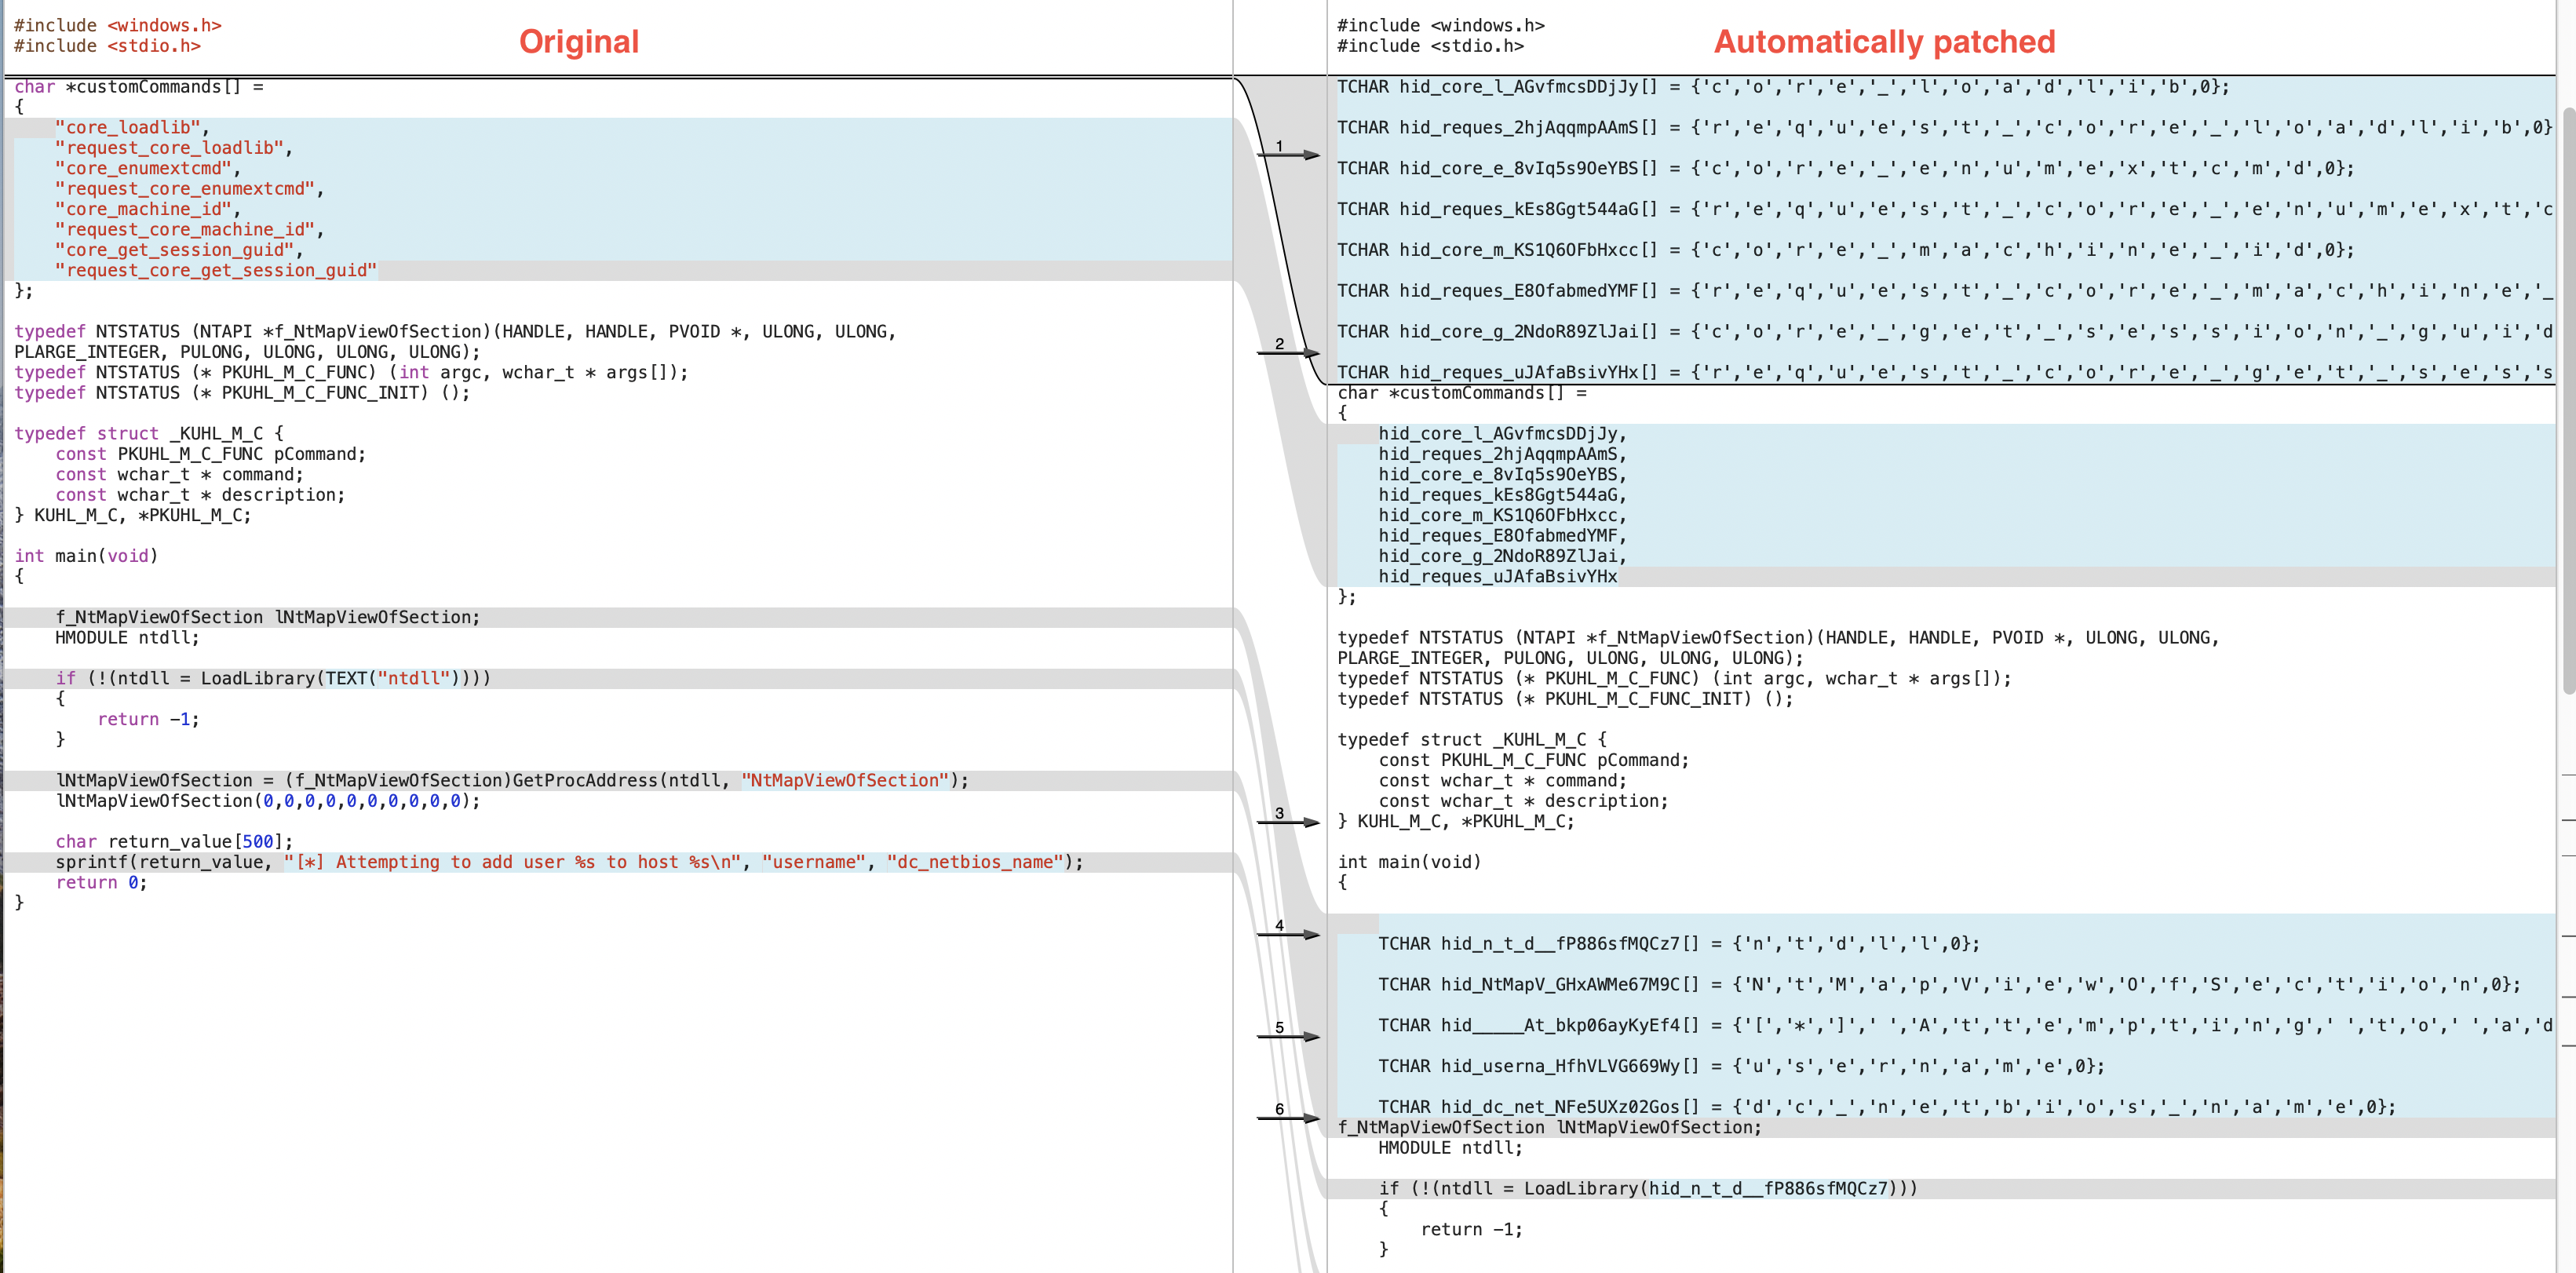
 malrev/abd
NTT Secure Platform Laboratories 的《Advanced Binary Deobfuscation》课程材料
 honeynet/apkinspector
APKinspector 是一款供分析师分析 Android 应用程序的强大 GUI 工具。
 grammatech/ddisasm
基于Datalog的反汇编器,可从ELF/PE二进制文件生成可重新组装的汇编代码,并利用GTIRB中间表示支持跨x86、ARM和MIPS架构的二进制分析与重写。
 washi1337/asmresolver
一个用于创建、读取和编辑PE文件及.NET模块的库。
 mmozeiko/aes-finder
用于在运行进程中查找AES密钥的工具
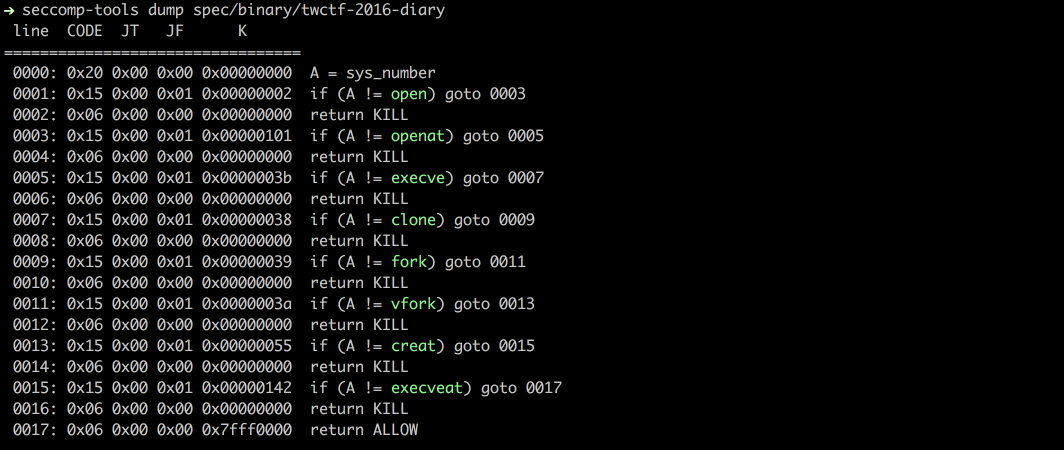 david942j/seccomp-tools
为seccomp分析提供强大的工具
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 airbus-seclab/bincat
二进制代码静态分析器,集成IDA。执行值和污点分析、类型重建、释放后使用和双重释放检测。
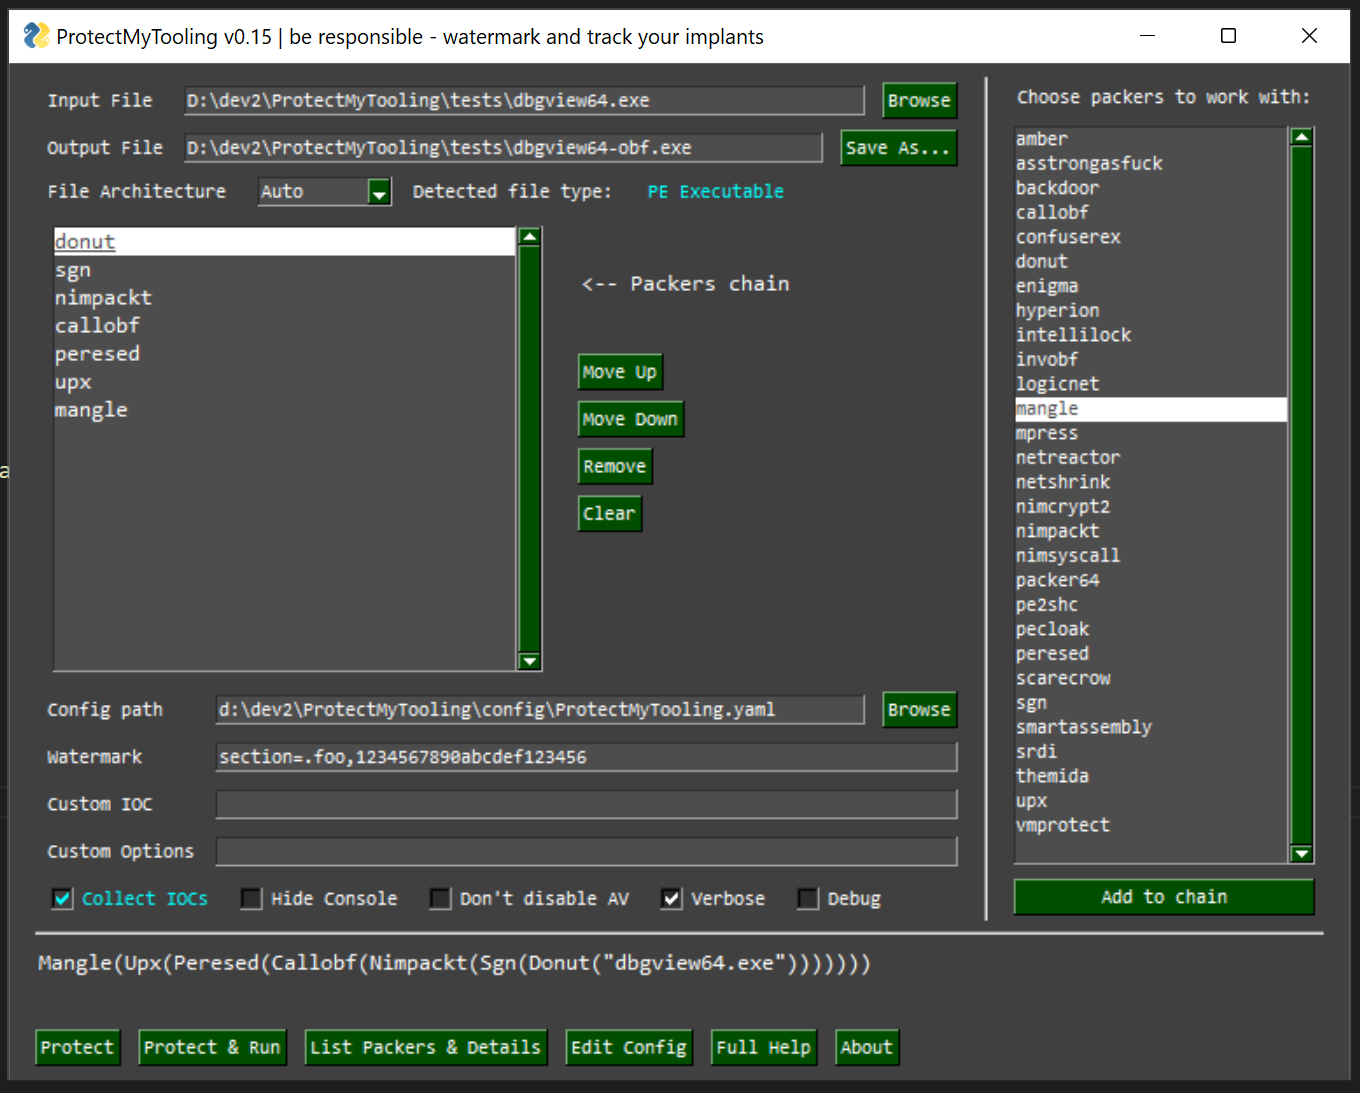 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 uofw/uofw
非官方版官方固件,一个完整的 PSP 最新固件逆向工程项目