
 #1

 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 himitsushell/himitsushell
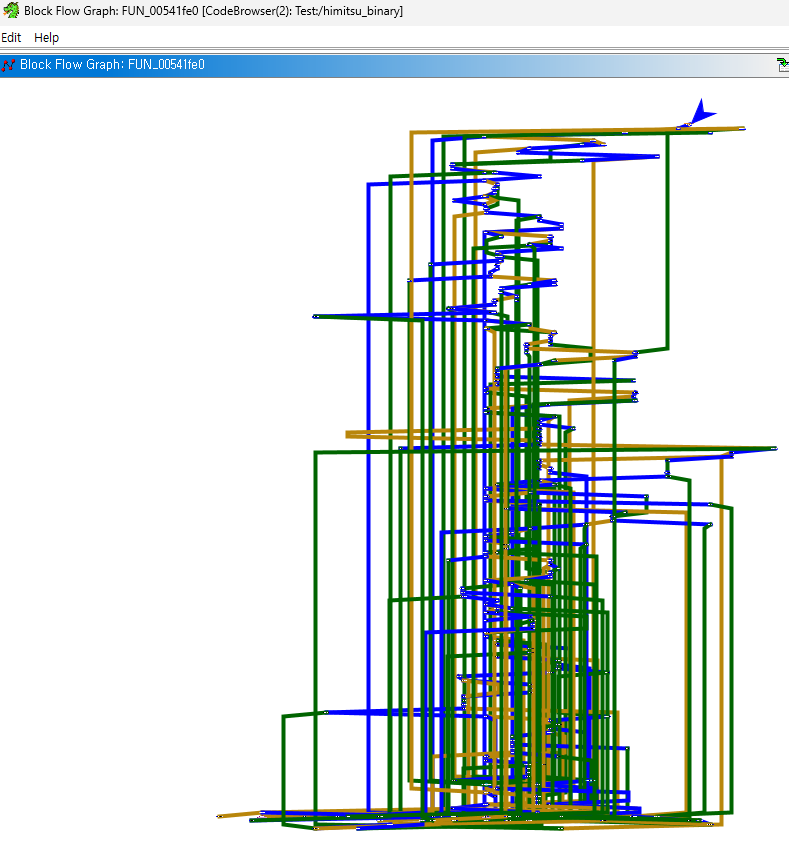
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见

 konloch/bytecode-viewer
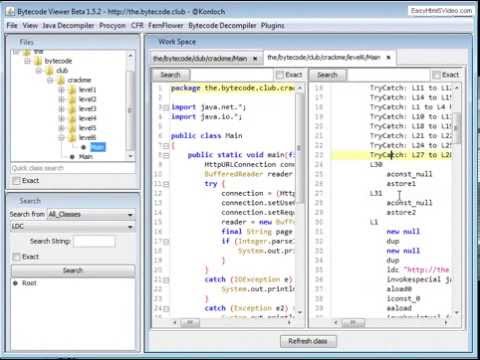
一个 Java 8+ Jar 和 Android APK 逆向工程套件(反编译、编辑、调试等功能)
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 skylot/jadx
命令行和GUI工具,用于将Android Dex和APK文件反编译为可读的Java源代码,支持资源解码、反混淆和Smali调试功能。

 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 amd2g2zz/kunglao-agent
逆向工程专家智能体:自主规划分析路径,从原始证据中推导每一项事实,并在机械验证关卡下收敛——固件、协议、Web/JS、风控、二进制。
 ibotpeaches/apktool
一个用于逆向工程安卓apk文件的工具









