
 #1

 commando-x/vuln-bank-mobile
一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。
 wavestone-cdt/invoke-cleverspray
检测Active Directory用户当前及历史密码的密码喷射脚本
 ad-calcium/cve-2023-22515
Confluence未授权添加管理员用户(CVE-2023-22515)漏洞利用工具
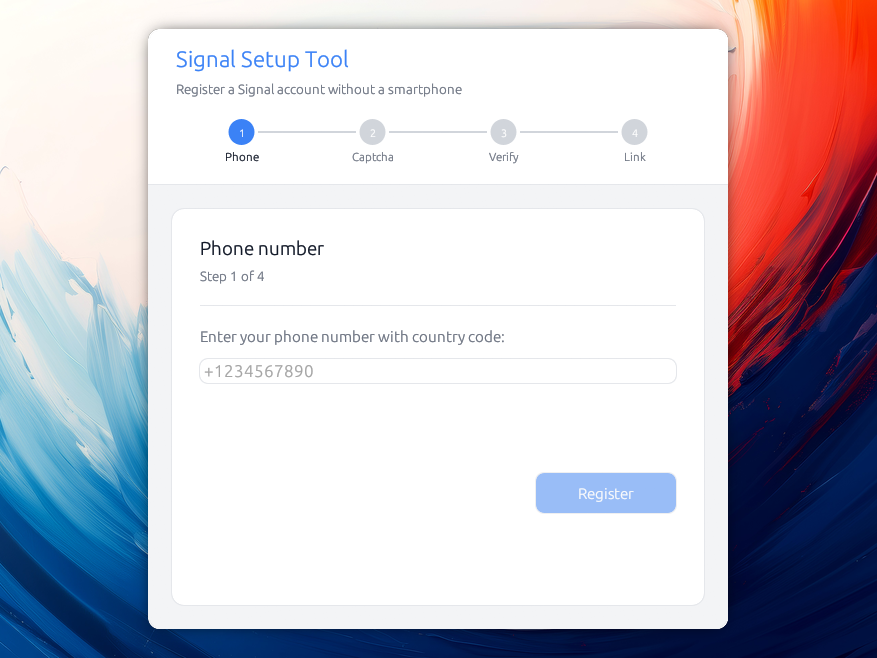 almet/signal-without-smartphone
桌面应用程序,用于注册Signal账户并链接Signal Desktop,无需智能手机,使用Signal的加密协议进行安全的设备配置。
 iomoath/sharpspray
Active Directory 密码喷射工具。自动获取用户列表并避免潜在的锁定。
 aahmad097/tritium
基于Kerberos的Active Directory密码喷洒框架,具备内置锁定预防、用户枚举集成、递归密码喷洒以及攻击活动恢复能力。
 digiprosec/microtrick
自包含的 Python PoC,利用 MikroTrick SSH 漏洞链(CVE-2026-86060、CVE-2026-67279)在 MikroTik RouterOS 设备上获取未认证的完全管理员访问权限。
 anonkryptiquz/nextsploit
NextSploit 是一款命令行工具,旨在检测和利用 Next.js 中的安全漏洞 CVE-2025-29927。
 qax-a-team/mscache
一个用于操作Windows注册表中DCC(域缓存凭据)的工具,主要基于mimikatz和impacket的工作。
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
 morrubin/negoexrelay
将 NegoEx/PKU2U Kerberos 认证中继到任意目标,实现无凭据认证、命令执行、SMB 哈希转储以及用于横向移动的交互式会话。
 netsecfish/dlink
针对D-Link NAS设备中命令注入与硬编码后门凭据的概念验证漏洞利用与分析,可通过nas_sharing.cgi实现未认证远程代码执行。
 matthart1983/essh
基于 OpenSSH 和 tmux 构建的远程 shell,可在连接断开后继续存活。在终端 UI 中管理连接和会话。
 xfreed0m/adfspray
使用多种方法对Microsoft Online服务进行密码喷洒的Python3工具
 randomrobbiebf/cve-2023-2982
WordPress Social Login and Register (Discord, Google, Twitter, LinkedIn) <= 7.6.4 - 认证绕过









