#1

 blacksky-algorithms/atproto
AT协议参考实现的一个分支,包含性能优化的AppView、基于Rust的firehose索引器、Redis缓存,以及面向大规模自托管社交网络的社区功能。
 secureworks/tokenman
用于 Azure AD 的后渗透工具包:获取/搜索 Microsoft Graph 数据、交换 FOCI 刷新令牌,以及从令牌生成 Azure CLI 认证文件。
 synacktiv/captaincredz
CaptainCredz 是一款模块化且隐蔽的密码喷洒工具。
 praetorian-inc/adfsrelay
用于研究针对ADFS的NTLM中继攻击的概念验证工具
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 滥用 PoC
 jarnovandenbrink/getspnless
自动执行无SPN的RBCD攻击的Python工具。
 carlosevieira/cve-2022-40684
CVE-2022-40684 的 PoC - 认证绕过导致完全接管设备(只读)
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 认证绕过远程代码执行漏洞
 owasp/packman
一个旨在让软件包管理系统更加安全的文档与跟踪项目。
 bunnie/dc34-vault
DC34 徽章的 Vault 应用
 almounah/silph
隐秘的内存本地密码收割工具(SILPH):通过间接系统调用转储 LSA、SAM 和 DCC2
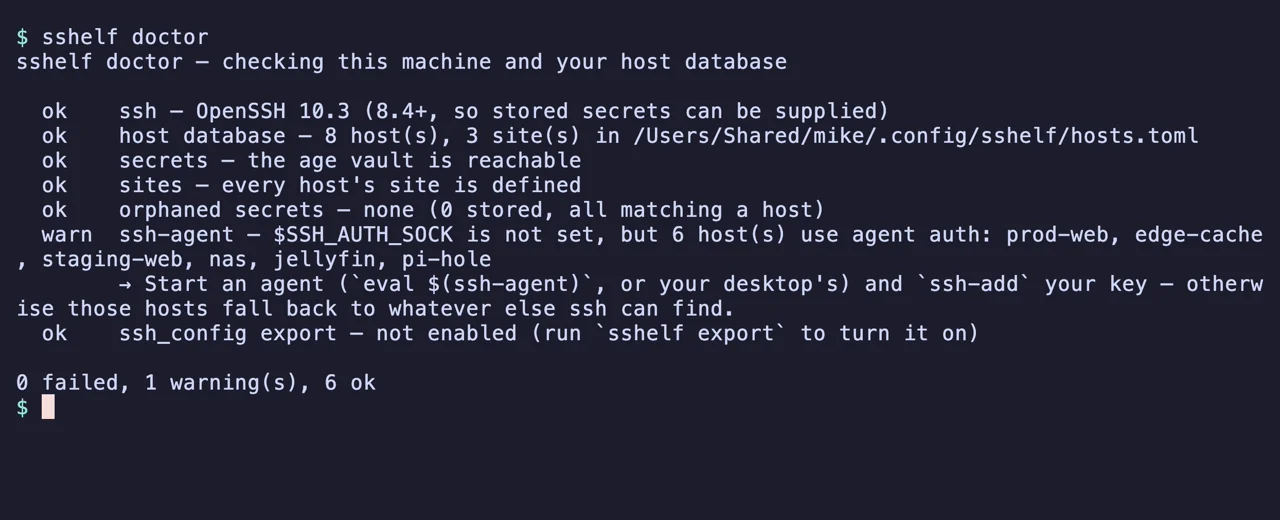 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 owasp/raider
OWASP Raider:一个用于操纵持久会话HTTP流程的新型框架
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
 commando-x/vuln-bank-mobile
一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。
 hackmichnet/aztokenfinder
攻击性令牌收集实用工具,可搜索 x64 进程内存和 TokenBroker 缓存文件,在 Office、Edge、Teams 和 PowerShell 中查找 Azure AD/O365 JWT 令牌。