
 #1
 nccgroup/berserko
用于执行 Kerberos 认证的 Burp Suite 扩展
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE 漏洞利用 (CVE-2022-1388)
 cashapp/pivit
管理支持 PIV 的 YubiKey 上的 x509 证书,生成密钥和证书请求,以及对 git 提交和文件进行签名或验证。
 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 mazx0p/mssqlbof
一个针对 Microsoft SQL Server 的 Beacon Object File 套件,它自身在线上使用 TDS 7.4 协议。
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
针对CVE-2024-55591的概念验证利用,演示通过WebSocket竞态条件绕过FortiOS管理接口的身份验证,以未认证方式执行CLI命令。
 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 nccgroup/jwt-reauth
从认证 URL 缓存 JWT 身份验证令牌,并将其作为标头附加到 Burp Suite 中作用域范围内的请求上,以实现自动化会话处理。
 praetorian-inc/ntlmrecon
一个用于对HTTP服务器进行轻度暴力破解,以识别常见可访问的NTLM认证端点的工具。
 smokeintheshell/cve-2023-20198
CVE-2023-20198漏洞利用PoC
 s0md3v/locky
Locky 生成“真正”强大且易于记忆的密码。
 horizon3ai/cve-2023-27350
针对PaperCut CVE-2023-27350的概念验证漏洞利用,将身份验证绕过与内置脚本滥用相结合,在易受攻击的MF/NG实例上实现远程代码执行。
 matpb/linux-fingerprint-r503
使用 Grow R503 传感器 + Arduino + Rust 编写的 fprintd 替代守护进程实现 Linux 桌面指纹登录
 ccob/pivert
在 Windows 上使用 PFX 证书和私钥模拟 NIST SP 800-73 PIV 智能卡,为 RDP、Citrix 和 VMware Horizon 会话启用智能卡身份验证。
 0xe7/wonkavision
通过转储会话和票据数据、对异常进行评分并生成 Windows 事件日志指标以用于基于 SIEM 的事件响应,从而检测伪造的 Kerberos 票据。
 zeronetworks/zerologon
用于 CVE-2020-1472 的测试脚本,同时支持 RPC/TCP 和 RPC/SMB
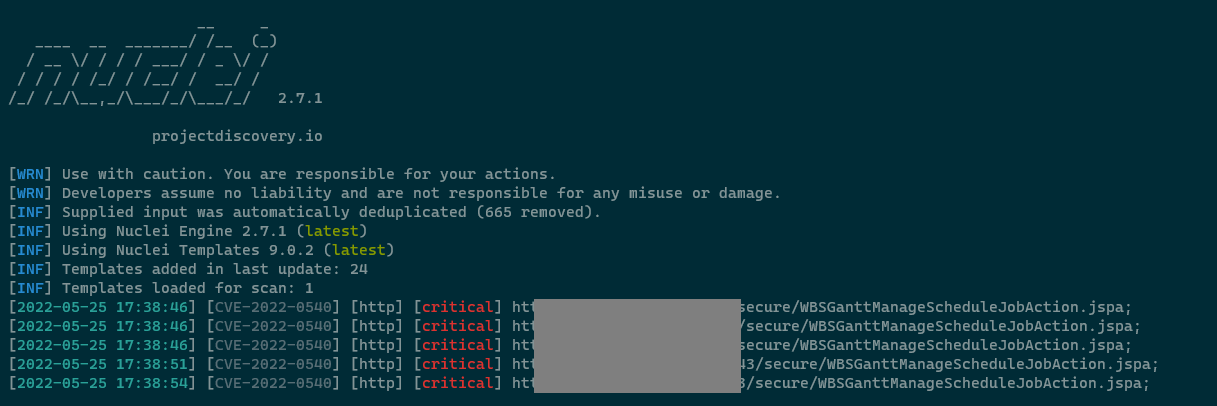 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph 身份验证绕过远程代码执行漏洞(CVE-2022-0540)









