
 #1
 justmorpheus/burp-automation
使用 Burp Suite Pro 和 Vmware Burp Rest API 执行自动化扫描
 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试
 momenbasel/vulnhawk
AI驱动的SAST扫描器,能发现Semgrep/CodeQL遗漏的身份验证绕过、IDOR和逻辑漏洞。免费的GitHub Action。支持Python、JS/TS、Go、PHP、Ruby。
 owasp/agent-security-regression-harness
面向智能体应用和 MCP 集成系统的可执行安全回归测试。
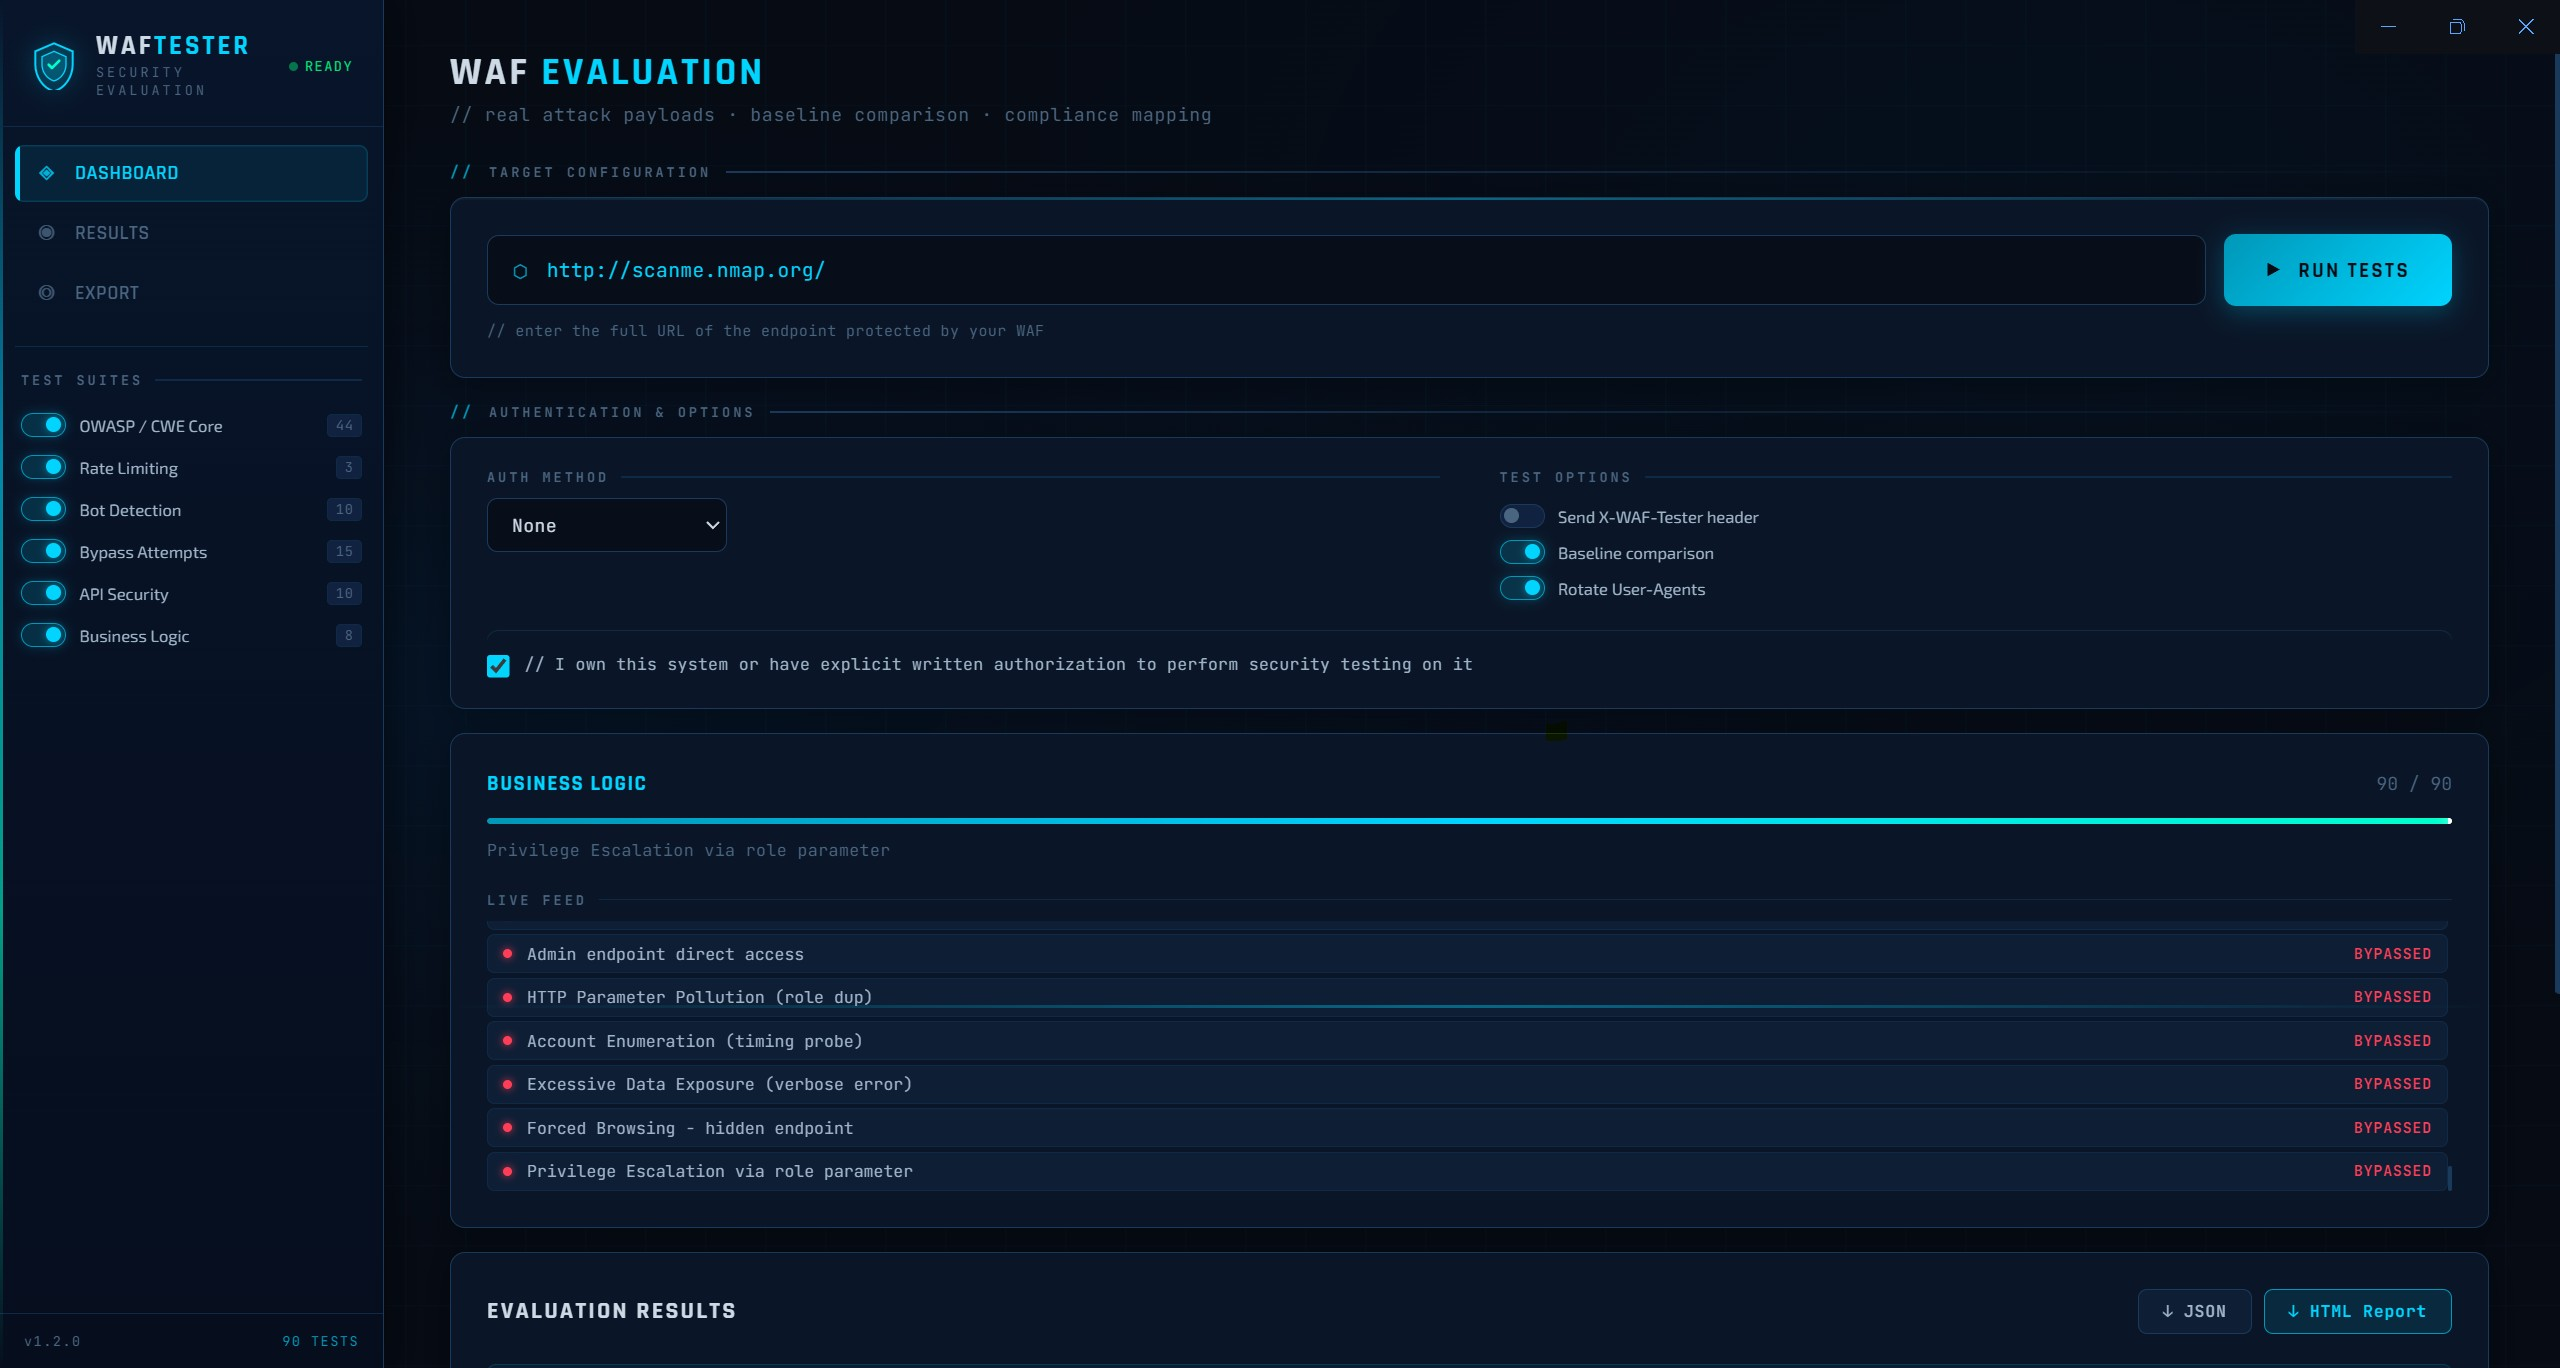 kpomin57/waf-tester
用于测试WAF功能的程序
 horizon3ai/cve-2023-27532
针对Veeam Backup & Replication中CVE-2023-27532的概念验证漏洞利用,通过滥用未受保护的API端点从目标系统提取凭据。
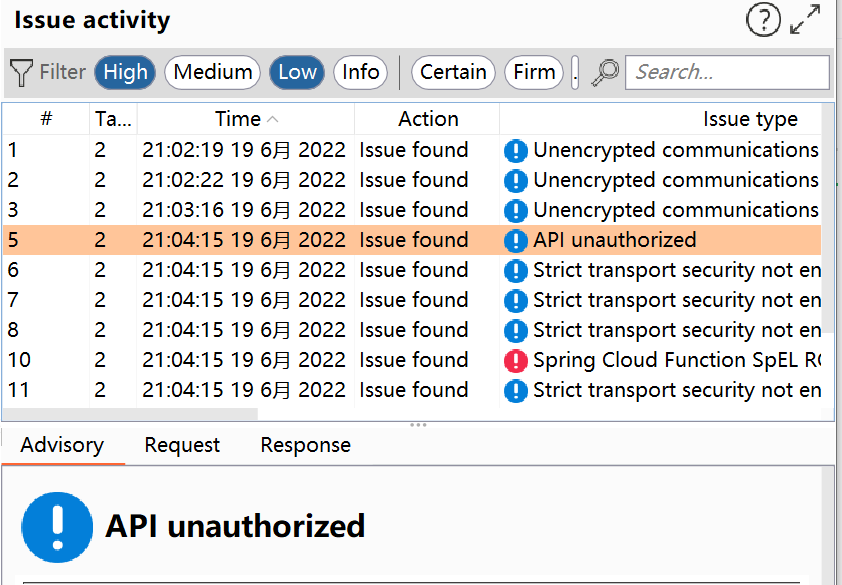 tpt11fb/springvulscan
burpsuite 的Spring漏洞扫描插件。SpringVulScan:支持检测:路由泄露|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 jas502n/burpsuite_pro_v1.7.37
全面的Web应用安全测试平台,具有先进的扫描引擎、拦截代理和自动漏洞检测功能,专为渗透测试人员设计。
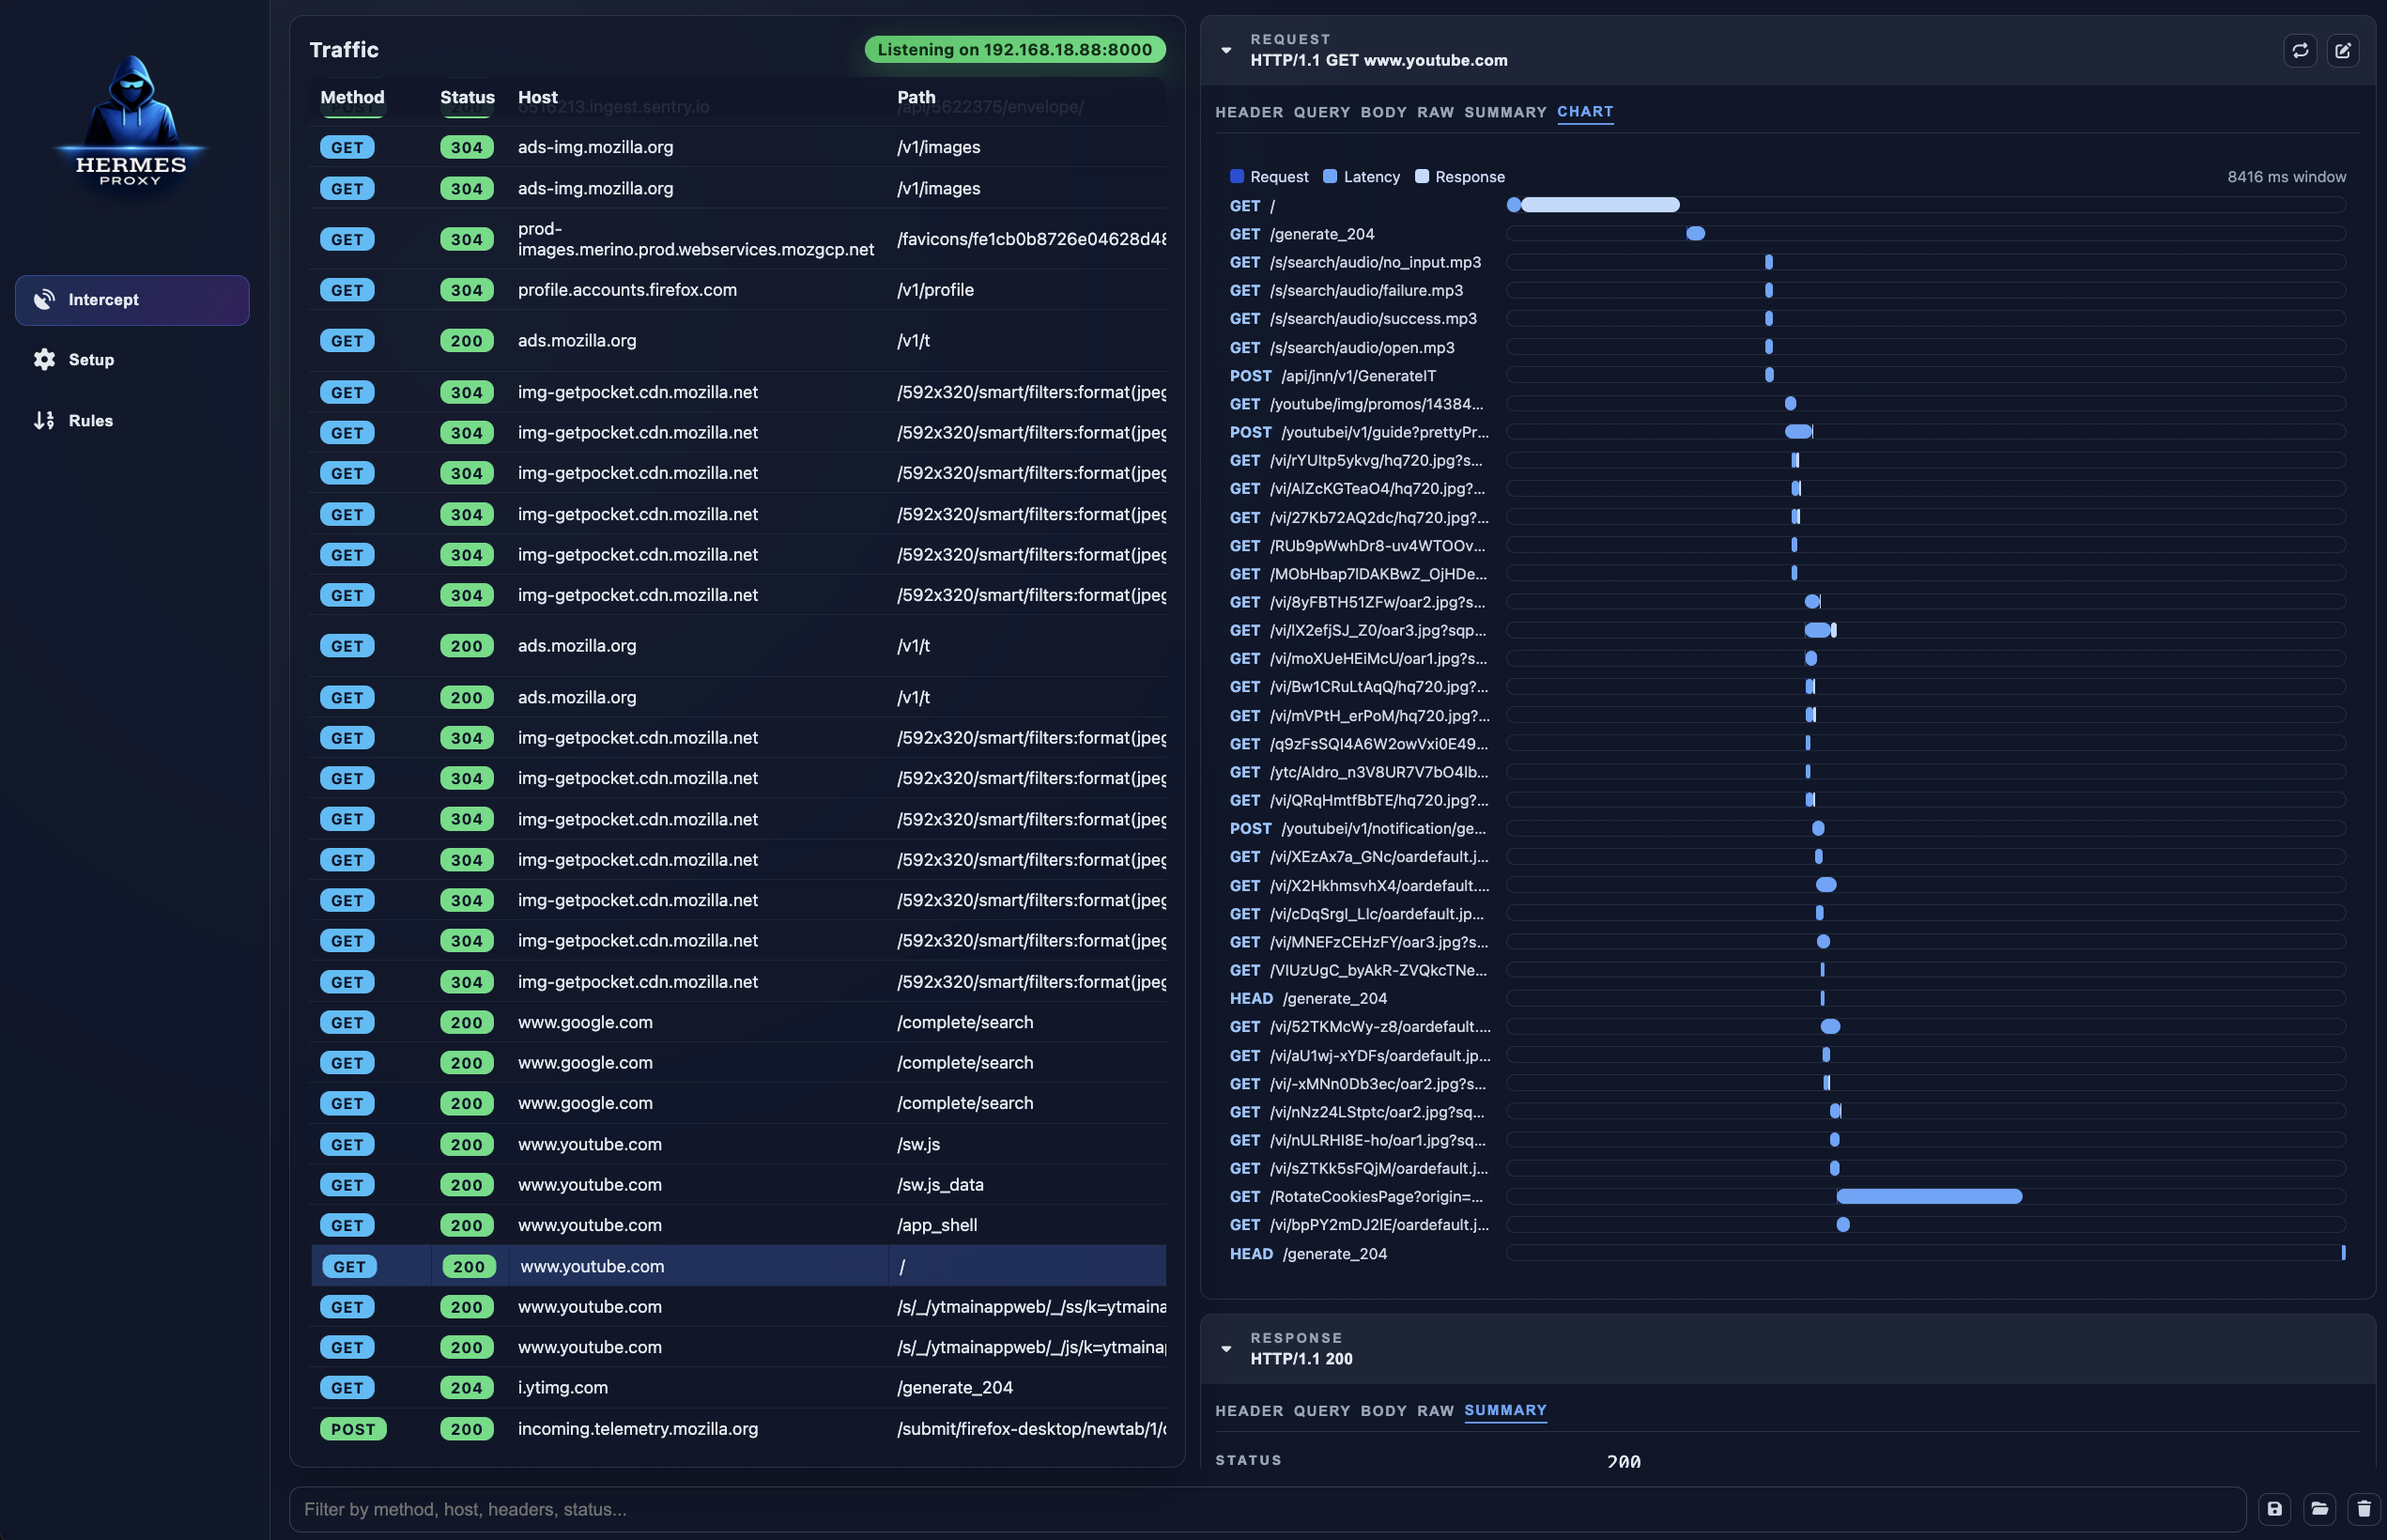 jp/hermes-proxy
Hermes Proxy - HTTP流量分析器
 owasp/apicheck
模块化DevSecOps工具集,用于REST API安全测试,专为开发者、系统管理员和渗透测试人员设计,可在开发生命周期中自动化安全检测。
 coffinxp/google-api-key-scanner
针对 21 个端点验证 Google Maps API 密钥,揭示暴露的服务及其 PoC URL,支持代理,并提供安静模式以进行聚焦审计。
 trailofbits/slither-mcp
用于 Solidity 智能合约 Slither 静态分析的 MCP 服务器
 sobri3195/pegasus-pentest-arsenal
一个全面的Web应用程序安全测试工具包,将10个强大的渗透测试功能整合到一个工具中。
 hackinglz/maps_scanner
MAPS 云扫描器和响应解析器,用于 Microsoft Defender 研究。
 morpheuslord/nmap-api
封装Nmap的RESTful API,用于自动化网络扫描、端口检测、服务枚举和漏洞分析,并提供可选的AI驱动报告生成功能。
 joanbono/gurp
用Go编写的Burp Commander
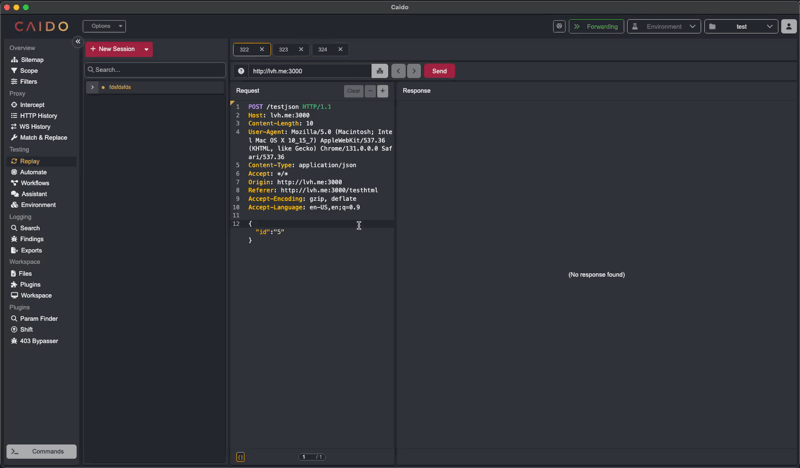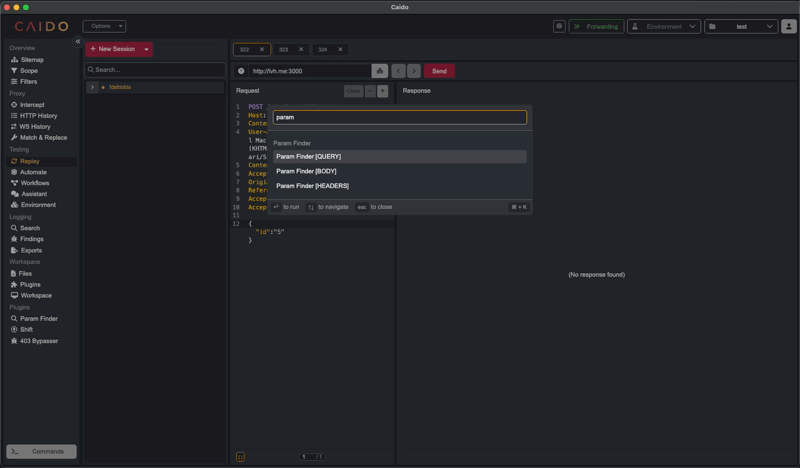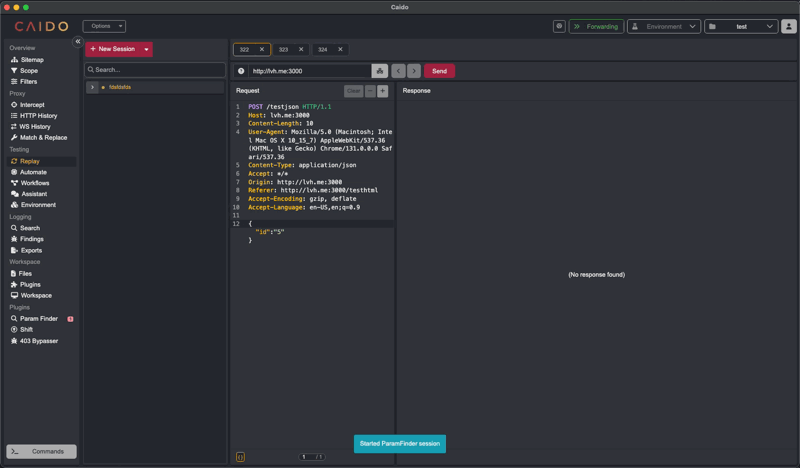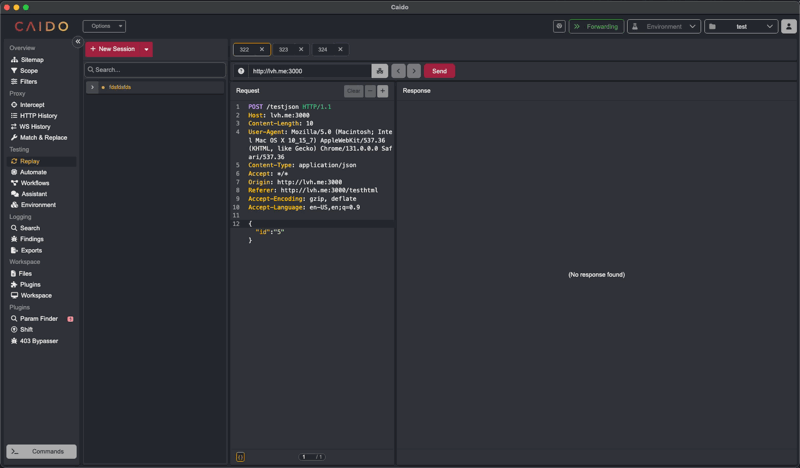 caido-community/paramfinder
发现 Caido 中的隐藏参数









