
 #1
用于评估REST、SOAP和GraphQL API安全性的工具。
Kitploit 推荐

 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(A lightweight browser extension for traffic capture and security analysis, enabling…
 sech0us3/waf-checker
自动化 WAF 评估工具,可检测防火墙厂商,使用高级规避载荷测试 19 种攻击类别,并通过 CLI、Cloudflare Worker 或 Docker 提供颜色编码的绕过分析。
 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
 nccgroup/argumentinjectionhammer
一个用于识别参数注入漏洞的 Burp 扩展。
 google/aura-inspector
自动化安全测试工具,用于 Salesforce Experience Cloud,可从访客和认证上下文中发现配置错误的 Aura 应用程序、可访问记录及未经授权的功能。
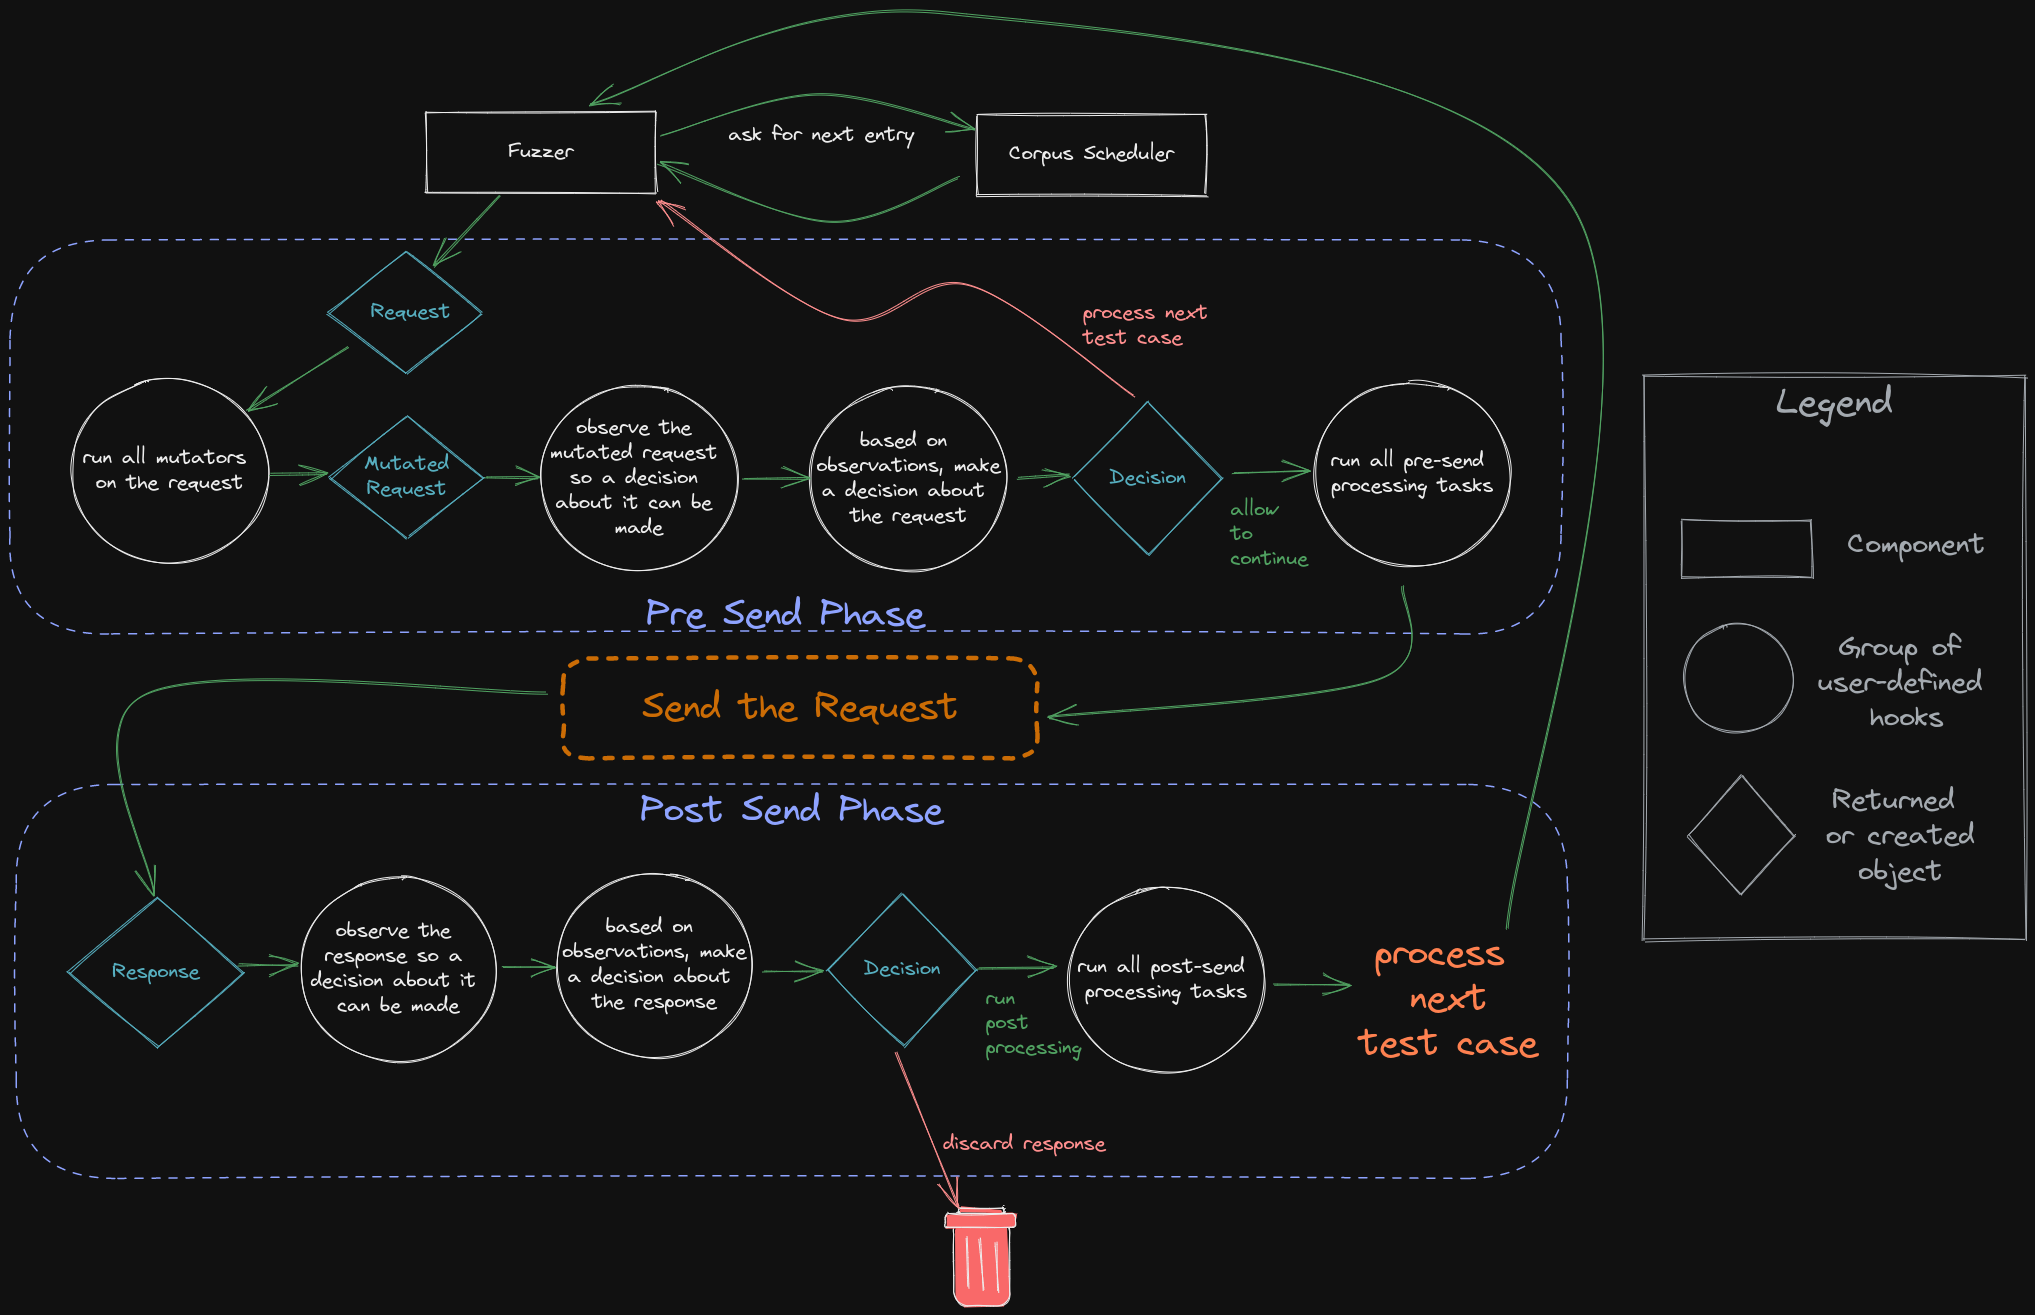 epi052/feroxfuzz
使用 Rust 构建结构感知的黑盒 HTTP 模糊测试器,具备可组合的变异器、调度器、观察器、决策器和处理器,用于自定义 Web 和 API 测试。
 manuelberrueta/flowanalyzer
FlowAnalyzer 是一款用于测试和分析 OAuth 2.0 流程(包括 OpenID Connect (OIDC))的工具。
 pentestgeek/burpcommander
Burp Suite REST API 的 Ruby 命令行界面
 cybervelia/graphicator
自动化的GraphQL模式枚举与数据提取工具,能够迭代自省文档、重构查询并保存响应结果,适用于渗透测试和API安全评估。
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
一个用于REST API的自动化渗透测试框架,具备基于OpenAPI驱动的测试生成、32个基于OWASP的安全测试,以及内置对OAuth2、HTTP基本认证和API密钥的访问控制处理。
 owasp/raider
OWASP Raider:一个用于操纵持久会话HTTP流程的新型框架
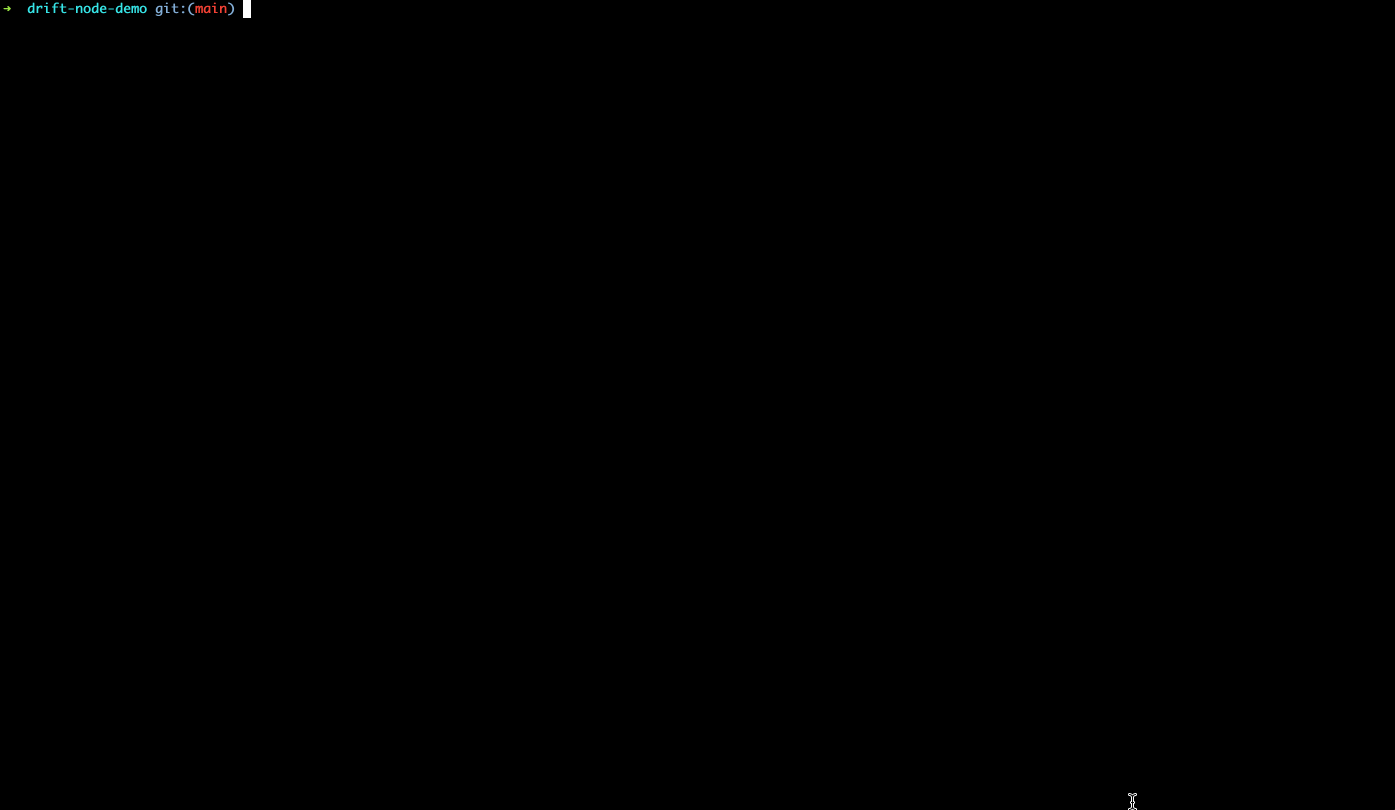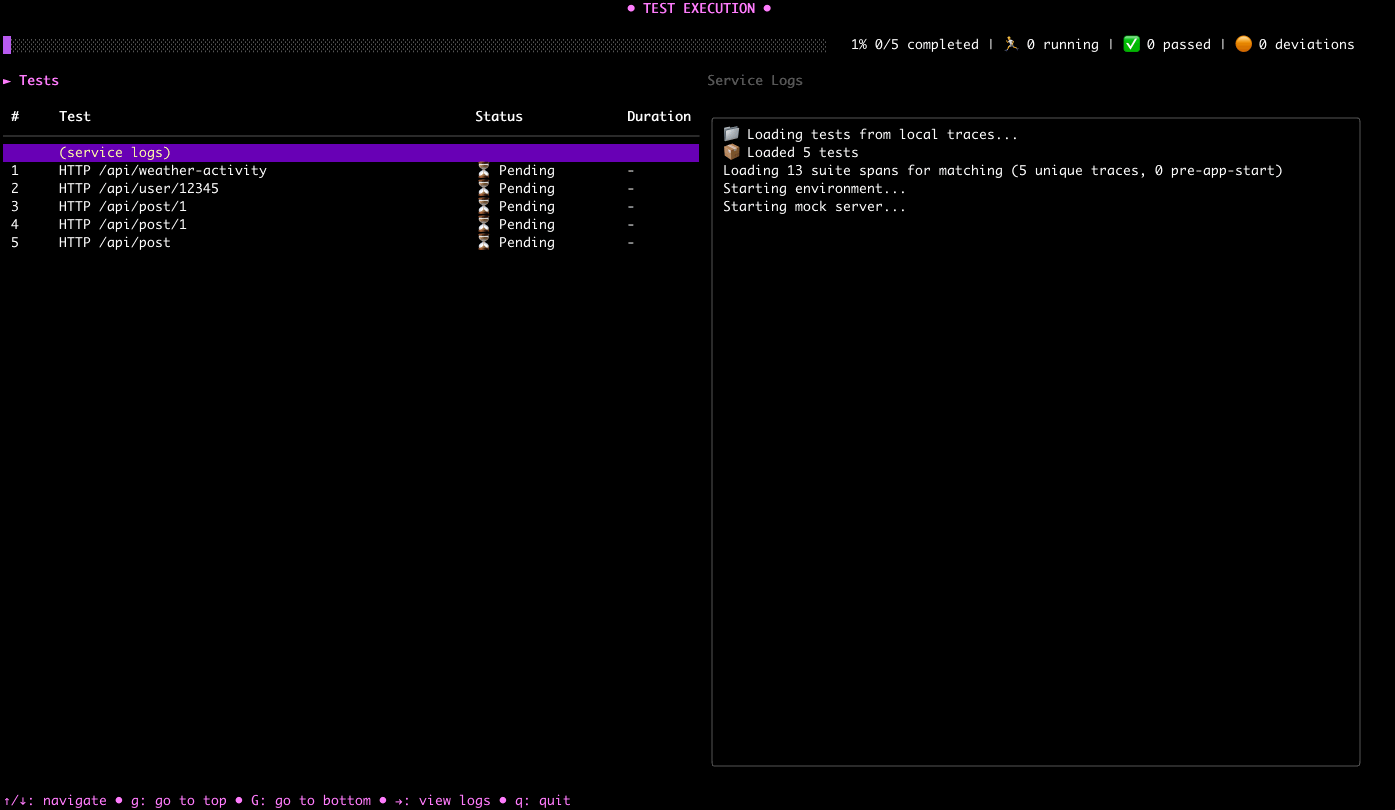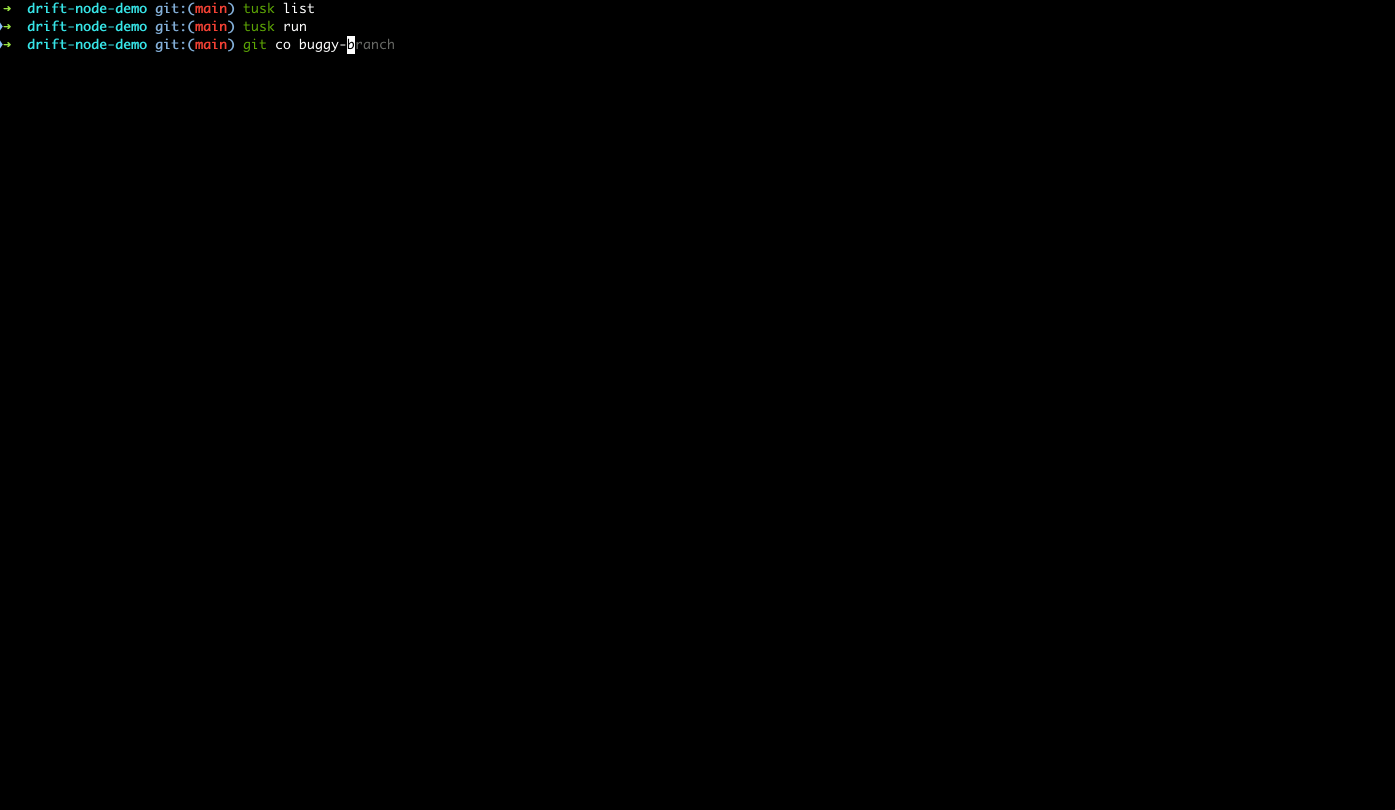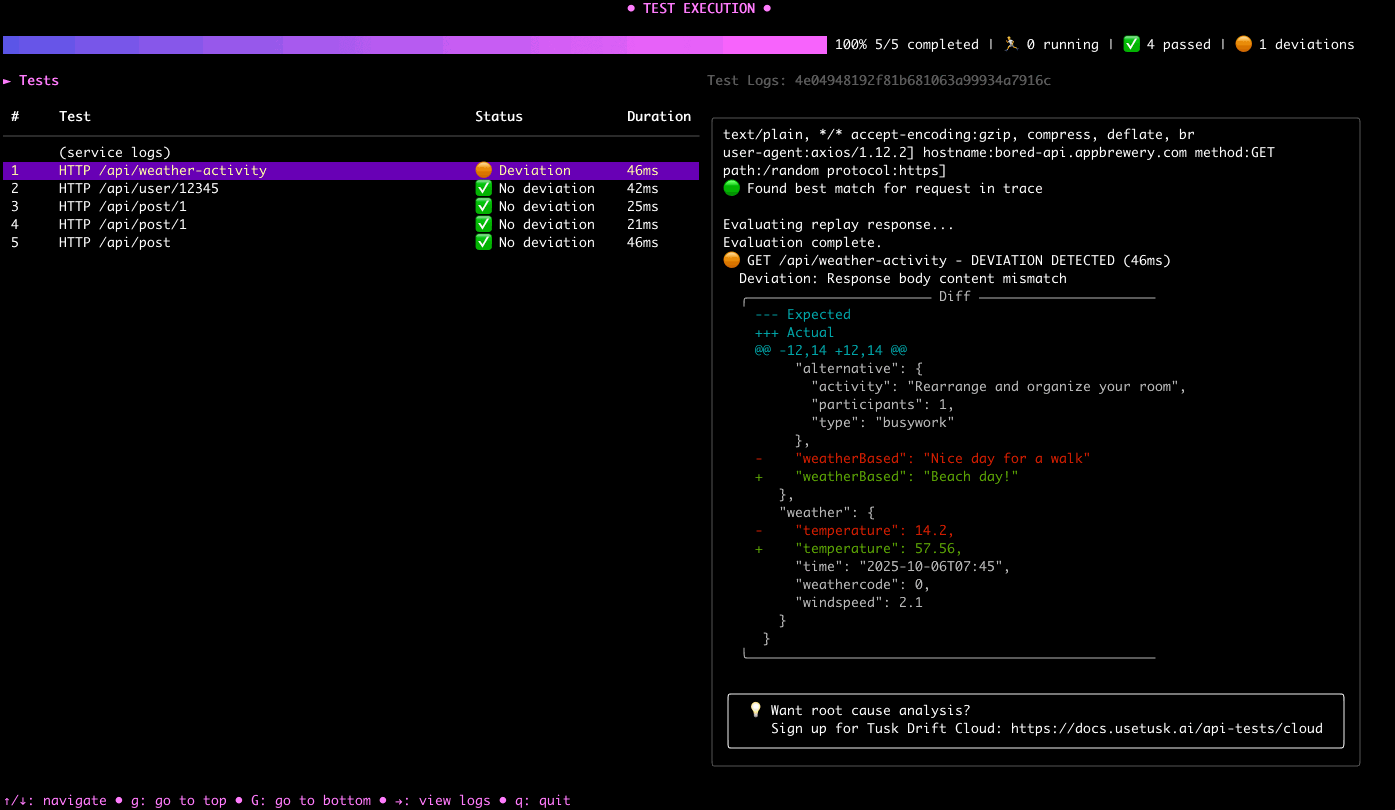 use-tusk/drift-node-sdk
用于捕获和重放进出您服务的API调用的Node.js SDK
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
 santandersecurityresearch/corsair_scan
自动化CORS错误配置扫描器,用于测试跨Web应用和API的Origin头注入、通配符反射以及凭证泄露。
 danialhalo/acuautomate
非官方 Acunetix CLI 工具,用于跨大型范围的自动化渗透测试和漏洞挖掘。
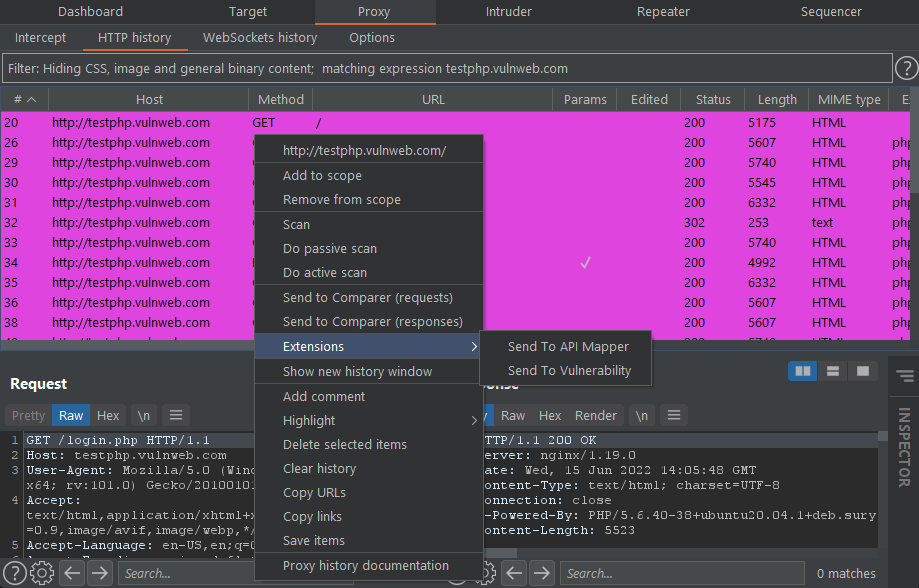 portswigger/pentest-mapper
一个用于应用程序渗透测试的 Burp Suite 扩展,用于映射流程和漏洞。
 s4dhulabs/vimana-framework
Vimana 是一个模块化安全框架,用于审计 Python API 和 Web 应用程序。基于插件的架构使安全专业人员能够通过自动化和手动技术评估、模糊测试和分析 Python 项目。








