
GraphQLmap
 swisskyrepo/graphqlmap
php7 和 php8 的安全模块 - 消除 bugclasses 并对其余部分进行虚拟补丁!
vulnerability-scannersapi-security-testingweb-security+3
1.7k3年前
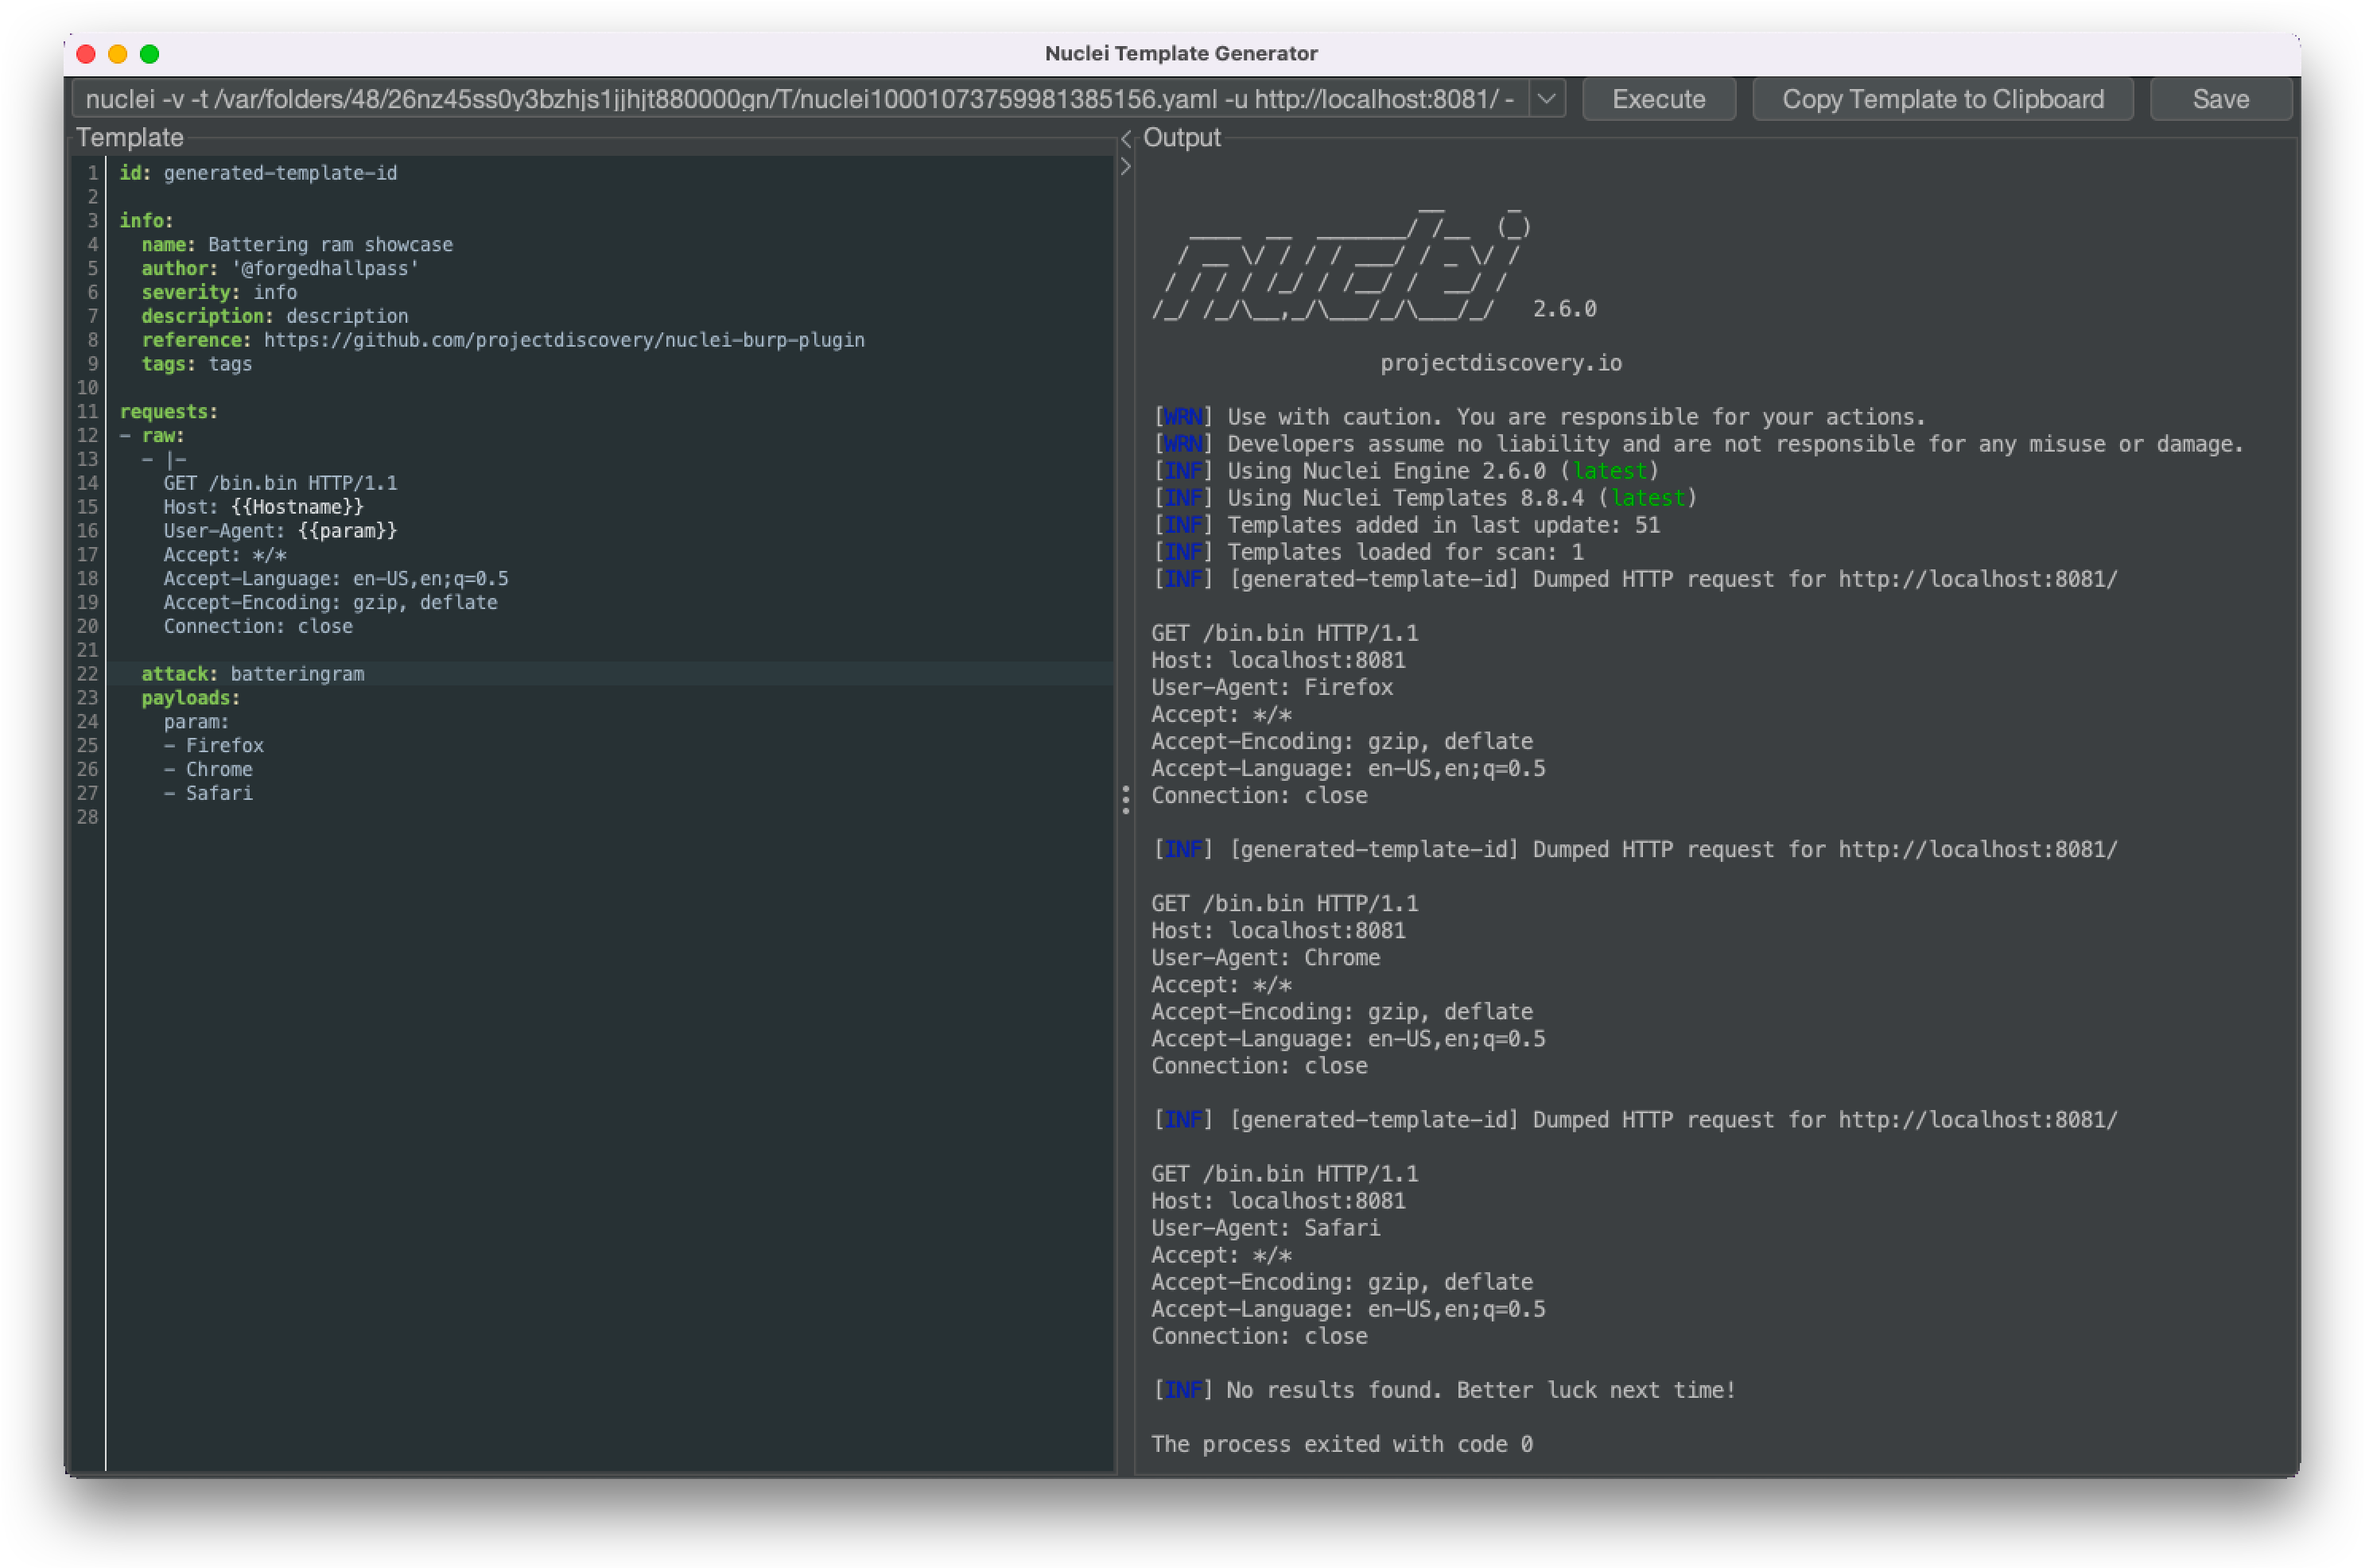 projectdiscovery/nuclei-burp-plugin
Burp Suite插件,用于直接从HTTP请求和响应生成并执行Nuclei漏洞模板,支持YAML自动补全和语法高亮。
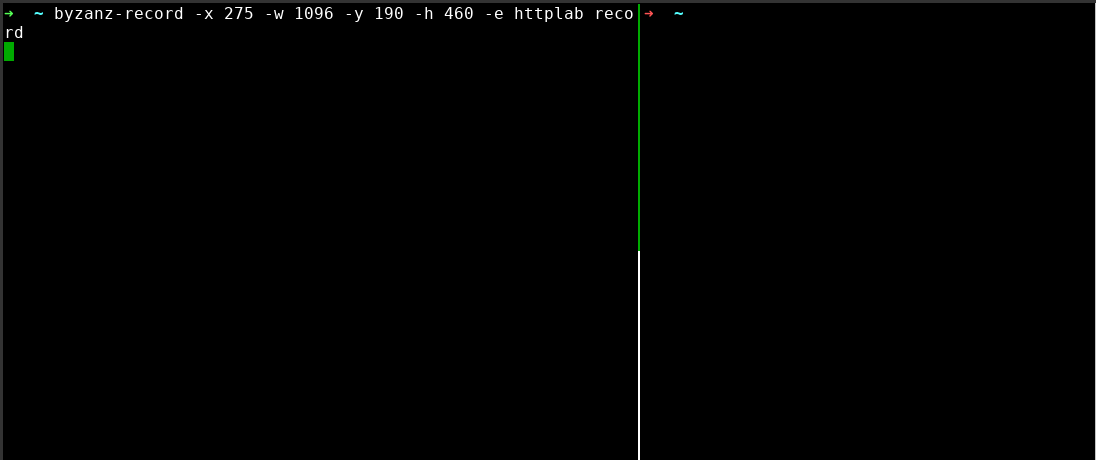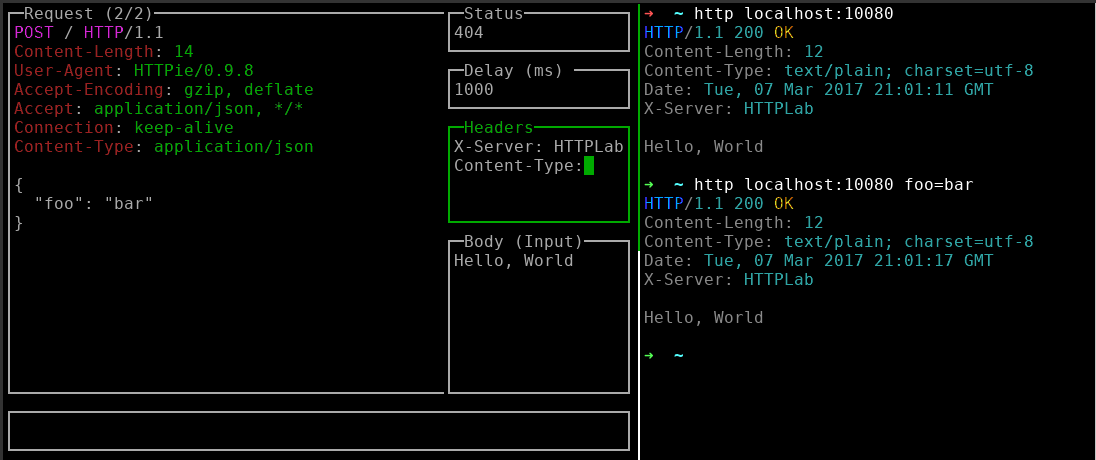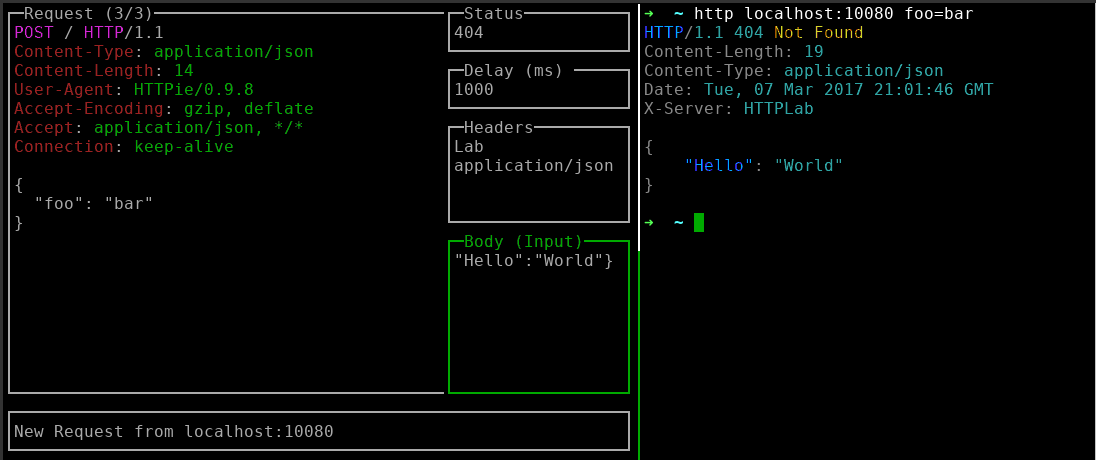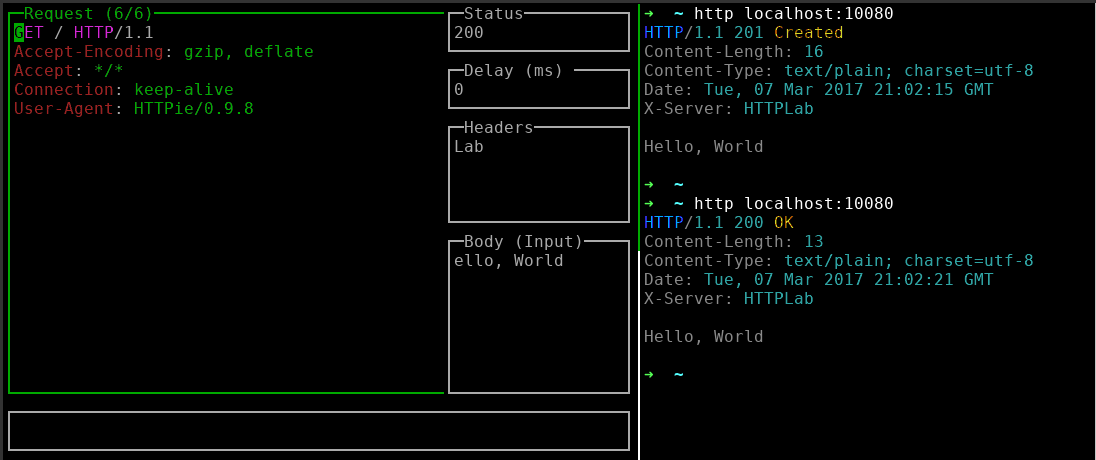 qustavo/httplab
交互式Web服务器,用于检查HTTP请求和伪造响应,带有终端UI,适用于实时调试和API测试。
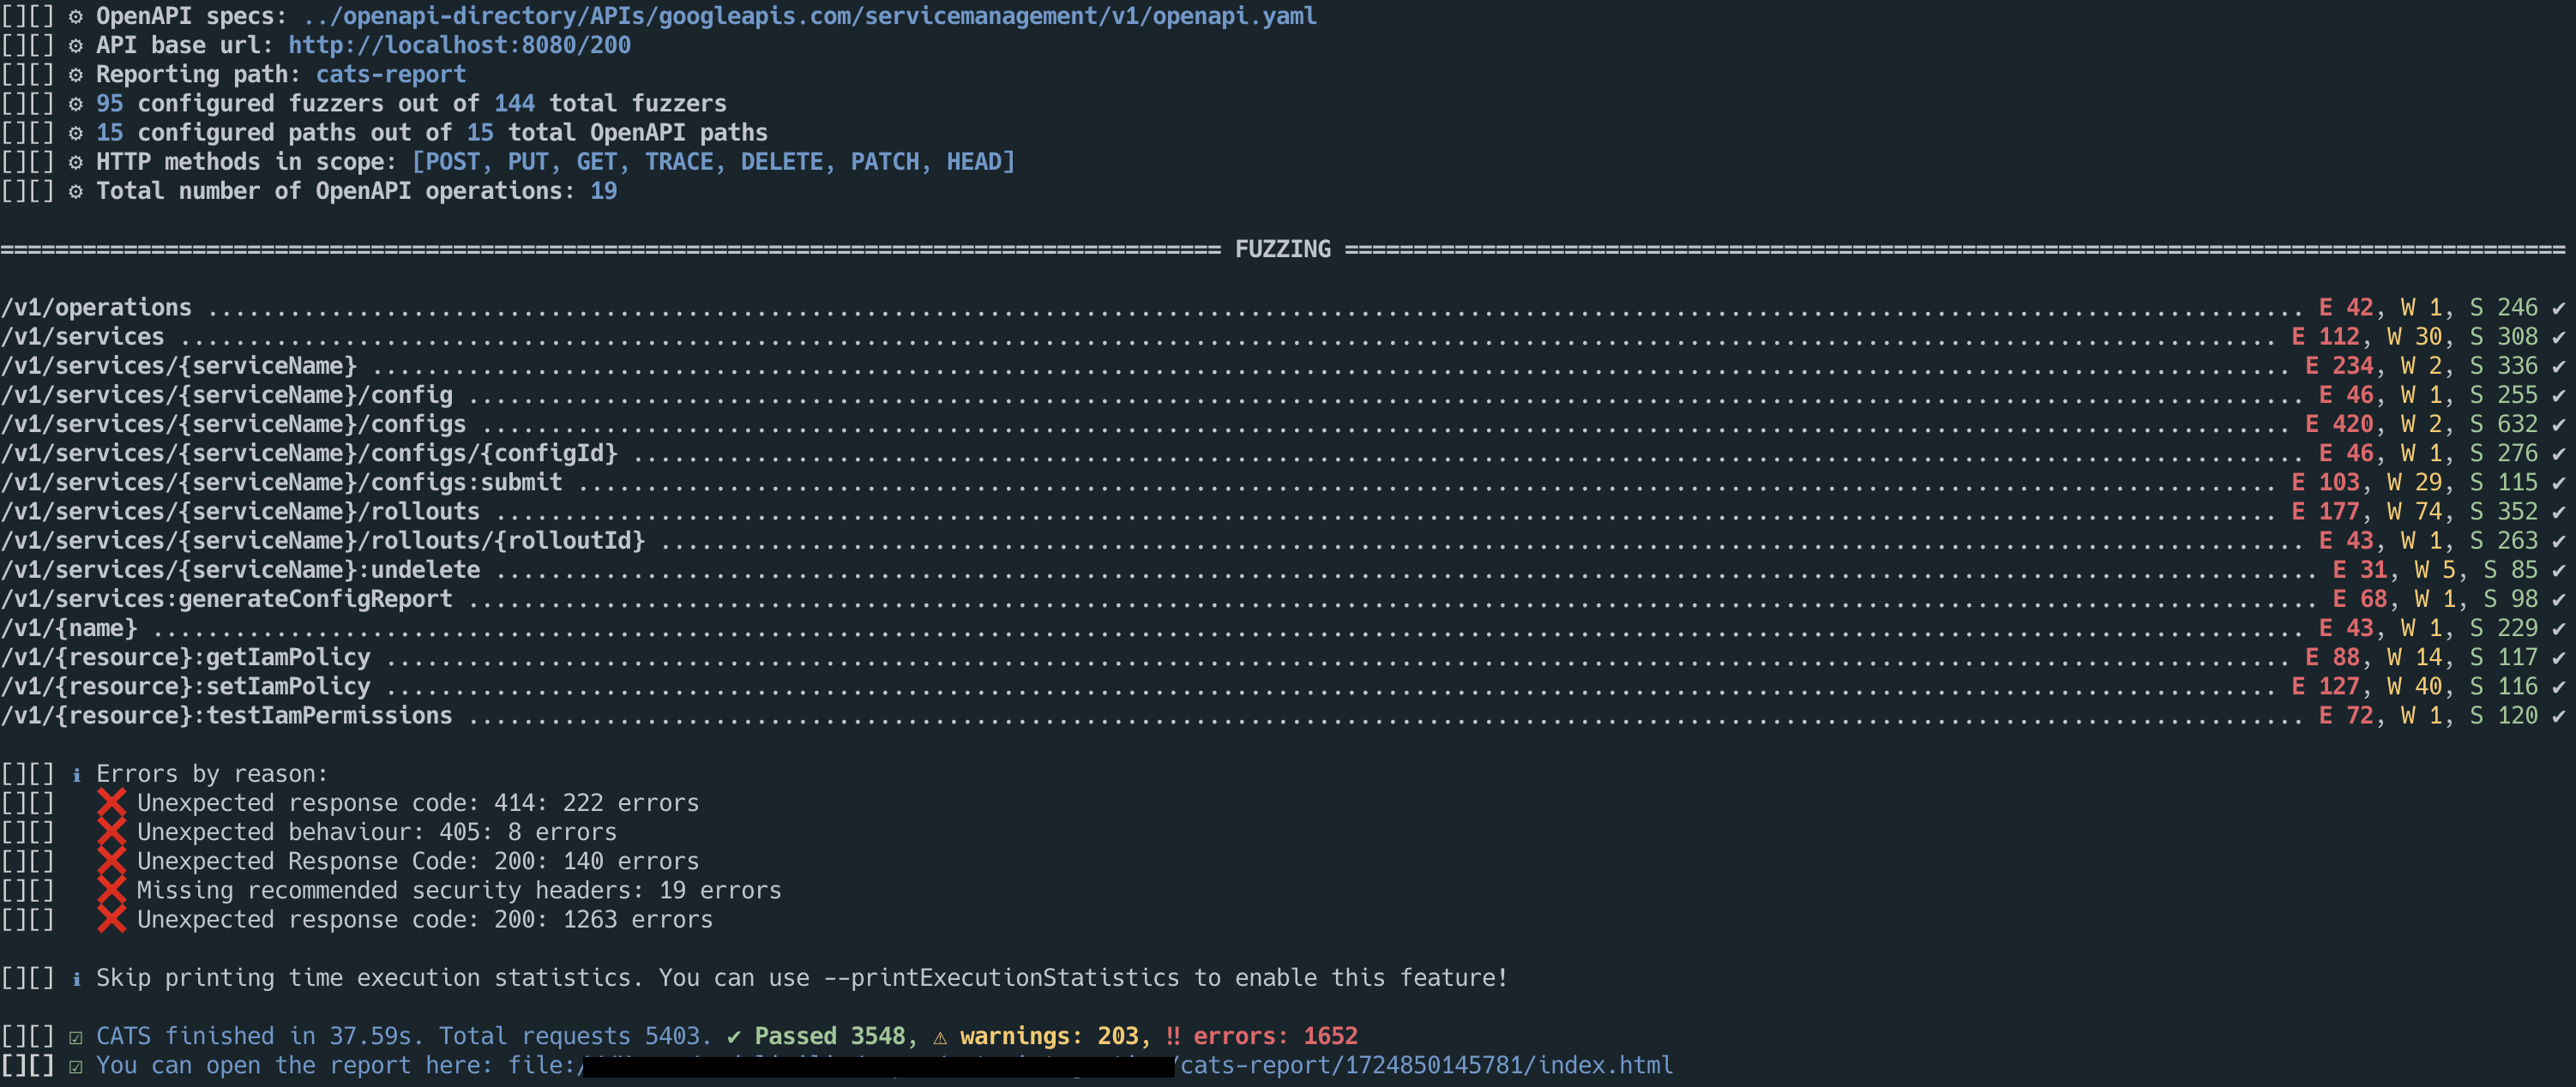 endava/cats
自动化REST API模糊测试和负面测试工具,针对OpenAPI端点。无需编码即可生成、运行并报告数千个自我修复测试,涵盖边界和安全场景。
 nemesida-waf/waf-bypass
自动化的WAF安全测试工具,通过15+种载荷类别(包括SQLi、XSS、RCE和GraphQL注入)检测误报和漏报。支持Docker、JSON输出和自定义载荷。
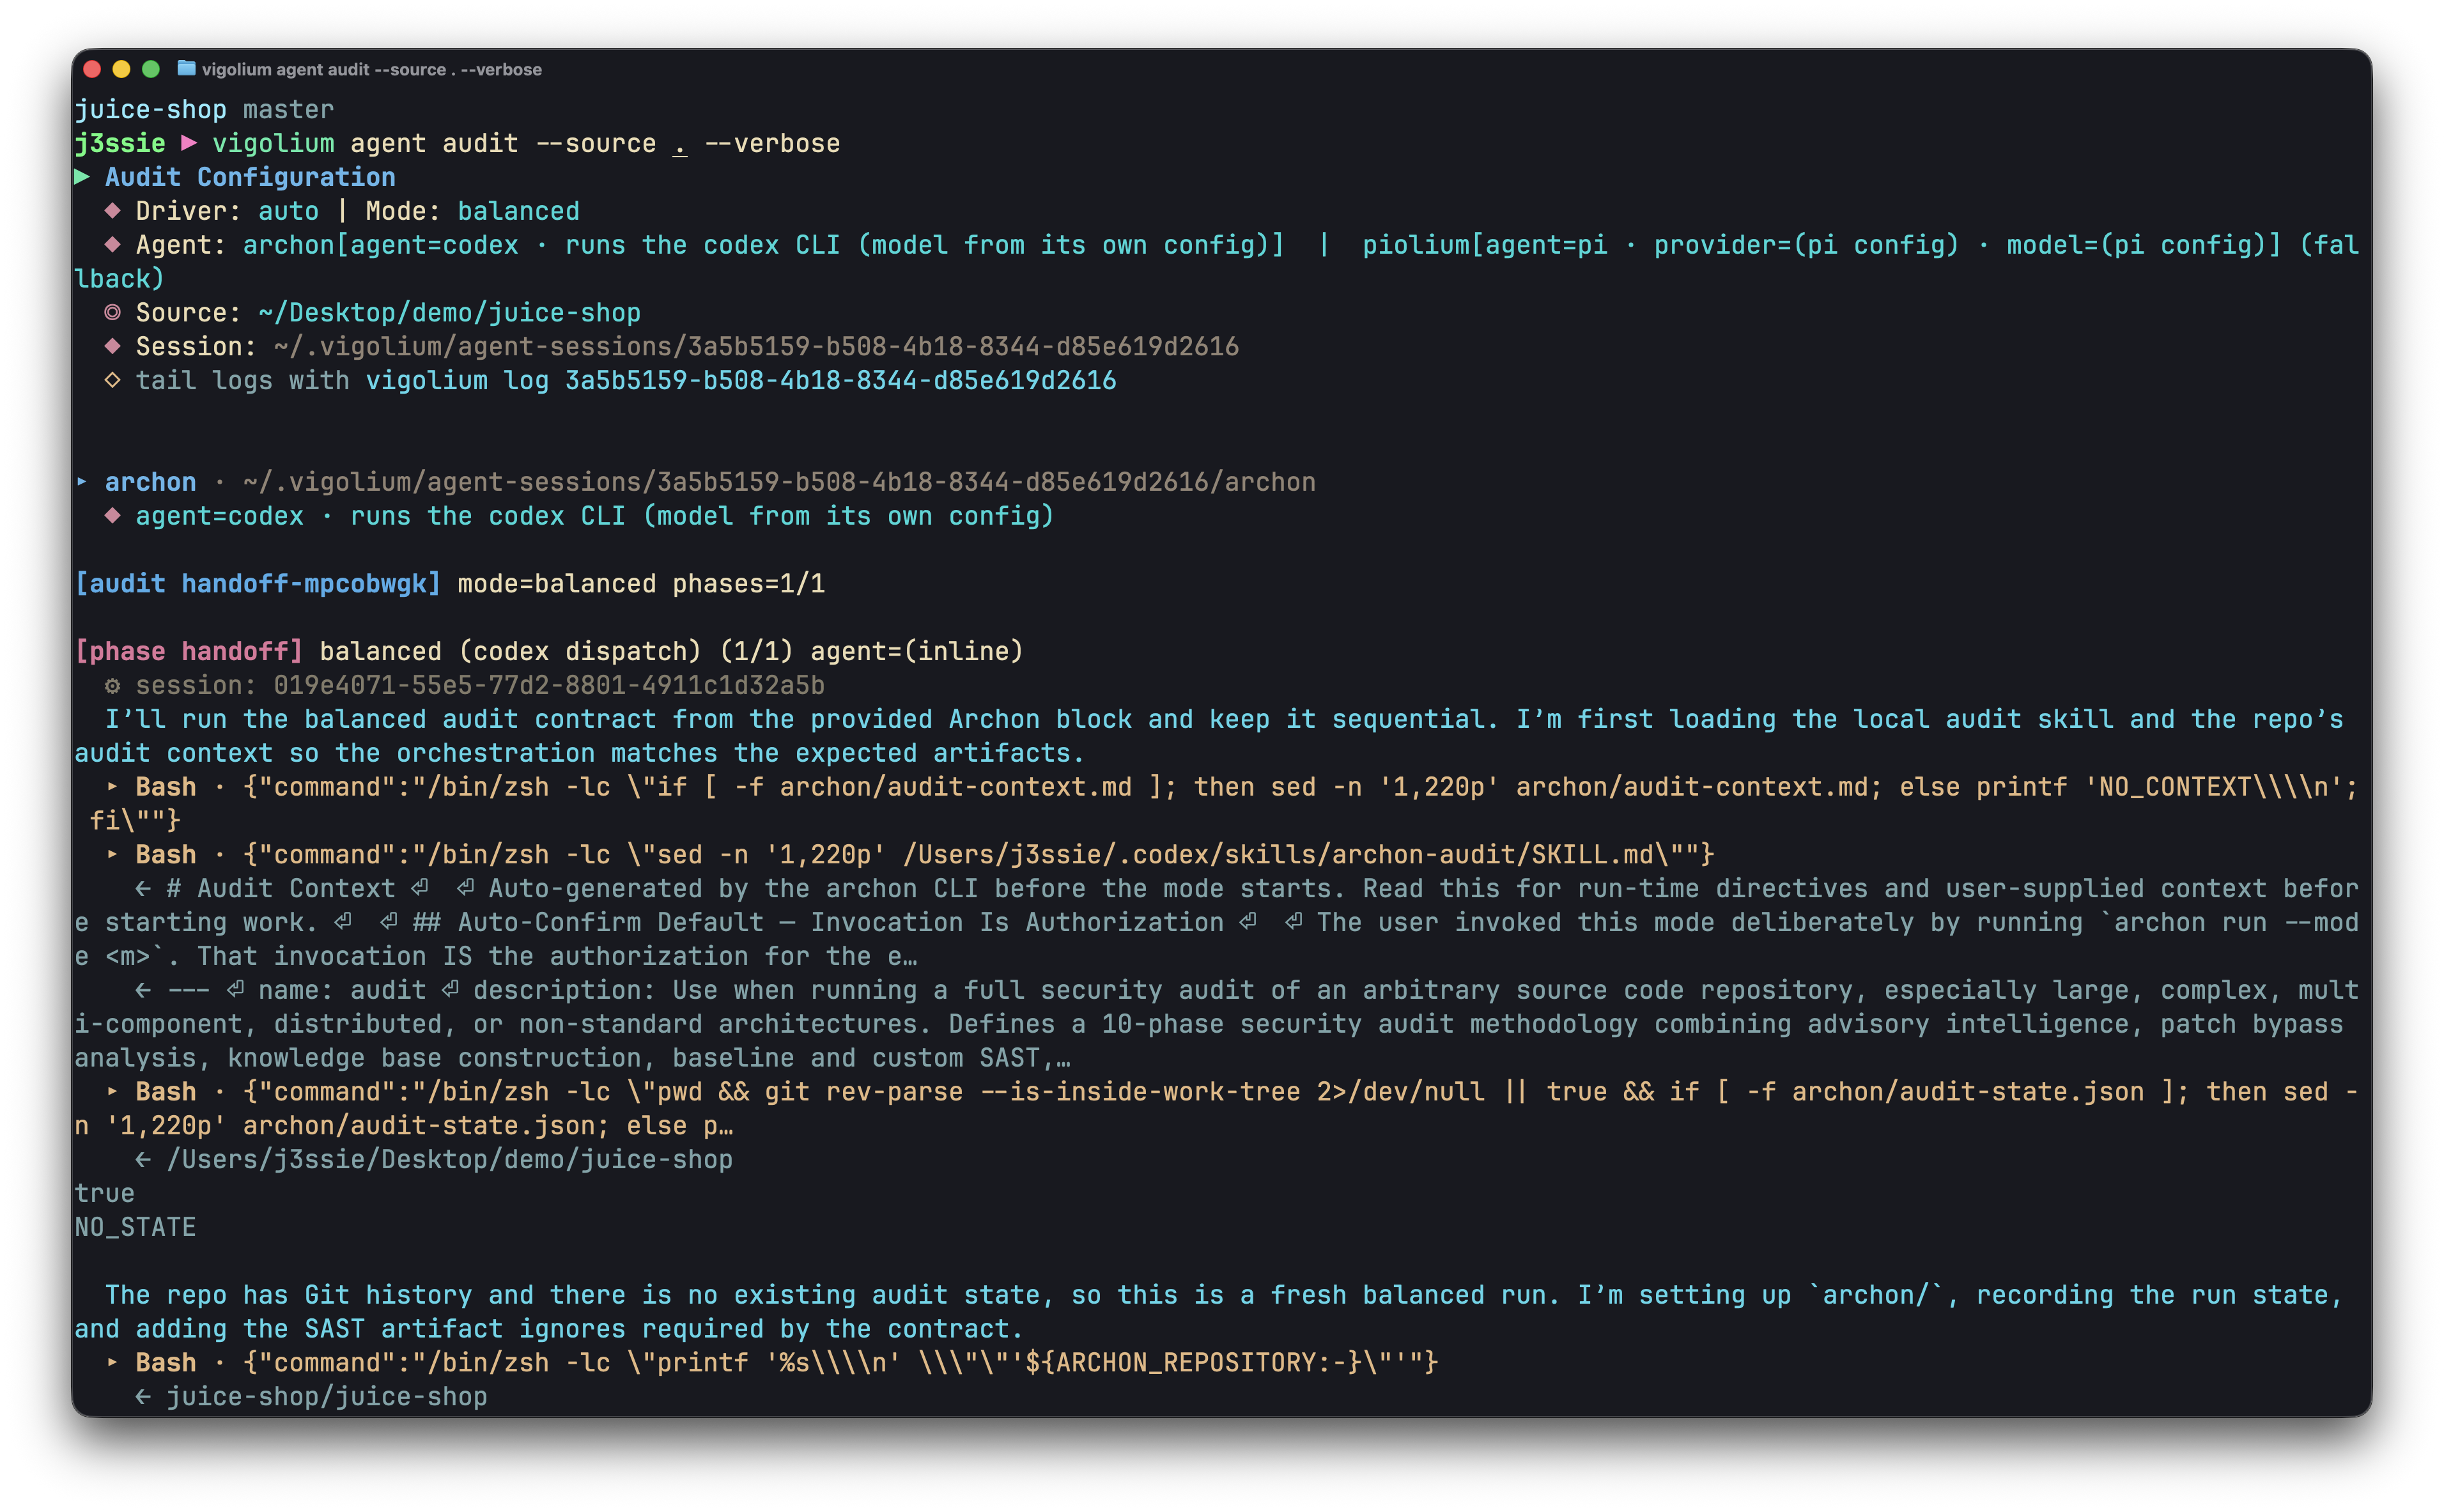 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
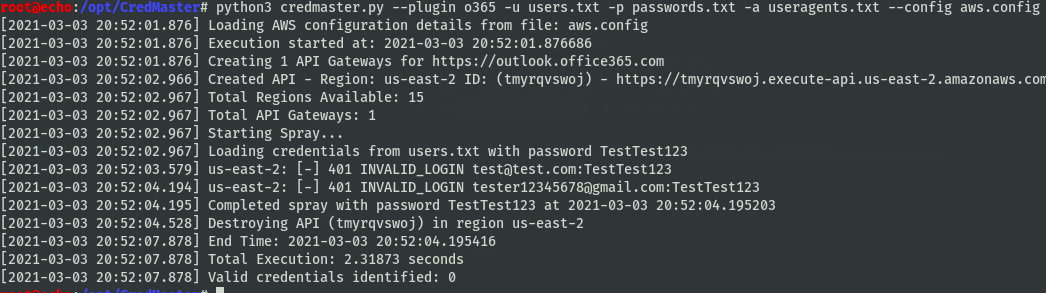 knavesec/credmaster
改进并重构的CredKing密码喷洒工具,使用FireProx API轮换IP地址,保持匿名并绕过限流。
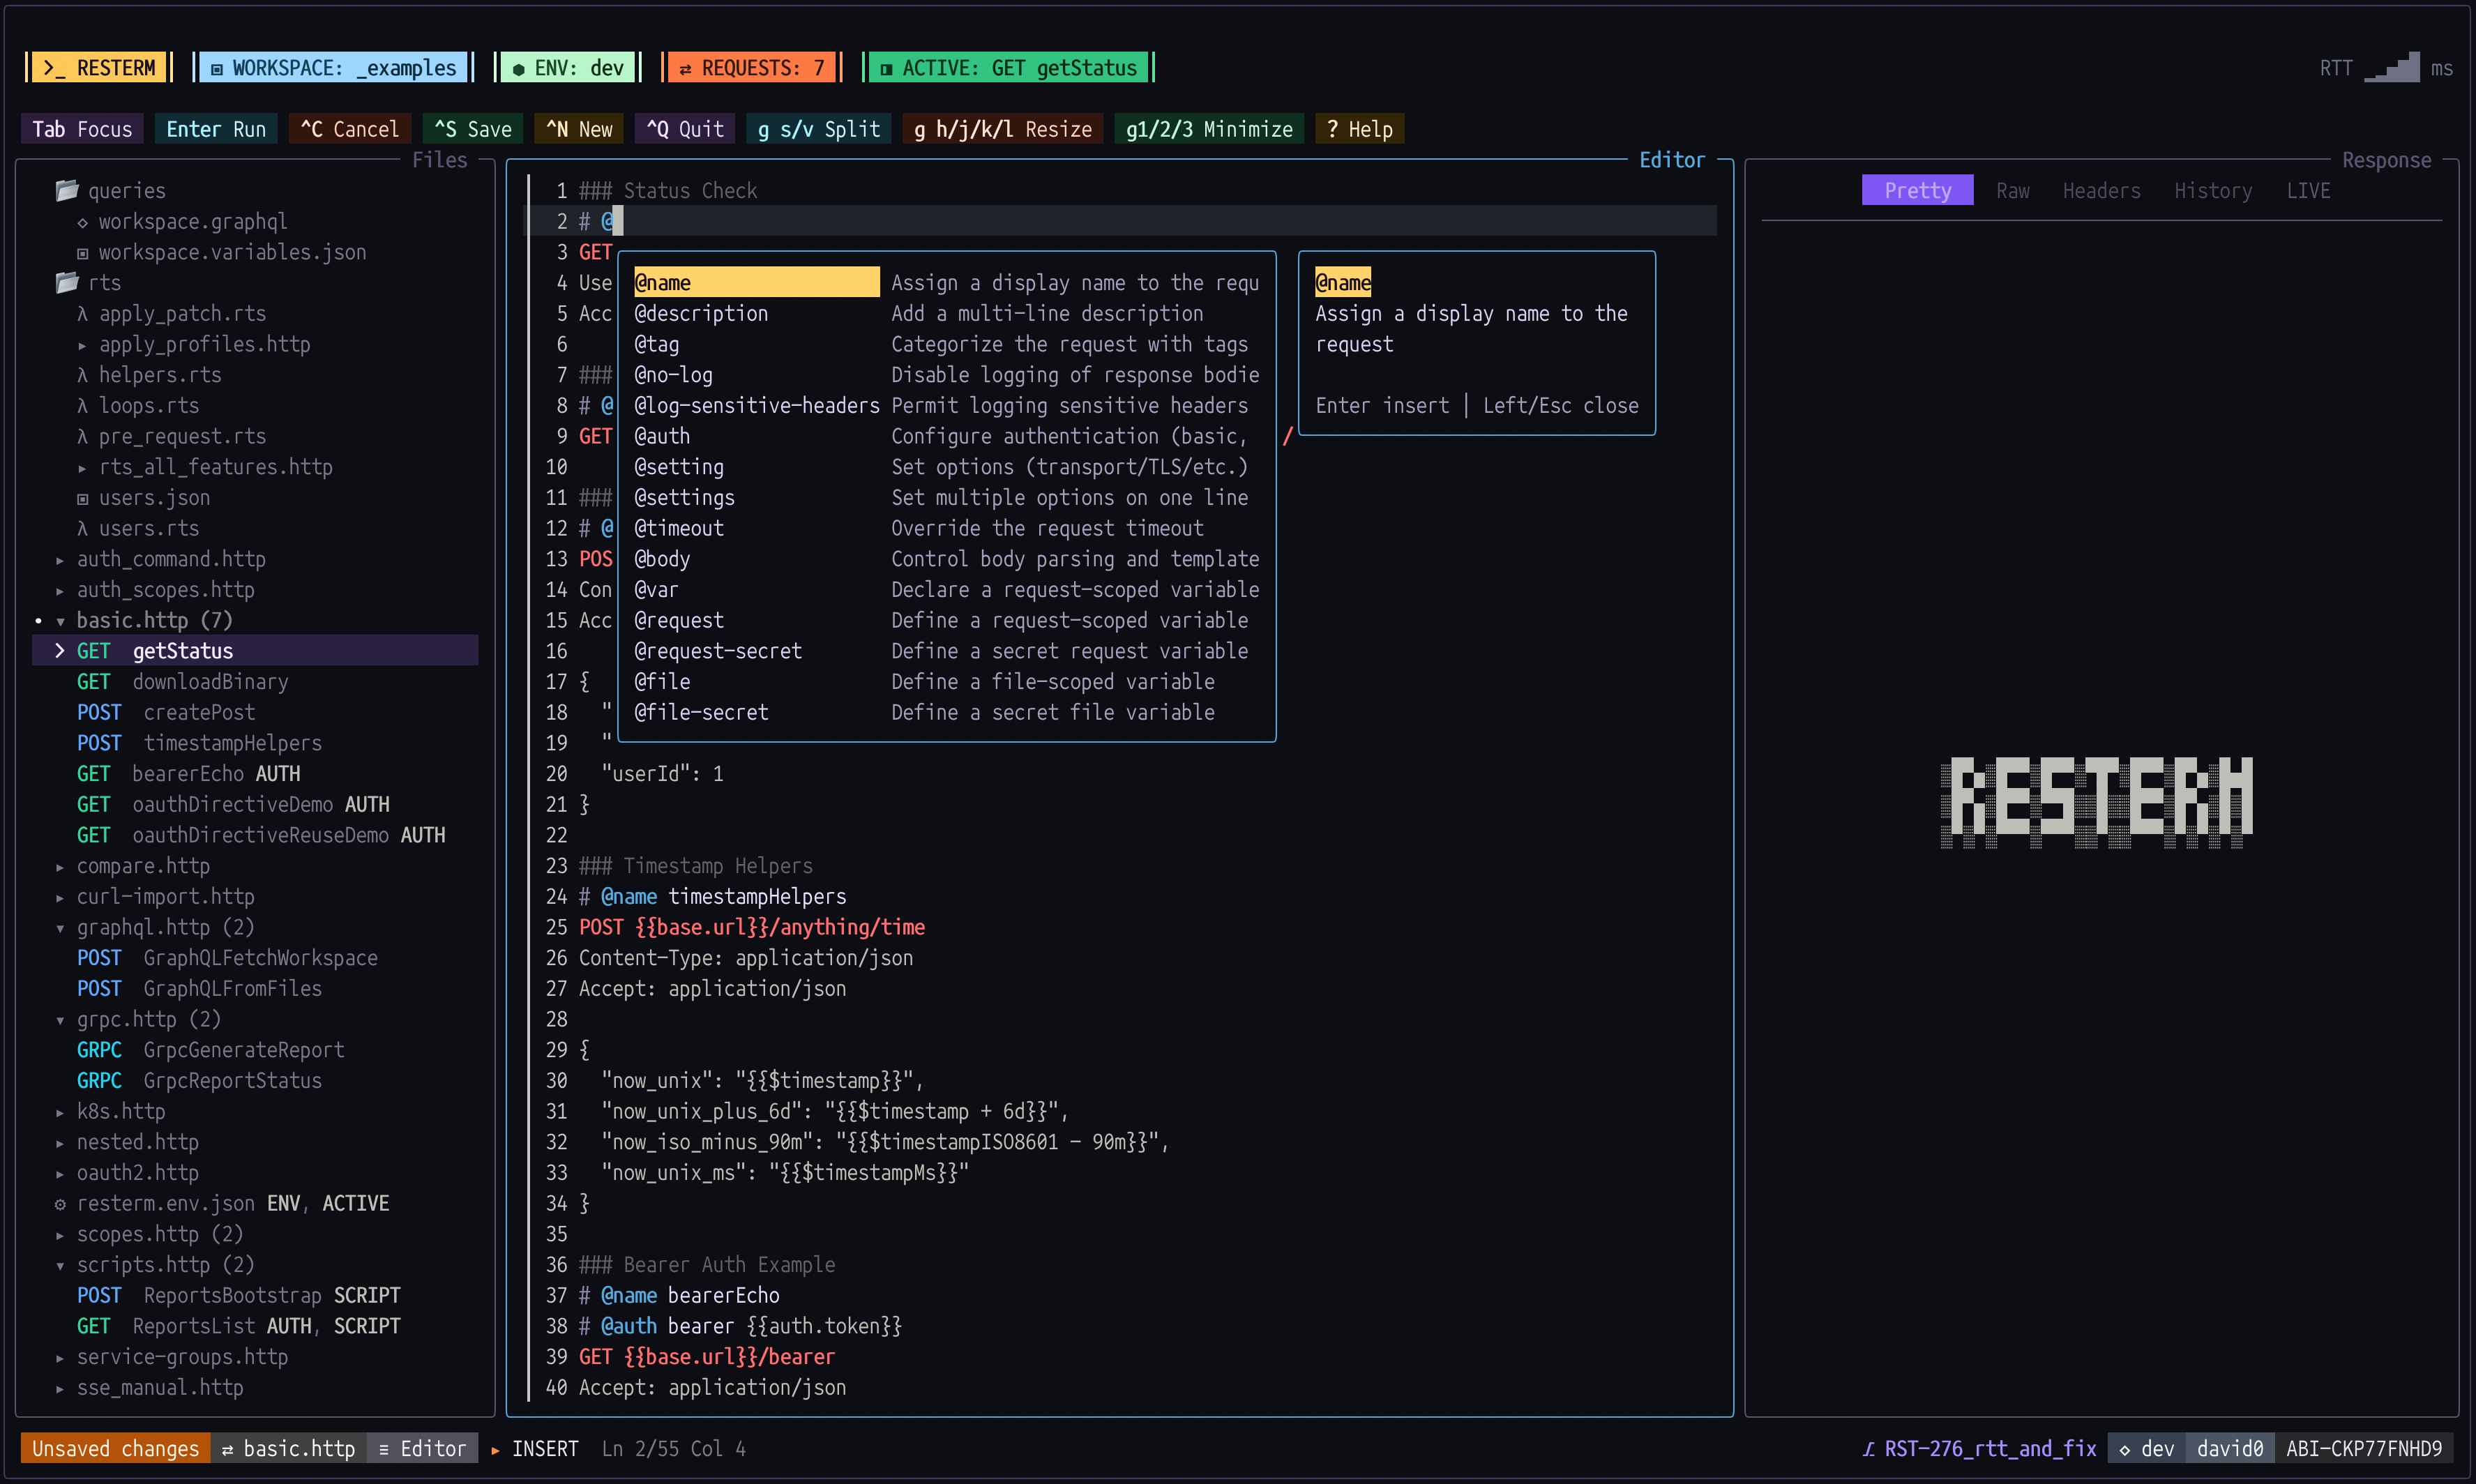 unkn0wn-root/resterm
适用于 HTTP、GraphQL 和 gRPC 的终端 API 客户端。使用纯 .http 文件,可进行 diff 和版本管理,支持工作流、模拟、性能分析、追踪、OpenAPI 导入、SSH 隧道、Kubernetes 端口转发、WebSocket、SSE 以及 CLI 运行器。
 projectdiscovery/chaos-client
Go 客户端,用于与 Chaos DB API 通信。
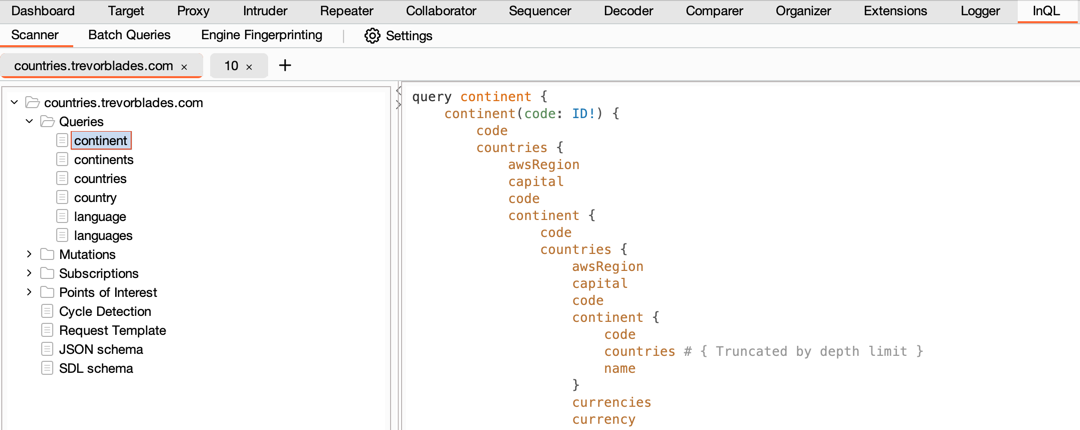 doyensec/inql
InQL 是一款功能强大的开源 Burp Suite 扩展,专为高级 GraphQL 测试设计,提供直观的漏洞检测、可自定义扫描以及无缝的 Burp 集成。
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application 是一个故意存在漏洞的 GraphQL 服务实现,旨在用于学习和实践 GraphQL 安全。
 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。
 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…
 bishopfox/sj
用于审计暴露的(Swagger/OpenAPI)定义文件中定义的端点的工具。
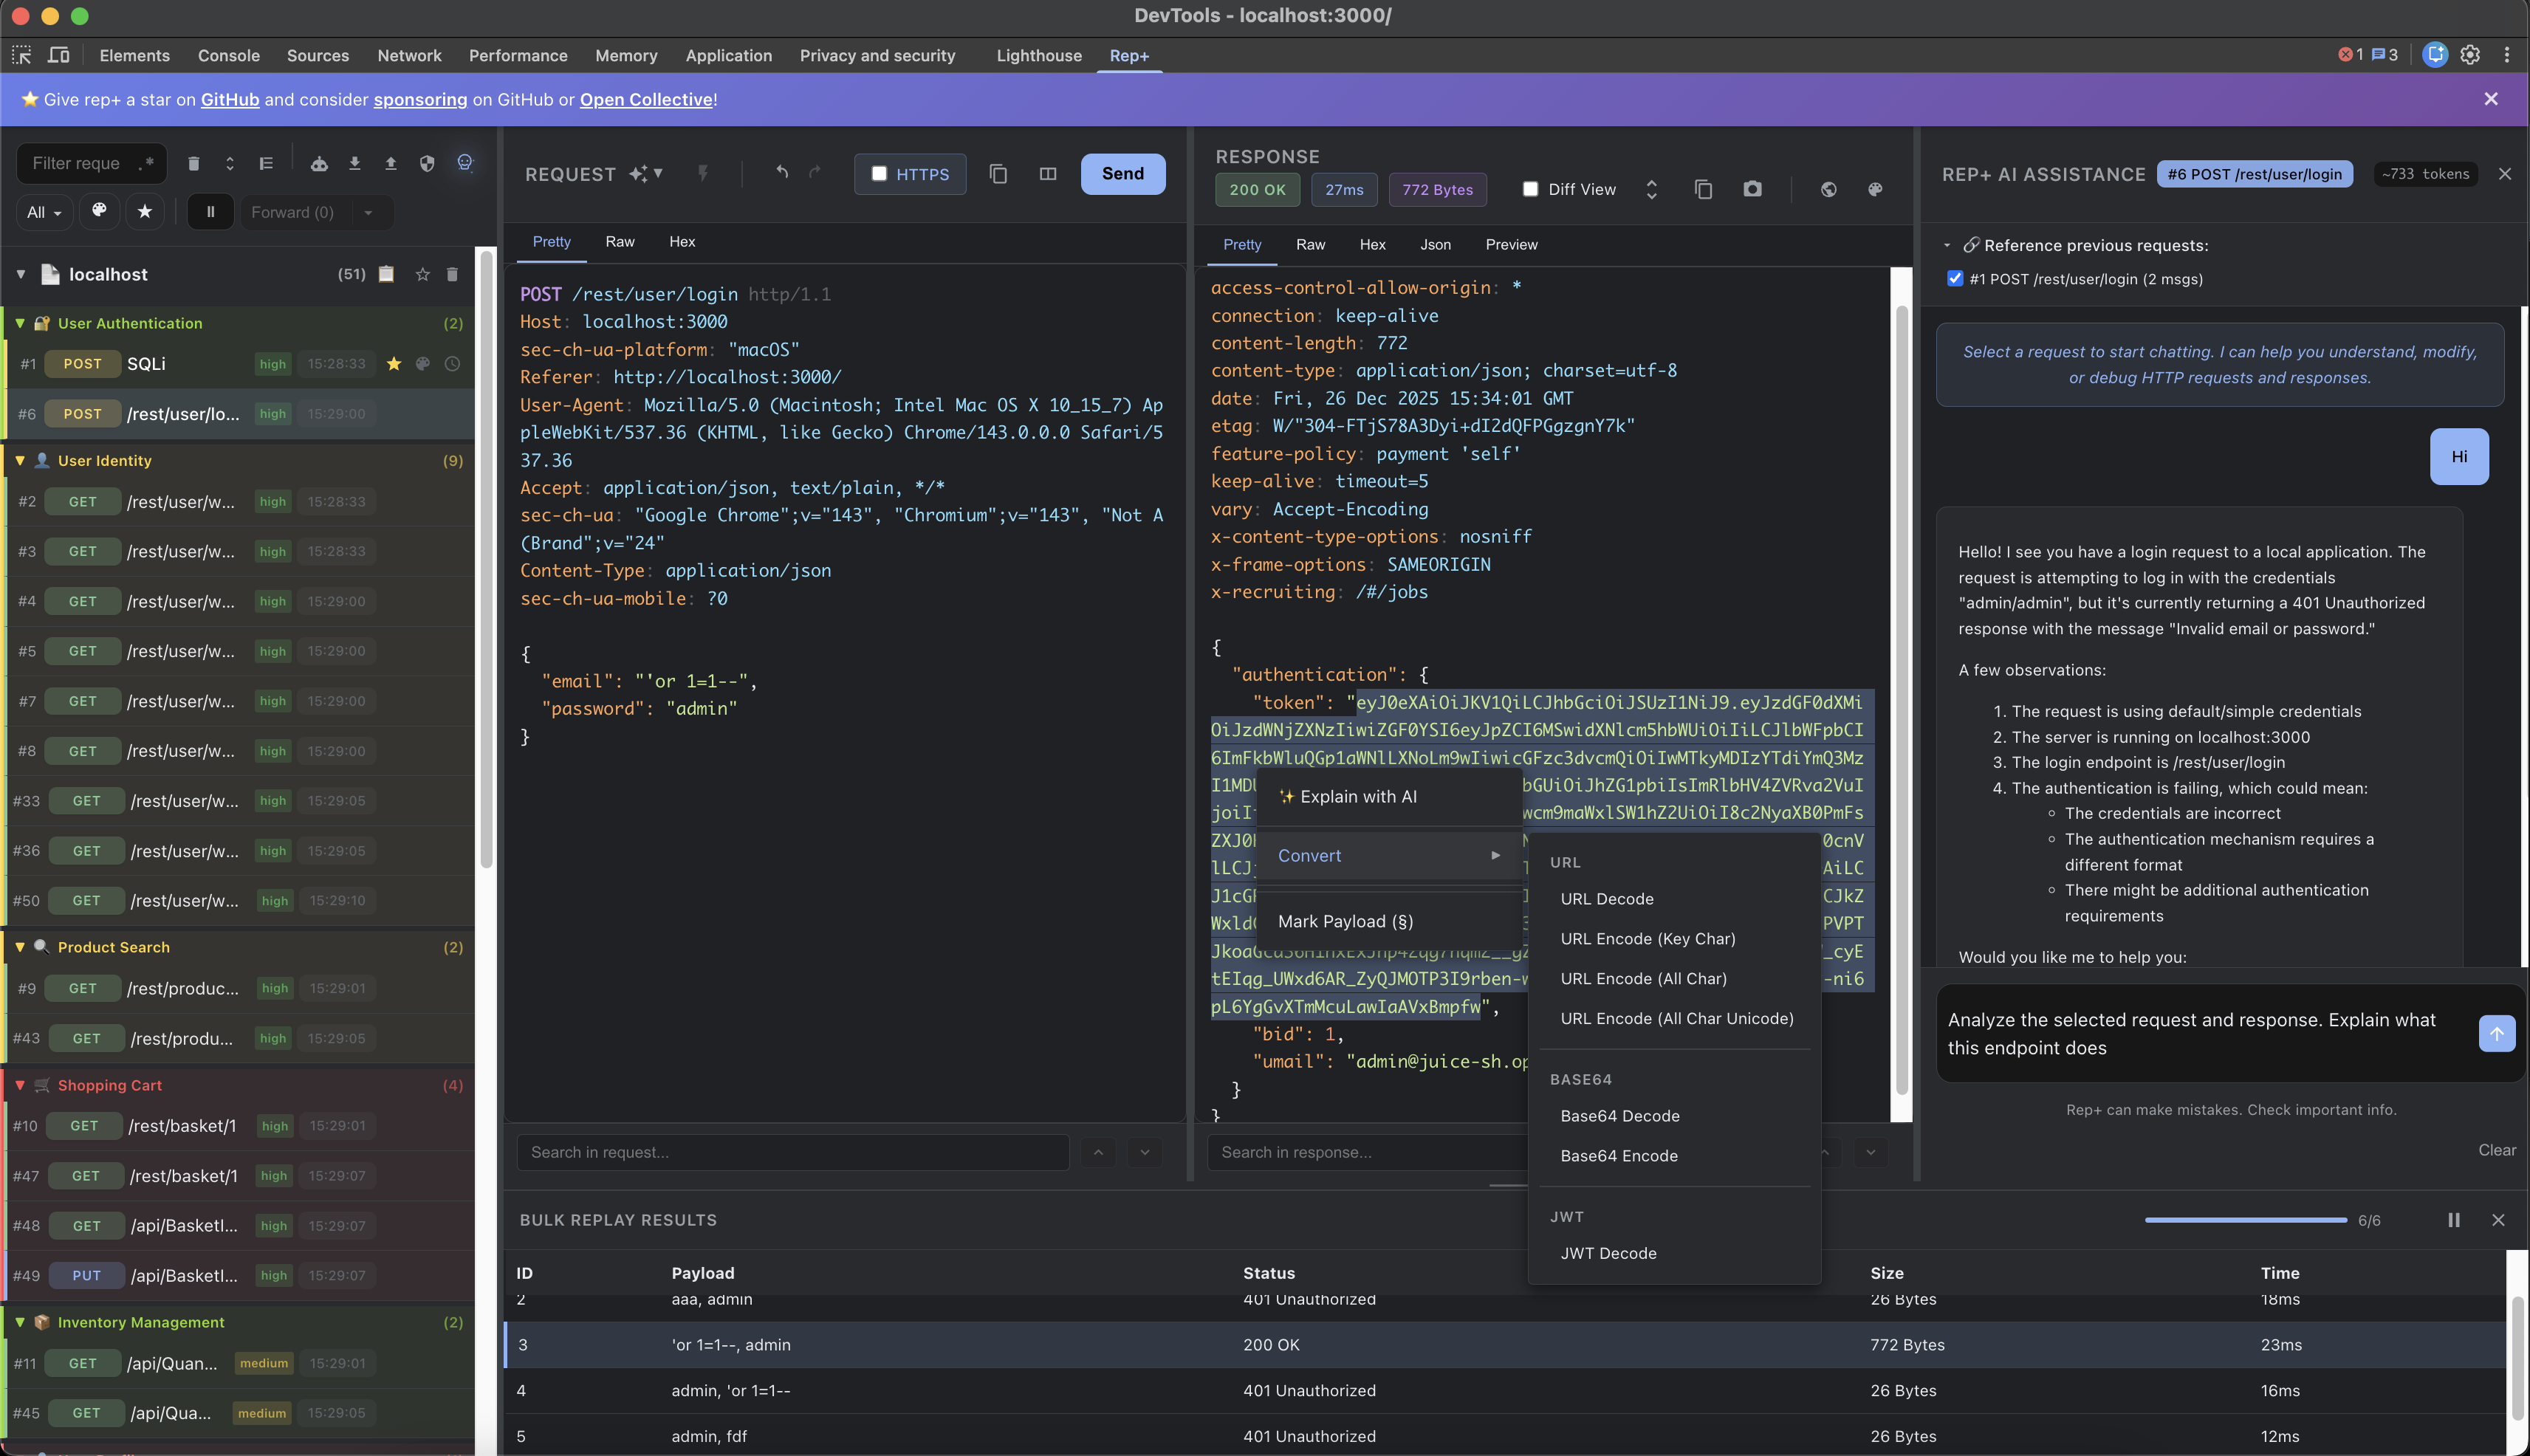 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式
 roottusk/vapi
vAPI 是一个易受攻击的恶意编程接口,它是一个可自托管的 API,通过练习模拟 OWASP API Top 10 场景。
 nccgroup/autorepeater
使用 Burp Suite 自动重放 HTTP 请求
 chrislockard/api_wordlist
用于 Web 应用程序评估的 API 名称词表