Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
inql — InQL 是一款功能强大的开源 Burp Suite 扩展,专为高级 GraphQL 测试设计,提供直观的漏洞检测、可自定义扫描以及无缝的 Burp 集成。 | Kitploit
工具/GitHubGitHub/doyensec/inql
漏洞扫描器API安全测试渗透测试
GitHubdoyensec/inql

inql

InQL 是一款功能强大的开源 Burp Suite 扩展,专为高级 GraphQL 测试设计,提供直观的漏洞检测、可自定义扫描以及无缝的 Burp 集成。

查看仓库网站
1.8k1881109个月前Kitploit 审核通过
分享

InQL v6.1.2 - 用于高级 GraphQL 测试的 Burp 扩展

Doyensec Research Island GitHub GitHub release (latest by date) GitHub Release Date dev branch ahead by GitHub contributors GitHub issues by-label GitHub issues by-label

🚀 简介

欢迎使用 InQL,一款开源的 GraphQL 测试工具。本工具旨在增强您的 GraphQL 测试体验,使其更加高效和有效。

感谢您对 InQL 的信任。祝测试愉快!

🌟 主要功能

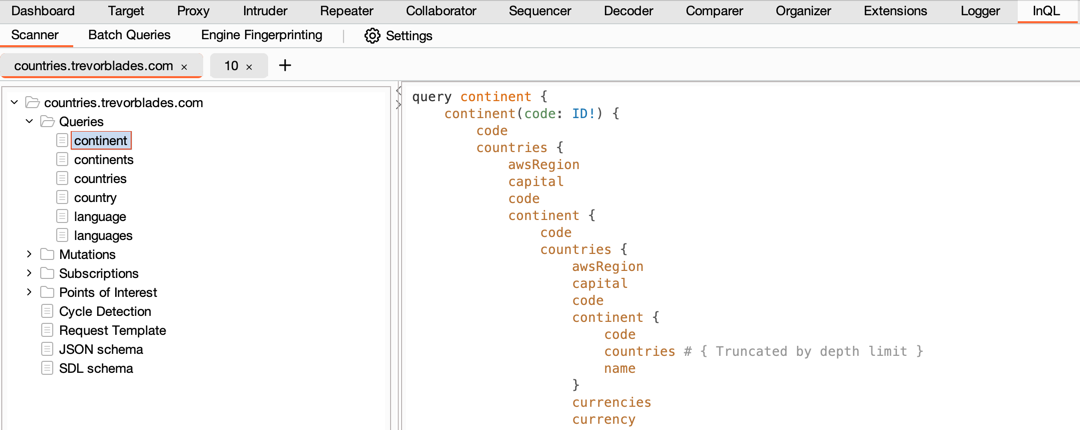
InQL 用户界面配备三大核心组件:扫描器、批量查询 和 引擎指纹识别 选项卡。
🔎 扫描器

Scanner

扫描器是 InQL 的核心,您可以使用它分析 GraphQL 端点或本地内省模式文件。它会自动生成所有可能的查询、变更和订阅,并组织为结构化视图供您分析。

✅ 可定制扫描

InQL 提供灵活的扫描定制选项。您可以调整生成查询的深度或缩进使用的空格数。还可以执行“关注点”扫描,以检测 GraphQL 模式中的潜在漏洞。

✅ 关注点分析

运行“关注点”扫描后,您将获得涵盖多种潜在漏洞的丰富数据集。您可以根据需要启用或禁用这些分类。

✅ 循环引用检测

InQL 实现了循环引用检测。分析模式后,它会在扫描结果视图中显示可能存在漏洞的查询。

✅ 与 Burp 的增强交互

InQL 与 Burp 无缝集成,使您能够直接从 Burp 中的任何 GraphQL 请求生成查询。您还可以将自动生成的查询发送到其他 Burp 工具进行进一步分析。

✅ 自定义请求头

您可以为每个域名设置自定义请求头,域名列表会根据观察到的流量自动填充。

⚔️ 批量查询

批量查询选项卡允许您运行批量 GraphQL 攻击,这对于绕过实现不佳的速率限制非常有用。

📝 Burp 原生消息编辑器

Burp 的原生消息编辑器现在增加了一个“GraphQL (InQL)”选项卡,提供了一种查看和修改 GraphQL 请求的高效方式。它还支持模式高亮显示,以提高可读性。

⚔️ GraphiQL 和 GraphQL Voyager

InQL 现在集成了 GraphiQL 和 GraphQL Voyager 服务器。您可以将分析后的模式发送到这些服务器,以进一步加深分析。

☝️ 引擎指纹识别

此选项卡允许您扫描 GraphQL URL 以获取后端服务器技术信息。

🚧 模式爆破器

该扫描器旨在内省功能禁用时重建模式。它基于 Clairvoyance CLI 工具,使用正则表达式模式匹配来发现模式细节。

⬇️ 安装

要成功安装 InQL,请确保满足以下要求:

Burp:

  • 仅支持最新版本的 Burp。
  • 兼容“专业版”和“社区版”。

Java:

  • Montoya API 需要 Java 17 或更高版本。

💻 从 git 构建 InQL 扩展

  1. 安装 Java 17+,例如在基于 Debian 的发行版中:
$ sudo apt install -y openjdk-17-jdk
$ java --version
openjdk 17.0.6 2023-01-17
  1. 安装我们的构建工具 - Taskfile:
$ # Mac OS & Homebrew:
$ brew install go-task
$ # Debian
$ sudo apt install -y task
  1. 克隆仓库并拉取子模块:
$ git clone https://github.com/doyensec/inql
$ cd inql
$ # 可选:切换到 dev 分支(可能不稳定/已损坏!)
$ git checkout dev
  1. 构建 InQL 扩展:
$ task all

这将生成一个名为 InQL.jar(或类似)的文件,位于仓库根目录。将其作为 Java 扩展加载到 Burp 中。

开发环境

如果您想为项目做贡献,无需特殊环境。每次实现更改后,只需重新构建项目即可。

为了加快代码开发速度,您可能希望在每次更改时自动重建扩展。只需使用 --watch / -w 标志运行 kotlin 任务即可:

$ task kotlin -w

🤝 贡献

InQL 因社区贡献而蓬勃发展。无论您是开发者、研究员、设计师还是漏洞猎人,您的专业知识对我们都至关重要。我们欢迎错误报告、反馈和拉取请求。您的参与有助于我们持续改进 InQL,使其成为社区更强大的工具。

最好通过 GitHub 问题跟踪器进行互动,但您也可以通过社交媒体 (@Doyensec) 联系我们。期待您的反馈!

👥 贡献者

特别感谢我们的贡献者。你们的奉献和承诺对于 InQL 的今天至关重要。

当前:

  • 维护者: Bartłomiej Górkiewicz @bartek-doyensec (Github)
  • 贡献者: Savio Sisco @lokiuox (Github)

历史:

  • 作者: Andrea Brancaleoni @nJoyneer (Twitter) / thypon (Github)
  • 维护者: Andrew Konstantinov @execveat (Twitter) / @execveat (Mastodon)
  • 贡献者: Matteo Oldani @matteoldani (Github)
  • 其他贡献者列表: AUTHORS

本项目由 Doyensec 支持完成。

Doyensec Research

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →









