
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 horizon3ai/cve-2024-9465
Эксплойт Proof of Concept для CVE-2024-9465
 mpgn/cve-2018-16341
CVE-2018-16341 — Nuxeo: удалённое выполнение кода без аутентификации с использованием Server Side Template Injection
 scanfsec/cve-2018-15982
Скрипт Aggressor для запуска IE driveby для CVE-2018-15982.
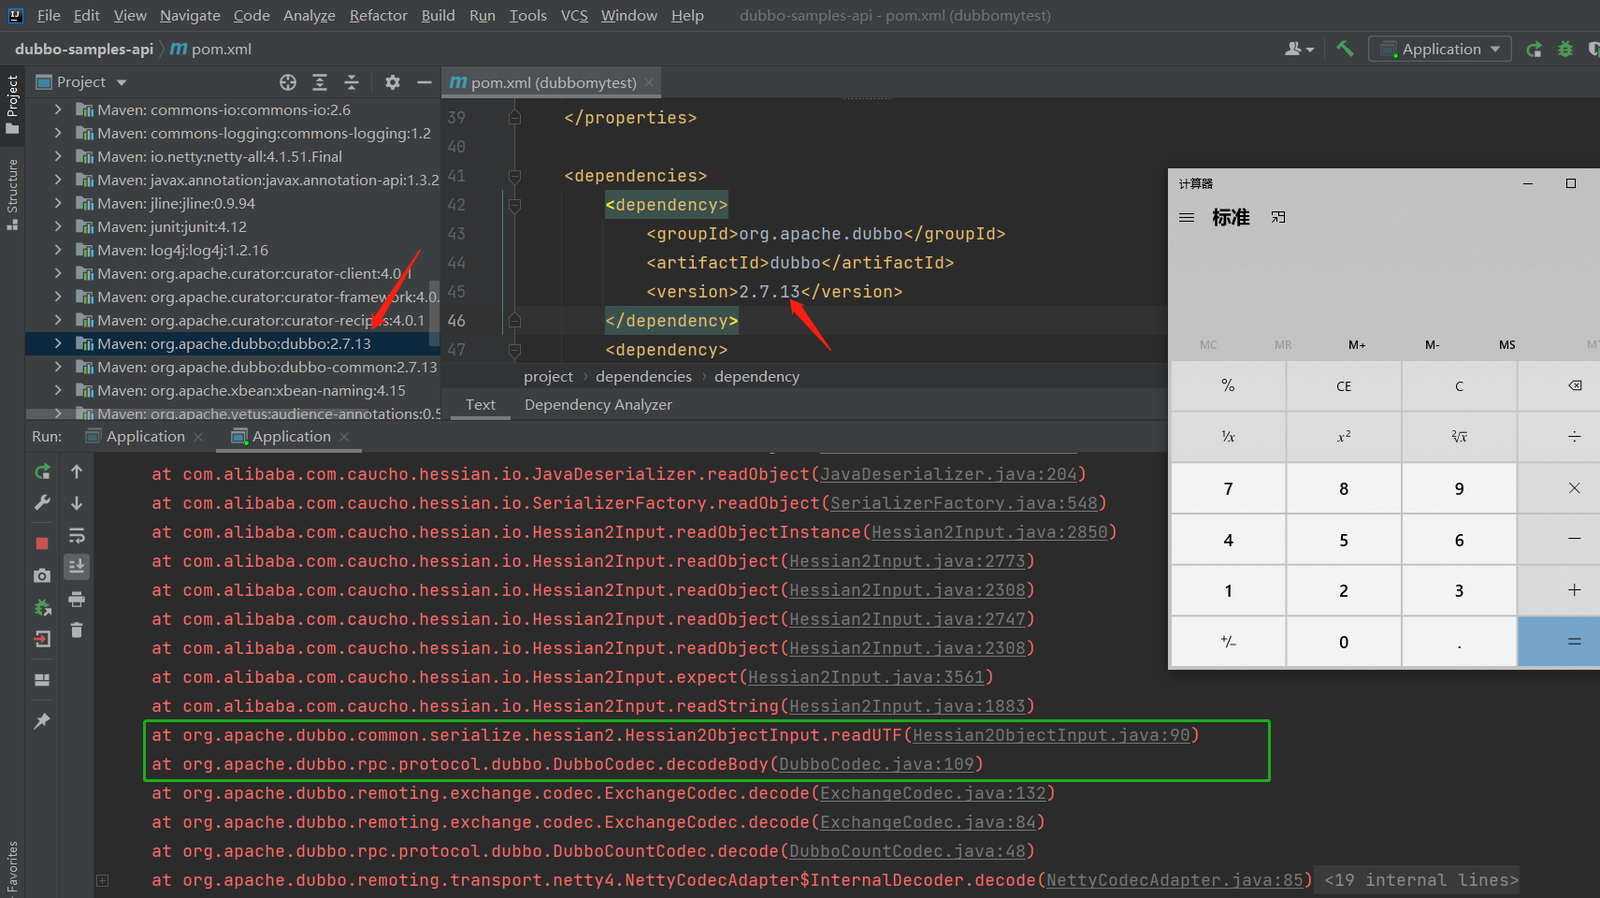 bitterzzzz/cve-2021-43297-poc
Доказательство концепции эксплуатации для CVE-2021-43297, обеспечивающее удалённое выполнение кода в Apache Dubbo <= 2.7.13 через десериализацию…
 malwareman007/deathnote
Доказательство концепции для CVE-2022-30190
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: эксплойт десериализации Java для Oracle PeopleSoft 8.54, 8.55, 8.56
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Эксплойт PoC Reverse Shell для Dolibarr <= 17.0.0 (CVE-2023-30253), инъекция PHP-кода
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
Python-скрипт эксплойта для CVE-2021-26855 (SSRF Microsoft Exchange Server) со встроенным дорком ZoomEye для массового сканирования и обнаружения…
 alewong/apache-solr-rce-via-velocity-template
Эксплойт для удалённого выполнения кода в Apache Solr через инъекцию шаблонов Velocity, позволяющий выполнять команды на уязвимых экземплярах с…
 prodigiousmind/cve-2023-41425
WonderCMS Authenticated RCE - CVE-2023-41425
 bigb0x/cve-2024-34102
POC для CVE-2024-34102. Проблема внедрения XML-сущностей до аутентификации в Magento / Adobe Commerce.
 erpscanteam/cve-2018-2636
ERPScan Public POC для CVE-2018-2636
 vigneshsrao/cve-2019-11707
Эксплойт-код для CVE-2019-11707 в Firefox 66.0.3, работающем на Ubuntu
 walnutsecurity/cve-2021-42013
cve-2021-42013.py — это скрипт на Python, который поможет в обнаружении уязвимости Path Traversal или Remote Code Execution в Apache 2.4.50.
 gbrsh/cve-2023-3460
# Эксплойт Proof-of-Concept для CVE-2023-3460 Эксплойт Proof-of-Concept для CVE-2023-3460, обеспечивающий несанкционированный доступ администратора…
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC, эксплуатирующий SQL-инъекцию в Download Provider Android в параметре Selection (CVE-2019-2198)
 jas502n/burp_aes_plugin
Плагин Burpsuite для взлома AES








