
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 mawk0235/cve-2024-24401
Автоматический инструмент эксплуатации для CVE-2024-24401.
 horizon3ai/cve-2024-29824
Уязвимость удаленного выполнения кода через SQL-инъекцию в Ivanti EPM
 pentestical/cve-2020-9484
Bash PoC-эксплойт для CVE-2020-9484, обеспечивающий удаленное выполнение кода на Apache Tomcat через небезопасную десериализацию в загрузках файлов,…
 b1anda0/cve-2020-8209
Этот скрипт выполняет пакетную проверку уязвимости обхода каталога Citrix XenMobile (CVE-2020-8209).
 shuai06/cve-2022-30525
Скрипт массового обнаружения уязвимости удаленного внедрения команд в межсетевых экранах Zyxel (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
Некоторые отладочные заметки и эксплойт (не слепой)
 rohmatariow/cve-2026-22812-exploit
Набор инструментов для эксплуатации CVE-2026-22812 (неаутентифицированное удалённое выполнение кода в OpenCode), предоставляющий интерактивную…
 p3nt3st3r-star/cve-2026-0300-poc
Доказательство концепции для CVE-2026-0300, критического переполнения буфера в PAN-OS User-ID Portal, позволяющего неаутентифицированное удалённое…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Аутентифицированная инъекция команд (Reverse Shell)
 liangyueliangyue/spring-core-rce
Эксплойт на Python для CVE-2022-22965 (Spring4Shell) с обнаружением уязвимости и внедрением веб-шелла (Behinder/Godzilla) в веб-приложения Spring.
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
API администратора Keycloak позволяет пользователям с низкими привилегиями использовать административные функции
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
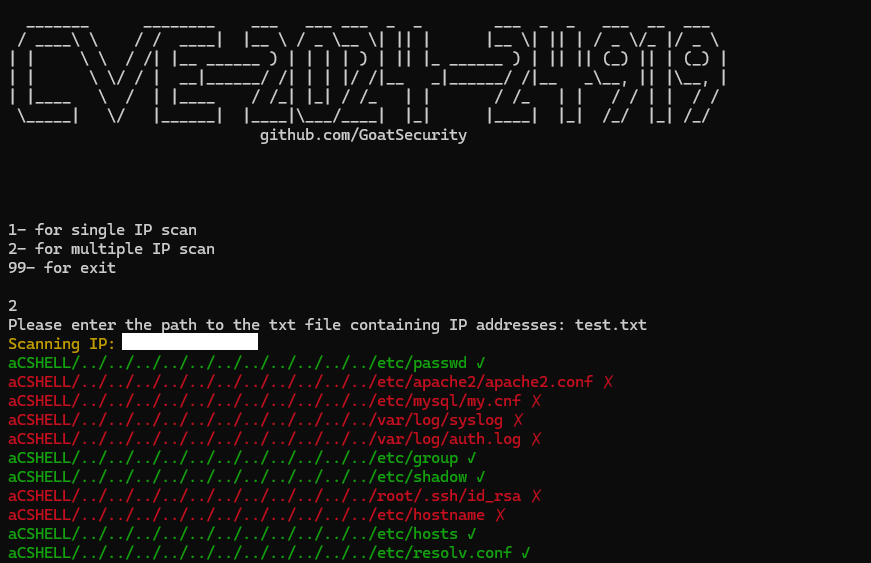 goatsecurity/cve-2024-24919
эксплойт CVE-2024-24919
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 — оболочка для эксплуатации внедрения команд. Пакет pdfkit начиная с версии 0.0.0 уязвим к внедрению команд из-за некорректной очистки…
 eudemonics/scaredycat
Python-скрипт для генерации вредоносного MP4-файла и запуска веб-сервера CherryPy, размещающего простую HTML-страницу с встроенным файлом.…
 emerinohdz/facebrute
Скрипт для брутфорса Facebook








