
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 sumanrox/rschunter
Массовый поиск и эксплуатация PoC для CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
Массовый CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
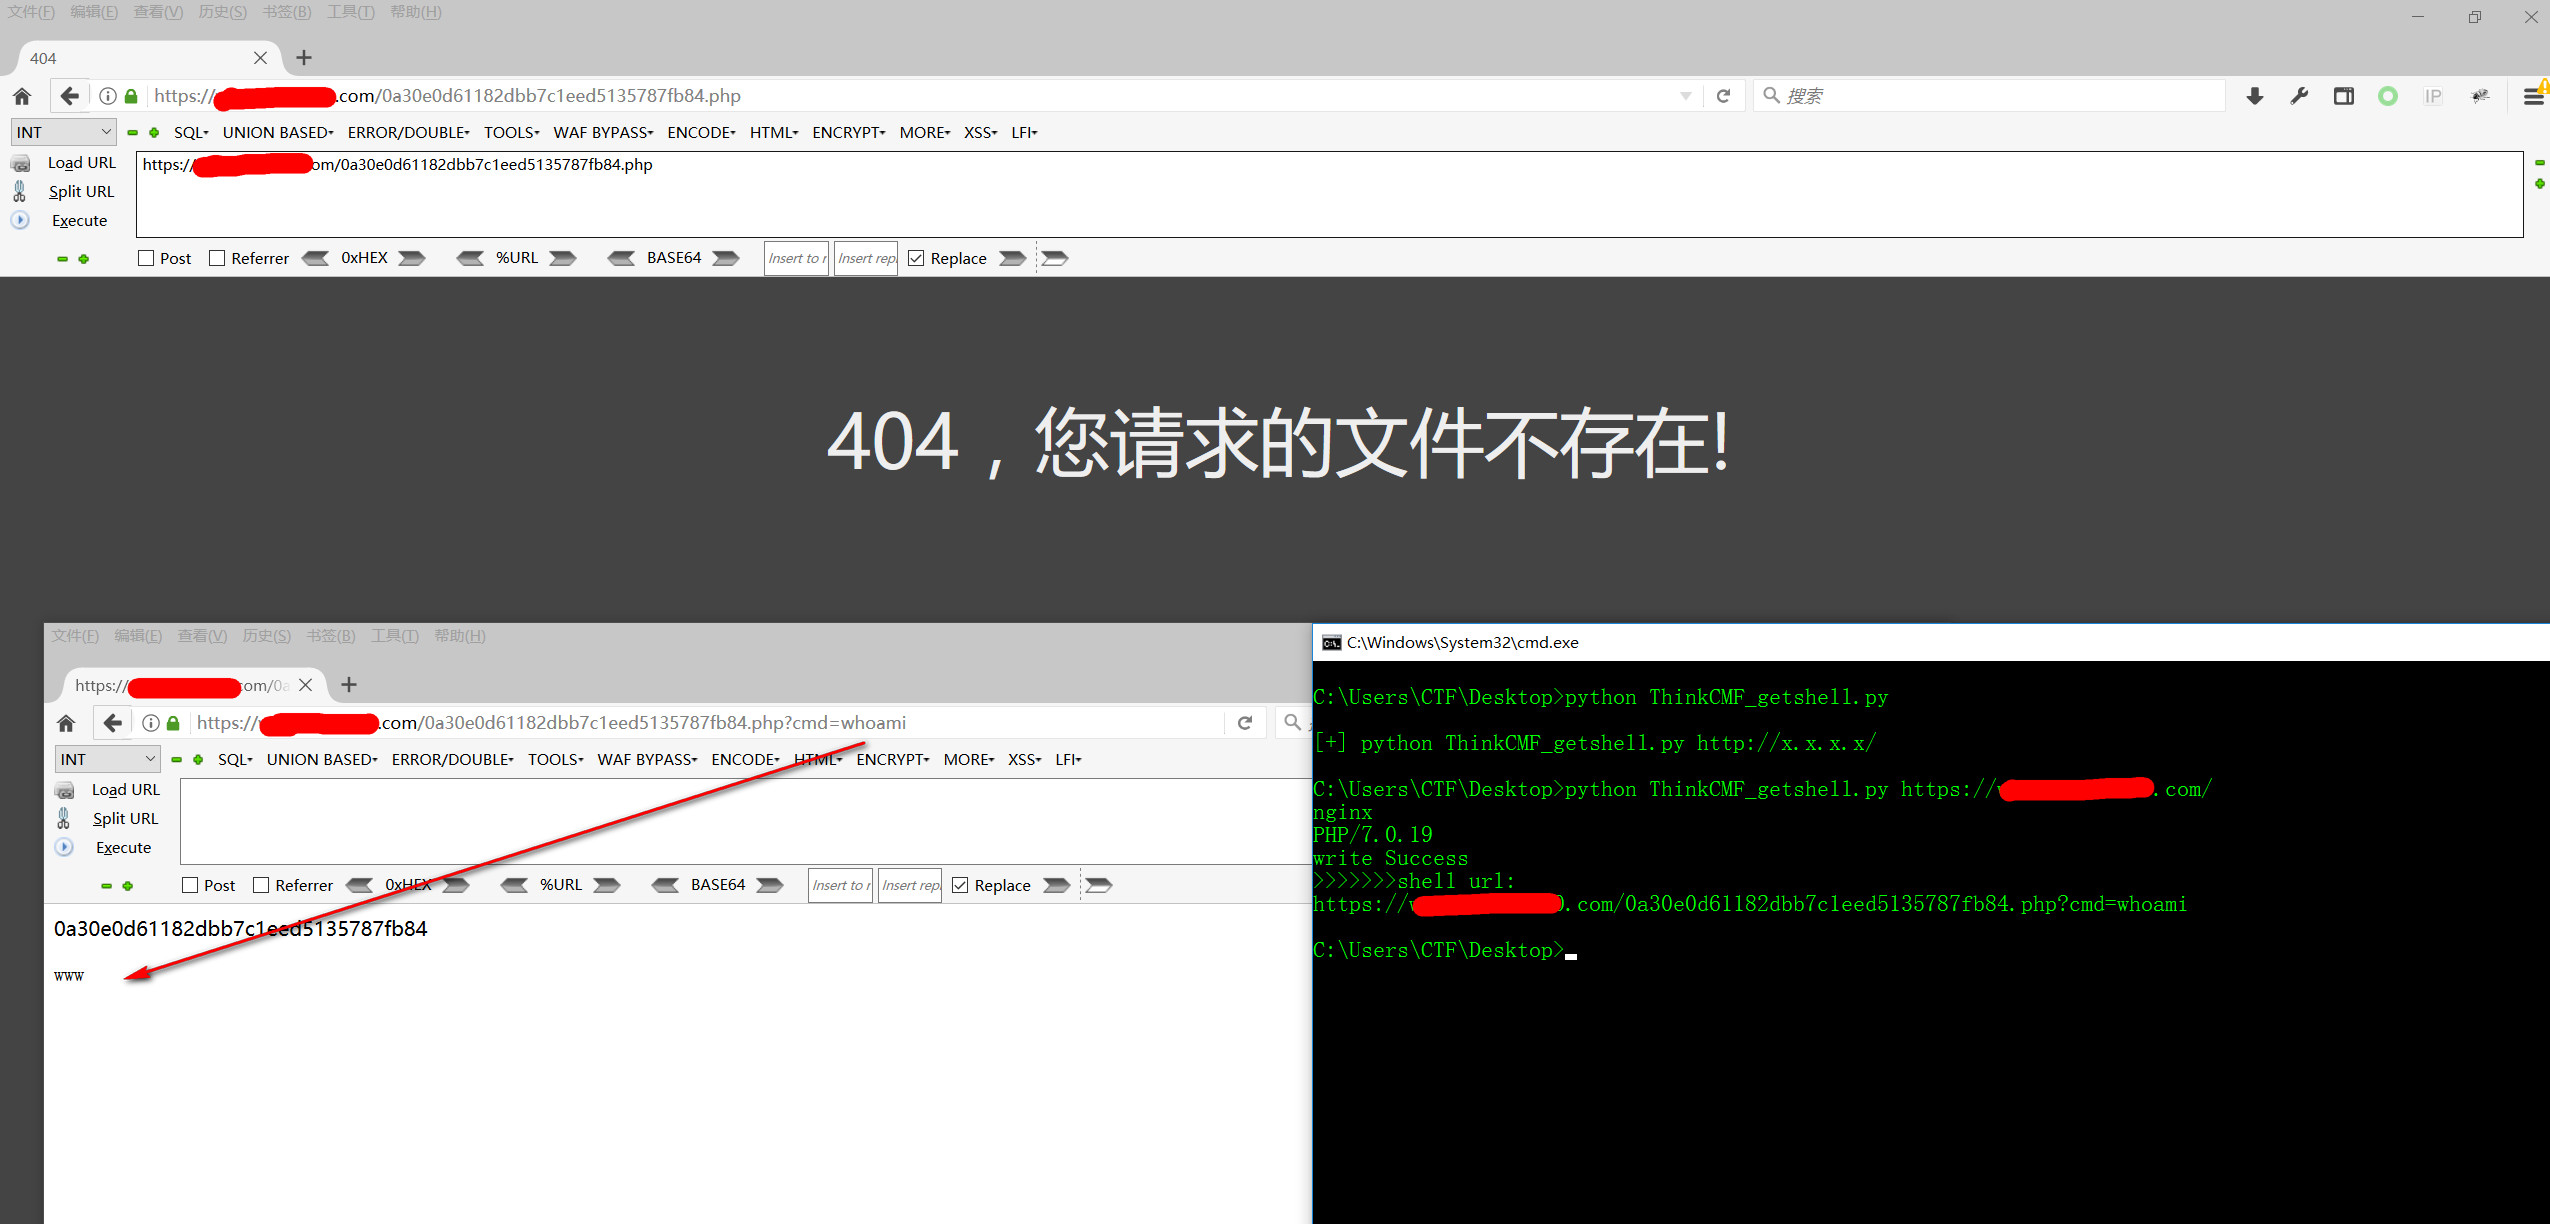 jas502n/thinkcmf_getshell
Уязвимость произвольного включения контента в фреймворке ThinkCMF
 holygu/cve-2023-42442
Go-based эксплойт для уязвимости несанкционированного доступа JumpServer (CVE-2023-42442) с интерфейсом выполнения одной командой для тестирования на…
 lz2y/cve-2021-2394
Эксплойт-доказательство концепции для CVE-2021-2394, уязвимости удаленного выполнения кода в Oracle WebLogic Server. Использует десериализацию LDAP…
 infobyte/ai-pentest-agent
Автономный AI-агент для пентеста с циклом plan→act→judge, универсальными навыками, шлюзом деструктивных действий и сменными LLM-провайдерами, а также…
 knqyf263/cve-2019-6340
Среда для CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
В сети много шпаргалок, но эта — моя.
 kiddo-pwn/cve-2024-50629_50631
N-day Exploit для Synology BeeStation RCE от DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Обход отражённого межсайтового скриптинга (XSS)
 pwnedshell/larascript
Эксплойт RCE для Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Эксплойт удаленного выполнения кода для Elasticsearch 1.4.0 < 1.4.2 и уязвимый контейнер
 0xreadingsteiner/silent-call
Silent;Call — удалённый root без аутентификации на Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Доказательство концепции эксплуатации для CVE-2021-42342, уязвимости удалённого выполнения кода в веб-сервере GoAhead, демонстрирующей внедрение…
 eviladan0s/cve-2019-16097
Эксплойт proof-of-concept для CVE-2019-16097 в Harbor, позволяющий атакующему создать учётную запись администратора и загрузить вредоносный образ.…
 win3zz/cve-2026-1731
CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








