Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ProxyShell — CVE-2021-34473 Microsoft Exchange Server Уязвимость удаленного выполнения кода | Kitploit

Инструменты/GitHubGitHub/kh4sh3i/proxyshell
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubkh4sh3i/proxyshell

ProxyShell

CVE-2021-34473 Microsoft Exchange Server Уязвимость удаленного выполнения кода

Репозиторий
416314 лет назадПроверено Kitploit
Поделиться

ProxyShell (CVE-2021-34473)

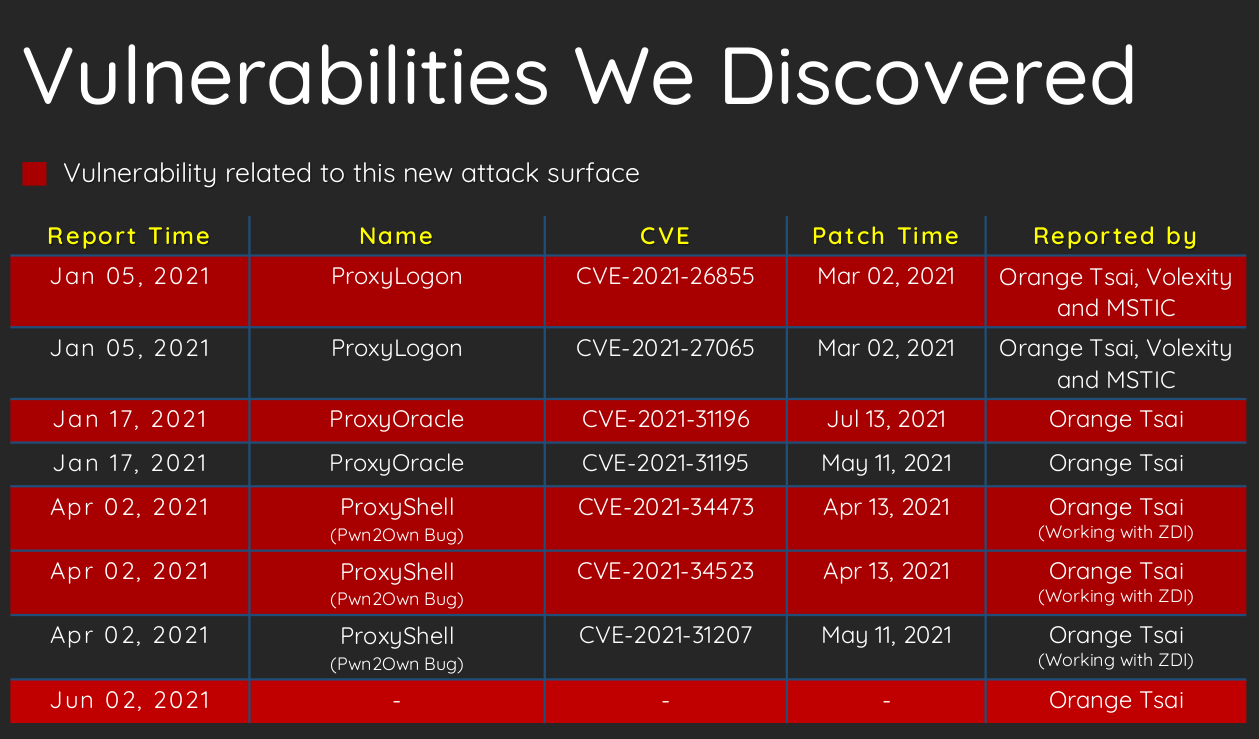
CVE-2021-34473 Microsoft Exchange Server Remote Code Execution Vulnerability. Эта некорректная нормализация URL позволяет нам получить доступ к произвольному backend URL при работе от имени учётной записи машины Exchange Server. Хотя эта уязвимость не так мощна, как SSRF в ProxyLogon, и мы могли манипулировать только частью пути URL, она всё же достаточно сильна, чтобы проводить дальнейшие атаки с произвольным доступом к backend.

  • CVE-2021-34523 – Повышение привилегий через backend Exchange PowerShell
  • CVE-2021-31207 – Произвольная запись файлов после аутентификации

Сканер

Сканер nuclei для Proxyshell RCE (CVE-2021-34423,CVE-2021-34473,CVE-2021-31207), обнаруженный orange tsai на Pwn2Own, который влияет на Microsoft Exchange Server.

nuclei -u target.com -t proxyshell.yaml
https://xxx.xxx.xxx.xxx/autodiscover/[email protected]/mapi/nspi/?&Email=autodiscover/autodiscover.json%[email protected]

Цель Shodan

sudo python3 shodan-query.py

Использование

sudo python3 ProxyShell.py -u https://<IP>

Возможности

  • Не требуется указывать адрес электронной почты
  • Пытается перечислить email-адреса из Active Directory
  • Пытается перечислить LegacyDN из Active Directory
  • Пытается найти LegacyDN из встроенных email-адресов
  • Пытается найти SID сервера Exchange в балансируемых развертываниях
  • Обрабатывает эксплуатацию в балансируемых средах

Ручной пентест

 python2 /manual/check.py 
 sudo python3 /manual/proxyshell.py
 python2 /manual/shell.py 

Советы:

  • Разведайте цель, чтобы найти действительный адрес электронной почты
  • Если вы не нашли ни одного email, используйте брутфорс цели с вашим файлом email-адресов
  • На некоторых целях автоматическая эксплуатация не работает, вам следует подобрать SID и заменить SID=500

Смягчение угрозы

Примените обновления безопасности, найденные здесь: CVE-2021-34473
Ссылки

  • proxylogon orange
  • proxylogon orange 2
  • python2
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →