Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-10199_CVE-2020-10204 — Инструмент однокликовой проверки уязвимостей CVE-2020-10199 и CVE-2020-10204 с графическим интерфейсом. Инструмент для уязвимостей CVE-2020-10199 и CVE-2020-10204 с GUI. | Kitploit
Инструменты/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
Сканеры уязвимостейАнализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

Инструмент однокликовой проверки уязвимостей CVE-2020-10199 и CVE-2020-10204 с графическим интерфейсом. Инструмент для уязвимостей CVE-2020-10199 и CVE-2020-10204 с GUI.

Репозиторий
259286 лет назадПроверено Kitploit
Поделиться

Maimeng: инструмент обнаружения уязвимостей CVE-2020-10199, CVE-2020-10204

Описание инструмента

Написал этот небольшой инструмент на Java в свободное время. Он поддерживает обнаружение уязвимостей CVE-2020-10199 и CVE-2020-10204 в один клик и имеет графический интерфейс. Для обеспечения стабильности обнаружения в payload используются случайные числа. Инструмент предназначен только для специалистов по безопасности в рамках, разрешённых законодательством; ответственность за неправомерное использование несёт сам пользователь.
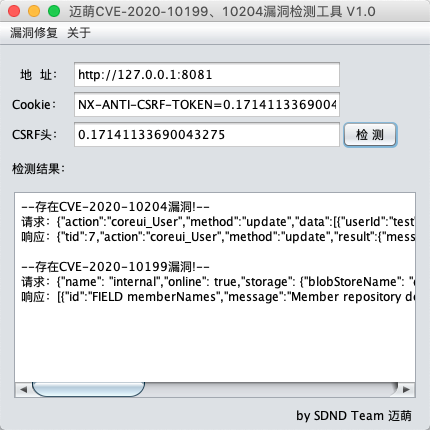
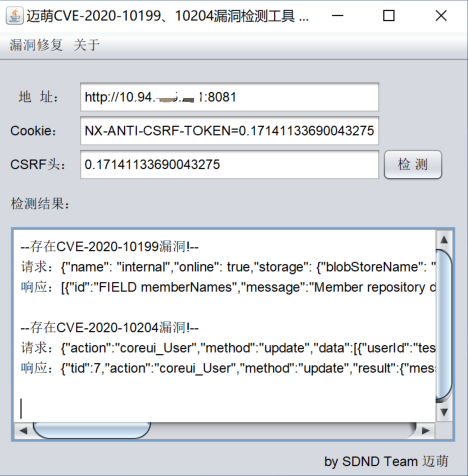
Скриншоты работы

Способ использования

  1. Войдите в систему и перейдите в административную панель;
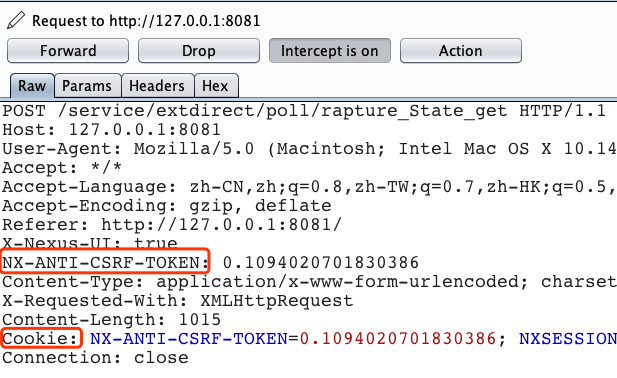
  2. Получите cookie и атрибут scrf после входа в систему;
  3. Откройте этот инструмент, заполните необходимую информацию и нажмите «Проверить».

Требования к окружению

Кроссплатформенный, JRE>=1.6.

Описание уязвимости

Sonatype Nexus — это система управления репозиториями Maven. Она предоставляет мощные функции управления репозиториями, поиска компонентов и т.д., а также может использоваться для создания приватного сервера репозиториев Maven. При проксировании удалённых репозиториев она одновременно поддерживает локальный репозиторий, экономя пропускную способность и время. В версиях Nexus Repository Manager OSS/Pro 3.21.1 и более ранних авторизованный злоумышленник может вызвать удалённое выполнение кода и получить системные привилегии через внедрение выражений JavaEL.

Официальное описание CVE-2020-10199: https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Официальное описание CVE-2020-10204: https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Затронутые версии

CVE-2020-10199: Nexus Repository Manager OSS/PRo <=3.21.1, требуется учётная запись с низкими привилегиями.

CVE-2020-10204: Nexus Repository Manager OSS/PRo <=3.21.1, требуется учётная запись администратора.

Исправление уязвимости

Обновите Nexus Repository Manager OSS/Pro до последней версии. Адрес загрузки: https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →