
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 jofpin/brash
DoS-атака на браузер Chromium через эксплуатацию document.title
 ignis-sec/cve-2023-38831-rarce
Простой в установке и запуске инструмент для генерации эксплойт-пейлоадов для CVE-2023-38831, RCE-уязвимости WinRAR в версиях до 6.23
 mikispag/rosettaflash
Инструмент для манипулирования SWF-файлами, использующий zlib для создания валидных SWF-файлов, состоящих только из буквенно-цифровых символов, чтобы…
 sinsinology/cve-2024-4358
Цепочка RCE без предварительной аутентификации в Progress Telerik Report Server (CVE-2024-4358/CVE-2024-1800)
 bigsizeme/log4j-check
Плагин сканирования log4J для Burp, CVE-2021-44228, поддержка dnclog.cn и встроенного DNS Burp, может работать вместе с JNDIExploit для генерации…
 c53elyas/cve-2023-33733
Подробный технический разбор и эксплойт proof-of-concept для CVE-2023-33733 — уязвимости удалённого выполнения кода в Python-библиотеке Reportlab…
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access freemarker SSTI-уязвимость: выполнение команд, скрипт массового обнаружения, запись файлов
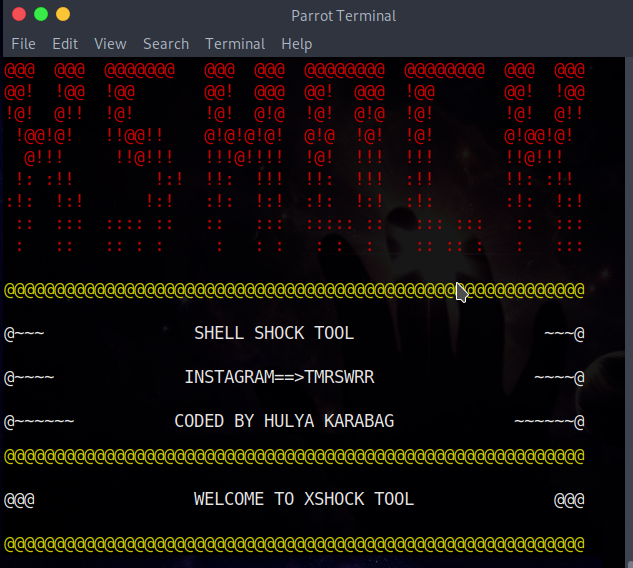 capture0x/xshock
XSHOCK — эксплойт Shellshock
 jakabakos/cve-2023-50164-apache-struts-rce
Критическая уязвимость безопасности, идентифицированная как CVE-2023-50164 (CVE: 9.8), была обнаружена в Apache Struts, позволяющая злоумышленникам…
 aydinnyunus/cve-2025-29927
CVE-2025-29927: доказательство концепции
 forrest-orr/doublestar
Персонализированная/расширенная реконструкция цепочки эксплойтов APT Darkhotel «Double Star» с акцентом на Windows 8.1 и смешанная с некоторыми моими…
 redtimmy/richsploit
Набор инструментов для эксплуатации RichFaces
 moeinfatehi/xss_vulnerability_challenges
Docker-приложение на PHP, предоставляющее практические задания по XSS-уязвимостям и примеры обхода, включая сценарии обхода WAF, черных списков и…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Обнаружение по версии и эксплойт
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, Redis Lua-песочница обход, выполнение команд
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 или 6.0 - Эксплойт удаленного выполнения кода
 puzzlepeaches/log4jhorizon
Эксплуатация CVE-2021-44228 в VMWare Horizon для удалённого выполнения кода и не только.
 shengqi158/cve-2018-2628
CVE-2018-2628 и CVE-2018-2893








