
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 assetnote/hopgoblin
Хакерский инструментарий Adobe Experience Manager (AEM)
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 — Apache Log4j RCE из-за небезопасной десериализации
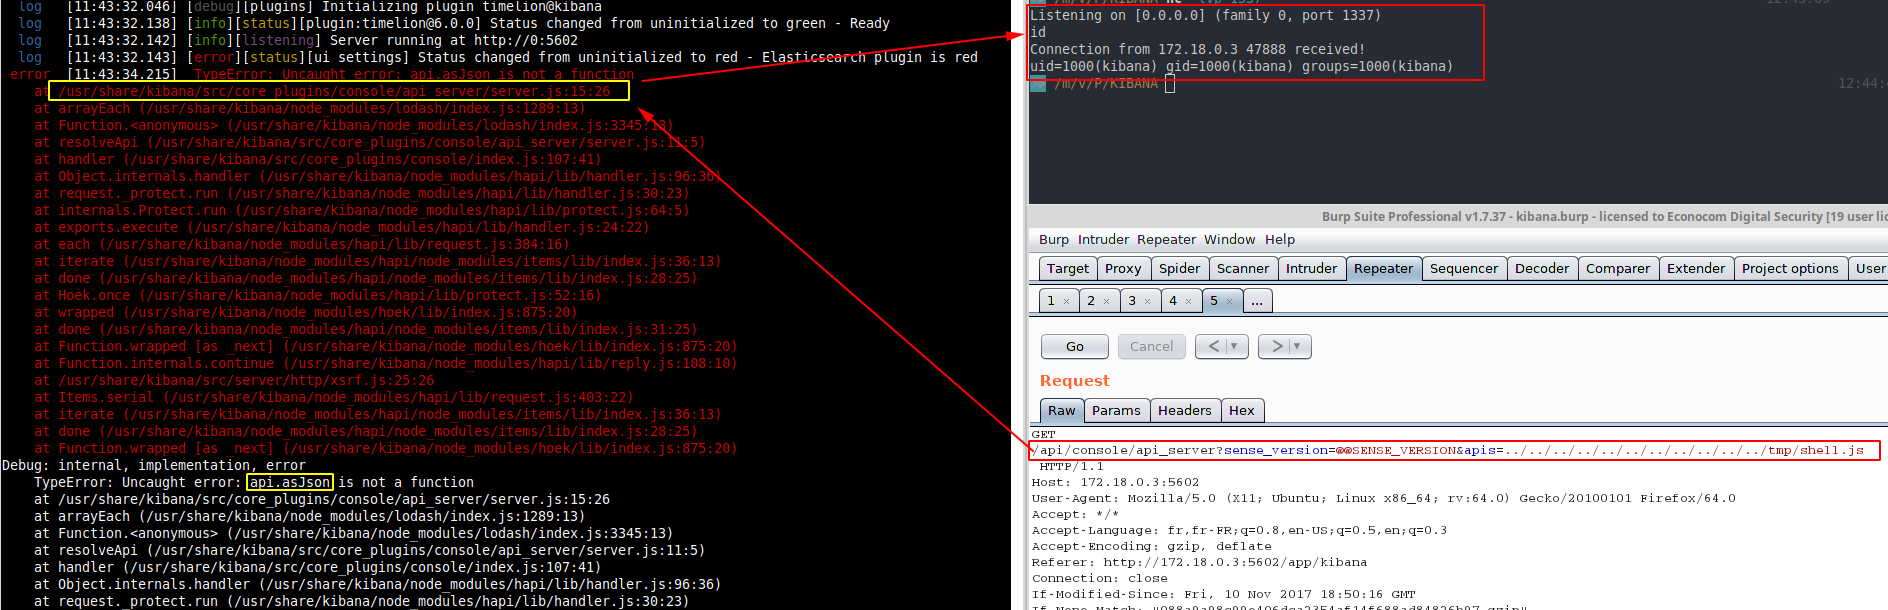 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Уязвимость почтовой системы Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 — сканер и эксплойт для SSRF в обработчике обновления WebSocket в Next.js. Обнаруживает уязвимые версии, извлекает метаданные облака и…
 safebuffer/cve-2018-6389
Эксплойт CVE-2018-6389 в WordPress DoS
 owasp/webgoat
Это устаревшая кодовая база. Проект находится по адресу: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 Proof-of-Concept и эксплойт
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 в webshell или загрузчик shellcode
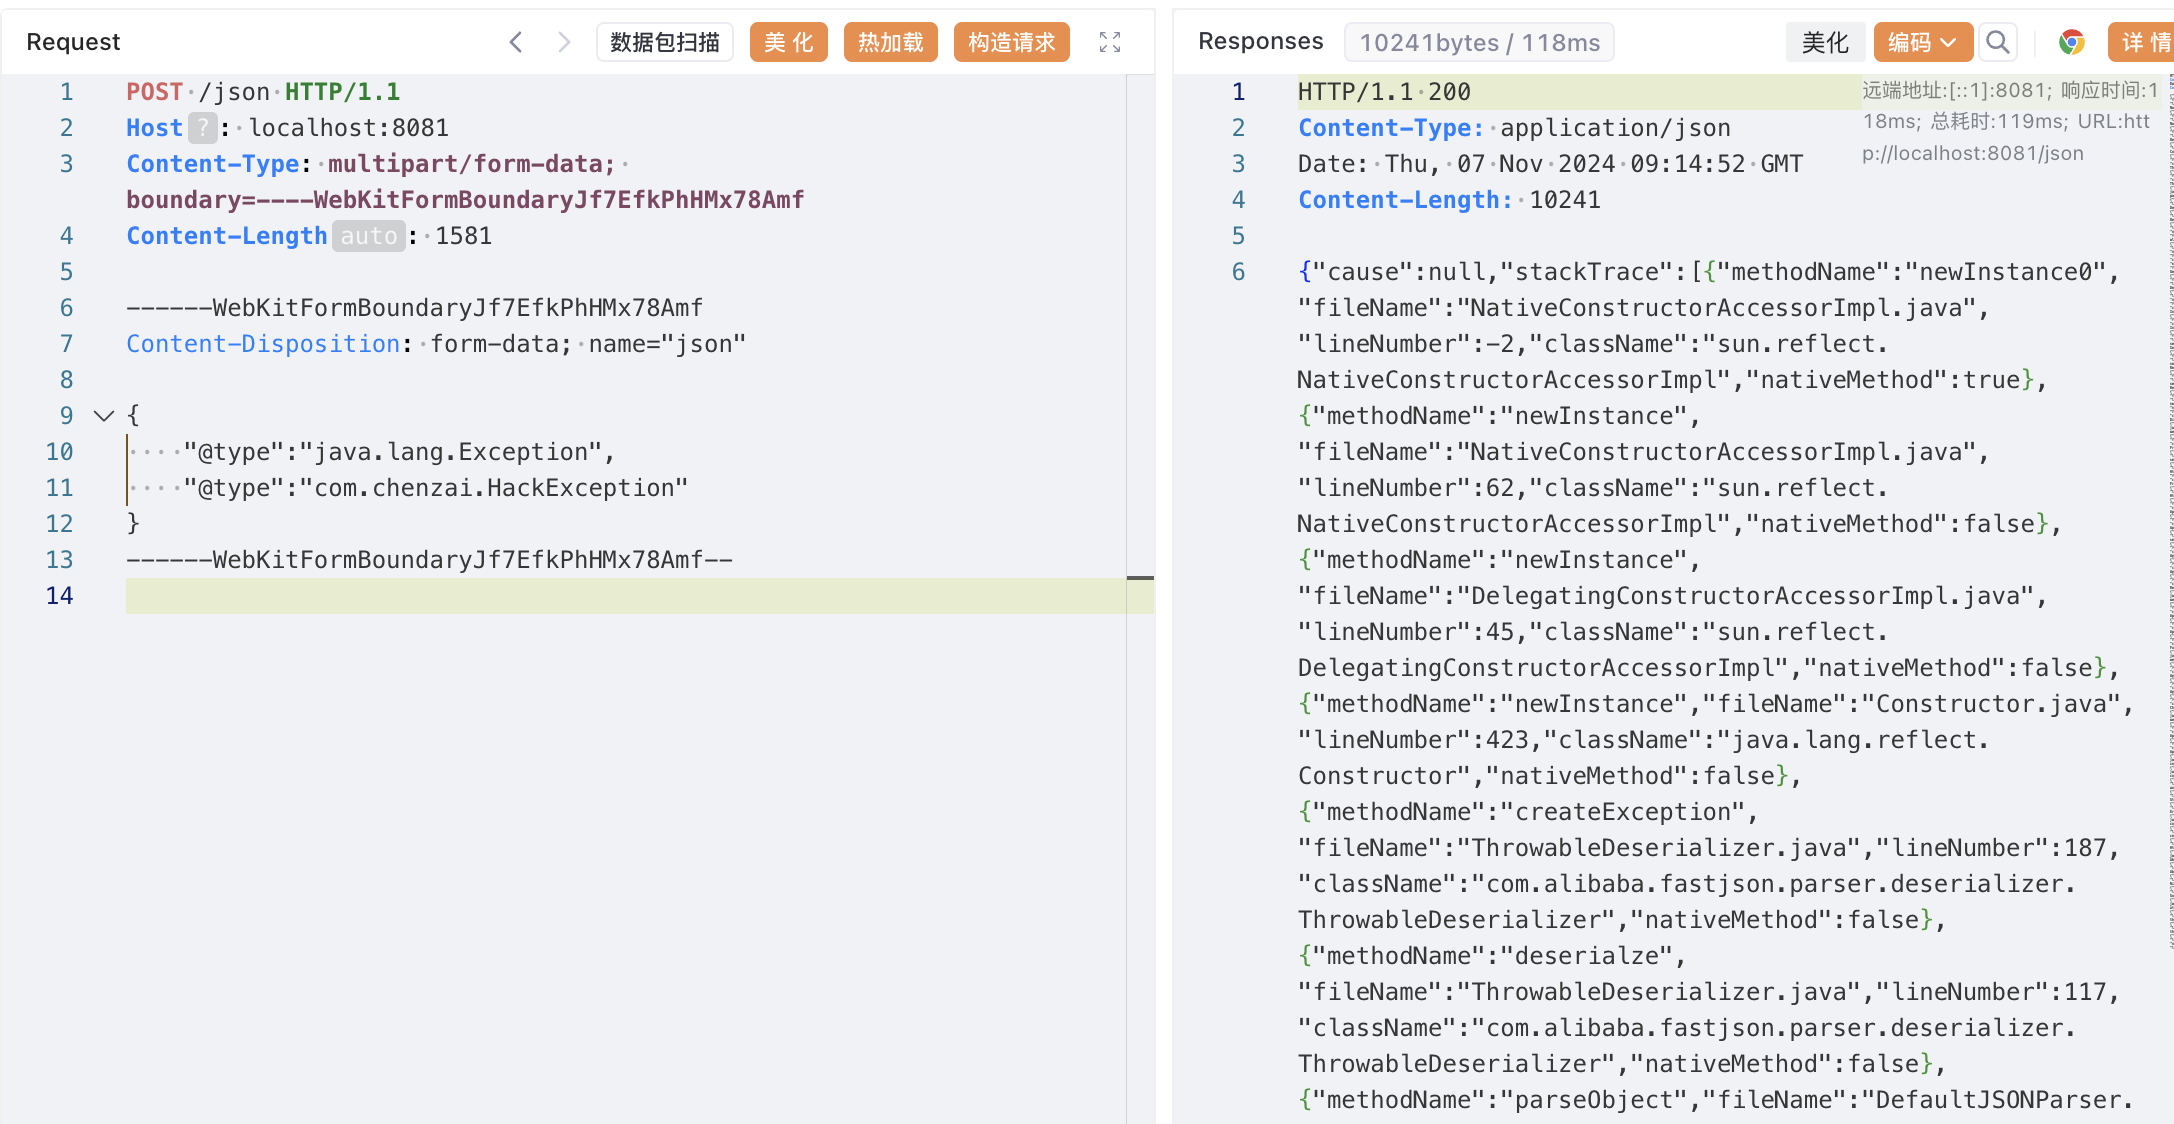 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) эксплойт для сред Spring с пошаговым PoC, чтением файлов и произвольной записью файлов через цепочки десериализации…
 dinosn/wp2shell-lab
Неразрушающий детектор + Docker-лаборатория для wp2shell (CVE-2026-63030 REST /batch/v1 путаница маршрутов + CVE-2026-60137 author__not_in SQLi) в…
 david-alvarez-rosa/php-rce
Эксплойты для CVE-2026-109618 / CVE-2026-109619 для достижения RCE на PHP-целях
 praetorian-inc/wasmforge
WasmForge — компилирует программы на Go и C# в однобинарные, изолированные в WASM-песочнице нативные исполняемые файлы с полиморфным выводом.
 aqhmal/cve-2020-5902-scanner
Автоматизированный скрипт для сканера F5 BIG-IP (CVE-2020-5902), использующий хосты, полученные из API Shodan.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 — Essential Addons for Elementor 5.4.0-5.7.1 — Неаутентифицированное повышение привилегий
 ohnonoyesyes/cve-2023-25194
Эксплойт для проверки концепции для CVE-2023-25194, уязвимости внедрения JNDI в Apache Kafka Connect, позволяющей удаленное выполнение кода через…
 eqstlab/cve-2026-94545
Эксплойт proof-of-concept для CVE-2026-94545 — неаутентифицированное RCE в Next.js next/og через инъекцию SVG и ROP-цепочку против нативного…








