
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
XSHOCK — XSHOCK — эксплойт Shellshock | Kitploit
Инструменты/GitHubGitHub/capture0x/xshock
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложений
GitHubcapture0x/xshock

XSHOCK

XSHOCK — эксплойт Shellshock

Репозиторий
8825395 лет назадПроверено Kitploit
Поделиться

⚡   xShock ShellShock   ⚡

Написано TMRSWRR

Версия 1.0.0

xShock ShellShock (CVE-2014-6271)

Этот инструмент эксплуатирует уязвимость Shellshock.

Instagram: TMRSWRR

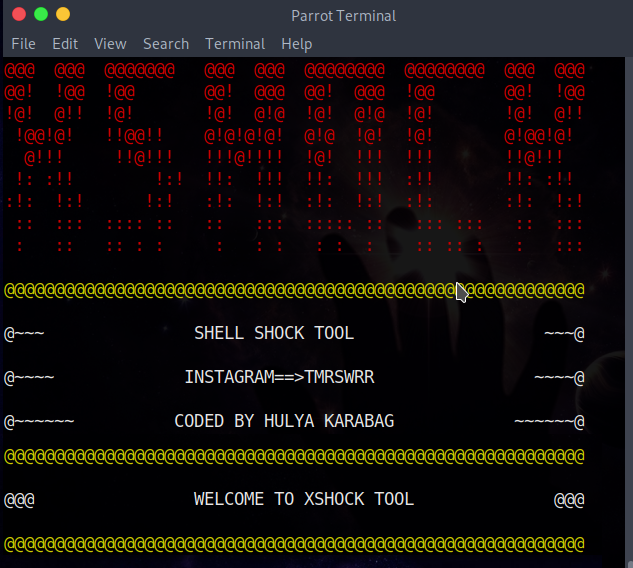
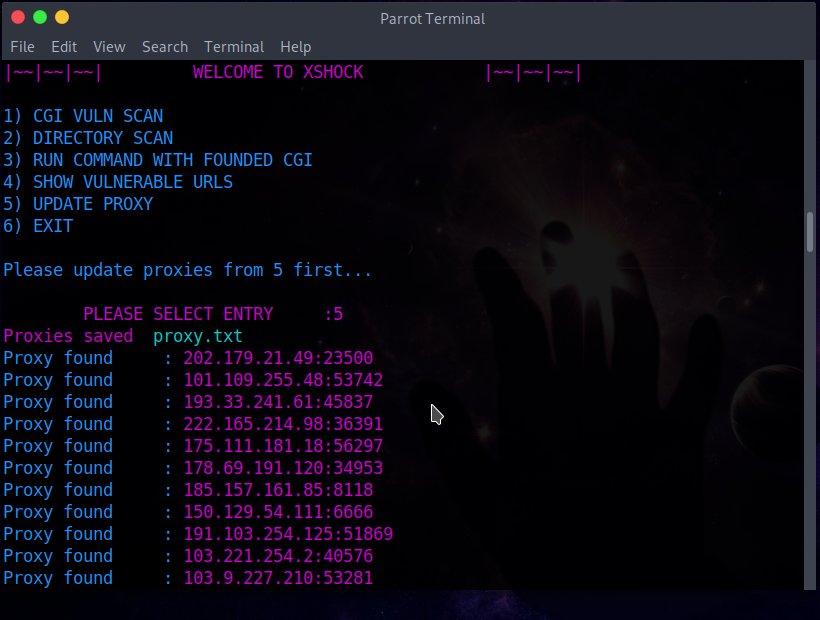
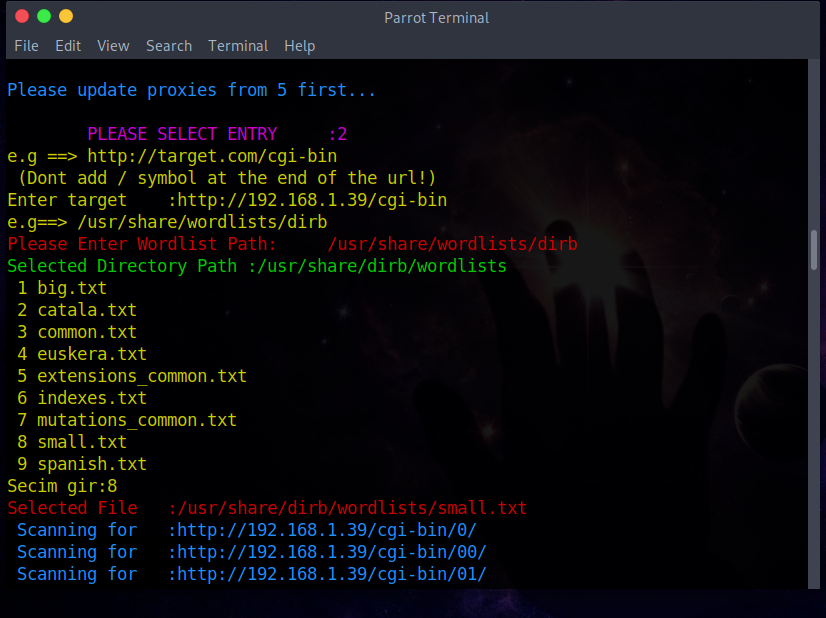
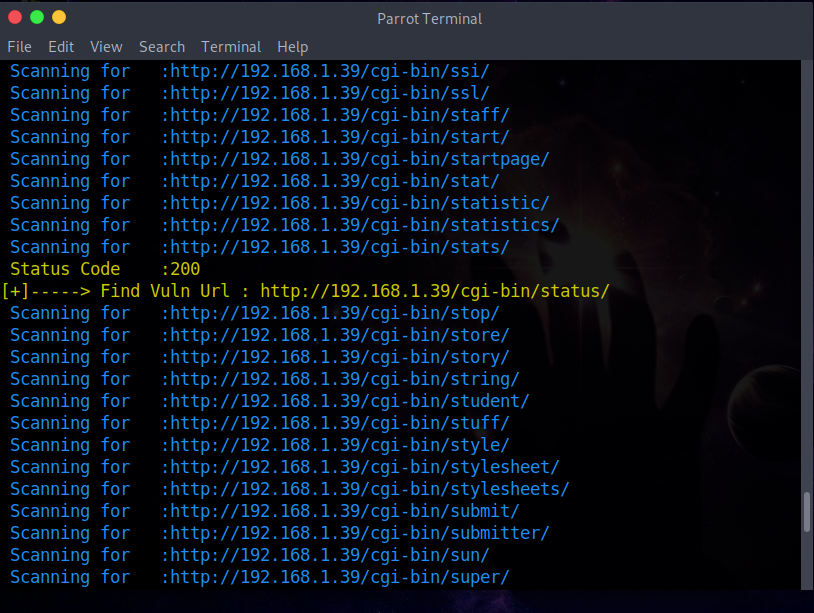
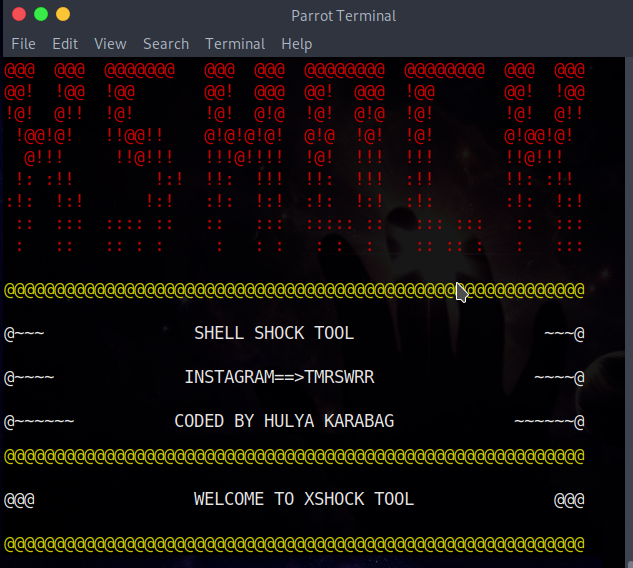
🖼️ Скриншоты 🖼️

📹 Как использовать 📹

Как использовать xShock

Нажмите на изображение...

📒 Прочти меня 📒

Все найденные директории будут сохранены в файл vulnurl.txt. Результаты выполненных команд сохраняются в файл response.txt.

🧰 Возможности 🧰

Этот инструмент включает:

  • УЯЗВИМОСТЬ CGI
  • СКАНИРОВАНИЕ ДИРЕКТОРИЙ
  • ЗАПУСК КОМАНДЫ С НАЙДЕННОЙ CGI
  • ПОКАЗ УЯЗВИМЫХ URL
  • ОБНОВЛЕНИЕ ПРОКСИ

📀 Установка 📀

Установка с помощью requirements.txt

git clone https://github.com/capture0x/xShock/
cd xShock
pip3 install -r requirements.txt

Использование

python3 main.py

УЯЗВИМОСТЬ CGI

Проверяет директорию cgi-bin на целевом сайте.

например:

http://targetsite.com

СКАНИРОВАНИЕ ДИРЕКТОРИЙ

Это работает с wordlists. Сканирует URL на целевом сайте. Важное замечание: Пожалуйста, введите полный путь до wordlist после URL (не файл, это должна быть директория).

например: http:// targetsite.com/cgi-bin/selectedworlist

например:

http://targetsite.com/cgi-bin
/usr/share/wordlists/dirb  --> Это директория со списком слов. Не файл!

ЗАПУСК КОМАНДЫ С НАЙДЕННОЙ CGI

Введя URL из файла vuln.txt, вы можете попробовать выполнить команды на найденных URL.

http://targetsite.com/cgi-bin/status

ПОКАЗ УЯЗВИМЫХ URL

Показывает найденные URL из файла vuln.txt.

ОБНОВЛЕНИЕ ПРОКСИ

Вы можете обновить прокси вручную из сети.

Известные проблемы

--

Ошибки и улучшения

Для сообщений об ошибках или предложений по улучшению, пожалуйста, откройте issue здесь.

Авторские права 2020

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →