Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/moeinfatehi/xss_vulnerability_challenges
Эксплуатация веб-приложенийОбход WAFВеб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubmoeinfatehi/xss_vulnerability_challenges

xss_vulnerability_challenges

Docker-приложение на PHP, предоставляющее практические задания по XSS-уязвимостям и примеры обхода, включая сценарии обхода WAF, черных списков и JavaScript-валидации для обучения безопасности.

РепозиторийСайт
11916374 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Docker Image Size (latest by date) Docker Pulls

Сценарии XSS-уязвимости (задачи)

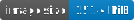
Этот репозиторий представляет собой Docker-приложение на PHP, содержащее несколько задач по XSS-уязвимостям.
Идеи, лежащие в основе задач:

  • Обход проверки JavaScript
  • Обход HTML-сущностей
  • Обход WAF
  • Обход проверки черного списка
  • Обход базовой проверки XSS
  • Обход WAF с помощью двойного кодирования для эксплуатации XSS
  • Эксплуатация XSS с обходом escape-символов

Быстрый старт с использованием Docker

Использование docker hub (самый быстрый способ):

  1. Для доступа к задачам вам необходимо установить docker.
  2. Выполните эту команду, чтобы загрузить и запустить образ из docker hub:
    sudo docker run -d -p 9003:80 moeinfatehi/xss_vulnerability_challenges
  3. Откройте задачи по этому URL: http://localhost:9003

Справка:

-d: detached mode (You can use terminal after running command
-p: specifies port (you can change 8008 to whatever you want. If you don't have a web server on your host, set it to 80)

Использование docker-compose:

  1. Для доступа к задачам вам необходимо установить docker и docker-compose.
  2. Клонируйте репозиторий
    git clone https://github.com/moeinfatehi/xss_vulnerability_challenges.git
  3. Откройте главную директорию проекта (где находится файл docker-compose.yml) и выполните: docker-compose up
  4. Откройте задачи по этому URL: http://localhost:9003

Отказ от ответственности

Этот проект предназначен ТОЛЬКО для образовательных целей. Применяется стандартный отказ от ответственности, особенно касательно того, что я не несу ответственности за любой ущерб, причиненный прямым или косвенным использованием информации или функциональности, предоставляемой этими программами. Автор или любой интернет-провайдер НЕ несут ответственности за содержание или неправомерное использование этих программ или их производных. Используя этот проект, вы принимаете тот факт, что любой ущерб (потеря данных, сбой системы, компрометация системы и т.д.), вызванный использованием этой программы, не является моей ответственностью.

Взламывайте и получайте удовольствие!

Если у вас есть дополнительные вопросы, не стесняйтесь обращаться ко мне через мой Twitter аккаунт.


Скачать инструмент