

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AttackTomcat — GUI-инструмент для эксплуатации распространённых уязвимостей Tomcat. CVE-2017-12615 — уязвимость загрузки файлов через PUT, tomcat-pass-getshell — развёртывание WAR-пакета при слабой аутентификации, подбор слабых паролей, CVE-2020-1938 — чтение/включение файлов Tomcat AJP. | Kitploit
Инструменты/GitHubGitHub/tpt11fb/attacktomcat
Сканеры уязвимостейАтаки на ПаролиЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubtpt11fb/attacktomcat

AttackTomcat

GUI-инструмент для эксплуатации распространённых уязвимостей Tomcat. CVE-2017-12615 — уязвимость загрузки файлов через PUT, tomcat-pass-getshell — развёртывание WAR-пакета при слабой аутентификации, подбор слабых паролей, CVE-2020-1938 — чтение/включение файлов Tomcat AJP.

Репозиторий
25719454 лет назадПроверено Kitploit
Поделиться

AttackTomcat

Список обнаруживаемых уязвимостей

CVE-2017-12615 Уязвимость загрузки файлов через PUT tomcat-pass-getshell Слабая аутентификация при развертывании WAR-пакета Подбор слабых паролей CVE-2020-1938 Чтение/включение файлов Tomcat

Использование

Перед первым использованием сначала перенастройте файл конфигурации в настройках, остальные вопросы внимательно прочитайте!!!, при запуске java -jar \*.jar можно просматривать журналы работы!!

Скачайте исходный код и соберите через Maven либо сразу скачайте Releases.

Запустите двойным щелчком по jar-пакету или выполните `java -jar AttackTomcat`
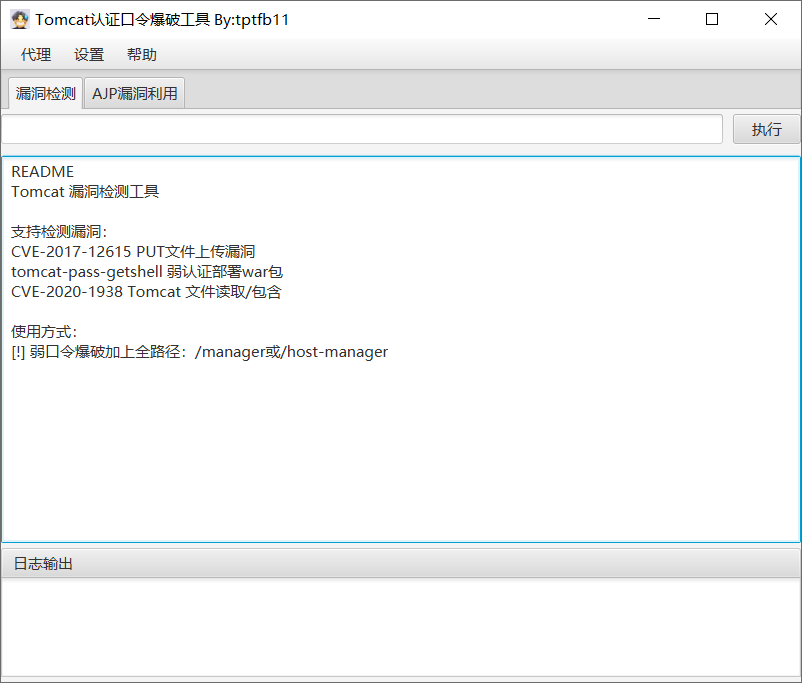
image-20221113190826427

image-20221113190913584

Прокси

Поддерживается использование HTTP и socket-прокси.

image-20221113191041737

Конфигурация

При запуске jar-пакета создается файл конфигурации config.

Уязвимость AJP проверяется с помощью python-скрипта, требуется установленная среда Python3. Формат команды: python -V.

Примечание: если появится следующее сообщение, рекомендуется напрямую скачать AttackTomcat.zip из раздела Release.

image-20221113191218888

Примечание

Данный инструмент предназначен только для обучения, обмена опытом и самопроверки, запрещено незаконное сканирование,

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





