
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - «wp2shell»: RCE без аутентификации в ядре WordPress
 deathshotxd/comment2shell
Цепочка эксплуатации WordPress CVE-2026-93485 с zero-click и pre-auth: хранимая XSS в wpautop() приводит к загрузке плагина через admin-сессию и…
 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
 dxask88ma/weblogic-cve-2023-21839
Эксплойт на Java для CVE-2023-21839, нацеленный на Oracle WebLogic Server версий 12.2.1.3.0 и 12.2.1.4.0 через LDAP-инъекцию для удаленного…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
Коллекция PoC-эксплойтов для CVE-2018-7600 (Drupal RCE) с несколькими скриптами, нацеленными на Drupal 7 и 8, включая варианты массовой эксплуатации.
 dhmosfunk/7-zip-cve-2025-0411-poc
Этот репозиторий содержит сценарии POC в рамках CVE-2025-0411 MotW bypass.
 hktalent/cve-2020-2551
как обнаружить CVE-2020-2551 poc эксплойт python Weblogic RCE с IIOP
 traceforce/mcp-xray
Единый сканер безопасности для MCP-серверов с режимами конфигурации, пентеста и сканирования репозиториев. Генерирует отчеты SARIF для интеграции с…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - уязвимости, сообщённые Maciej Pulikowski | Общая награда за Bug Bounty: $5.000 | CVE-2021-21123 и…
 jas502n/cve-2019-11581
Уязвимость внедрения шаблонов Atlassian JIRA RCE
 h4x0r-dz/cve-2024-21762
внеграничная запись в Fortinet FortiOS — уязвимость CVE-2024-21762
 duc-nt/cve-2020-6287-exploit
PoC для CVE-2020-6287 PoC на Python для добавления только пользователя, без установки прав администратора. Вдохновлено @zeroSteiner из Metasploit.…
 cyberxml/log4j-poc
Демонстрация эксплойта LDAP RCE на основе Docker для CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
Эксплойт для уязвимости WebSocket в Apache Tomcat
 nxenon/h2spacex
HTTP/2 Last Frame Synchronization (также известная как Single Packet Attack) низкоуровневая библиотека / инструмент на основе Scapy + Exploit Timing…
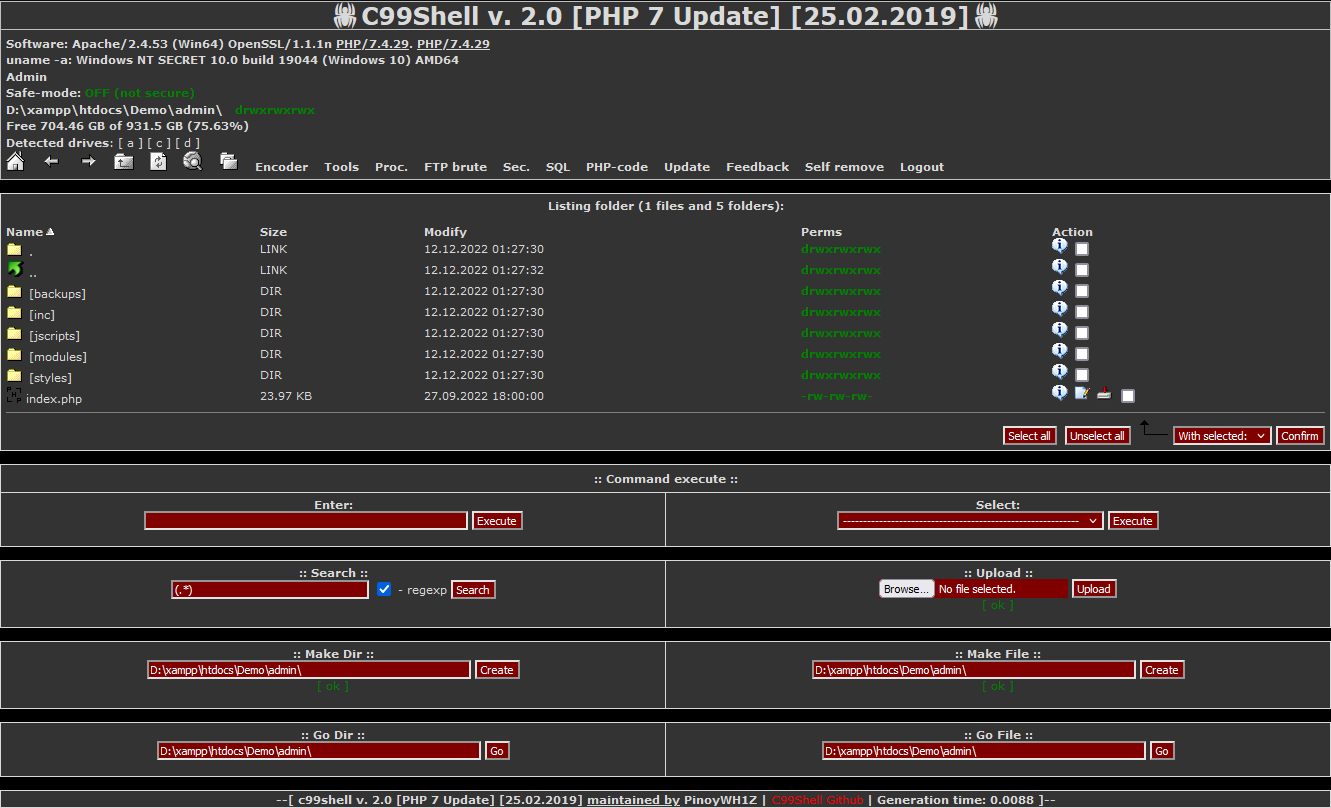 pinoywh1z/c99shell-php7
PHP 7 и обновление безопасной сборки популярного варианта C99 PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework — это вспомогательный инструмент для тестирования на проникновение и фреймворк для эксплуатации. Он продвигает принцип…








