
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-0708 — Только запуск PoC [Протестировано на Windows Server 2008 r2] | Kitploit

Инструменты/GitHubGitHub/leoid/cve-2019-0708
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubleoid/cve-2019-0708

CVE-2019-0708

Только запуск PoC [Протестировано на Windows Server 2008 r2]
Репозиторий
12736357 лет назадПроверено Kitploit
Поделиться

CVE-2019-0708

Часть, вызывающая «синий экран смерти» [BSOD], была намеренно удалена!

Уязвимость удаленного выполнения кода существует в службах удаленных рабочих столов (Remote Desktop Services) – ранее известных как терминальные службы (Terminal Services) – когда неаутентифицированный злоумышленник подключается к целевой системе по протоколу RDP и отправляет специально сформированные запросы. Эта уязвимость существует до аутентификации и не требует взаимодействия с пользователем. Злоумышленник, успешно воспользовавшийся этой уязвимостью, может выполнить произвольный код на целевой системе. Затем злоумышленник может установить программы; просматривать, изменять или удалять данные; или создавать новые учетные записи с полными правами пользователя.

Для эксплуатации этой уязвимости злоумышленнику необходимо отправить специально сформированный запрос к службе удаленных рабочих столов целевой системы через RDP. Обновление устраняет уязвимость, исправляя способ обработки запросов подключения службами Remote Desktop Services.

Ссылки:

  • https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr
  • https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-0708
  • https://github.com/FreeRDP/FreeRDP
  • https://github.com/citronneur/rdpy
  • https://github.com/rdesktop/rdesktop
  • https://github.com/SecureAuthCorp/impacket/

Использование

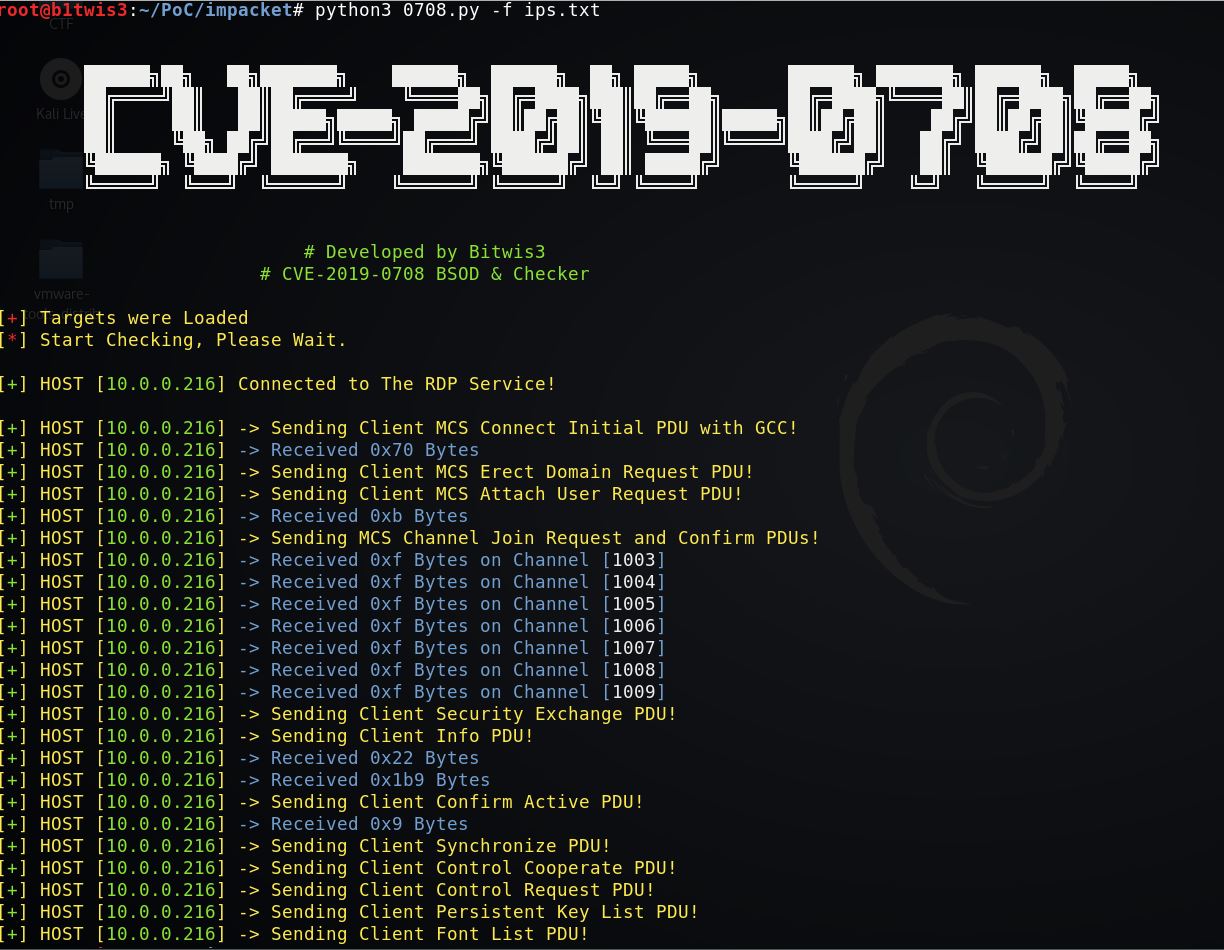
usage: python3 poc.py -f ips.txt

Вклад, авторы и лицензия

Способы внести вклад

  • Предложить функцию
  • Сообщить об ошибке
  • Исправить ошибки

Лицензировано на условиях GNU GPLv3, см. LICENSE для получения дополнительной информации.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





