
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 beichendream/cve-2022-26134-godzilla-memshell
Эксплойт на основе Java для CVE-2022-26134, который внедряет веб-шелл Godzilla в серверы Confluence, обеспечивая удаленное выполнение кода с…
 horizon3ai/cve-2022-1388
POC для CVE-2022-1388
 blasty/cve-2021-41773
CVE-2021-41773 полигон
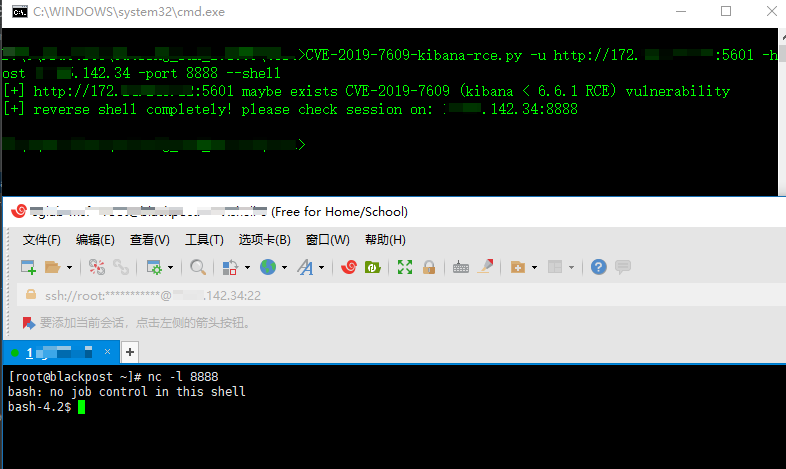 landgrey/cve-2019-7609
эксплуатация CVE-2019-7609 (kibana RCE) правильным способом с помощью python2-скриптов
 lucksec/spring-cloud-gateway-cve-2022-22947
Эксплойт для CVE-2022-22947: удалённое выполнение кода в Spring Cloud Gateway через специально сформированные запросы к конечной точке Actuator.…
 portswigger/burp-extensions-montoya-api-examples
Примеры расширений Burp Suite, демонстрирующих Montoya API, охватывающие обработчики HTTP и прокси, пользовательские проверки сканирования, полезные…
 aron-tn/mega-bot
[НОВИНКА] : Mega Bot ☣ Сканер и автоэксплойтер
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight — удалённое выполнение кода до аутентификации (CVE-2023-20887)
 bao7uo/dp_crypto
Эксплойт оракула шифрования на основе Base64 для CVE-2017-9248 (Telerik UI для ASP.NET AJAX, обработчик диалогов)
 bao7uo/rau_crypto
Эксплойт загрузки файлов и десериализации .NET для Telerik UI for ASP.NET AJAX (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
эксплойт для CVE-2018-15982
 nccgroup/cve-2017-8759
Анализ и эксплуатация CVE-2017-8759 от NCC Group вместе с дальнейшими доработками.
 1n3/httpoxyscan
HTTPoxy Exploit Scanner от 1N3 @CrowdShield
 d4vinci/clickjacking-tester
Скрипт на Python для проверки, уязвим ли веб-сайт к кликджекингу, и создания PoC.
 lizhianyuguangming/tomcatscanpro
tomcat автоматизированный инструмент для сканирования и эксплуатации уязвимостей, поддерживает массовое обнаружение слабых паролей, развертывание…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Эксфильтрация вывода слепого удалённого выполнения кода и SQL-инъекций через DNS с помощью Burp Collaborator.








