

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
TomcatScanPro — tomcat автоматизированный инструмент для сканирования и эксплуатации уязвимостей, поддерживает массовое обнаружение слабых паролей, развертывание war-пакетов на бэкенде для получения shell, загрузку файлов (CVE-2017-12615), включение файлов (CVE-2020-1938 / CNVD-2020-10487) | Kitploit
Инструменты/GitHubGitHub/lizhianyuguangming/tomcatscanpro
Сканеры уязвимостейАтаки на ПаролиГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHublizhianyuguangming/tomcatscanpro

TomcatScanPro

tomcat автоматизированный инструмент для сканирования и эксплуатации уязвимостей, поддерживает массовое обнаружение слабых паролей, развертывание war-пакетов на бэкенде для получения shell, загрузку файлов (CVE-2017-12615), включение файлов (CVE-2020-1938 / CNVD-2020-10487)

Репозиторий
29527815 месяцев назадПроверено Kitploit
Поделиться

TomcatScanPro

  Если вам понравился этот проект, не забудьте поставить звёздочку ⭐!
  Ваша поддержка — это мотивация для нас продолжать оптимизацию и улучшение проекта! 😊

Описание

Этот проект предназначен для проверки слабых паролей для сервиса Tomcat. Помимо поддержки различных способов эксплуатации уязвимости CVE-2017-12615, он также включает функцию эксплуатации уязвимости CNVD-2020-10487 (уязвимость локального включения файлов по протоколу AJP в Tomcat), помогая пользователям эффективно обнаруживать и использовать уязвимости для получения конфиденциальной информации с сервера. Инструмент также поддерживает параллельную проверку нескольких URL-адресов и использует механизм динамического пула потоков для оптимизации использования ресурсов и повышения эффективности обнаружения.

Возможности

1. Обнаружение уязвимости CVE-2017-12615

  • Инструмент поддерживает три способа эксплуатации:

    PUT /1.jsp/

    PUT /1.jsp%20

    PUT /1.jsp::$DATA

  • После успешной загрузки инструмент пытается получить доступ к загруженному JSP-файлу и выполнить его, чтобы определить возможность удалённого выполнения кода.

  • Результат каждого способа эксплуатации фиксируется отдельно как успешный или неудачный.

2. CNVD-2020-10487 (Уязвимость локального включения файлов по протоколу AJP)

  • Инструмент использует протокол AJP для атаки локального включения файлов (LFI). По умолчанию читается файл WEB-INF/web.xml, но путь к файлу и условие проверки можно гибко настроить через конфигурационный файл.
  • Поддерживает пользовательскую проверку по ключевым словам (например, "Welcome") в целевом файле для определения успешности чтения.
  • При успешном включении файла подробно записываются успешный URL и прочитанный путь к конфиденциальному файлу.

2. Проверка слабых паролей

  • Поддерживает подбор слабых паролей путём комбинации имён пользователей и паролей.
  • При успешном входе инструмент автоматически пытается загрузить WebShell-файл, обеспечивая удалённое управление и выполнение кода.
  • Результаты успешного входа и загрузки WebShell подробно записываются в лог-файл.

3. Развёртывание WAR-пакета в фоне getshell

  • После успешного подбора слабого пароля инструмент пытается загрузить WAR-пакет через консоль управления Tomcat для получения удалённого доступа к выполнению кода.
  • Развёрнутый WAR-пакет автоматически распаковывается на сервере и генерирует JSP Shell-файл, после доступа к которому можно получить права Shell.
  • Содержимое Shell-файла можно настроить через конфигурационный файл.

Использование

  1. Подготовьте текстовые файлы, содержащие URL-адреса, имена пользователей и пароли, назвав их urls.txt, user.txt и passwd.txt соответственно.

  2. Формат сохранения urls.txt: https://127.0.0.1/ или https://127.0.0.1/manager/html — скрипт сам определит, что проверять.

  3. В файле config.yaml настройте пути к файлам и другие параметры.

  4. Запустите скрипт. В файле success.txt будут записаны сведения об успешно использованных уязвимостях.

    python TomcatScanPro.py
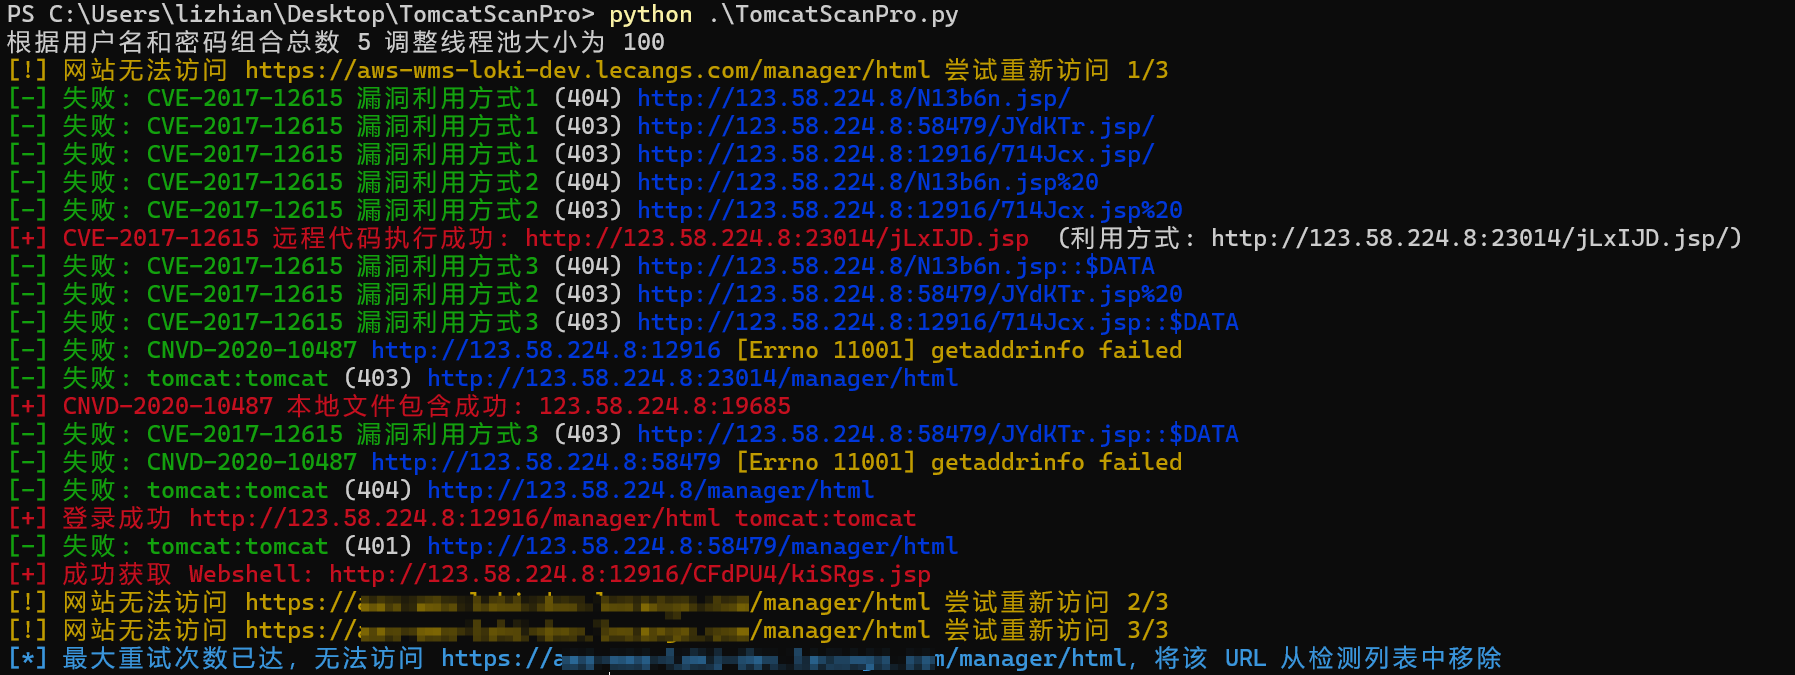
    

QQ20240909-091735

Установка окружения

Установите необходимые модули следующей командой:

pip install -r requirements.txt

Примечания

  • При использовании данного скрипта соблюдайте соответствующие законы и нормативные акты, не выполняйте несанкционированных действий.
  • Данный скрипт предназначен только для образовательных и тестовых целей. Авторы не несут ответственности за последствия неправильного использования.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





